6 étapes pour déployer des programmes AppSec à l’échelle, fondés sur les risques

13 octobre 2023
0 minutes de lectureDéployer un programme AppSec fondé sur les risques à l’échelle consiste à adapter vos pratiques de sécurité à la croissance et à l’évolution des besoins de votre entreprise, tout en gérant et en atténuant efficacement les risques de sécurité.
Quel que soit le niveau de maturité ou le type d’organisation, déployer un programme AppSec à l’échelle pour gérer à la fois les risques de sécurité et la croissance de l’entreprise implique d’intégrer les outils existants et de les associer à de nouvelles solutions, de nouveaux services et de nouveaux éléments de contexte. Vous obtiendrez ainsi une véritable machine de guerre de la sécurité, sans rien laisser au hasard ni place au doute. La mise en place d’un tel programme de sécurité ne se fait pas du jour au lendemain : c’est un processus qui avance étape par étape, au rythme de l’évolution des activités et de la croissance de l’organisation.
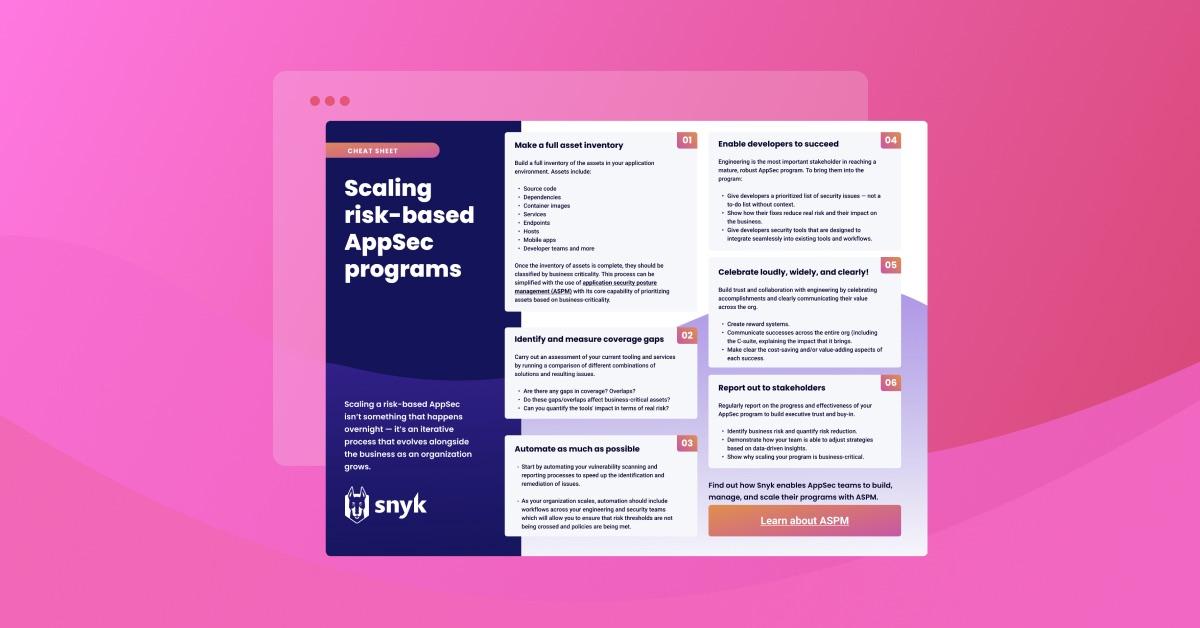
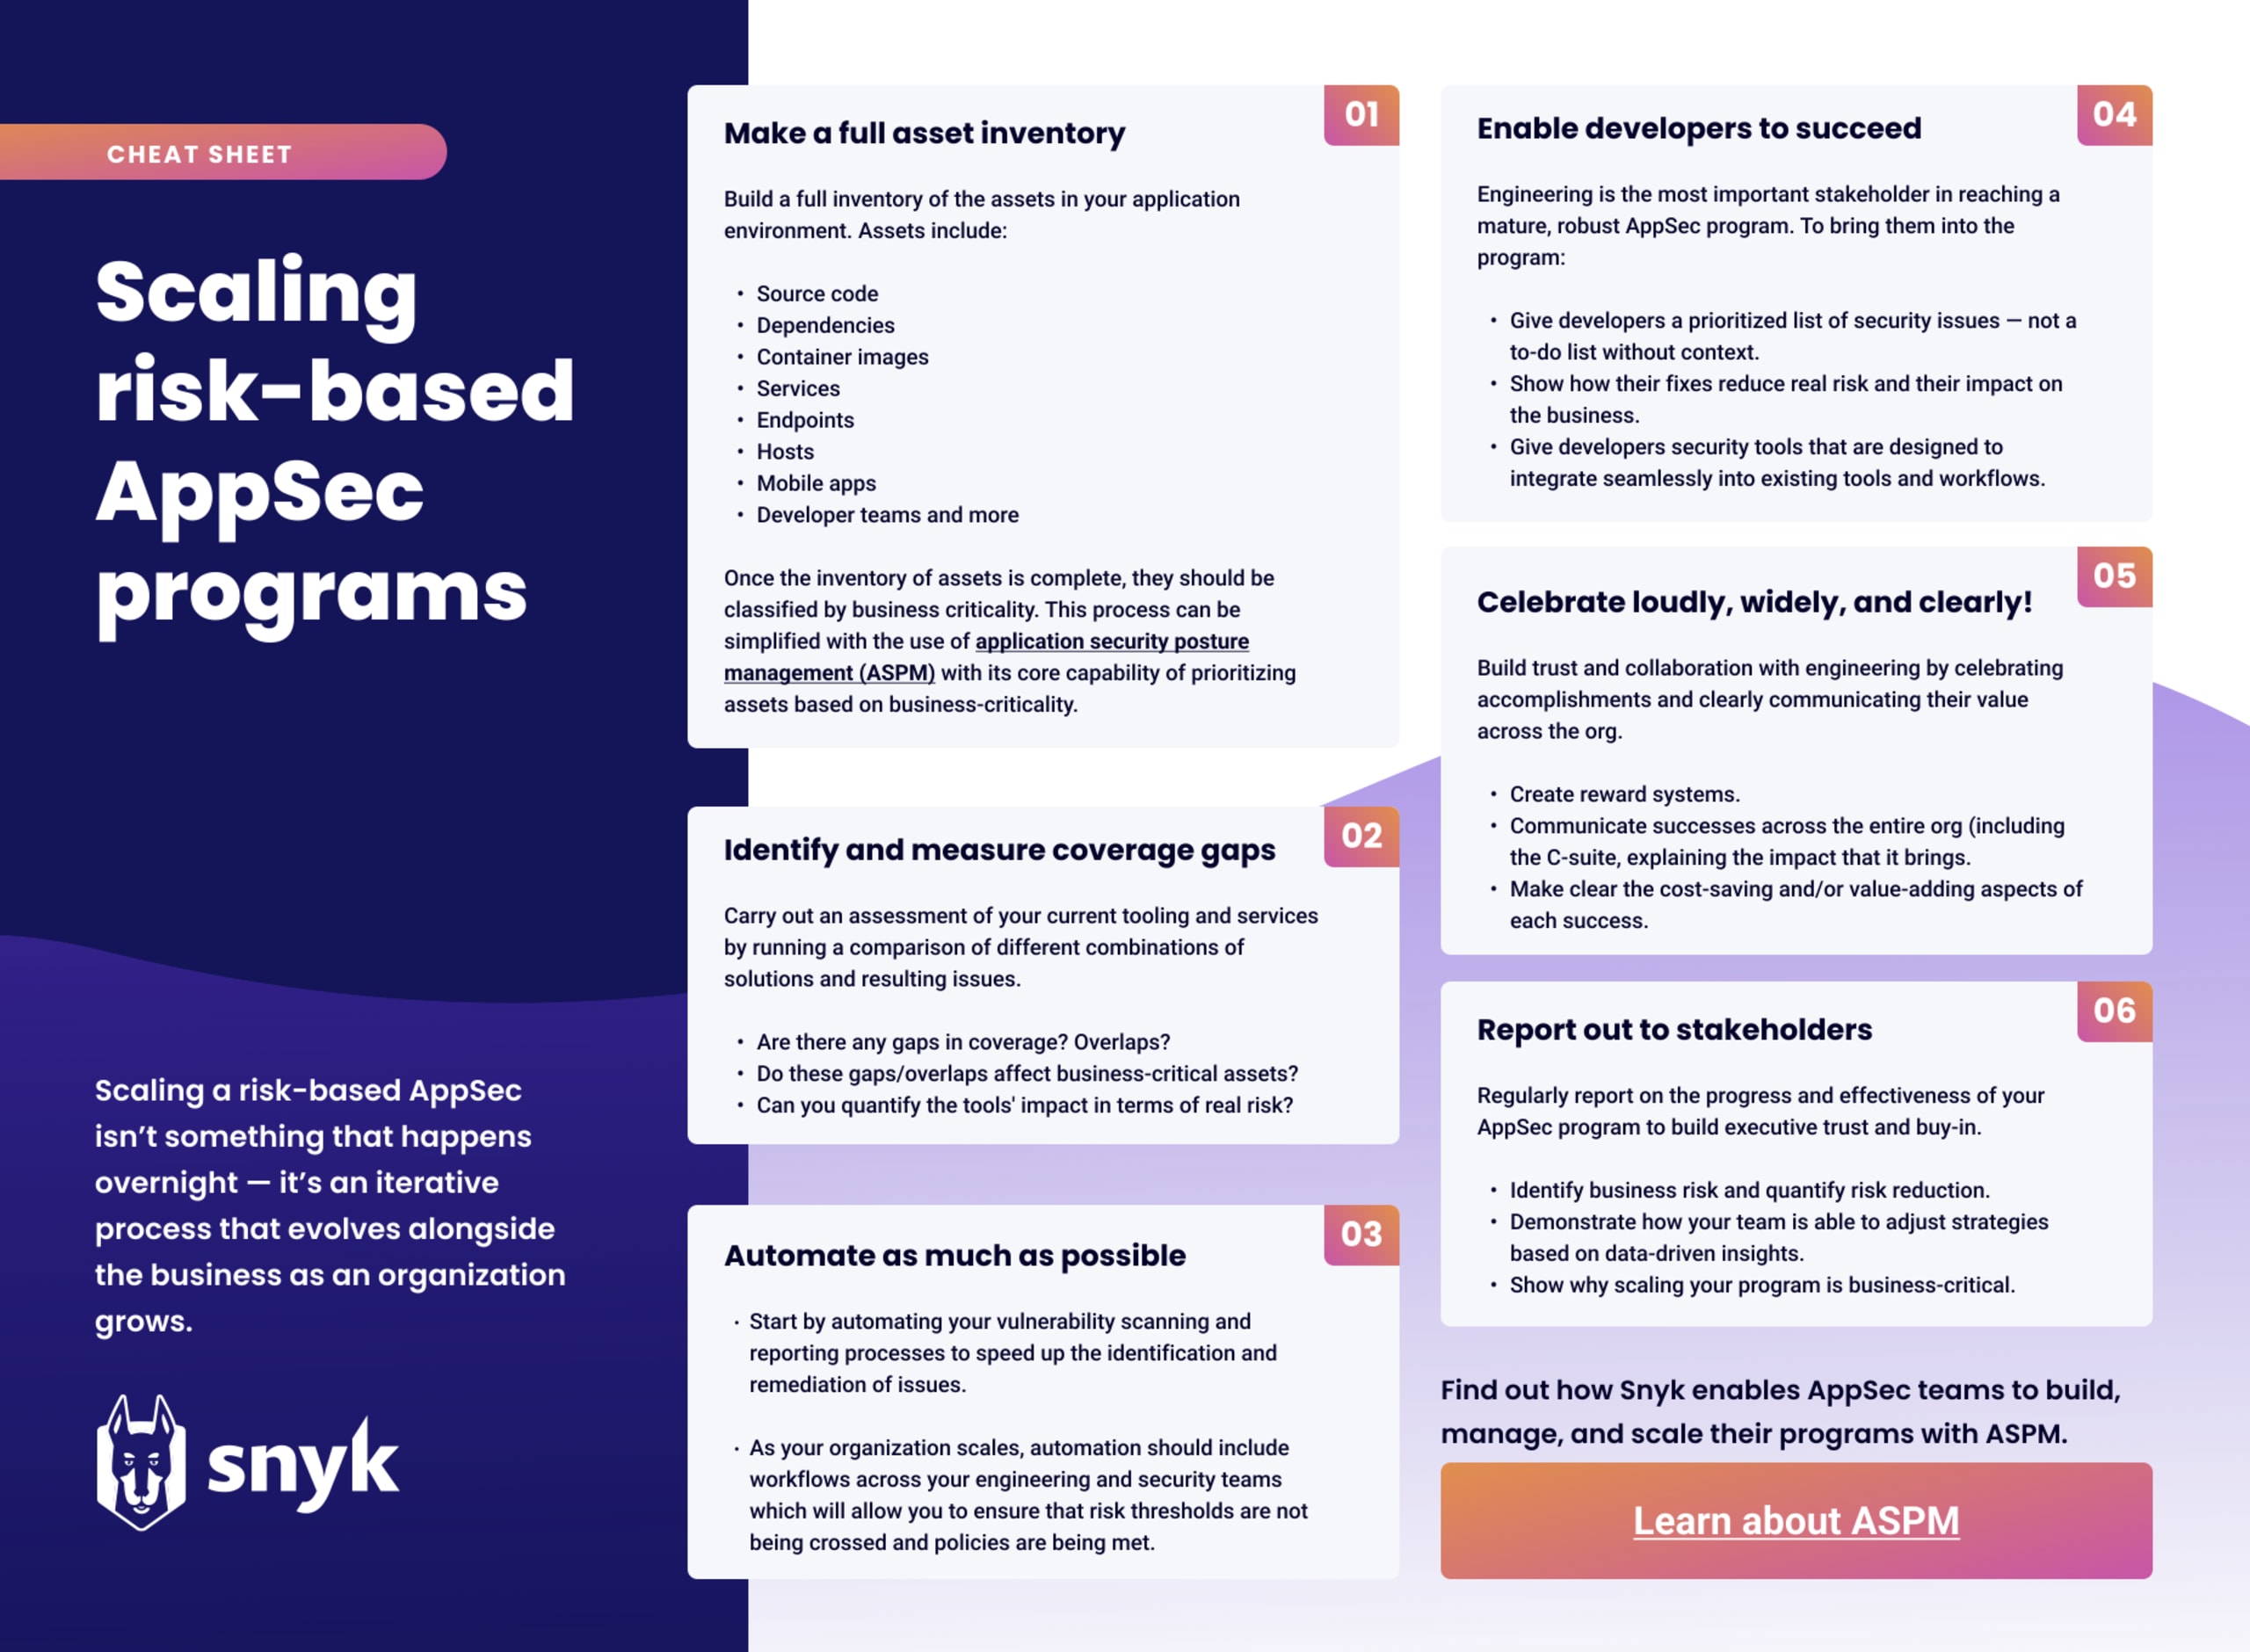
Voici 6 étapes pour vous aider à déployer votre programme AppSec fondé sur les risques, ainsi qu’un aide-mémoire pratique pour vous y référer rapidement :
1. Dressez un inventaire complet des actifs
Pour mettre en place un programme AppSec fondé sur les risques, vous devez savoir où se situent les risques. La première étape consiste à dresser un inventaire complet des actifs de votre environnement applicatif. Nous entendons par actifs tous les composants impliqués dans la création, le déploiement et l’exécution de l’application : code source, dépendances, images de conteneurs, services, points de terminaison, hôtes, applications mobiles, équipes de développement, et bien plus encore.
Une fois l’inventaire des actifs terminé, classez-les selon leur criticité pour l’entreprise. Nous savons qu’il s’agit d’un travail de longue haleine, qui ne se fait pas du jour au lendemain. Nous vous invitons à en savoir plus sur la gestion de la posture de sécurité des applications (ASPM) et sur sa capacité fondamentale à prioriser les actifs en fonction de leur criticité pour l’entreprise.
Pour les organisations qui disposent déjà d’une visibilité, même partielle, ou qui ne savent pas si leur inventaire est complet, continuer à s’appuyer sur une vue fragmentée de votre environnement représente un risque inhérent pour l’entreprise. Sans inventaire exhaustif de vos actifs, votre organisation ne pourra ni identifier correctement les risques ni assurer efficacement la gouvernance de la sécurité.
2. Identifiez et mesurez les lacunes de couverture
Améliorer l’efficacité du déploiement des outils et des services est une étape fondamentale pour mettre en place un programme de sécurité évolutif. Évaluer, optimiser et exploiter au maximum des outils et services rigoureusement sélectionnés aidera les grandes entreprises à renforcer leur posture de sécurité applicative.
Évaluez vos outils et services actuels en comparant différentes combinaisons de solutions et les problèmes qui en résultent. Y a-t-il des lacunes dans la couverture ? Des chevauchements ? Ces lacunes ou chevauchements touchent-ils des actifs critiques pour l’entreprise ? Pouvez-vous quantifier l’impact des outils en termes de risque réel ?
3. Automatisez autant que possible
Vous vous en sortez peut-être encore avec des feuilles de calcul, mais votre organisation doit atteindre le niveau de maturité requis grâce à l’automatisation de la gestion des tâches quotidiennes. Si vous n’avez pas encore mis en place un workflow automatisé pour assurer la sécurité à grande échelle dans l’ensemble de vos activités, c’est désormais une priorité pour l’entreprise.
Automatiser l’analyse des vulnérabilités et la génération de rapports afin d’accélérer l’identification et la correction des problèmes est un bon point de départ. Mais à mesure que votre organisation se développe, l’automatisation doit intégrer des workflows communs aux équipes d’ingénierie et de sécurité, afin de garantir que les seuils de risque ne soient pas dépassés et que les politiques soient respectées. N’oubliez pas : avec l’automatisation, impossible d’oublier une tâche par inadvertance.
4. Donnez aux développeurs les moyens de réussir
Les équipes d’ingénierie sont les parties prenantes les plus importantes pour parvenir à un programme AppSec mature et robuste. Sans leur soutien, une efficacité maximale restera un vœu pieux.
L’AppSec doit guider les développeurs afin qu’ils prennent les bonnes décisions dès le départ. Par exemple, fournissez-leur une liste priorisée des problèmes de sécurité et montrez-leur comment les corrections réduisent les risques réels, plutôt qu’une simple liste de tâches sans contexte. Vous devez également leur fournir des outils de sécurité conçus pour s’intégrer parfaitement à leurs outils existants et à leurs workflows.
5. Célébrez vos réussites haut et fort, partout et clairement !
Pour instaurer la confiance et favoriser la collaboration avec les équipes d’ingénierie, pensez à célébrer les réussites et à en communiquer clairement la valeur dans toute l’organisation. Mettez en place un système de récompenses, faites connaître les félicitations à grande échelle et précisez ce que chaque réussite apporte à l’organisation (par exemple : « Cette correction anticipée nous a évité 5 M$ de dette à l’avenir. »).
Lorsque l’organisation constate que la correction des vulnérabilités a un impact concret sur l’activité, il est plus facile d’obtenir son adhésion. Si possible, montrez la valeur d’un programme AppSec en termes de revenus, et pas seulement d’économies. Par exemple, une sécurité renforcée peut améliorer la conformité et élargir votre marché adressable total (TAM).
N’oubliez pas que les valeurs d’une organisation viennent d’en haut. Si les réussites en matière de sécurité sont célébrées par la direction avec autant d’enthousiasme que par les équipes d’ingénierie, toute l’organisation considérera la sécurité comme un atout, et non comme une simple case à cocher.
6. Rendez compte aux parties prenantes
Pour déployer correctement un programme AppSec à l’échelle, vous aurez besoin de ressources, et leur allocation nécessite une approbation. Faites régulièrement le point auprès des parties prenantes sur l’avancement et l’efficacité de votre programme AppSec afin de renforcer la confiance de la direction et d’obtenir son adhésion. Montrez que vous savez identifier les risques pour l’entreprise et quantifier leur réduction. Expliquez comment votre équipe adapte ses stratégies à partir d’analyses fondées sur les données, et pourquoi le déploiement de votre programme à l’échelle est essentiel pour l’entreprise.
Passez à l’échelle
Déployer un programme AppSec fondé sur les risques à l’échelle est un processus continu qui exige de l’adaptabilité, de l’engagement et la volonté de faciliter autant que possible le travail des développeurs. En vous appuyant sur les étapes recommandées ci-dessus, prenez le temps prochainement d’évaluer vos processus AppSec actuels et de repérer les améliorations possibles dans chacun de ces six domaines. Pensez ensuite à réexaminer et à actualiser régulièrement votre stratégie pour répondre aux nouveaux défis et saisir les occasions de progresser.
Protégez ce qui compte le plus pour votre entreprise
Découvrez comment Snyk aide les équipes AppSec à créer, gérer et déployer à grande échelle un programme AppSec moderne avec Snyk AppRisk ASPM