5 façons dont Snyk vous aide à prioriser et corriger vos vulnérabilités

Josefa Riveros
18 février 2020
0 minutes de lectureNotre équipe a récemment apporté des améliorations à l’apparence et au fonctionnement de nos rapports, afin de vous permettre de créer encore plus facilement des rapports sur la sécurité des applications, utiles à votre entreprise.
Vous avez du mal à mettre de l’ordre dans le chaos ?
Imaginez : vous venez d’emménager dans une nouvelle maison et vous avez acheté des meubles « à monter soi-même ». Qu’est-ce qui pourrait mal tourner ? En ouvrant les cartons, vous découvrez un million de vis, de rondelles et d’étranges pièces en plastique. « Cette pièce fait-elle partie du meuble ou du carton ? », vous demandez-vous. Soudain, vous vous sentez submergé par tout ce désordre étalé devant vous. Puis vous vous rappelez que ce n’est pas si compliqué : il y a une notice ! Après quelques efforts (et quelques erreurs), vous pouvez enfin vous détendre, fier de vous.
Beaucoup de nos clients éprouvent la même chose lorsqu’ils doivent corriger les vulnérabilités de leurs projets. Malheureusement, dans ce cas, il n’y a pas de notice, car chaque équipe a ses propres priorités. Vous avez lancé de nombreux tests et vous voilà face à une montagne de vulnérabilités. « Cette vulnérabilité représente-t-elle vraiment un risque ou peut-on s’en occuper plus tard ? », vous demandez-vous. Et voilà, vous vous sentez de nouveau submergé.
Par où commencer ? Comment prioriser ces vulnérabilités pour permettre à vos équipes d’avancer et de ressentir cette même satisfaction : « J’ai réussi ! » ?
Nous avons constaté que nos clients savent faire preuve de créativité avec nos rapports : ils transforment cette montagne de vulnérabilités en quelque chose de plus facile à gérer et dont ils peuvent être fiers. Dans le cadre du développement de nos produits, nous leur avons demandé comment ils utilisaient les rapports et avons beaucoup appris sur ce qui leur convient.
Nous souhaitons partager quelques-unes de ces idées avec vous. Même s’il n’existe pas de mode d’emploi universel, certaines méthodes éprouvées peuvent vous aider à mieux prioriser les vulnérabilités de votre entreprise et à commencer à en réduire le nombre.
Créer une liste priorisée pour vos développeurs
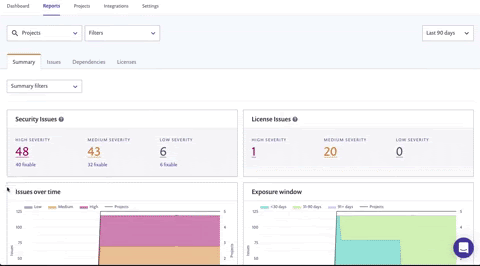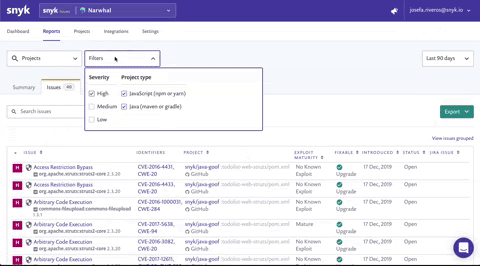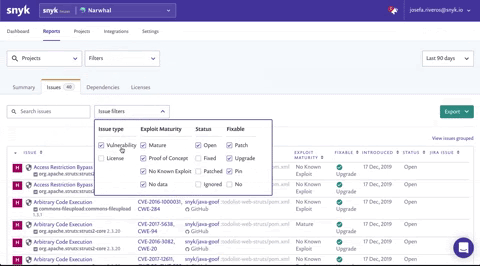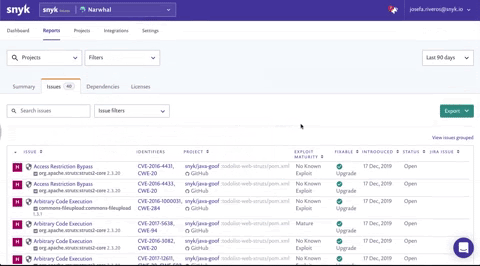
En novembre dernier, nous avons publié les données sur la maturité des exploits issues des résultats du projet, et cette fonctionnalité est rapidement devenue l’une des préférées de nos clients. Vous pouvez désormais également filtrer les problèmes par maturité des exploits dans l’onglet Issues de la section Reports, afin d’identifier les vulnérabilités précises qui touchent vos projets et pour lesquelles des exploits sont disponibles dans la nature (des exploits « matures », comme nous les appelons). Les vulnérabilités de sécurité associées à des exploits connus présentent un risque bien plus élevé que celles qui n’en ont pas et doivent être traitées en priorité.
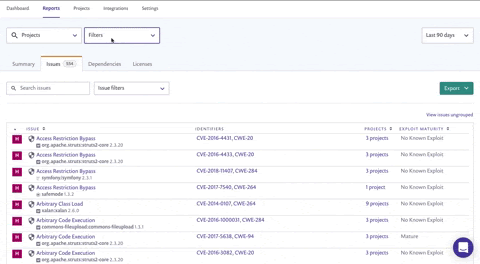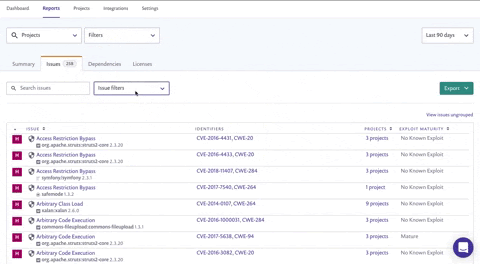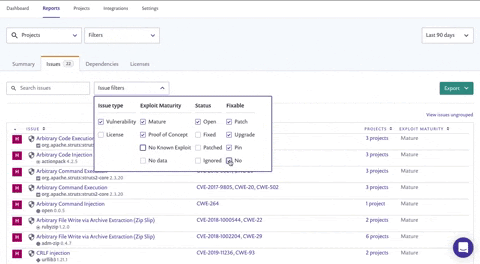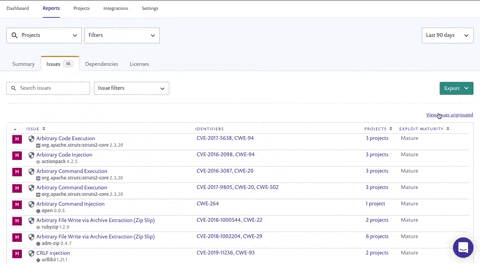
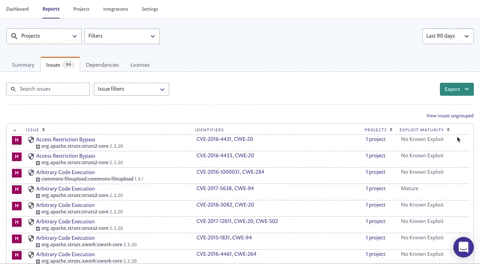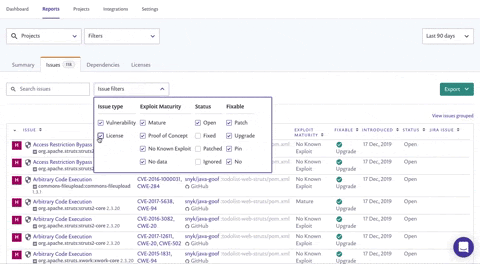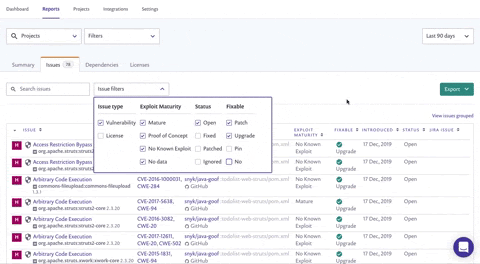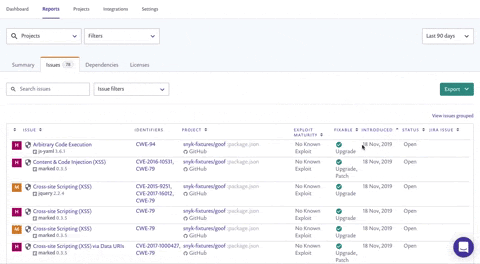
Les filtres de la liste Issues vous permettent désormais de filtrer par :
Type de problème : choisissez Vulnerabilities pour vous concentrer sur la sécurité
Maturité des exploits : choisissez Mature pour vous concentrer sur les risques les plus élevés de votre projet
Statut : choisissez Open pour vous concentrer sur les vulnérabilités que vous n’avez pas encore traitées
Corrigeable : filtrez les vulnérabilités qui peuvent être corrigées à l’aide des options de correctif et de mise à niveau
Pour obtenir des informations encore plus exploitables, nous vous recommandons de réduire davantage le périmètre : filtrez les données par « High Severity » dans la liste Filters principale et par « Fixable » dans les filtres Issues. Vous et votre équipe pourrez ainsi vous concentrer sur les vulnérabilités présentant les risques les plus élevés et que vos développeurs peuvent corriger relativement facilement. En filtrant par gravité élevée et par « upgrade » ou « patch », vous obtiendrez la liste de tous les projets contenant des vulnérabilités corrigeables à gravité élevée, qui représentent aussi des gains rapides et importants pour vos équipes. Partagez cette liste avec votre équipe pour l’aider à savoir quelles vulnérabilités traiter en premier !
Trier pour agir rapidement
Même après le filtrage, la liste peut encore sembler intimidante. Pas d’inquiétude ! Vous pouvez affiner vos priorités : affichez la vue regroupée des problèmes et triez-les par « projets concernés » pour repérer la vulnérabilité corrigeable la plus répandue dans votre organisation. Vous pouvez ainsi vous concentrer sur les problèmes dont la correction aura le plus grand impact.
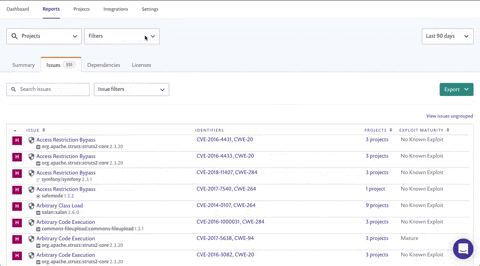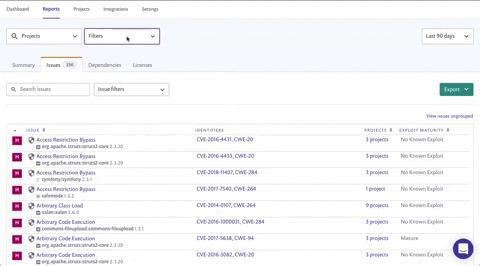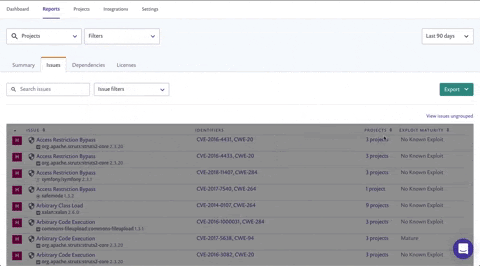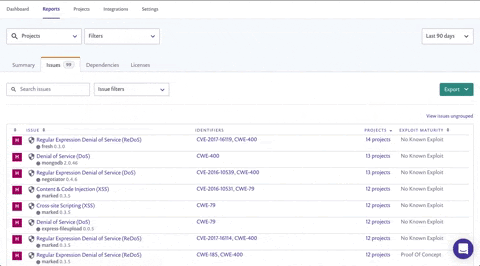
Vous pouvez également accéder directement à cette liste depuis l’onglet Summary en cliquant sur le texte sous le nombre de problèmes à gravité élevée. Vous accéderez alors à une version déjà filtrée de l’onglet Issues. Il ne vous restera plus qu’à trier la colonne des projets.
Une fois les problèmes à gravité élevée traités, passez à ceux à gravité moyenne !
Cibler les vulnérabilités dangereuses et prévenir les fuites de données
Lorsqu’apparaît la prochaine vulnérabilité event-stream ou d’exécution de code à distance, chaque minute sans correctif est critique. Pourtant, dresser la liste de tous les projets concernés peut s’avérer très laborieux.
Dans le champ Search issues de l’onglet Issues, recherchez un CVE précis (CVE-2018-11776), un CWE (CWE-20) ou un type de problème (par exemple, « struts ») pour voir combien de projets sont concernés. Cliquez sur view issues ungrouped pour afficher les problèmes par projet et déterminer quelles équipes contacter.
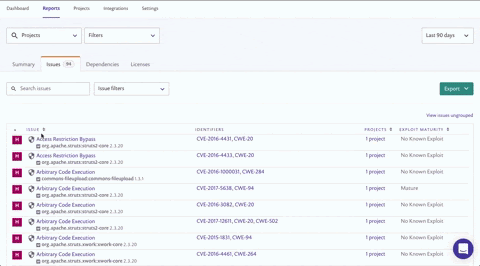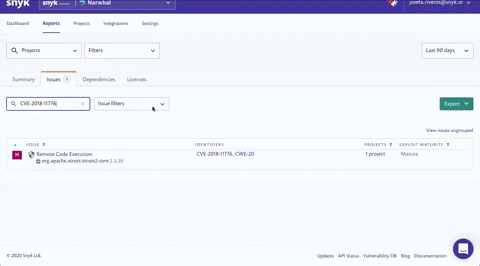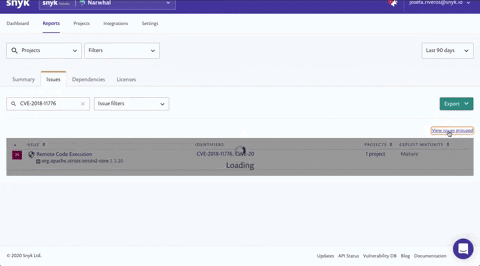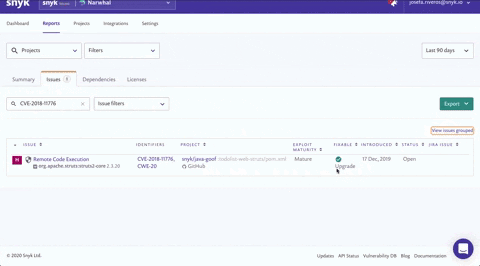
Nos clients ont utilisé cette méthode avec succès pour établir leurs priorités et se concentrer sur une vulnérabilité précise. Nous avons appris qu’ils ne s’en servent pas uniquement en cas de fuite urgente : ils ciblent aussi régulièrement certaines vulnérabilités de cette façon dans le cadre de leur travail.
Par exemple, vous pouvez demander à votre équipe de corriger toutes les vulnérabilités d’injection de code arbitraire au sein de votre organisation. Une fois qu’elles auront toutes été corrigées, l’équipe pourra célébrer sa réussite et choisir la prochaine vulnérabilité à traiter.
Corriger les vulnérabilités dans les délais
Dans l’idéal, votre organisation ne laisserait jamais de vulnérabilité ouverte plus de 30 jours. Mais nous savons que ce n’est pas toujours le cas : les vulnérabilités peuvent s’accumuler rapidement et, avant même que vous vous en rendiez compte, certaines sont ouvertes depuis 90, 180 ou 365 jours !
Dans l’onglet Summary, le graphique « Exposure window » vous indique en un coup d’œil depuis combien de temps les vulnérabilités de votre organisation sont ouvertes.
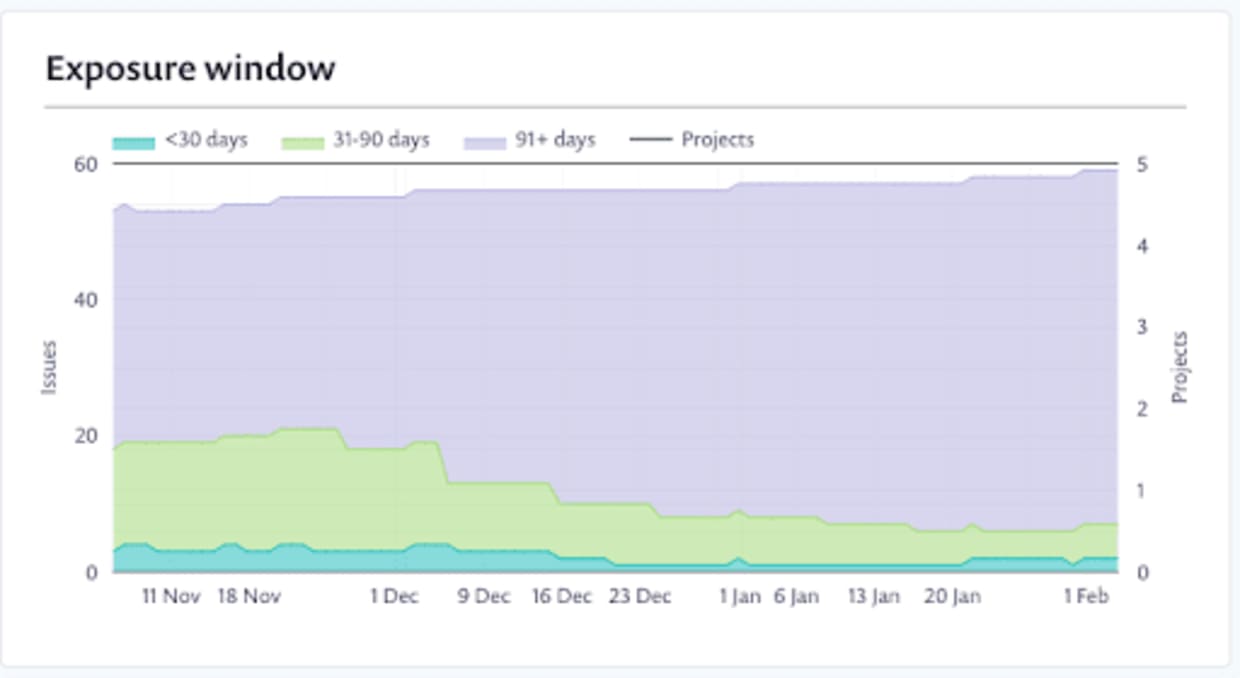
Accédez à l’onglet Issues, cliquez sur ungrouped issues dans cet onglet et consultez les dates d’introduction des vulnérabilités au sein de votre organisation. Vous pouvez également trier cette colonne par ordre croissant pour repérer les problèmes les plus anciens de votre portefeuille. En appliquant quelques filtres supplémentaires, comme le statut Open, les options de correction Upgrade et Patch, et le type de problème Vulnerability, vous pouvez identifier les vulnérabilités corrigeables qui persistent depuis le plus longtemps dans votre organisation. Vos équipes de développement pourront ainsi commencer par éliminer les problèmes les plus anciens.
À mesure que vos équipes traiteront ces problèmes, vous verrez aussi le graphique Exposure window évoluer !
Commencer par vos projets les plus importants
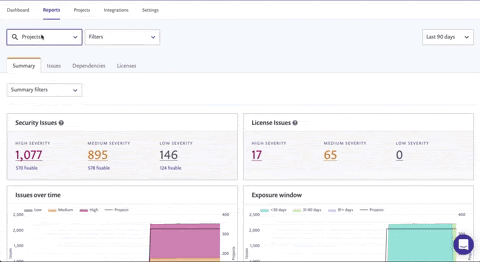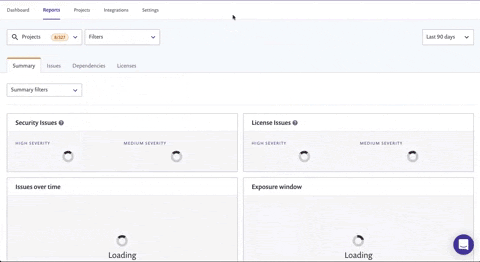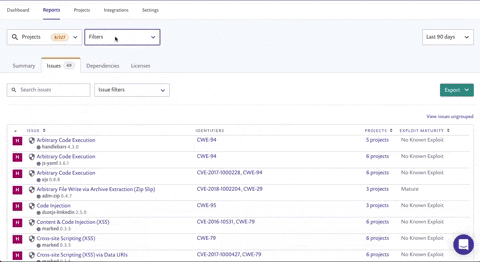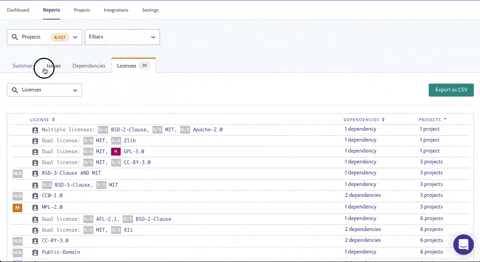
Pour vous concentrer précisément sur un sous-ensemble de projets correspondant à une application essentielle à votre activité, sélectionnez les projets concernés dans le menu déroulant Projects, ainsi que les options voulues dans la liste Filters. Vous pourrez ensuite parcourir les différents onglets de l’ensemble de la section Reports. Vous pouvez ainsi facilement prioriser des vulnérabilités précises, ou examiner en détail la santé des dépendances (par exemple, les packages obsolètes) et analyser les licences de ce sous-ensemble de projets.
Au-delà des filtres
Voici seulement quelques exemples de rapports que vous pouvez créer directement sur notre plateforme. Vous pouvez toujours exporter les informations de l’onglet Issues au format PDF pour les partager directement avec vos collègues, ou exporter les données de tous les onglets de rapports au format CSV ou via l’API afin de les exploiter dans vos propres outils de reporting, de les intégrer à ceux-ci et de créer des rapports encore plus complexes.
Pour commencer
Les rapports sont disponibles avec les offres Snyk Standard, Pro et Enterprise. Commencez dès maintenant : c’est simple. Nous avons hâte de découvrir vos conseils et astuces !
Bon filtrage et restez en sécurité !
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.