Repérez les vulnérabilités tôt : votre aide-mémoire Snyk MCP
Écrit par

0 minutes de lecture
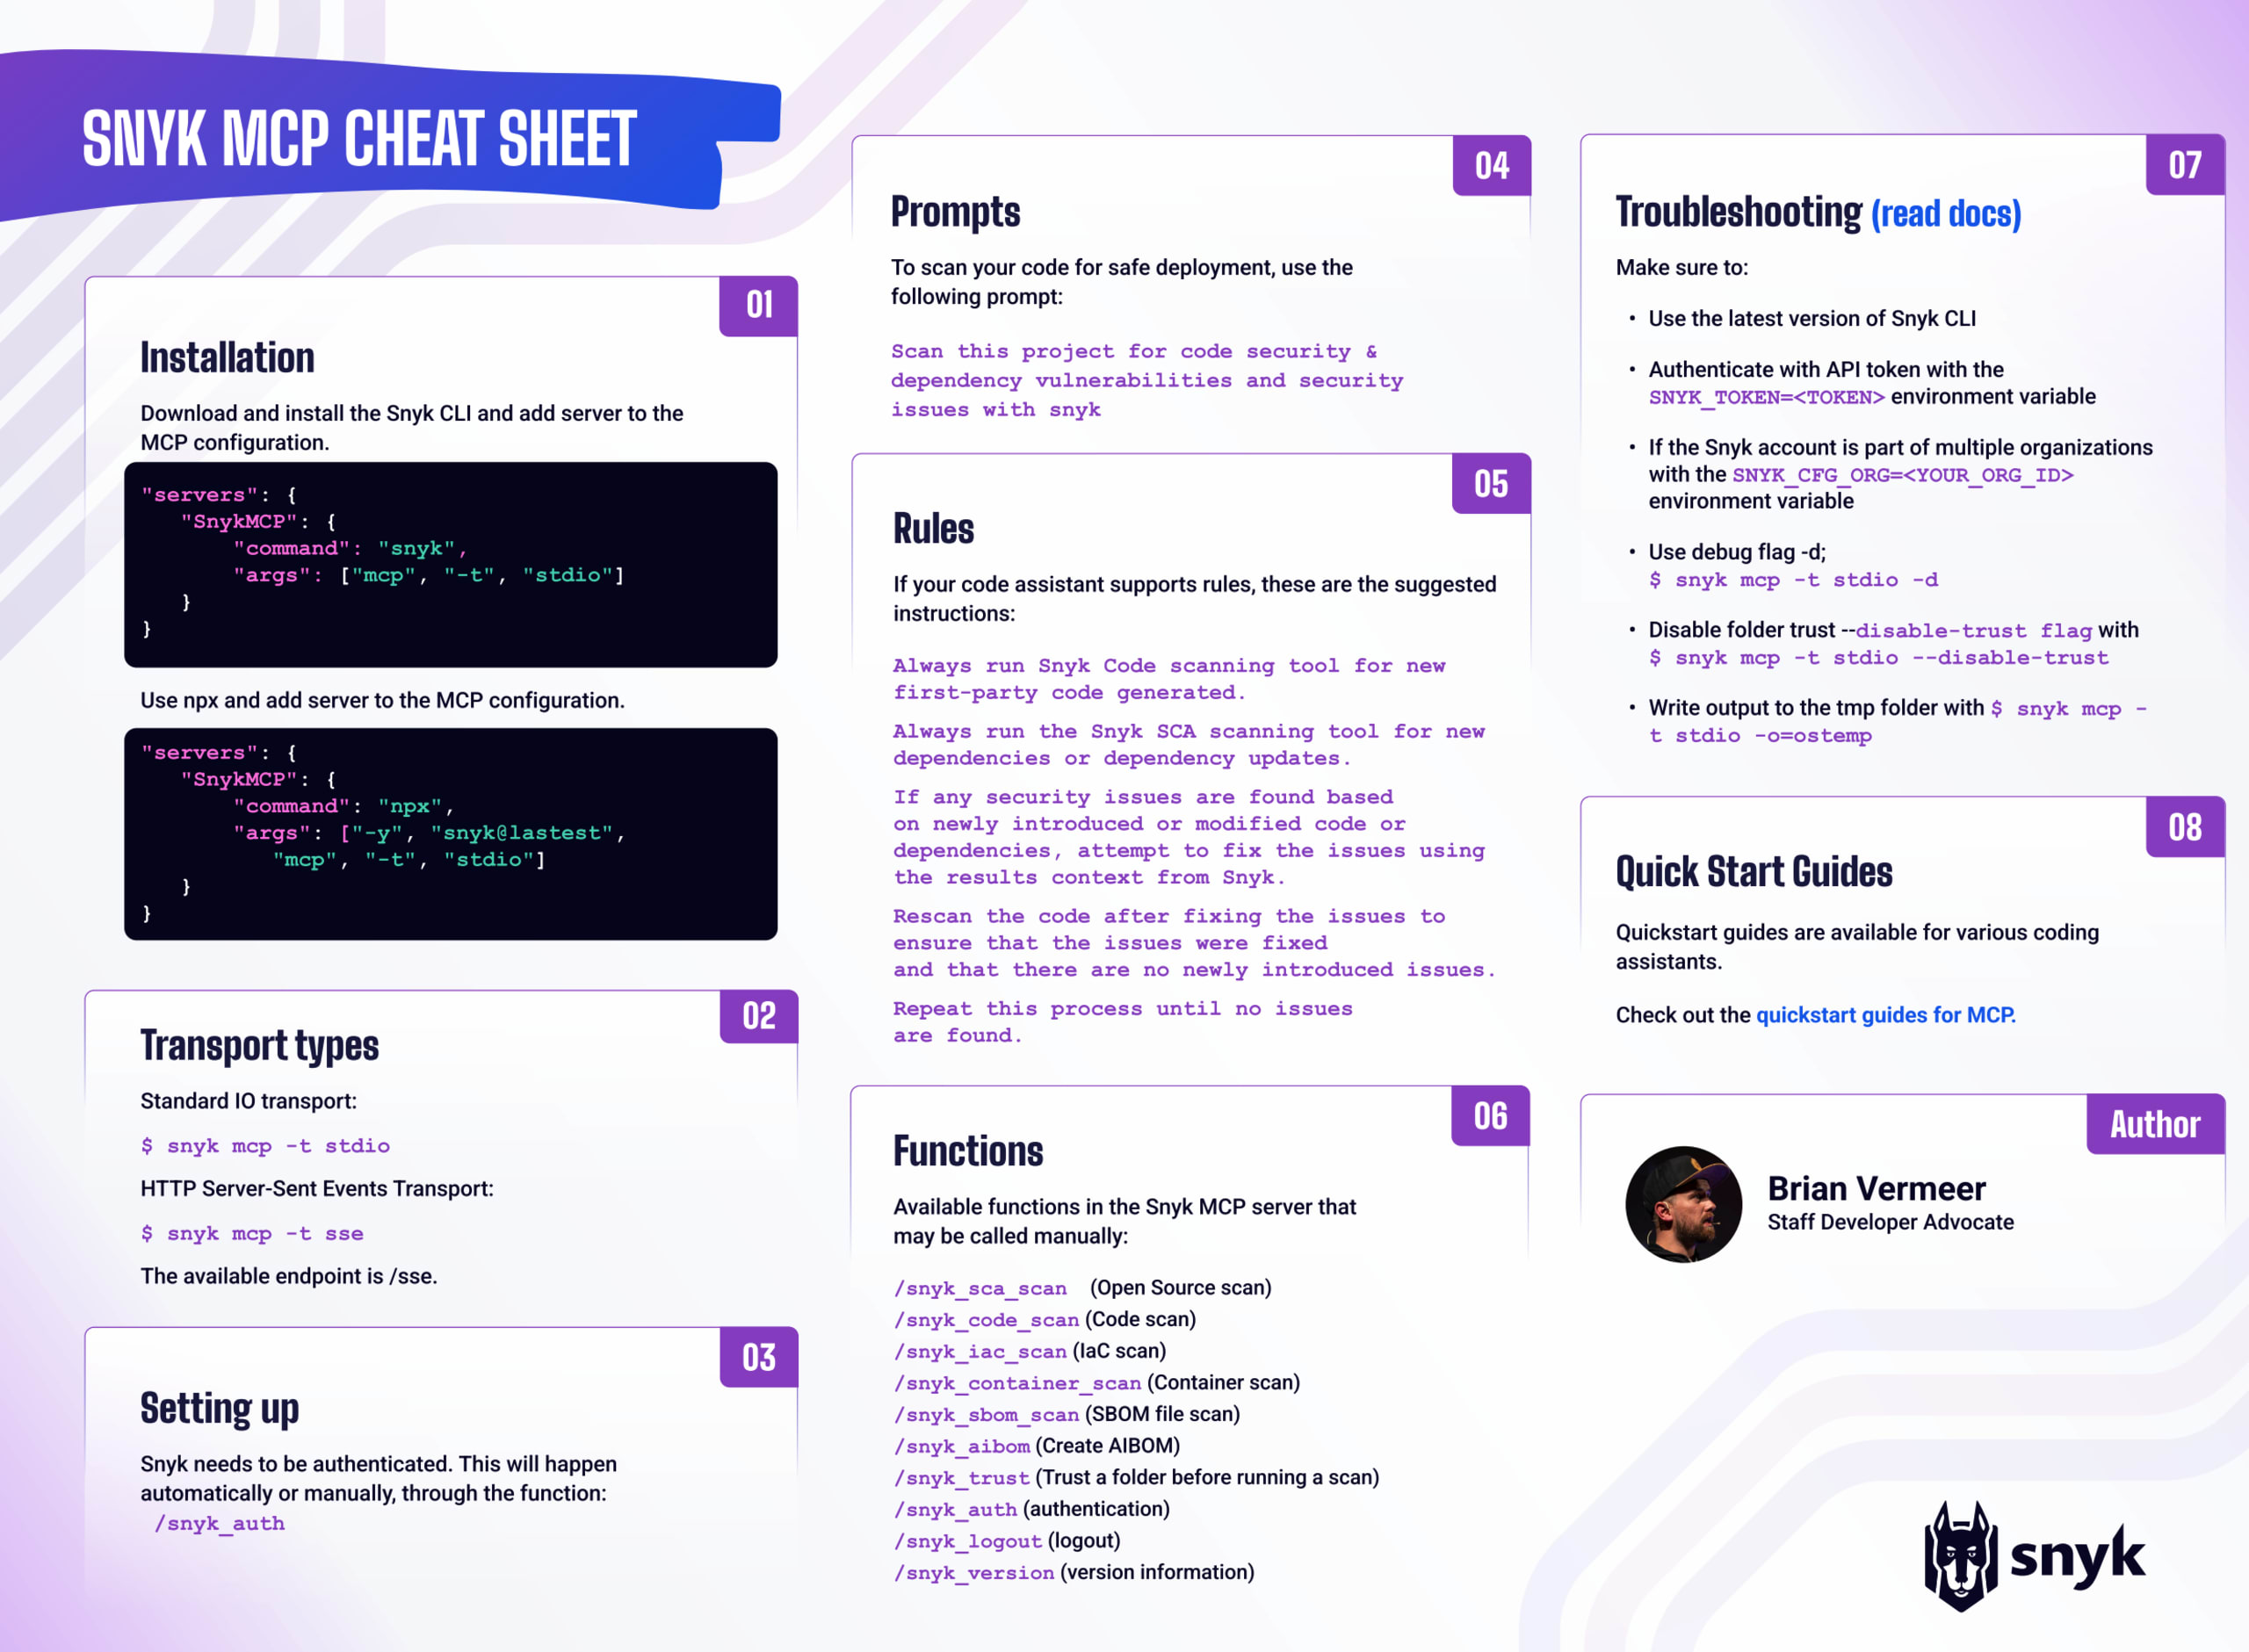
Téléchargez la fiche récapitulative
Le serveur Snyk MCP est un outil puissant de Snyk Studio qui intègre l’analyse de sécurité aux workflows d’IA. Les modèles d’IA génèrent souvent du code contenant des vulnérabilités, des bibliothèques obsolètes ou des pratiques non sécurisées. Si ces problèmes ne sont pas détectés, ils risquent de se retrouver dans vos applications, d’accroître les risques de sécurité ou de faire perdre du temps aux développeurs qui devront les corriger. Snyk contribue à les prévenir en intégrant la sécurité aux processus assistés par l’IA.
MCP est une norme ouverte qui permet aux outils d’IA de communiquer avec des plateformes comme Snyk pour obtenir du contexte et effectuer des actions. Le serveur Snyk MCP, inclus dans la Snyk CLI, permet aux agents d’IA d’accéder directement aux fonctions d’analyse de Snyk. Ainsi, les assistants d’IA peuvent lancer des analyses de sécurité de manière autonome et détecter les vulnérabilités pendant la génération ou la suggestion de code. L’intégration précoce de contrôles de sécurité au développement assisté par l’IA permet de repérer les problèmes avant qu’ils ne deviennent graves. De plus, le serveur Snyk MCP prend en charge les workflows de correction des vulnérabilités à grande échelle.
La prise en charge de MCP par Snyk s’intègre facilement aux plugins Snyk pour IDE existants. Alors que les plugins pour IDE fournissent aux développeurs des commentaires en temps réel pendant le codage, le serveur MCP étend la couverture de sécurité au code généré par l’IA. Cette puissante combinaison garantit un examen approfondi du code écrit manuellement comme du code généré par l’IA, et fournit une base sécurisée pour votre développement piloté par l’IA.
Nous améliorons constamment notre serveur MCP, dont les possibilités dépassent largement ce que nous pouvons couvrir dans un seul aide-mémoire. Pour en savoir plus sur notre serveur MCP, consultez la documentation du serveur Snyk MCP.
Installation
Le serveur Snyk MCP est inclus dans la Snyk CLI. Pour l’utiliser, téléchargez et installez la version 1.1298.0 ou ultérieure de la Snyk CLI en suivant les étapes de la page d’installation. Aucune dépendance supplémentaire n’est nécessaire. Snyk recommande de toujours utiliser la dernière version de la CLI.
Après avoir installé la Snyk CLI, vous pouvez lancer le serveur MCP avec : snyk mcp -t <transport type>
Pour configurer le serveur MCP dans votre assistant de codage IA, ajoutez les informations du serveur MCP à la configuration JSON.
Nous vous recommandons d’utiliser le chemin d’accès complet à la Snyk CLI dans la commande ci-dessous.
Vous pouvez également utiliser npx (Node Package eXecute) pour lancer le serveur Snyk MCP, si npm (Node Package Manager) est installé sur votre système.
Le serveur Snyk MCP est conçu pour fonctionner localement sur votre système via la Snyk CLI, afin de garantir l’accès aux fichiers locaux. Snyk ne propose donc pas de version hébergée et distante du serveur MCP.
Types de transport
Snyk MCP prend en charge deux types de transport : stdio et SSE. Le premier, stdio (entrée/sortie standard), utilise les flux d’entrée et de sortie standard du processus. Cette méthode rapide, légère et directe permet au serveur MCP et à l’hôte de communiquer localement. SSE (Server-Sent Events) utilise un flux d’événements HTTP local, généralement conçu pour les communications à distance ou en réseau, mais qui fonctionne ici entièrement sur la même machine. La principale différence est que stdio est plus simple et efficace pour les interactions locales, tandis que SSE ajoute une couche HTTP. Snyk MCP étant conçu pour un usage local, le mode de transport recommandé est stdio.
Pour stdio :$ snyk mcp -t stdio
Pour sse : $ snyk mcp -t sse
Configuration
Avant d’utiliser Snyk MCP, vous devez vous authentifier en vous connectant à votre compte Snyk. Si vous n’avez pas de compte, vous pouvez en créer un gratuitement ici. Une fois l’authentification terminée, les fonctions de Snyk MCP sont accessibles à votre assistant de codage ou à votre agent.
Si vous vous êtes déjà authentifié avec la Snyk CLI, cela devrait suffire. Sinon, le serveur Snyk MCP appellera automatiquement la fonction /snyk_auth et ouvrira une fenêtre de navigateur pour vous permettre de vous connecter à votre compte.
Vous pouvez également appeler manuellement la fonction d’authentification de Snyk MCP dans de nombreux assistants de codage en utilisant :
/snyk_auth
Prompts
Pour analyser votre code afin de vérifier qu’il peut être déployé en toute sécurité, vous pouvez utiliser le prompt suivant.
Scan this project for code security & dependency vulnerabilities and security issues
Selon le modèle utilisé par votre assistant de codage ou votre agent, celui-ci reconnaîtra immédiatement Snyk MCP et lancera les analyses appropriées en fonction de la base de code fournie. Il s’agira principalement de l’analyse Snyk Code (SAST), de l’analyse des dépendances Snyk Open Source (SCA) et, parfois, d’une analyse avec Snyk Container.
Toutefois, certains assistants peuvent tenter d’analyser le code à partir de leurs propres données d’entraînement au lieu d’utiliser Snyk MCP. Pour éviter cela, nous vous conseillons de demander explicitement « avec Snyk » dans le prompt.
Scan this project for code security & dependency vulnerabilities and security issues with Snyk
Règles
Certains assistants de codage permettent d’ajouter des règles ou des instructions supplémentaires à l’échelle globale ou par projet. C’est notamment le cas de Claude Code, Amazon Q, Github Copilot et Cursor. Nous vous recommandons d’ajouter des règles au système agentique pour lui demander d’utiliser le scanner Snyk MCP à chaque génération de code.
Ces règles peuvent ressembler à ceci :
- Always run Snyk Code scanning tool for new first-party code generated.
- Always run the Snyk SCA scanning tool for new dependencies or dependency updates.
- If any security issues are found based on newly introduced or modified code or dependencies, attempt to fix the issues using the results context from Snyk.
- Rescan the code after fixing the issues to ensure that the issues were fixed and that there are no newly introduced issues.
- Repeat this process until no issues are found.
Please note that all systems describe the rules slightly differently. Check our quick guides and your system's documentation for more detailed information.
Fonctions
Le serveur Snyk MCP enrichit les capacités de vos agents d’IA en utilisant la Snyk CLI. Pour obtenir une présentation complète de toutes les fonctionnalités, consultez la documentation de Snyk Studio, qui présente les dernières informations sur nos fonctions MCP.
Les principales fonctions d’analyse de sécurité comprennent snyk_sca_scan, qui détecte les vulnérabilités dans les dépendances open source, et snyk_code_scan, qui évalue les failles de sécurité dans le code propriétaire. Pour sécuriser l’infrastructure et les conteneurs, snyk_iac_scan examine les configurations Infrastructure as Code, tandis que snyk_container_scan détecte les vulnérabilités dans les images de conteneurs.
MCP fournit également des outils de gestion de la chaîne d’approvisionnement logicielle, tels que snyk_sbom_scan, qui analyse les fichiers Software Bill of Materials (SBOM) existants, et snyk_aibom, qui crée un AI Bill of Materials. Les fonctions utilitaires, comme snyk_version, affichent les informations de version, tandis que snyk_logout met fin aux sessions.
Les fonctions telles que snyk_trust (pour approuver un dossier avant l’analyse) et snyk_auth (pour se connecter) peuvent être exécutées manuellement, mais elles s’exécutent généralement automatiquement lorsque nécessaire. Elles peuvent toutefois ouvrir un navigateur Web et demander une intervention de votre part.
Notez également que l’exécution de snyk_sca_scan peut nécessiter l’utilisation directe sur votre machine d’outils tiers comme Gradle ou Maven, afin de récupérer avec précision l’arborescence des dépendances du projet.
Dépannage
Pour utiliser Snyk MCP sans difficulté et résoudre rapidement les problèmes courants, voici les principaux contrôles et paramètres à vérifier :
Utilisez la dernière version de la Snyk CLI : L’intégration MCP fait l’objet de développements continus. Veillez à utiliser la dernière version de la Snyk CLI ; la compatibilité nécessite la version v1.1298.0 ou ultérieure.
Analyse de base du dépôt (diagnostic essentiel) : Avant de conclure à un problème MCP, vérifiez que la Snyk CLI peut analyser directement votre projet depuis le terminal. Si une analyse directe échoue (par exemple,
/path/to/your/snykClitest), commencez par résoudre le problème d’authentification ou de configuration sous-jacent.Authentifiez-vous avec un jeton API : Si la connexion via navigateur échoue en raison de restrictions de l’environnement, authentifiez-vous en définissant votre jeton API comme variable d’environnement :
SNYK_TOKEN=<TOKEN>Indiquez l’ID de l’organisation : Si votre compte Snyk est associé à plusieurs organisations, définissez explicitement l’ID de l’organisation cible pour que les analyses apparaissent au bon endroit :
SNYK_CFG_ORG=<YOUR_ORG_ID>Activez les journaux de débogage : Pour obtenir une sortie détaillée et diagnostiquer les problèmes, lancez le serveur MCP avec l’option de débogage (
-dou --debug) :$ snyk mcp -t stdio -dDésactivez l’approbation des dossiers : Si le mécanisme automatique d’approbation des dossiers (
snyk_trust) perturbe un workflow sans interface graphique ou non interactif, désactivez cette fonctionnalité avec l’option suivante :$ snyk mcp -t stdio --disable-trustVérifiez la transmission des variables d’environnement : Assurez-vous que toutes les variables d’environnement nécessaires, notamment
SNYK_TOKEN,SNYK_CFG_ORGet les paramètres de proxy, sont correctement transmises au processus du serveur Snyk MCP.Écrivez la réponse MCP dans un fichier temporaire : Certains clients rencontrent des problèmes avec les réponses volumineuses. Le serveur MCP peut donc enregistrer la réponse dans un fichier temporaire et demander au LLM de la lire à l’aide de l’option
-o. Par exemple :$ snyk mcp -t stdio -o=ostemp or $ snyk mcp -t stdio -o=/path/to/absolute/folder.
Pour en savoir plus, notamment sur la configuration avancée du transport SSE et les autorisations du chemin de la CLI, consultez le guide officiel Dépannage du serveur Snyk MCP.
Guides de démarrage rapide
Pour vous permettre de démarrer rapidement avec les intégrations MCP de Snyk, nous proposons des guides de démarrage rapide pratiques qui couvrent les assistants de codage IA et les outils de développement agentique les plus utilisés. Ces guides vous expliquent comment connecter chaque assistant aux garde-fous pour les développeurs de Snyk afin d’appliquer des workflows sécurisés, quel que soit l’outil choisi par votre équipe.
Nous proposons des guides de démarrage rapide pour de nombreux outils, notamment :
Amazon Q
Claude Code
Cursor
Gemini Code Assist
GitHub Copilot
JetBrains AI Assistant
Qodo
Windsurf
et bien d’autres…
Chaque guide vous montre comment configurer l’intégration MCP, vérifier la connexion et commencer immédiatement à recevoir des résultats tenant compte de la sécurité. Découvrez tous les guides dans la documentation Snyk Studio.
Vous souhaitez en savoir plus sur l’orchestration de contrôles de sécurité cohérents dans l’ensemble de votre pipeline piloté par l’IA et sur la maturation de votre programme AppSec grâce à ce cadre stratégique ? Téléchargez l’aide-mémoire dès aujourd’hui.
AIDE-MÉMOIRE
Orchestrez, gouvernez et produisez des rapports : faites évoluer la sécurité des applications à l’ère de l’IA avec Snyk
Découvrez comment orchestrer des contrôles de sécurité cohérents à chaque étape de votre pipeline piloté par l’IA et faire évoluer votre programme de sécurité des applications grâce à ce cadre stratégique.