Las 5 configuraciones incorrectas más alarmantes de AWS
Shilpi Bhattacharjee

31 de octubre de 2022
0 minutos de lecturaEn 2022, AWS (Amazon Web Services) sigue siendo una de las plataformas de nube más importantes y continúa siendo reconocida como líder en servicios de infraestructura y plataforma en la nube.AWS representa el 34 % de los proveedores de servicios de infraestructura en la nube, por lo que muchas organizaciones tienen hoy toda su infraestructura, la mayor parte o al menos una parte en AWS.
Migrar a un proveedor de nube, como AWS, ofrece importantes beneficios a sus clientes —entre ellos, posibles ahorros, escalabilidad, ventaja competitiva, mayor seguridad y oportunidades de colaboración—, pero la configuración debe hacerse correctamente para prevenir posibles brechas de seguridad.
Estas son las cinco configuraciones incorrectas de AWS que debes conocer para prevenir posibles brechas de seguridad en tu infraestructura:
Configuración incorrecta de AWS CloudTrail
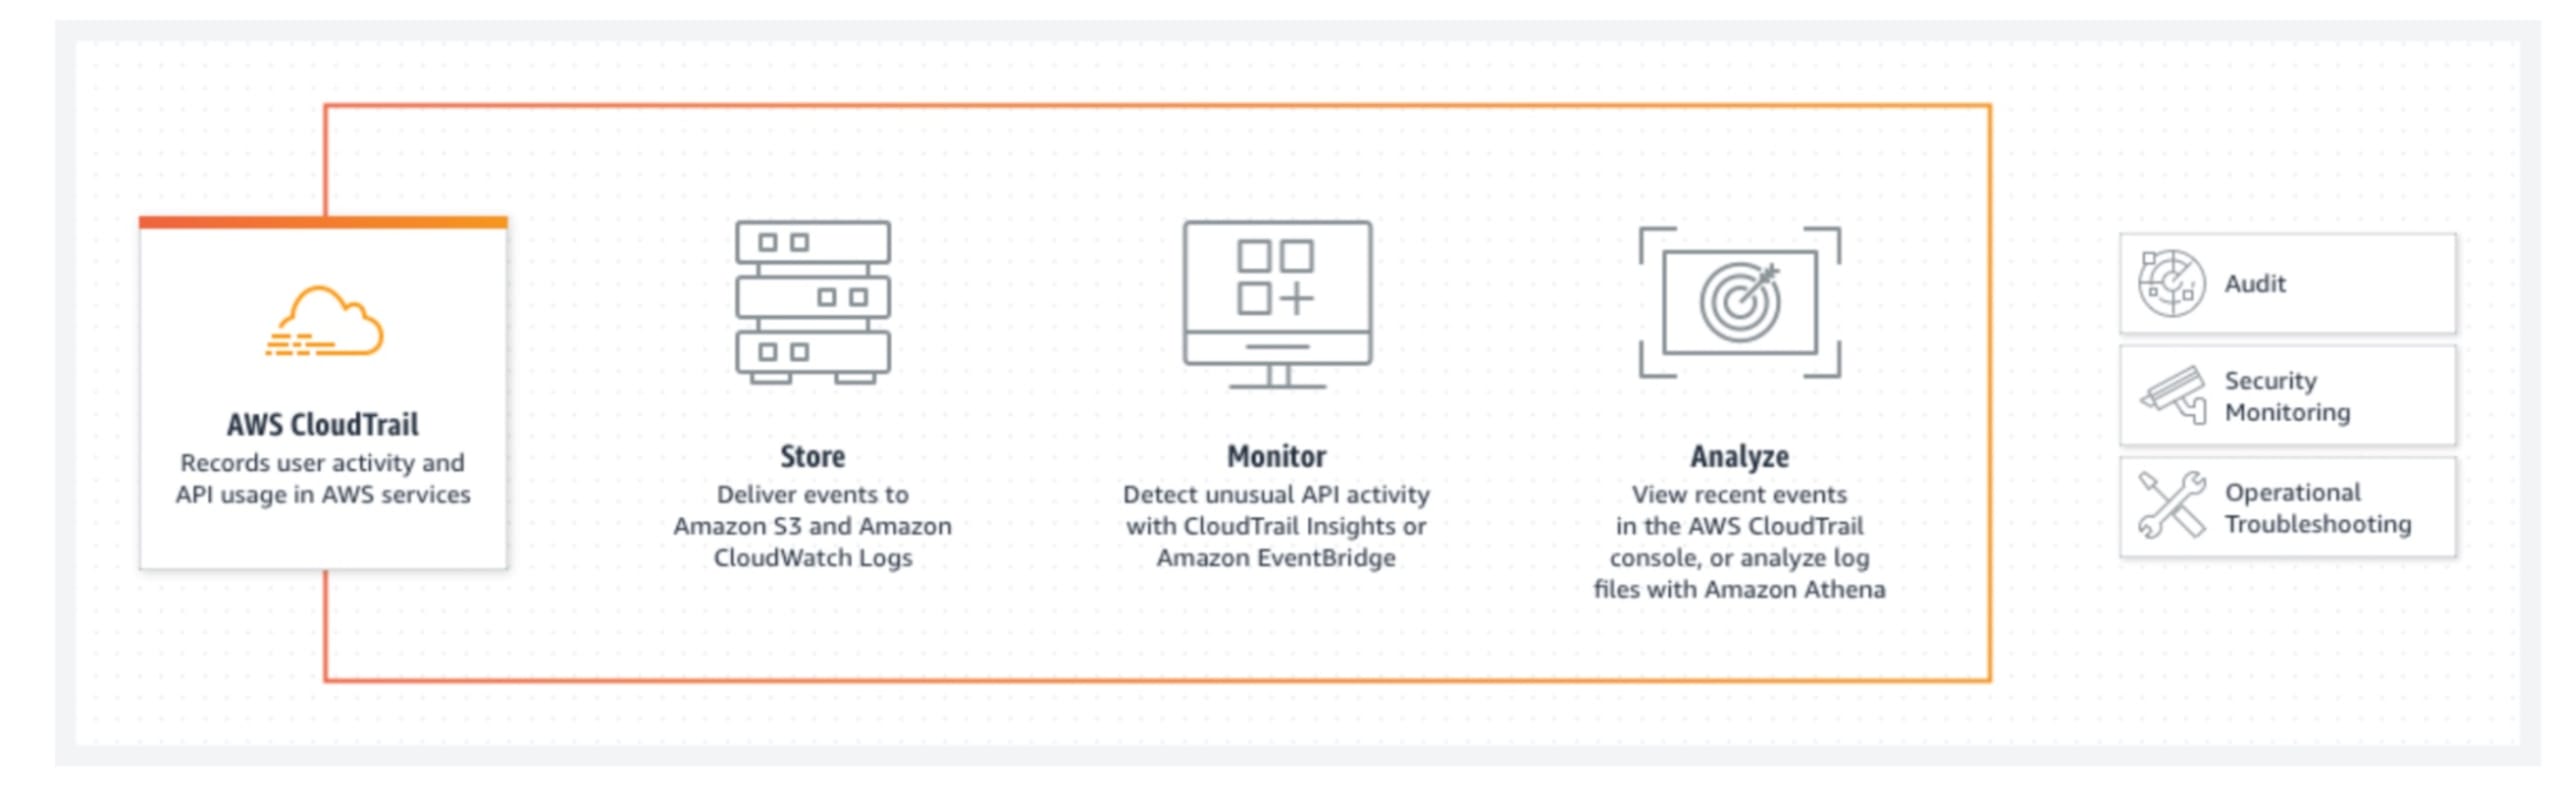
La primera configuración incorrecta que puede afectar a una empresa probablemente sea la más importante. La configuración incorrecta de AWS CloudTrail afecta al servicio de monitoreo de AWS, que debe estar habilitado en tu organización de AWS y en todas tus cuentas de AWS. Aunque no esté habilitado en tus cuentas de AWS, debe estarlo en todas las regiones y los registros deben almacenarse en un bucket de S3 independiente. Estas medidas de seguridad son fundamentales porque, sin ellas, un atacante podría acceder a tu cuenta de AWS.
En caso de una brecha de seguridad, no tendrías forma de identificar qué hizo el atacante en la cuenta de AWS, porque esa es la función de CloudTrail. Al identificar las acciones de un usuario de AWS IAM, CloudTrail te permite seguir las pistas que deja un usuario malicioso y descubrir qué cambió durante la brecha. Habilitar AWS CloudTrail te brinda las herramientas y la información necesarias para garantizar que tu plan de respuesta a incidentes funcione.
Configuración incorrecta de AWS IAM
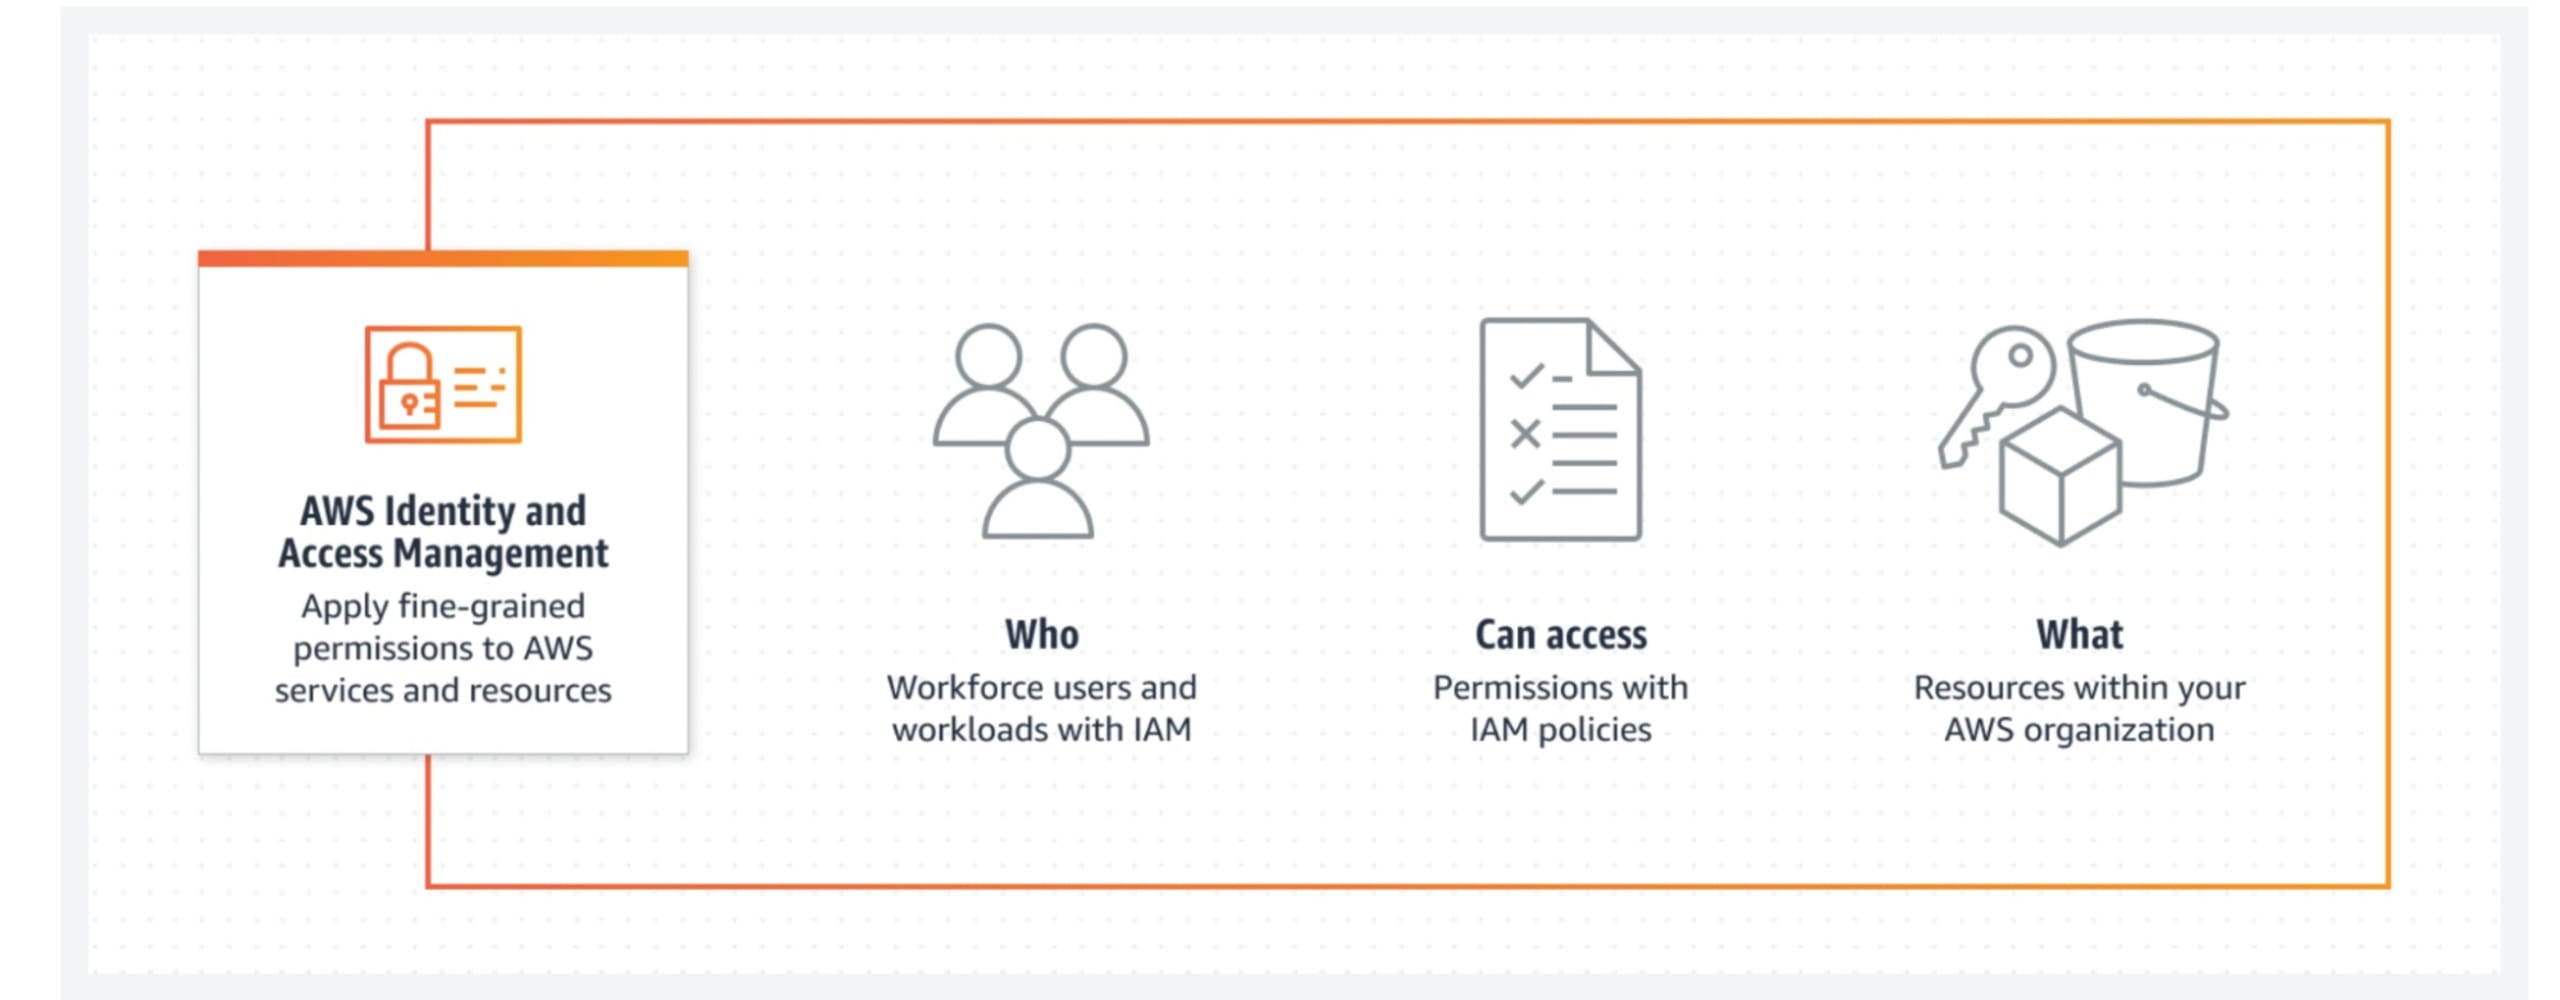
La segunda configuración incorrecta de AWS afecta a AWS IAM (Identity and Access Management). La identidad es lo más importante en la nube. Por eso, perder el acceso a tus credenciales, dejarlas codificadas en texto sin cifrar en secretos de GitHub u otros servicios de almacenamiento, o usar usuarios de IAM en AWS sin MFA o la cuenta de usuario raíz son errores graves de configuración.
Esto es peligroso porque, si los usuarios tienen acceso a tu cuenta raíz y tu usuario de IAM tiene MFA, un atacante que consiga acceder a esas credenciales codificadas en texto sin cifrar podrá usarlas para iniciar sesión y potencialmente hacer lo que quiera en la cuenta de AWS a la que tenga acceso.
Configuración incorrecta de buckets de AWS S3
La siguiente configuración incorrecta de AWS que debes tener en cuenta afecta a los buckets de S3: ocurre cuando un bucket de S3 queda accesible sin los controles de autorización adecuados.
Recuerda el bucket de CloudTrail que mencionamos antes. Si das acceso a cualquier persona de tu organización y un atacante consigue acceder a credenciales internas, puede eliminar tus registros de CloudTrail y evitar que descubras lo que ocurrió.
Configuración incorrecta de AWS EC2
La cuarta configuración incorrecta de AWS afecta a AWS EC2 (Elastic Compute Cloud). Una configuración incorrecta común de AWS EC2 puede exponer a Internet la aplicación alojada en EC2. Si tu aplicación es vulnerable, usuarios maliciosos podrían atacarla si la regla del firewall, también llamada grupo de seguridad de AWS, permite el acceso desde Internet. Usar un perfil de instancia de IAM con acceso a todo lo que hay en tu organización también genera un riesgo de seguridad.
Esto es muy preocupante porque puede ser el punto de partida de una posible brecha de datos. Cuando un usuario malicioso consigue acceso a una instancia de EC2, puede usarla para acceder potencialmente a todo lo que hay en su cuenta, según la gravedad de las configuraciones incorrectas de AWS.
Configuración incorrecta de AWS RDS
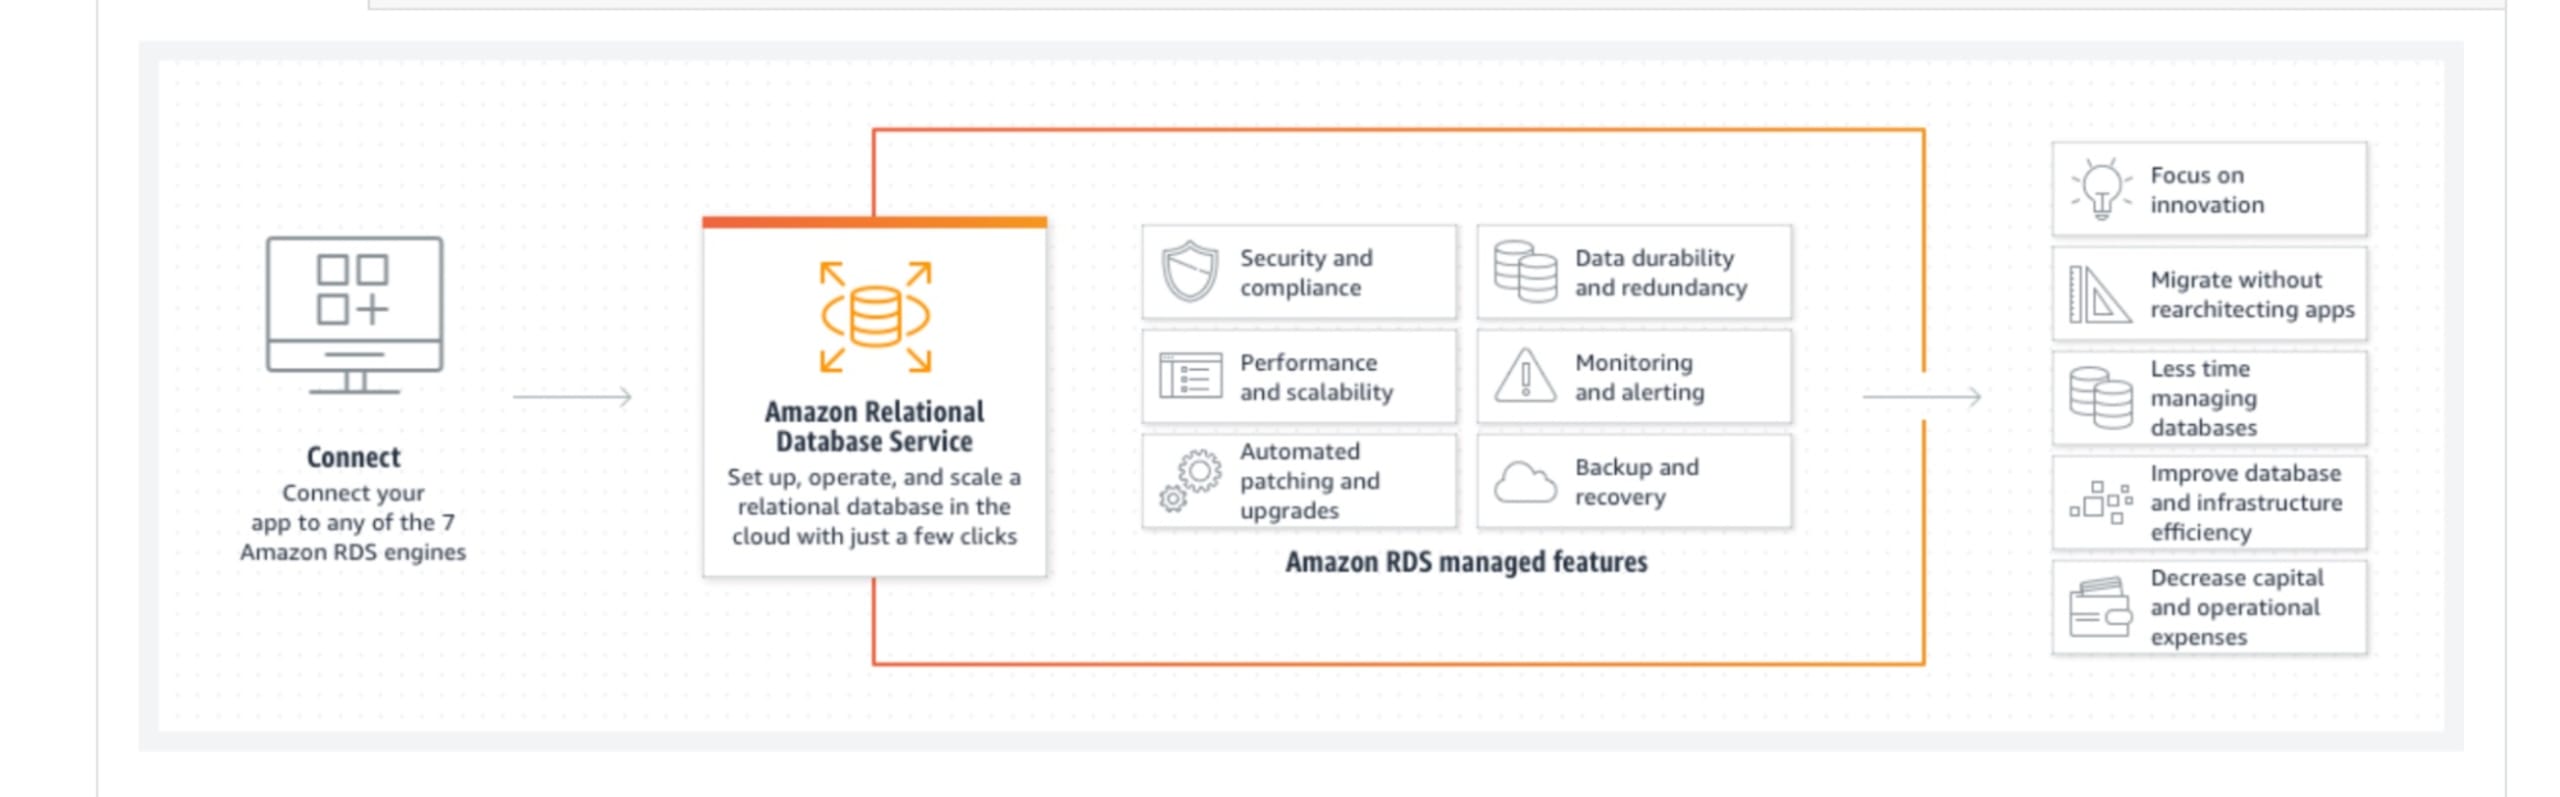
Aunque AWS ofrece este servicio administrado, también puede haber configuraciones incorrectas. Por ejemplo, podrías dejar tu instancia de RDS accesible desde Internet y configurar un grupo de seguridad o una regla de firewall que la exponga mediante un puerto predeterminado, lo que facilita que cualquiera sepa qué puerto buscar. También podrías dejar accesibles desde Internet las copias de seguridad de tus máquinas virtuales y las instantáneas de tus instancias de RDS, para que cualquiera pueda ver los datos que tenías, y no proteger la base de datos con autenticación.
Esto es riesgoso porque se trata de una base de datos que podría contener información como tus datos personales y los de tus clientes. Sin embargo, puedes prevenir posibles brechas y ataques de denegación de servicio con los controles y las configuraciones de AWS adecuados para tu aplicación. Para mantenerte al día sobre las vulnerabilidades conocidas de AWS y obtener más información sobre cómo configurar tus cuentas de AWS para optimizar la seguridad, consulta los recursos que aparecen a continuación.
Prácticas recomendadas de seguridad de AWS y vulnerabilidades conocidas públicamente:
Vulnerabilidades de seguridad de AWS conocidas públicamente
Prácticas recomendadas de seguridad de AWS CloudTrail
Prácticas recomendadas de seguridad de AWS IAM
Prácticas recomendadas de seguridad de AWS EC2
Prácticas recomendadas de seguridad de AWS S3
Prácticas recomendadas de seguridad de AWS RDS
No te pierdas nuestro especial temático de Halloween sobre estas configuraciones incorrectas:
Para obtener más información sobre las brechas de seguridad más sonadas de AWS y cómo evitarlas, haz clic aquí.