Resumen del segundo día de SnykCon: muchas integraciones y alianzas, y lo más destacado de las sesiones
Ravi Maira

22 de octubre de 2020
0 minutos de lecturaEl segundo y último día de SnykCon 2020 llegó a su fin y esperamos que lo hayas disfrutado tanto como nosotros. En esta publicación compartimos algunos anuncios de productos —incluidas varias alianzas e integraciones importantes— y las conclusiones de algunas de las sesiones provocadoras y exhaustivas que organizamos. También compartimos videos de las sesiones por si te perdiste alguna o quieres compartirlas con tus colegas. ¡Empecemos!
Snyk, socio exclusivo de seguridad para las imágenes oficiales y certificadas de Docker
Nos enorgullece anunciar la siguiente fase de nuestra alianza continua con Docker. Snyk es ahora el proveedor exclusivo de información de seguridad para las imágenes oficiales de Docker y otros programas de certificación de contenido futuros. Como probablemente sabes, las imágenes oficiales de Docker son un conjunto popular de imágenes seleccionadas que ayudan a promover estándares de desarrollo basados en la claridad, la transparencia y la coherencia. Agregar información de seguridad de Snyk a las imágenes oficiales permite que Docker convierta la evaluación del riesgo de vulnerabilidades en un aspecto estándar al seleccionar imágenes oficiales y certificadas.
Durante el primer día de SnykCon, hoy, nuestro CEO Peter McKay se unió al CEO de Docker, Scott Johnston, para hablar sobre la alianza. Johnston explicó que la información de seguridad de Snyk funciona como un punto de control esencial para ayudar a los desarrolladores a verificar que las imágenes estén bien mantenidas y sean seguras.
Nuestros análisis de seguridad se aplicarán a cada imagen oficial y certificada nueva que se suba a Docker Hub.
Integración de Snyk con Continuous Profiler de Datadog
Snyk ahora ofrece integración con Continuous Profiler de Datadog, que proporciona información sobre el rendimiento del código en producción real. La combinación de la visibilidad de DataDog sobre el tráfico de productos con la base de datos de vulnerabilidades Snyk Intel permite a los desarrolladores tomar decisiones de seguridad más precisas y basadas en datos.
La interfaz de usuario de Datadog ahora permite a los clientes de Profiler ver un resumen de todas las vulnerabilidades identificadas por Snyk en una aplicación y determinar rápidamente la mejor forma de corregirlas según la frecuencia con la que se invocan los métodos. Obtén más información en el comunicado de prensa aquí.
Datadog también fue patrocinador de oro de SnykCon y presentó una sesión titulada “¿Aceptas el riesgo? Métricas de riesgo dinámicas en tu entorno”. Te recomendamos mucho que veas la grabación a continuación:
IBM Cloud integra la inteligencia de vulnerabilidades de Snyk
¡Cuando dijimos que habría muchas integraciones, lo decíamos en serio! La base de datos de vulnerabilidades Snyk Intel se integrará en las funciones de seguridad de IBM Cloud, lo que mejorará la seguridad empresarial. Esta alianza permite a los desarrolladores encontrar, priorizar y corregir vulnerabilidades automáticamente en dependencias de código abierto y contenedores.
Este año, las empresas están redoblando sus esfuerzos de transformación digital, por lo que nunca había sido tan importante simplificar la aplicación de las metodologías de DevOps. Esta alianza permitirá a las organizaciones que usan desarrollo nativo de la nube crear, implementar y administrar aplicaciones de forma más segura.
Para obtener más información sobre la alianza, lee el comunicado de prensa aquí.
Nueva función: Backlog Management
Durante la sesión de hoy, “Fixing the Cost of Fixing”, con Dan Mckean, gerente de producto de Snyk, anunciamos nuestra nueva herramienta Backlog Management. Esta mejora de la corrección automatizada de vulnerabilidades de Snyk permite a los equipos de desarrollo y seguridad reducir su backlog de vulnerabilidades a su propio ritmo, lo que contribuye mucho a mejorar la cultura de seguridad y erradicar la seguridad teatral.
Los análisis muestran que, cuando Snyk analiza un proyecto por primera vez, este tiene en promedio más de 20 vulnerabilidades. Corregirlas puede volverse abrumador rápidamente. Por eso, a principios de este año anunciamos la priorización de vulnerabilidades centrada en los desarrolladores.
Backlog Management lleva esta iniciativa al siguiente nivel al abrir pull requests específicos para corregir vulnerabilidades del backlog, organizadas por prioridad. Esto complementa las funciones actuales que evitan la incorporación de nuevas vulnerabilidades y corrigen las que se divulgaron recientemente.
Para obtener más información sobre cómo funciona, visita nuestra publicación del blog.
Lo más destacado de las sesiones
Conversación informal con el CISO de Atlassian
Guy Podjarny, cofundador y presidente de Snyk, conversó con Adrian Ludwig, CISO de Atlassian, sobre lo que Adrian observa en el mercado de seguridad moderno, cómo está estructurado su equipo para seguir el ritmo actual de DevOps y cómo concibe el papel de Atlassian para ayudar a los desarrolladores a adoptar la seguridad.
Adrian señaló que durante mucho tiempo la industria tuvo dificultades para crear sistemas más resilientes. Vivió estos desafíos de primera mano cuando trabajó en Flash de Adobe y Android de Google, antes de que DevOps y SecDevOps se hicieran realidad.
Adrian destacó que la mayoría de las personas no considera que la seguridad sea su trabajo principal. Por eso, gran parte del cambio de mentalidad y la mejora de resultados depende de preguntarse: “¿Cómo incorporamos la seguridad en los productos?”. En otras palabras, queremos que las herramientas de seguridad “pasen a segundo plano”, dice Adrian. Cuanto más “gratuita” y “sólida” sea la seguridad, mejores serán los resultados, porque todos podrán usarla. Esto coincide plenamente con nuestra forma de pensar sobre la seguridad: cuanto menos fricción haya, más seguro será el resultado final.
Guy y Adrian también hablaron sobre cómo crear una organización de seguridad. Atlassian es algo único porque el 90 % de su enfoque de seguridad está en los productos; es decir, en garantizar la protección de los datos en la nube. De esto se encarga el equipo de seguridad de productos, que representa cerca de dos tercios de todo su equipo de seguridad. Se enfocan en usar automatización y herramientas para señalar los casos en que fallan los procesos humanos, monitorear aplicaciones y facilitar una respuesta rápida. También integran personas en los equipos de desarrollo y de producto para asegurar que haya un vínculo directo con seguridad. El tema común es que el enfoque es “de abajo hacia arriba”. Hay que crear una cultura donde las personas tengan incentivos y capacidad para hacer bien su trabajo de seguridad (un tema que los otros expositores de abajo ampliaron).
Para ver la conversación completa, mira la grabación aquí:
Democratizar la seguridad con Wendy Nather, de Duo Security
Wendy Nather es directora de CISO consultores en Duo Security (ahora parte de Cisco). Wendy comenzó su sesión recordándonos que antes los tecnólogos eran “los amos del universo”. Compraban y administraban todo, desde hardware hasta software. Ya no es así: a menudo los dispositivos son BYOD; a los usuarios les encanta la TI en la sombra; el software está en la nube y por todas partes. Las líneas entre el “trabajo” y la “vida” son más difusas que nunca, al menos en el ámbito tecnológico. Esto puede generar luchas de poder entre empleados y empleadores. También complica bastante la seguridad y, según Wendy, nuestro modelo no ha evolucionado con suficiente rapidez.
¿El primer paso para evolucionar? Democratizar la seguridad. En otras palabras, buscar pasar del control a la colaboración. Después de todo, cuando no puedes controlar el comportamiento de las personas, debes darles las herramientas para que se ocupen de la seguridad (¿notas un tema recurrente?).
En cualquier decisión empresarial hay que conciliar las oportunidades y los riesgos, y esto es aún más importante cuando se trata de riesgos de seguridad. Wendy señala que, a menudo, quienes mejor entienden la oportunidad y si esta supera el riesgo son las personas del área de negocios. Así que, en vez de que los equipos de seguridad digan “no” constantemente, un modelo colaborativo permite que los usuarios tomen buenas decisiones basadas en marcos claros.
Como dice Wendy: “Haz lo que quieras con tu propio dispositivo y en tu tiempo libre, pero si quieres interactuar con los recursos de la empresa, estos son los pasos que debes seguir”. Es mejor que los equipos de seguridad cedan el control de manera cordial y voluntaria, en vez de que los usuarios se lo arrebaten. Wendy ofrece varios ejemplos de cómo hacerlo en la vida real.
Para escuchar sus ejemplos y consejos detallados, mira la charla completa a continuación:
El impacto de DevSecOps cuantificado, con Larry Maccherone, de Comcast
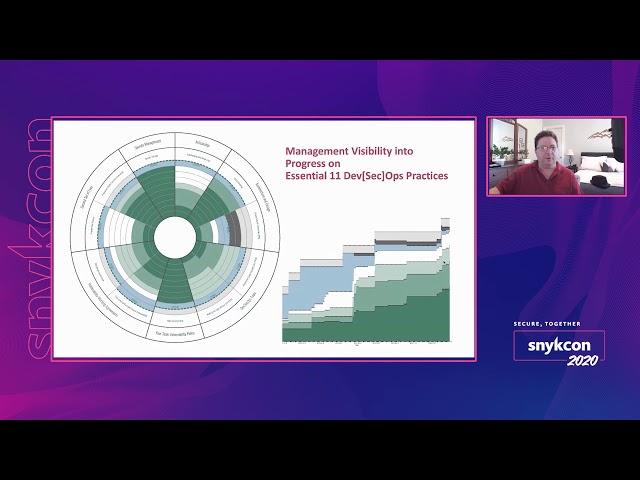
Larry Maccherone lidera la transformación a DevSecOps en Comcast. Larry puso en marcha un programa para llevar DevSecOps a Comcast y (esta es la parte realmente interesante) incluso midió los resultados. En el camino, creó un marco innovador para ayudar a los desarrolladores a adoptar la transformación, avanzar poco a poco y adquirir las habilidades necesarias para aplicar DevSecOps eficazmente e integrarlo en la cultura.
Todo empieza con la confianza: confiar en que los equipos de ingeniería quieren hacer lo correcto y conocen mejor el contexto empresarial, por lo que pueden tomar buenas decisiones de equilibrio entre la seguridad y otros riesgos si cuentan con los datos adecuados (como describe Wendy Nather en su charla).
Larry cuantifica el impacto que tienen distintas prácticas de seguridad de software de DevSecOps en los resultados de riesgo. Su marco le permite decir con exactitud qué prácticas de seguridad de aplicaciones reducen más el riesgo. También puede cuantificar el impacto de cada práctica en los resultados. Esto le permite enfocar a toda la organización en los cambios de DevSecOps de mayor impacto, en lugar de dispersar los esfuerzos entre decenas de prácticas.
Como imaginarás, esto cambia por completo la dinámica entre los equipos de desarrollo y seguridad. Sus métodos se respaldan con investigaciones y datos que muestran la importancia de ciertas actividades frente a otras áreas en las que podrían invertir.
Si tu organización está adoptando DevSecOps o necesita ayuda para enfocar sus esfuerzos de mejora continua, escucha la charla a continuación:
Snyk: conversación entre Gene Kim y Guy Podjarny
Además de participar ayer en un panel con Gene Kim , se unió a nuestro cofundador y presidente, Guy Podjarny —y a varios asistentes de SnykCon— para una sesión de “café y conversación” en el segundo día. Hablaron sobre marcos y metáforas que nos ayudan a conceptualizar los cambios que han traído DevOps y DevSecOps.
Guy comenzó preguntándole a Gene si DevOps ayuda o perjudica a la seguridad. Guy compartió cómo ha visto cambiar con el tiempo la relación entre los desarrolladores y seguridad: de seguridad tratando de proteger a los clientes de los desarrolladores (¡qué horror!) a los desarrolladores incorporando la seguridad en sus flujos de trabajo y asumiendo la responsabilidad (mucho mejor).
“DevOps es excelente para la seguridad porque ya no es solo responsabilidad del equipo de seguridad. Es responsabilidad de todos”, dijo Gene. Guy amplió esta idea al plantear que, para bien o para mal, DevOps es una realidad para la seguridad.
Gracias por acompañarnos en SnykCon y ayudarnos a generar un impacto
Si viste la conversación informal con el CISO de Atlassian, quizá también tuviste la oportunidad de escuchar a Dipti Salopek, vicepresidenta de People en Snyk. Dipti destacó algo que nos enorgullece mucho: gracias a SnykCon y a otras iniciativas, hemos logrado recaudar más de medio millón de dólares para causas que le importan a nuestro equipo. Esto incluye la ayuda para el COVID-19, Good Today y los movimientos NAACP y BLM.
Snyk ha tenido la suerte de formar parte de una industria que no se ha visto tan afectada como muchas otras durante la pandemia mundial, y consideramos que ese privilegio implica una responsabilidad. Parte de esa responsabilidad consiste en ayudar a quienes no han tenido la misma suerte. Gracias a todas las personas que han donado y contribuido a estas iniciativas; nos enorgullece llamarlos socios, amigos y colegas.
Y si te perdiste alguna sesión o quieres volver a ver algo, aquí puedes encontrar todas las presentaciones de la conferencia: YouTube.
¡Eso es todo por SnykCon 2020! Esperamos que hayas tenido la oportunidad de ampliar tus conocimientos, conocer gente nueva y disfrutar de un poco de camaradería. Nos vemos por ahí. Mantente protegido.