Resumen del primer día de SnykCon: Snyk Code, neutralidad de carbono y momentos destacados
Ravi Maira

22 de octubre de 2020
0 minutos de lecturaEl primer día de SnykCon 2020 llegó a su fin. En esta publicación, te traemos un resumen de las noticias más importantes y un vistazo a algunas de las sesiones reveladoras que escuchamos hoy. Lee el artículo y acompáñanos mañana en el segundo día.
Snyk Code, la solución SAST diseñada para desarrolladores, amplía Snyk Platform
Hoy lanzamos Snyk Code, una solución de pruebas estáticas de seguridad de aplicaciones (SAST) diseñada para desarrolladores. Esta incorporación amplía nuestra plataforma de seguridad de aplicaciones nativa de la nube al ofrecer a los desarrolladores visibilidad de seguridad y corrección para todos los componentes esenciales de las aplicaciones modernas. Ahora es posible obtener visibilidad y corregir problemas en una sola plataforma, desde el código de las aplicaciones y las bibliotecas de código abierto hasta la infraestructura de contenedores y la infraestructura como código (IaC).
¿Por qué presentamos Snyk Code? Francamente, muchas de las herramientas SAST que ya existen en el mercado no son fáciles de usar para los desarrolladores. Ralentizan el proceso de lanzamiento de código. A menudo están plagadas de falsos positivos y requieren conocimientos profundos de seguridad para ofrecer valor. En cambio, Snyk Code ofrece a los desarrolladores visibilidad automatizada y en tiempo real de los problemas y las vulnerabilidades de las aplicaciones.
Este enfoque integral facilita el trabajo de los equipos de desarrollo y, al mismo tiempo, fortalece la postura de seguridad de toda la organización.
Para obtener más información sobre Snyk Code y cómo amplía Snyk Platform,lee aquí la publicación completa del blog.
Snyk obtiene el estatus CarbonNeutral®
Nos enorgullece anunciar que hemos obtenido el estatus CarbonNeutral® a través de The CarbonNeutral Protocol, la principal guía internacional en materia de sostenibilidad. Mediante una combinación de iniciativas de eficiencia organizacional, proyectos externos de reducción de emisiones e inversión en energías renovables, trabajaremos para compensar nuestra huella de carbono de 2,400 toneladas métricas. Este objetivo se hará realidad mediante acciones bien pensadas e intencionales de los empleados y el equipo de liderazgo, tanto en el trabajo como en casa, en consonancia con la cultura de Snyk.
Para leer más sobre nuestro compromiso con la neutralidad de carbono,lee aquí el comunicado de prensa.
Actualizaciones de funciones y otras noticias de productos
Mejoras de Snyk CLI para pruebas de contenedores y automatización
Hace más de un año que ofrecemos funciones de seguridad para contenedores y hemos seguido incorporando funciones nuevas, como nuestra integración con Kubernetes. También seguimos perfeccionando nuestro conjunto de soluciones principales para que se integre sin fricciones en los procesos de desarrollo.
Snyk CLI ahora admite nuevas capacidades de prueba, entre ellas:
probar imágenes directamente desde cualquier registro
ejecutar pruebas de Snyk en el contexto de tu compilación de Docker
analizar tipos de contenedores adicionales
imprimir el árbol de dependencias
generar resultados en JSON para aplicar filtros personalizados
y mucho más
Obtén más información sobre cómo usar estas nuevas mejoras de Snyk Container enla documentación de Snyk aquí.
Integración de Snyk con SCM de Dockerfile
Hoy anunciamos otra mejora de Snyk Container: ahora permite detectar Dockerfiles directamente en repositorios de Git. Esto ayuda a los equipos a incorporar la seguridad desde etapas más tempranas en los flujos de trabajo de desarrollo mediante un análisis sencillo y anticipado de los Dockerfiles (incluso antes de compilar la imagen). Con esta nueva función, es más fácil elegir la mejor imagen base e identificar vulnerabilidades lo antes posible.
A medida que crece la adopción de contenedores, nunca había sido tan importante facilitar el cumplimiento de las prácticas recomendadas de seguridad para contenedores. Así se evitan sorpresas desagradables más adelante, causadas por una imagen base antigua o insegura que podría ser difícil de corregir o incluso interrumpir las aplicaciones.
¿Quieres probarlo?
Primer día de SnykCon: momentos destacados de las sesiones
Como seguramente ya te diste cuenta, hoy fue un primer día de SnykCon repleto de actividades. A continuación, compartimos algunos momentos destacados de solo unos cuantos paneles, presentaciones principales y otras sesiones que ayudaron a alinear a expertos en desarrollo y seguridad, quienes compartieron y perfeccionaron las prácticas recomendadas para el desarrollo moderno.
Acabar con el teatro de la seguridad
Comenzamos el primer día con una charla provocadora de Kelly Shortridge, vicepresidenta de Producto en Capsule 8, sobre cómo acabar con el teatro de la seguridad. Los desarrolladores y los equipos de DevOps quieren entregar software seguro, pero saben que se los evalúa por la entrega, no por la seguridad. Esto genera un conflicto importante entre desarrollo y seguridad. Como señala Kelly, a menudo se ve a InfoSec como el “departamento del no”. Y esta dinámica no necesariamente produce software más seguro: no solo es desagradable, sino también ineficaz.
Algunas herramientas de AppSec tardan tanto en revisar el código que interrumpen los pipelines de compilación con vulnerabilidades de baja gravedad y generan demasiado ruido. Adoptar la seguridad desde etapas tempranas es un concepto valioso, pero por sí solo no resolverá estos problemas. Solo los adelanta dentro del ciclo. Si se implementa mal, DevSecOps también puede generar más teatro de la seguridad sin mejorar los resultados. Según Kelly, hay que cambiar la mentalidad de “nosotros contra ellos”, y eso requiere más un cambio cultural que tecnológico.
La seguridad debe ser adaptable para que los equipos puedan probar y corregir de manera rápida y sencilla. Para lograrlo, Kelly ofreció varias recomendaciones, entre ellas:
Implementar ingeniería del caos en seguridad para que la recuperación ante incidentes sea eficiente.
Reconocer que las fallas son parte natural de los sistemas y planificar para afrontarlas.
Hacer que la seguridad sea colaborativa y abierta; presentarla como una función de asesoría y una fuente de conocimiento, no como un silo.
Reconocer las mejoras a nivel de sistema, no la rigidez.
Cultura de seguridad: por qué la necesitas y cómo crearla
La cultura se desayuna a la estrategia.
Peter Drucker
Masha Sedova, cofundadora de Elevate Security, ha dedicado su carrera a estudiar la intersección entre la seguridad y las ciencias del comportamiento. Su gran pregunta es: “¿Cómo logramos que las personas quieran ocuparse de la seguridad?”. En su sesión, Masha profundizó en muchas de las ideas que Kelly Shortridge presentó en la sesión sobre el teatro de la seguridad.
Como señala Masha, la confianza de los clientes es fundamental. Sin ella, es imposible que un negocio prospere. La confianza se construye sobre la seguridad. Si un cliente no puede confiar en una empresa, es poco probable que le compre o vuelva a hacerlo. Por eso, la confianza es el “porqué” fundamental de la seguridad. Para establecer y mantener esa confianza tan importante, las empresas más resilientes fomentan culturas de seguridad positivas en sus organizaciones.
La cultura de seguridad no solo incluye comportamientos observables, sino también creencias, valores, suposiciones y experiencias. Es de gran ayuda que cada empleado crea que la seguridad forma parte de su trabajo. Las organizaciones con las culturas de seguridad más positivas suelen tener líderes que ya han sufrido brechas de seguridad; esas experiencias hacen que las suposiciones y creencias sean más concretas. Por suerte, no tienes que sufrir una brecha para fomentar una cultura de seguridad positiva, pero sí debes abordar los cambios culturales con intención.
Para conocer más ideas de Masha sobre la cultura de seguridad, mira el video completo a continuación:
Panel Más allá de The DevOps Handbook
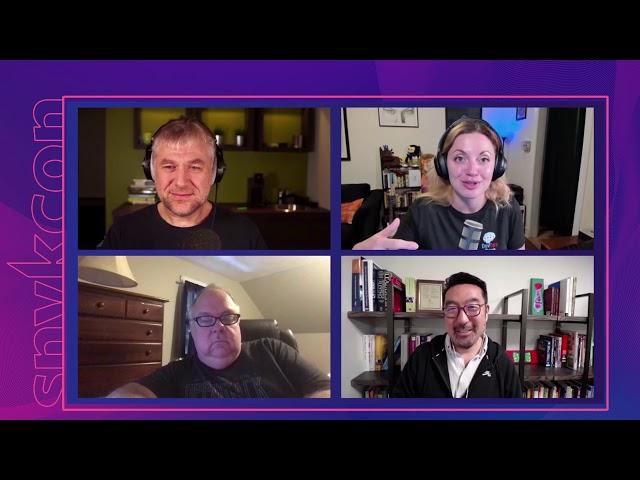
El panel estuvo a cargo de Sasha Rosenbaum, gerente sénior de Producto en Github, y contó con la participación de:
Gene Kim (fundador y autor de IT Revolution)
John Willis (director sénior de la Oficina Global de Transformación de Red Hat), y
Patrick Debois (director de Estrategia de Mercado en Snyk)
Han pasado cinco años desde la publicación de The DevOps Handbook y muchas cosas han cambiado. Aunque el libro original ya daba algunas señales de DevSecOps, la práctica ha avanzado mucho desde entonces. En este panel, los participantes conversaron sobre la evolución de DevOps y por qué DevSecOps es una consecuencia natural de esa evolución.
Todos los panelistas coincidieron en que la adopción de DevOps ha sido enorme y generalizada, hasta el punto de sorprender a los expertos, y que DevSecOps le siguió muy de cerca. Las conferencias de DevOps pasaron de ser pequeñas a ser multitudinarias, y estas prácticas se han vuelto habituales.
Algunas conclusiones interesantes:
Ya no son solo las empresas realmente grandes las que adoptan DevOps o DevSecOps.
Incluso sectores que no suelen estar a la vanguardia del cambio y la adopción tecnológica, como la banca, han adoptado DevOps y prácticas como la ingeniería del caos.
Las herramientas han avanzado mucho desde el lanzamiento de The DevOps Handbook, y ahora es más fácil que nunca practicar DevSecOps en el mundo real.
Para ver el panel completo, reproduce la grabación a continuación:
Acompáñanos mañana
¡Gracias por leer! Esperamos que mañana nos acompañes en el segundo día de SnykCon, con más anuncios desde el evento y charlas dinámicas sobre temas que van desde cómo cuantificar DevSecOps hasta cómo democratizar la seguridad.
Únete a SnykCon!