Cómo ayuda Snyk a cumplir las recomendaciones de ciberseguridad de la Casa Blanca

Jason Lane
23 de marzo de 2022
0 minutos de lecturaEl mundo digital actual ha demostrado que las tensiones globales entre países no se limitan al campo de batalla. Ante la proliferación de los ciberataques internacionales y el protestware, la administración Biden-Harris (Casa Blanca) instruyó a las instituciones estadounidenses, grandes y pequeñas, a mantenerse más alerta ante la actividad cibernética maliciosa. En represalia por las enormes sanciones económicas que Estados Unidos y otros líderes mundiales impusieron a Rusia en marzo de 2022 por la invasión no provocada de Ucrania, nuevos informes de inteligencia sugieren que Rusia podría estar considerando opciones para posibles ciberataques.
En su declaración, la Casa Blanca proporcionó una hoja informativa que incluía una larga lista de prácticas recomendadas de seguridad que todas las organizaciones públicas y privadas deberían “implementar con urgencia” para mejorar la ciberseguridad y proteger los datos y la infraestructura crítica.
Usa la autenticación multifactor en todos los sistemas
Implementa las tecnologías más recientes de detección de amenazas
Asegúrate de que los sistemas sean seguros y cambia las contraseñas con frecuencia
Programa procesos periódicos de respaldo de datos sin conexión
Crea y prueba planes de recuperación ante desastres
Cifra todos los datos críticos para evitar que se usen si son robados
Capacita a los empleados sobre tácticas comunes de ciberataque, como los correos electrónicos de phishing
Establece relaciones con el FBI y visita el sitio web de CISA
Desglose de las mejores prácticas
La hoja informativa también incluía las siguientes recomendaciones de seguridad de software. Como la misión de Snyk es ayudar a las empresas a proteger su software, pensamos que sería útil mostrar cómo las capacidades de nuestros productos se alinean con cada recomendación.
1. Integra la seguridad en tus productos desde el principio: “incorpórala, no la agregues después”, para proteger tanto tu propiedad intelectual como la privacidad de tus clientes.
Al desarrollar software, es importante monitorear cada fase del ciclo de vida del desarrollo de software (SDLC). Las vulnerabilidades de software pueden introducirse y descubrirse en cualquier momento del proceso. Snyk ofrece integraciones con los IDE, las herramientas de CI/CD y Git más populares, una CLI robusta y la capacidad de monitorear contenedores en vivo en cualquier entorno. Esto permite que los desarrolladores y los ingenieros de DevOps creen aplicaciones seguras sin interrupciones desde el comienzo.
2. Desarrolla software únicamente en un sistema altamente seguro y accesible solo para quienes trabajan realmente en un proyecto específico. Así, será mucho más difícil que un intruso pase de un sistema a otro y comprometa un producto o robe tu propiedad intelectual.
Además de los sistemas de seguridad de endpoints y las políticas de contraseñas de tu organización, los productos Business y Enterprise de Snyk admiten el inicio de sesión único (SSO) para garantizar que solo las personas que asignes tengan acceso a tus proyectos.
3. Usa herramientas modernas para buscar vulnerabilidades conocidas y potenciales. Los desarrolladores pueden corregir la mayoría de las vulnerabilidades de software si las conocen. Existen herramientas automatizadas que pueden revisar el código y encontrar la mayoría de los errores de programación antes de que el software se publique y antes de que un actor malicioso se aproveche de ellos.
Snyk es una plataforma moderna de seguridad de aplicaciones que permite a los desarrolladores y profesionales de seguridad encontrar, corregir y monitorear automáticamente las vulnerabilidades de su software.
A diferencia de los productos tradicionales de pruebas de seguridad de aplicaciones estáticas (SAST) disponibles en el mercado, diseñados principalmente para que los equipos de seguridad prueben las aplicaciones después del desarrollo, Snyk Code usa un enfoque revolucionario que prioriza a los desarrolladores, es sumamente preciso y suficientemente rápido para habilitar flujos de trabajo en tiempo real. Permite que los equipos detecten vulnerabilidades de software comunes en código propio, como las de la lista OWASP Top Ten.
Tanto Snyk Open Source como Snyk Container son productos de análisis de composición de software (SCA) que analizan las dependencias de código abierto y señalan los paquetes vulnerables. Snyk analiza las dependencias directas y transitivas y las muestra en un árbol con todos los paquetes y sus versiones correspondientes. Las vulnerabilidades detectadas se priorizan mediante una base de datos líder en el sector que incluye diversos factores, como tendencias sociales, puntuaciones CVE, madurez de los exploits y más. Estos datos permiten calcular una puntuación de prioridad para que los desarrolladores puedan enfocarse primero en corregir las vulnerabilidades más importantes.
Snyk Infrastructure as Code (Snyk IaC) ayuda a los desarrolladores a escribir configuraciones seguras para HashiCorp Terraform, AWS CloudFormation, Kubernetes y Azure Resource Manager (ARM) antes de implementarlas en producción. El enfoque de Snyk, que prioriza a los desarrolladores, se adapta a sus flujos de trabajo y ofrece correcciones que pueden integrarse directamente en el código.
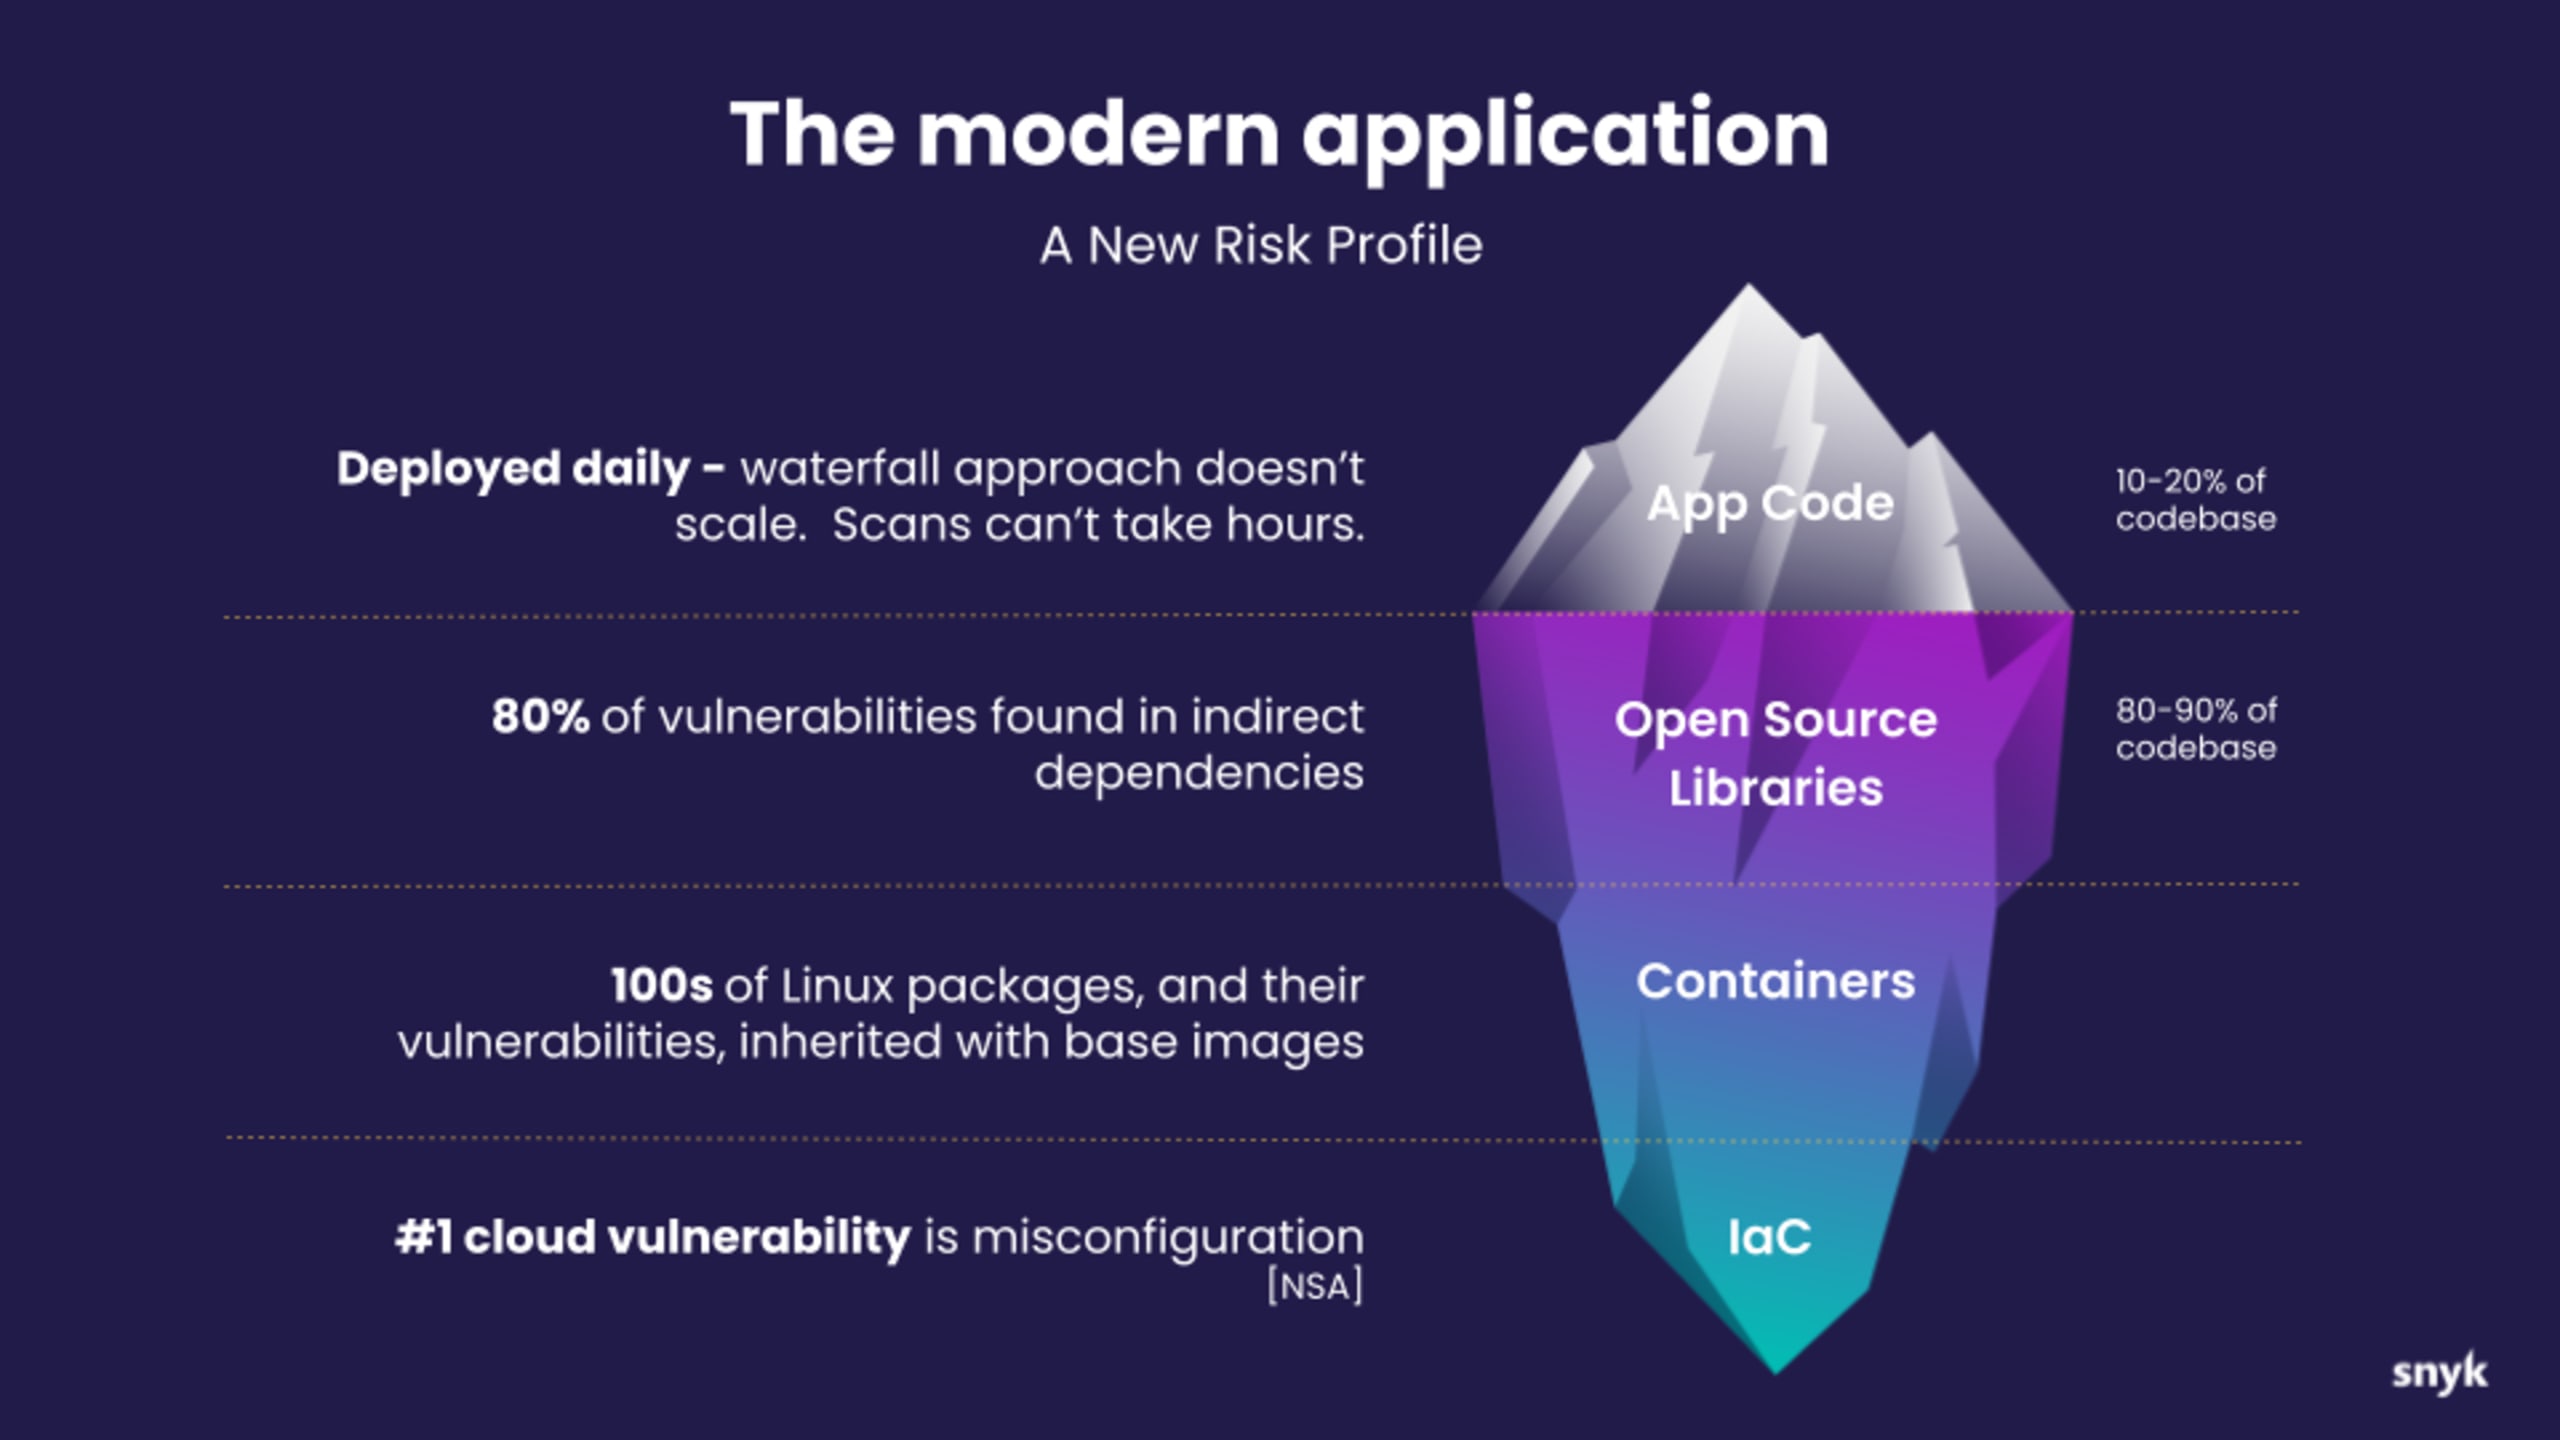
4. Los desarrolladores de software son responsables de todo el código que se usa en sus productos, incluido el código de código abierto. La mayoría del software se crea con muchos componentes y bibliotecas diferentes, y gran parte de estos son de código abierto. Asegúrate de que los desarrolladores conozcan la procedencia (es decir, el origen) de los componentes que usan y cuenten con una “lista de materiales de software” por si más adelante se descubre que alguno de esos componentes tiene una vulnerabilidad, para que puedas corregirla rápidamente.
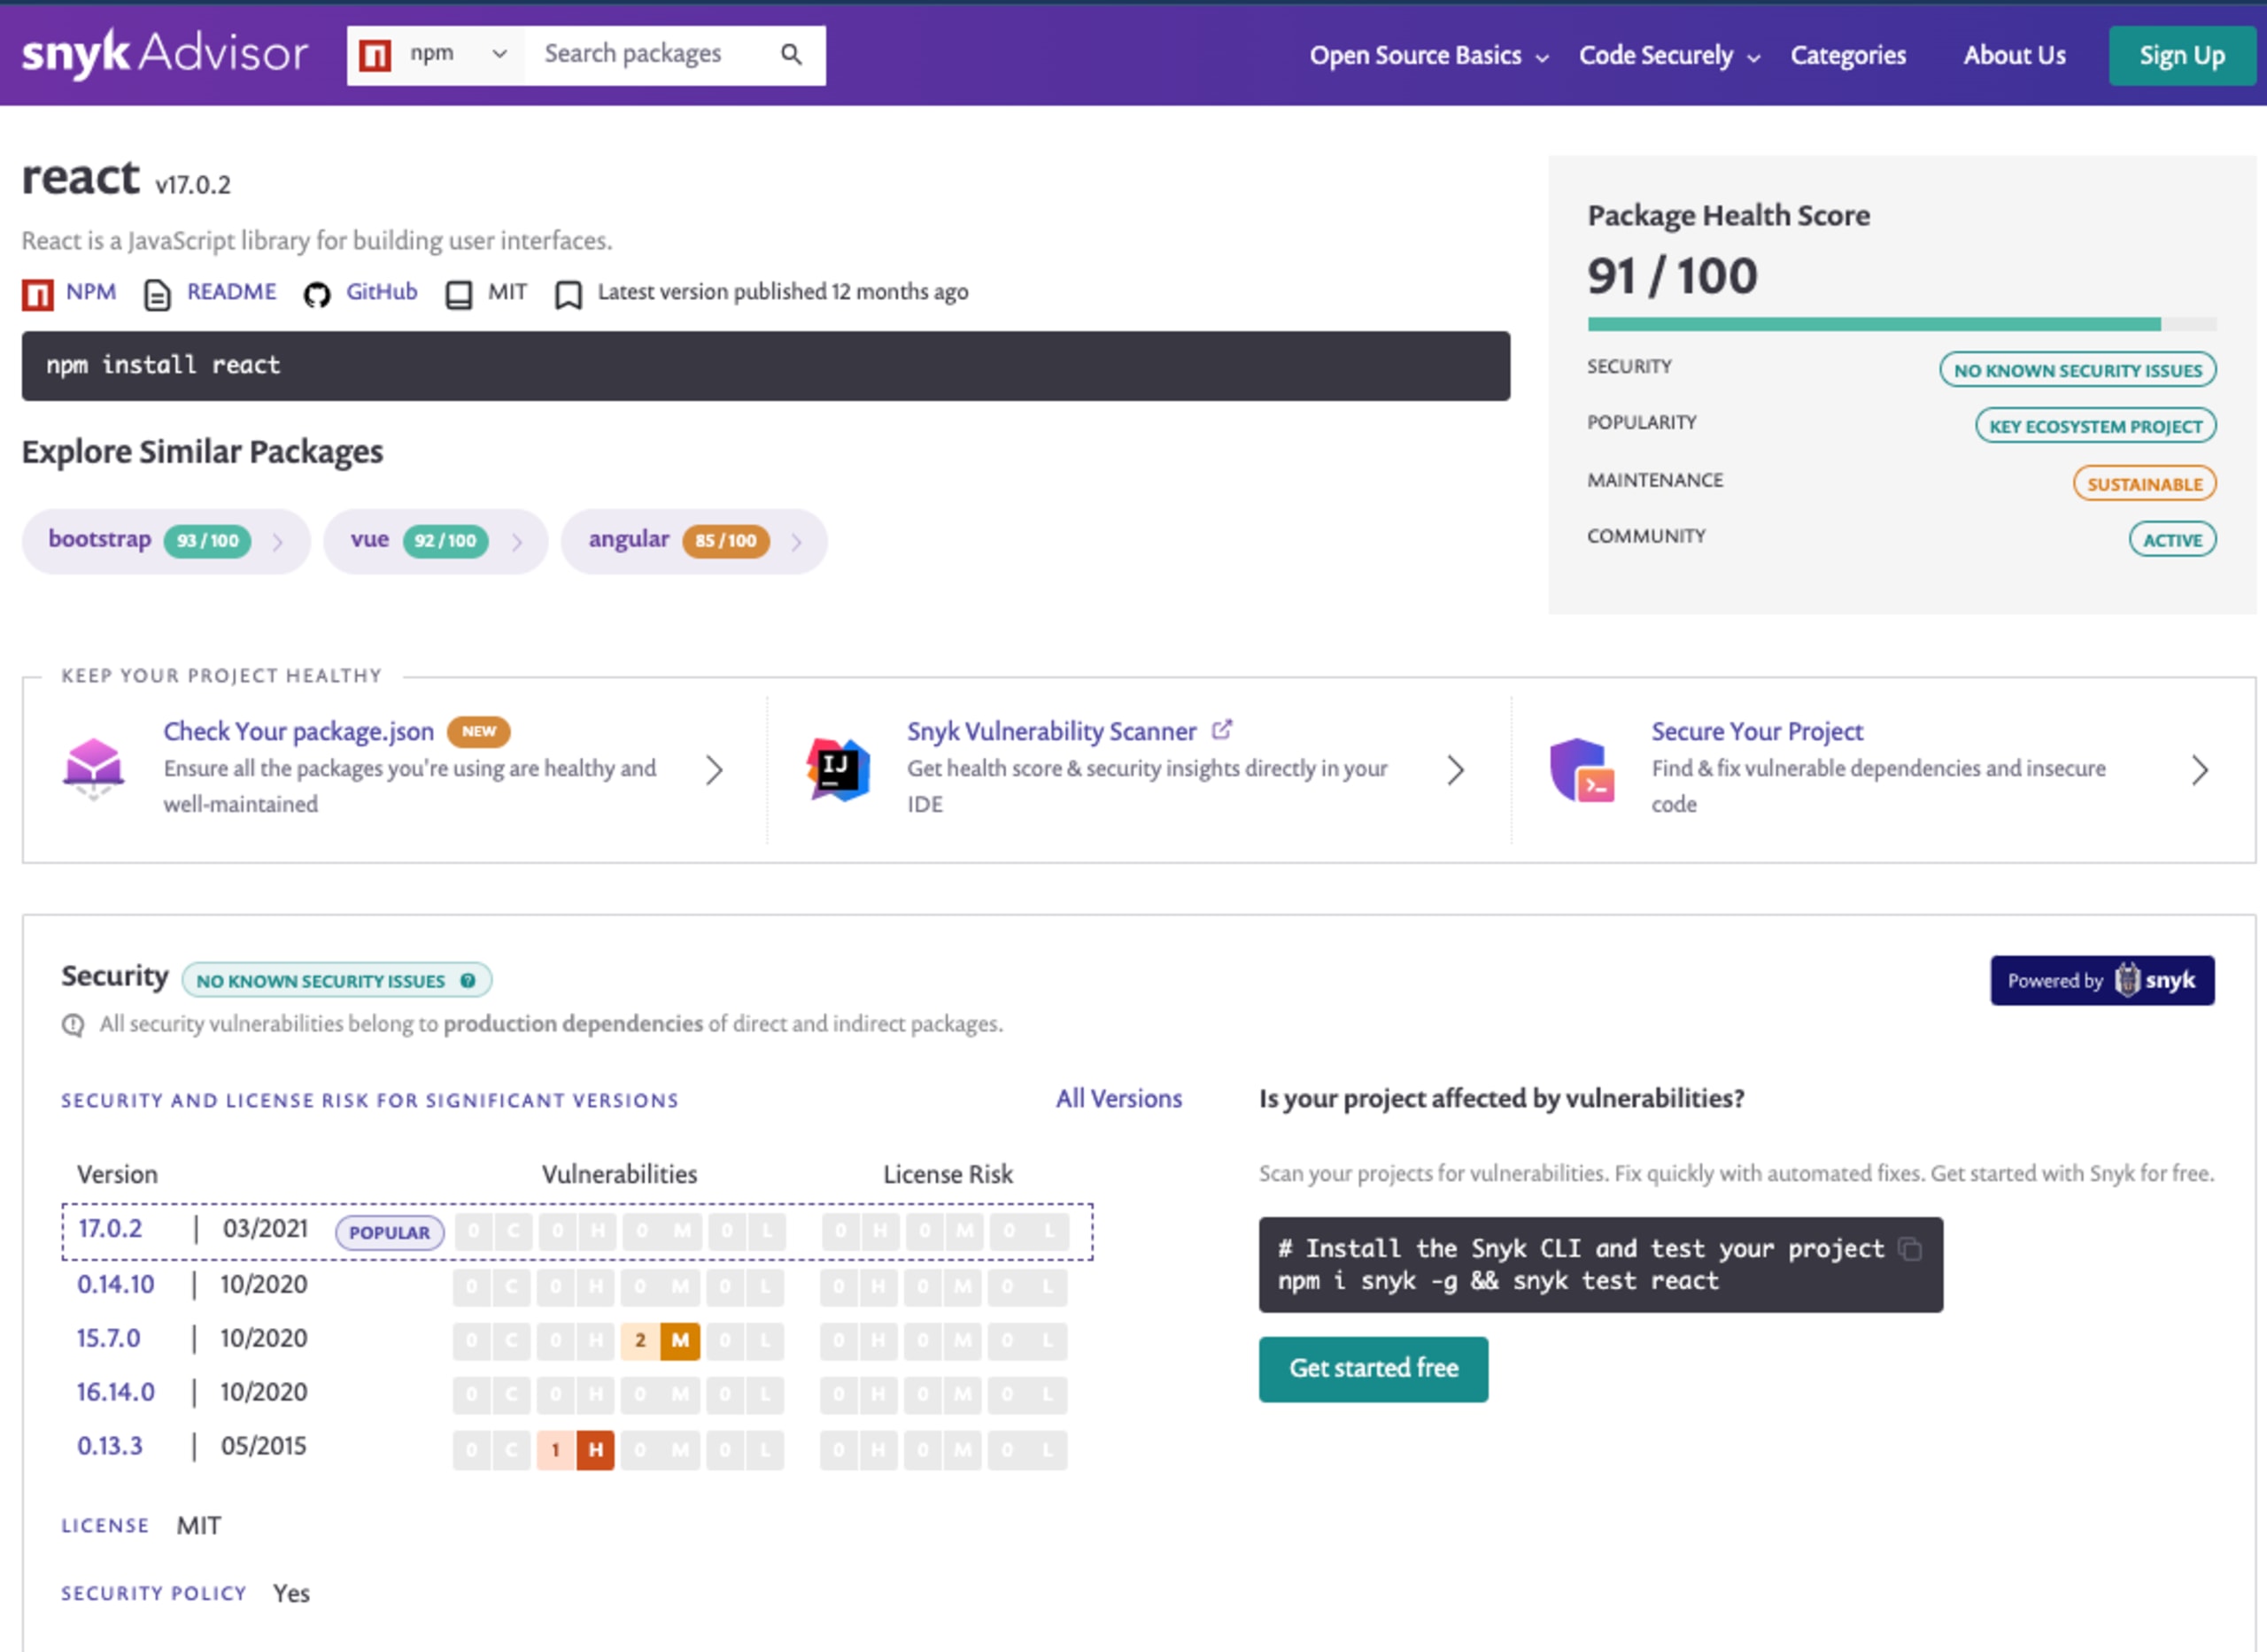
Para encontrar los paquetes de código abierto adecuados, Snyk Advisor guía a los desarrolladores y les permite buscar paquetes seguros de forma proactiva y sencilla. La base de datos cuenta actualmente con más de un millón de paquetes de código abierto y sigue creciendo. Estos son algunos de los criterios clave que se usan para evaluarlos.
Popularidad: comprende qué tan extendido está un paquete de código abierto mediante métricas como las descargas y las estrellas en los repositorios de código fuente.
Mantenimiento: obtén información sobre el estado de una dependencia de código abierto y evalúa la sostenibilidad del proyecto.
Comunidad: ¿la comunidad de un paquete de código abierto que usas en tu proyecto está activa o se ha estancado? Evalúa su estado con métricas del proyecto.
Seguridad (actualmente, solo vulnerabilidades y licencias): evalúa rápidamente la postura de seguridad de un proyecto de código abierto y sus versiones anteriores. Además, conectar tu proyecto con Snyk te ofrece recomendaciones de corrección y automatización para proteger a escala y con rapidez.
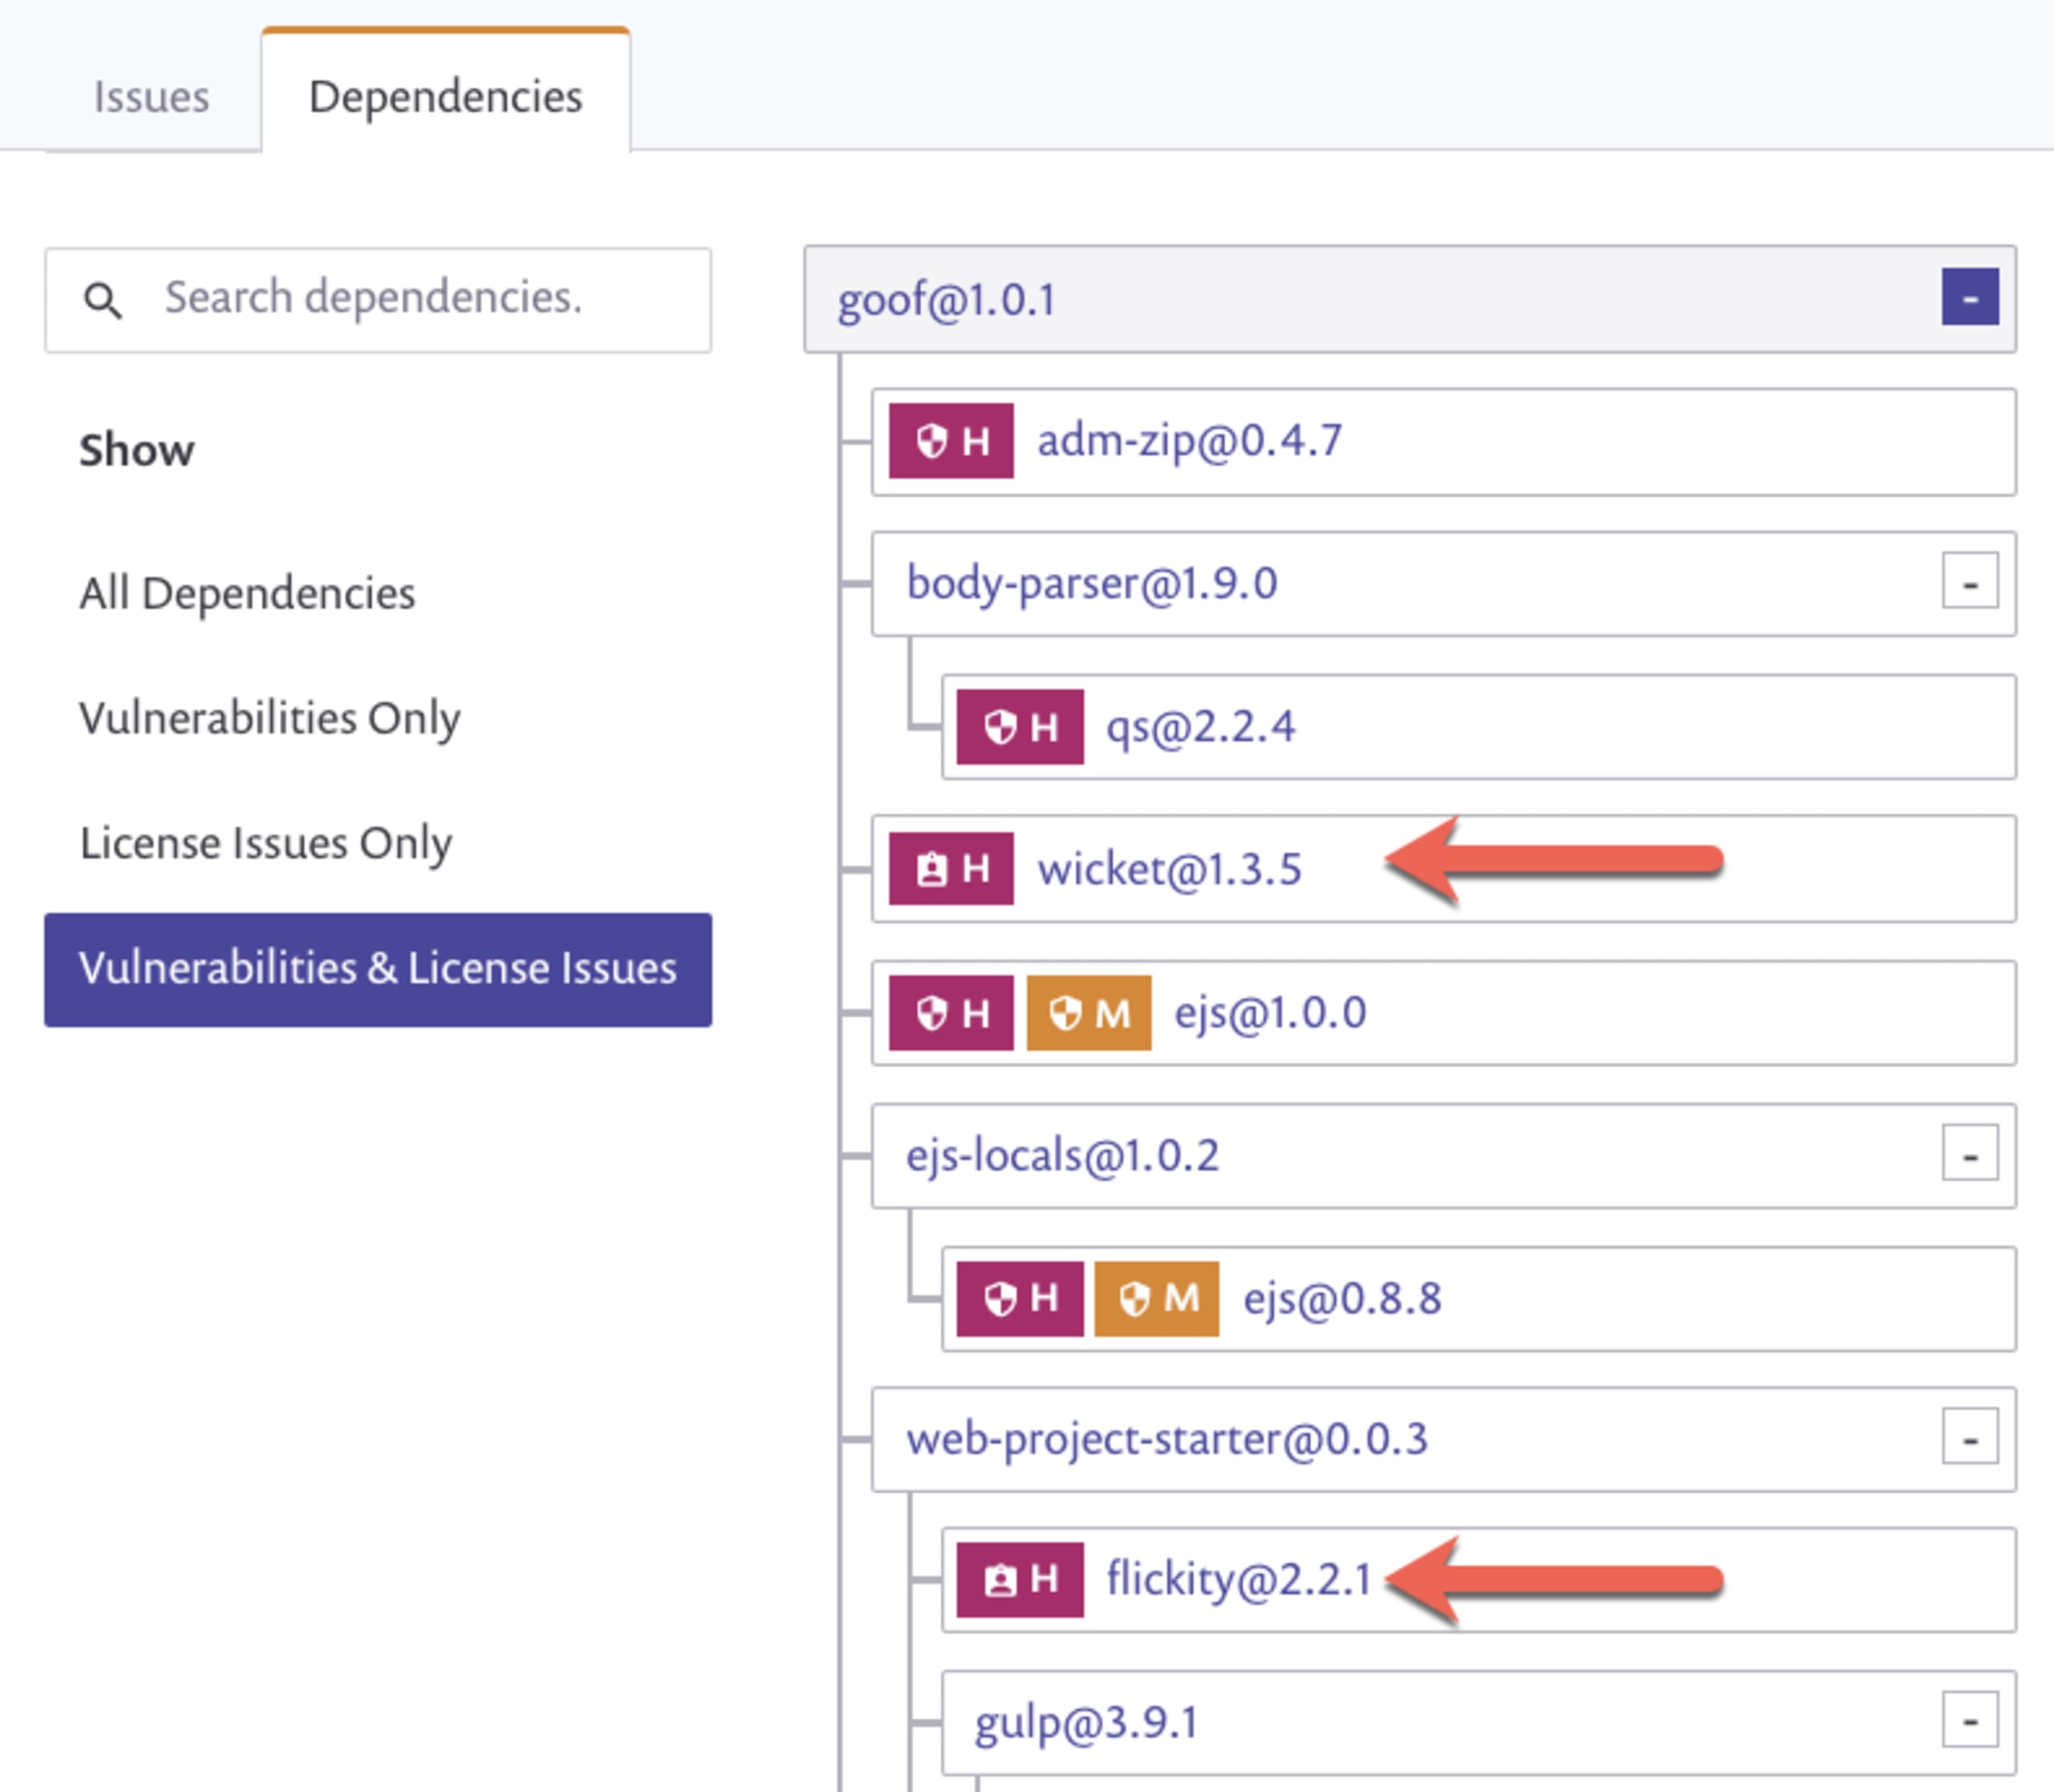
El gráfico de dependencias de Snyk muestra la lista completa de dependencias directas y transitivas de código abierto incluidas en una aplicación. Esta lista se puede consultar en el panel de usuario, la CLI o incluso exportar en un archivo con el formato estándar SPDX cuando un cliente o socio necesite conocer los componentes de tu software. Snyk también tiene un proyecto experimental llamado snyk2spdx que los clientes pueden usar.
5. Implementa las prácticas de seguridad establecidas en la Orden Ejecutiva del presidente para mejorar la ciberseguridad de nuestra nación. De conformidad con esa orden ejecutiva, ahora todo el software que compra el gobierno de EE. UU. debe cumplir con estándares de seguridad en su desarrollo e implementación. Te recomendamos aplicar esas prácticas de manera más amplia.
Tras la publicación de la orden ejecutiva en 2021, abordamos cada área en detalle, incluidas las listas de materiales de software (SBoM), los entornos y procesos de desarrollo seguro, la integridad del código abierto, el empoderamiento de los desarrolladores, la automatización del SDLC, la seguridad del código, la certificación y los informes a nivel de componentes.
Mantente alerta ante los ciberataques
Ahora más que nunca, es importante que las organizaciones de todo el mundo protejan sus servicios e infraestructura contra los ciberataques. La seguridad global requiere un esfuerzo global, con contribuciones que van desde grandes empresas hasta colaboradores individuales de código abierto. Así que usa las mejores herramientas, sigue las mejores recomendaciones y mantente alerta y protegido.
Snyk respalda la orden del presidente y está aquí para ayudar a todos a hacer su parte para proteger el software de sus organizaciones y defender al mundo de una de las amenazas más trascendentales de nuestro tiempo. Regístrate gratis.