Simplifica la integración de Snyk y AWS con nuestro nuevo AWS Quick Start

Jay Yeras
22 de septiembre de 2020
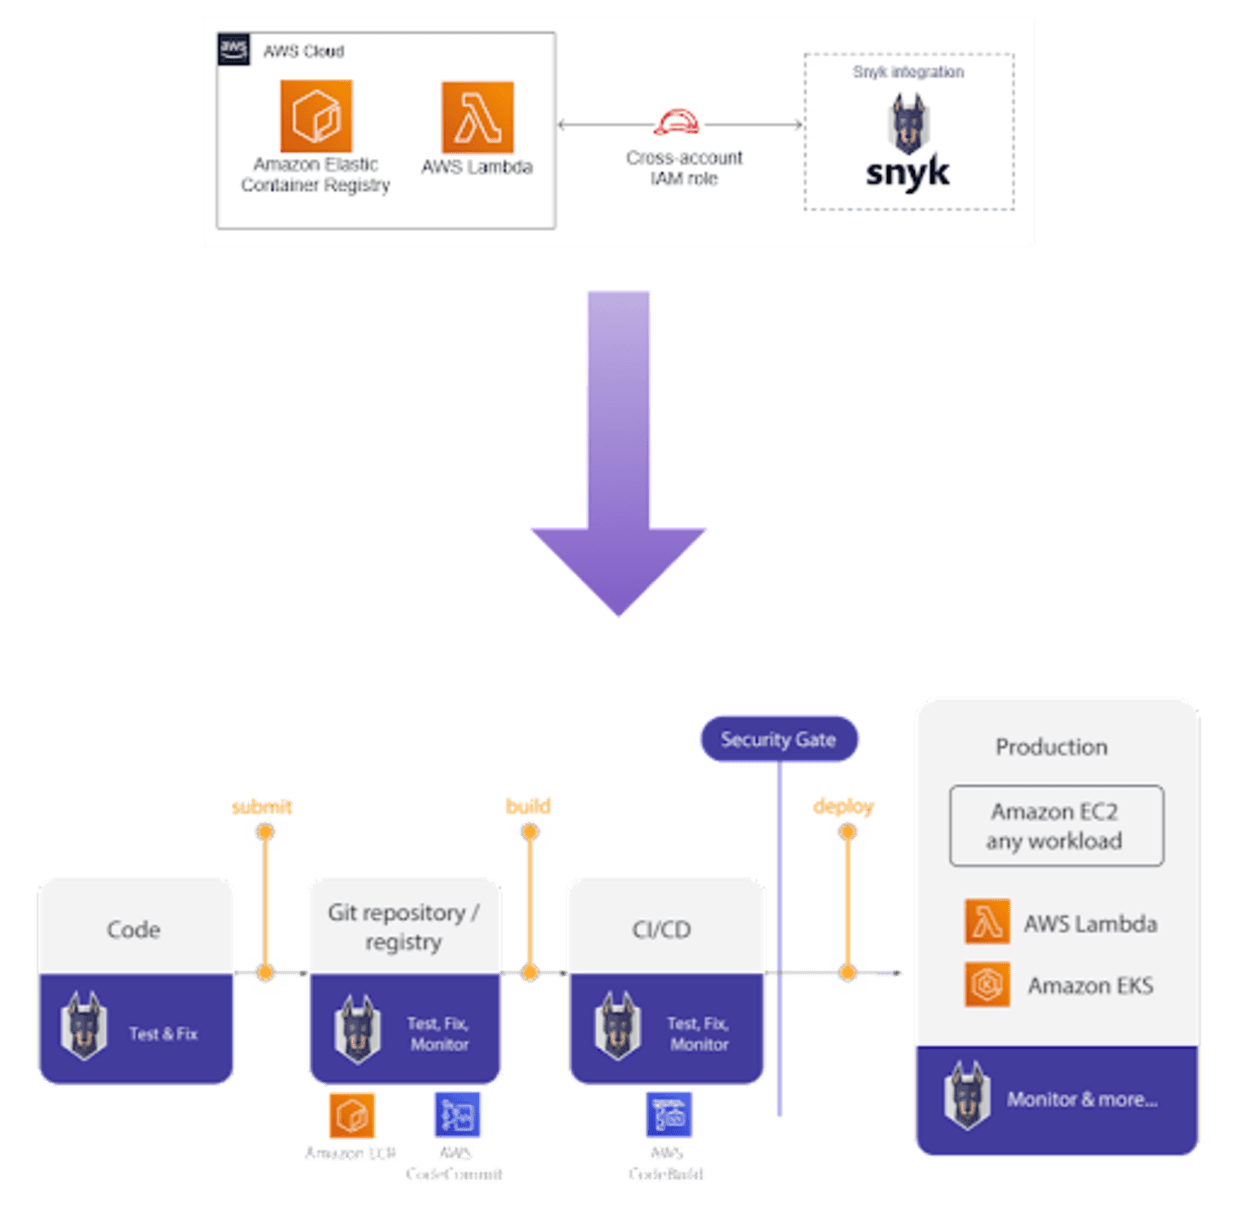
0 minutos de lecturaUna de las grandes ventajas de usar AWS es la posibilidad de automatizar casi todo lo que haces. Esto no se limita a los servicios propios de AWS, sino que también incluye a socios de su ecosistema, como Snyk. Nos complace anunciar nuestro segundo AWS Quick Start, que te ayudará a integrar Snyk con Amazon Elastic Container Registry (ECR) y AWS Lambda con solo hacer clic en un botón.
Omite los pasos manuales y ve directo a lo importante
Para integrar Snyk con ECR y Lambda, es necesario configurar roles que funcionen tanto para el servicio de AWS como para el de Snyk. Aunque no es muy difícil, ir y venir entre ambas interfaces y copiar valores de una consola a otra no es precisamente una actividad entretenida. Snyk: Developer-first Security on the AWS Cloud Quick Start te ofrece tres opciones:
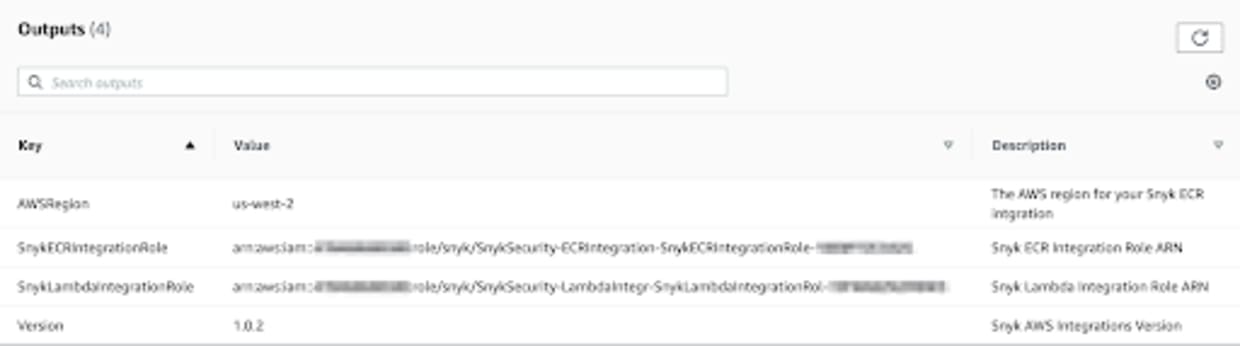
Una vez implementado, puedes obtener rápidamente los valores restantes de tu ARN y la región de AWS en los resultados de la consola de CloudFormation, como se muestra a continuación:
Integración de Snyk Container con AWS ECR
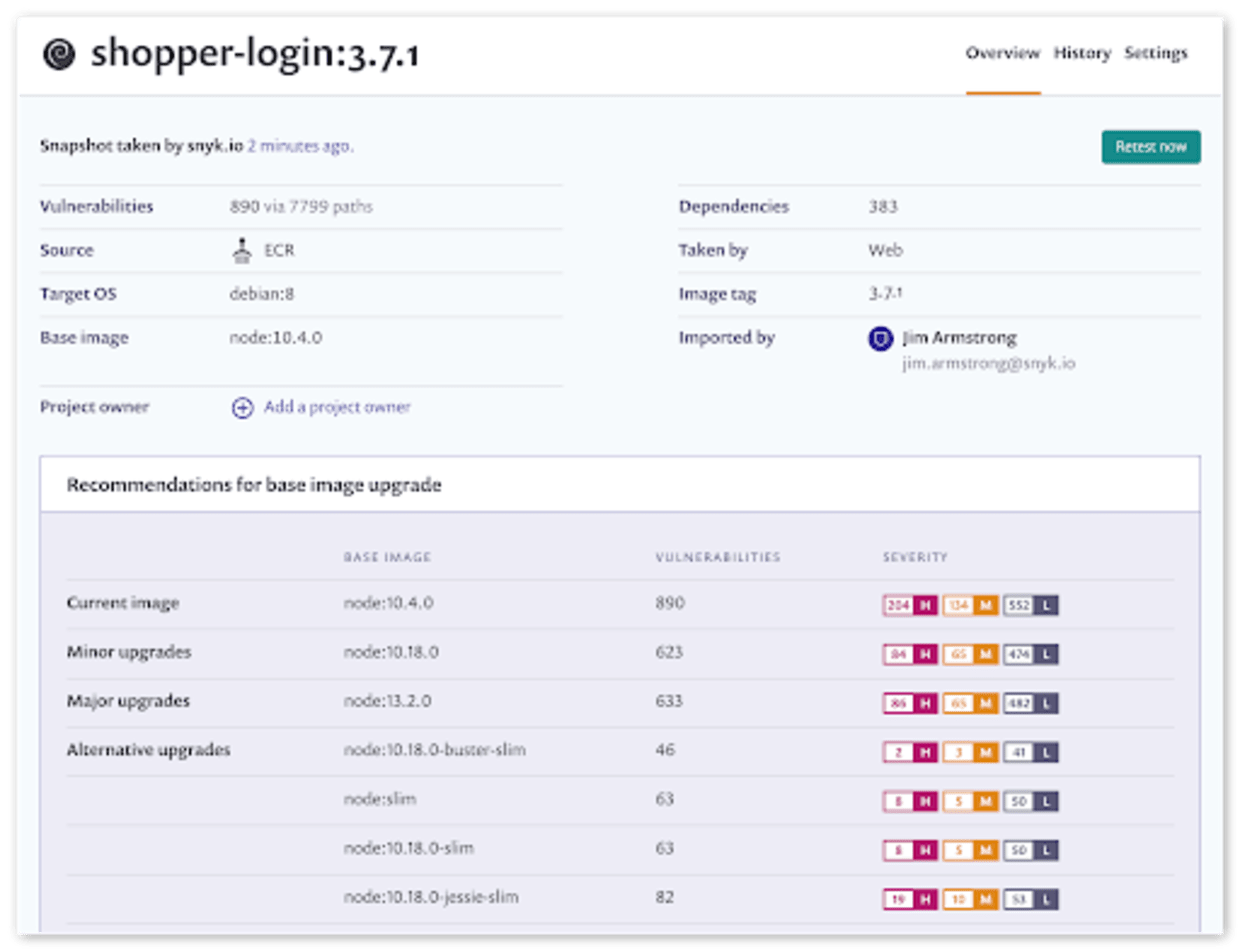
Para la integración con ECR, creamos un rol de IAM que permite a Snyk Container acceder a las imágenes de contenedor almacenadas en ECR y analizarlas en busca de vulnerabilidades. Creamos un rol de solo lectura con todos los permisos detallados en nuestra documentación y configuramos la integración de servicio necesaria entre Snyk y tu región de AWS. A partir de ahí, puedes empezar a analizar las imágenes de contenedor almacenadas en tus registros de ECR. Snyk te ayudará a elegir imágenes base seguras y a corregir las vulnerabilidades de la imagen y sus dependencias de código.
Integración de Snyk Container con AWS Lambda
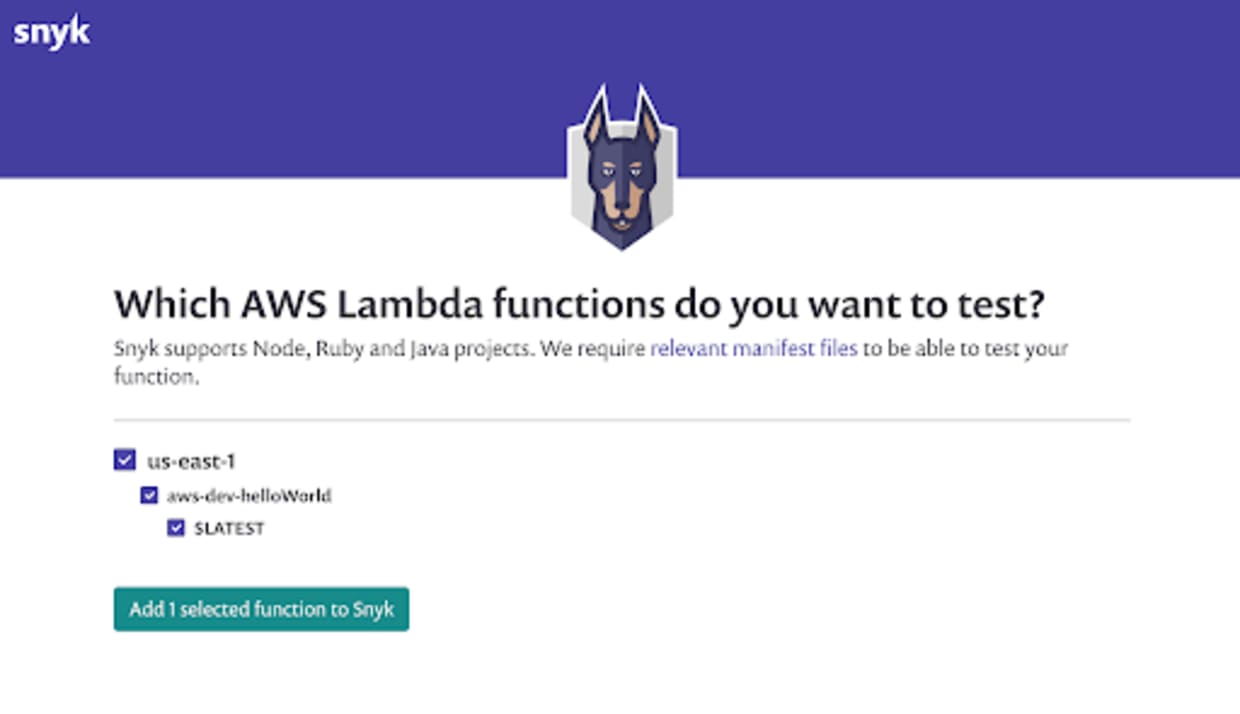
La integración de Snyk Open Source con Lambda es similar a la integración de Snyk Container con ECR. Creamos un rol de IAM de solo lectura adecuado, siguiendo nuestra configuración documentada, y luego configuramos los servicios de Snyk Open Source y Lambda para que se comuniquen entre sí. A partir de ahí, puedes analizar y monitorear tu código de Lambda para detectar dependencias vulnerables. Recibirás alertas sobre los problemas y ayuda para corregirlos, de modo que tus funciones sigan siendo seguras.
Envíanos tus comentarios
Para enviar comentarios, proponer funciones o reportar errores, usa la sección Issues del repositorio de GitHub de este Quick Start. Si quieres enviar código, consulta la guía para colaboradores de Quick Start.
Puedes obtener Snyk registrándote para crear una cuenta gratuita. En nuestros planes de pago, puedes comprar Snyk Open Source y Snyk Container en AWS Marketplace, además de acceder a ofertas privadas y contratos personalizados.


