Enfoques clave para una gestión y priorización eficaces del riesgo de seguridad

Shani Gal
27 de octubre de 2020
0 minutos de lecturaNo hay una forma fácil de estar 100 % seguros y, aunque puedes estar más seguro, definitivamente no hay una sola manera de lograrlo. «Lo más seguro es no hacer nada» es un gran cliché, pero en el caso de la seguridad del software, casi nunca es así. Desde la primera línea de código que escribimos, ya cruzamos el límite: introdujimos un riesgo de seguridad que debemos gestionar.
«Gestión de riesgos» es un término general que abarca una gran variedad de enfoques. Creo firmemente en ponerles nombre a las cosas: es más fácil ser eficaz cuando tienes una forma clara de explicar (y medir) tus objetivos. En este artículo, presentaremos algunos enfoques clave y, como en Snyk creemos firmemente en la acción, también te mostraremos cómo implementarlos.
Una nota antes de analizar los distintos enfoques. Para determinar el nivel de riesgo de seguridad de una vulnerabilidad, es necesario considerar TODOS los factores que influyen, desde la gravedad hasta la explotabilidad, el tipo de vulnerabilidad, reachability y otros factores ambientales y empresariales. Calcular el riesgo con precisión y sin falsos positivos es un gran desafío, pero en este artículo suponemos que puedes hacerlo (y si no, ¡sí, puedes usar Snyk!).
Enfoques para la gestión del riesgo de seguridad
Enfoque A: centrado en el riesgoEn este enfoque, tu principal preocupación es el riesgo. Si el riesgo es alto, la vulnerabilidad debe corregirse LO ANTES POSIBLE, sin importar el esfuerzo. Te preocupa menos si el riesgo es bajo, incluso si el esfuerzo necesario también lo es.
Enfoque B: centrado en el ROITodo se trata de la eficacia: ¡el tiempo es dinero! Al decidir qué acción tomar, tu principal consideración es la relación entre el esfuerzo y la corrección. ¿Riesgo medio y fácil de corregir? ¡Claro que sí! ¿Riesgo alto y muy difícil de corregir? Quizás no por ahora. Tal vez, si esperamos un poco, sea más fácil corregir la vulnerabilidad.
Enfoque C: tendencia generalPara ti, los detalles son menos importantes que la tendencia general: la superficie de ataque total. Asegurémonos de que los equipos tengan menos vulnerabilidades con el paso del tiempo. No importa si esta semana deciden corregir tres vulnerabilidades de gravedad alta o cuatro de gravedad media. Lo importante es corregirlas y reducir la superficie de ataque. (No lleves esto al extremo :) ¡Esto no significa que debas corregir todas las vulnerabilidades bajas e ignorar las críticas!)
Enfoque D: cumplimientoA veces, simplemente necesitamos cumplir con lo que se exige. El cumplimiento adopta muchas formas, desde una auditoría de seguridad anual a cargo de un tercero hasta una «insignia» que queremos mostrar. Este enfoque se diferencia del enfoque A porque es más estricto con ciertas propiedades. Si en el enfoque A solo te importa el riesgo crítico, en este podrían pedirte que corrijas todas las vulnerabilidades de gravedad crítica, incluso si las clasificaste y tienes la certeza de que no representan un riesgo (porque, por ejemplo, no son alcanzables en tu contexto).
¿Qué enfoque de gestión del riesgo de seguridad elegirías?
Supongamos que tienes estas dos vulnerabilidades. ¿Cuál corregirías y por qué?
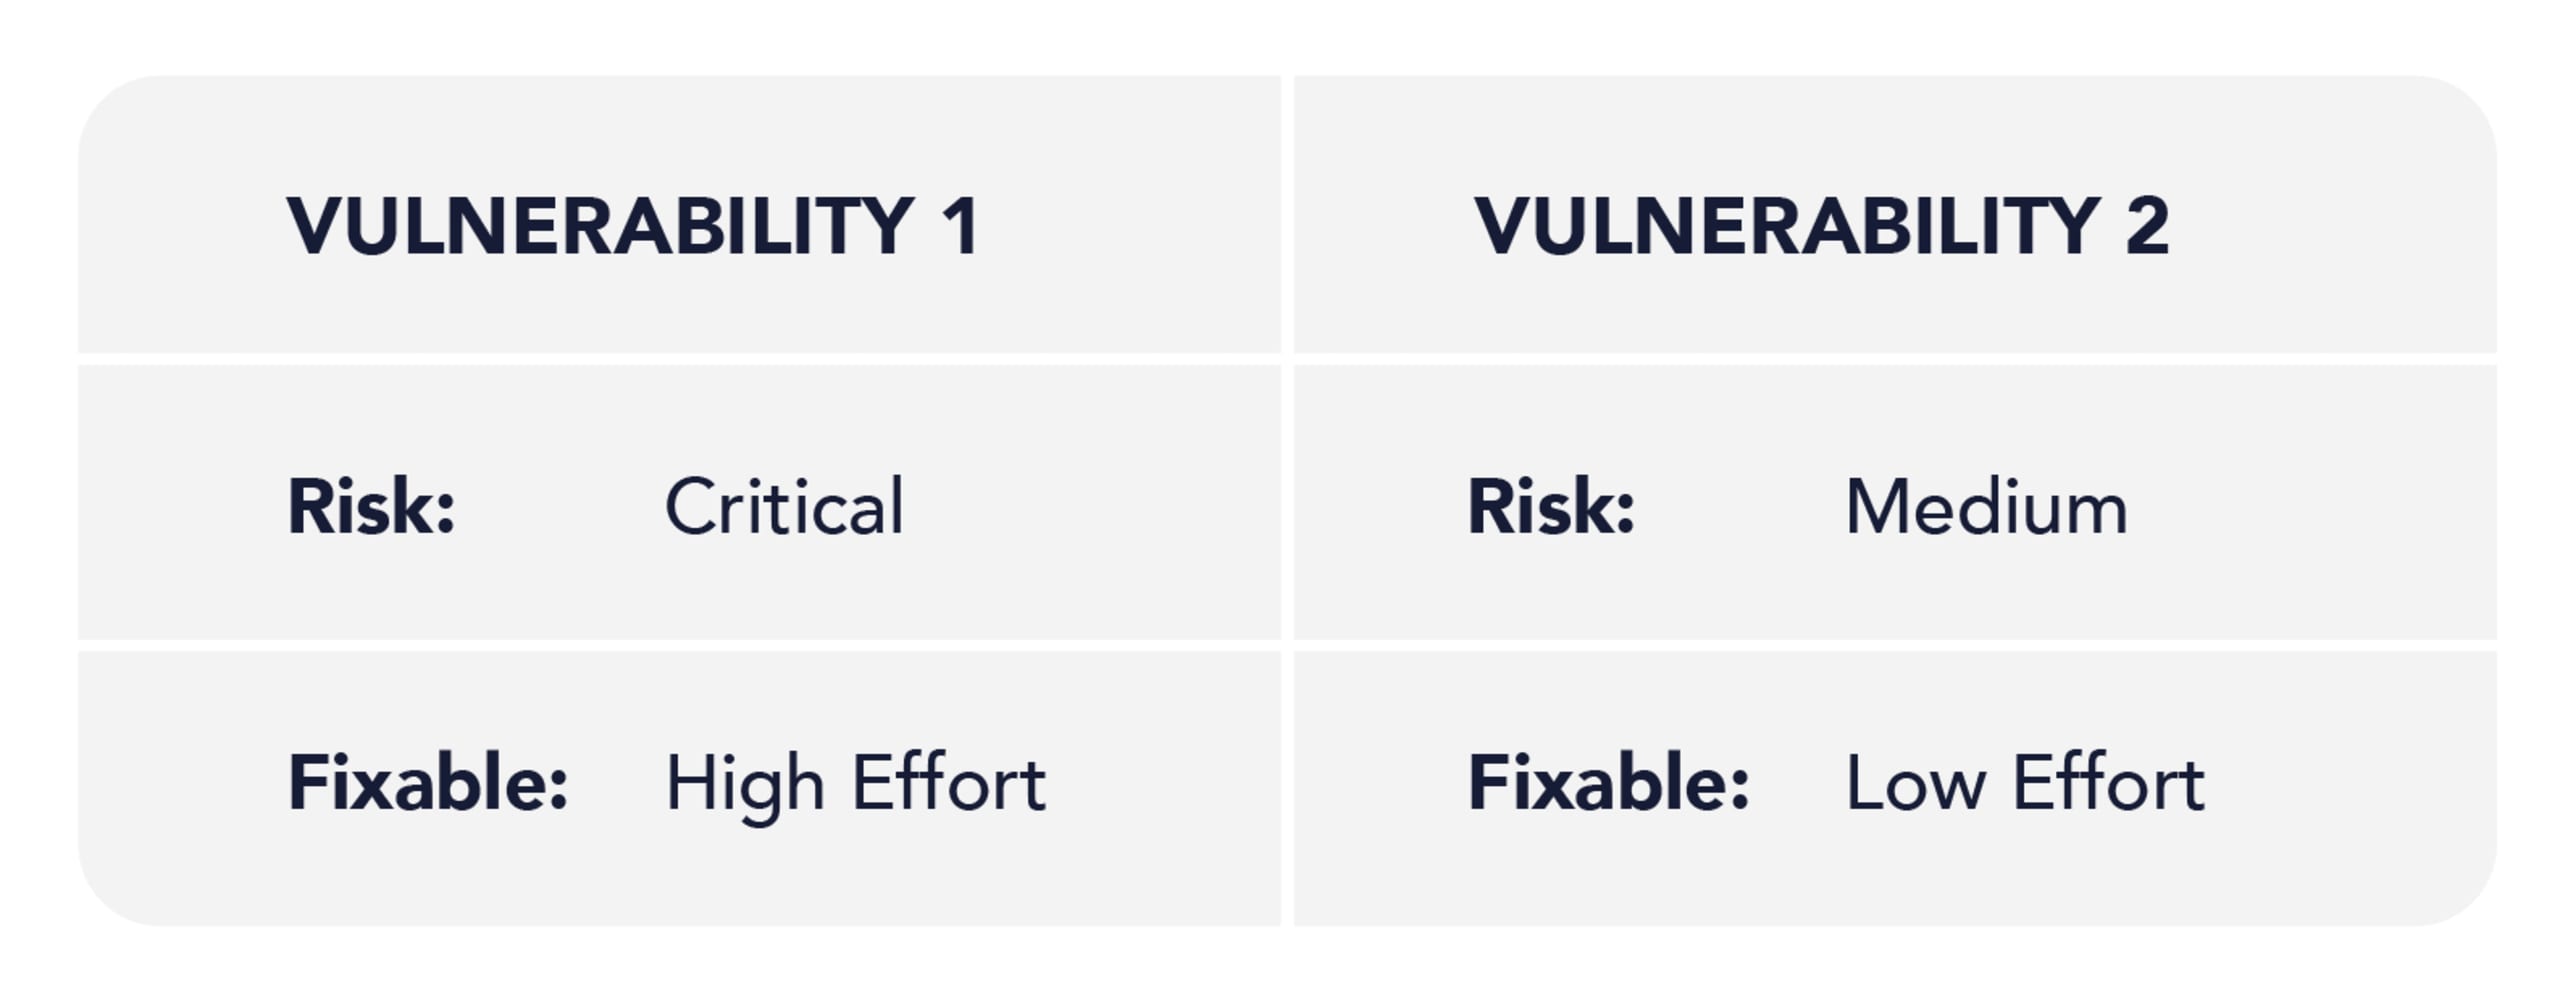
Enfoque A: Corrige la vulnerabilidad de riesgo crítico. Haz lo que quieras con la de riesgo medio.
Enfoque B: Corrige la de riesgo medio. Espera que pronto sea más fácil corregir la de riesgo crítico. Al final, corrige también esa.
Enfoque C: Deja de darle tantas vueltas y corrige una ahora y la otra después. Todo se trata de reducir la superficie de ataque.
Enfoque D: Déjame ver cómo define estas dos vulnerabilidades y cuál es el umbral requerido.
¿Usarías más de un enfoque o solo te preguntas cuál es «el enfoque correcto»?
No hay un enfoque incorrecto, pero hay distintos caminos para mejorar la seguridad. Como dice el gato de Cheshire en Alicia en el país de las maravillas: «Eso depende mucho de adónde quieras llegar».
Si estás incorporando un equipo nuevo, te sugerimos el enfoque B, centrado en el ROI y con énfasis en los resultados rápidos y el valor inmediato. Es una buena forma de conseguir la aceptación de los desarrolladores y evitar pedirles algo demasiado exigente antes de que se involucren.
Si trabajas con un equipo experimentado pero con poco personal, que tiene una tarea urgente, quizás convenga más el enfoque A, ya que quieres que mantenga la concentración y reduzca los riesgos según su prioridad.
Si te estás preparando para la auditoría anual de cumplimiento, el enfoque D es tu aliado: probablemente ya sabes qué se viene, ¡así que más vale adelantarte!
Si eres CISO en una empresa grande, quizás te interese sobre todo el enfoque C (aunque tal vez tu equipo de AppSec debería usar otro enfoque).
Cada enfoque tiene sus ventajas. Elige el que mejor se adapte a ti y deja que Snyk te ayude a partir de ahí.
Cómo ayuda Snyk con la gestión del riesgo de seguridad
En realidad, ninguna de las empresas con las que hablamos se limita a un solo enfoque. Los equipos varían según factores como la experiencia, el tipo de proyecto y la carga de trabajo. Y aunque los equipos de CISO y AppSec pueden compartir un enfoque, fomentar su adopción de manera uniforme en todos los equipos es un desafío en cualquier empresa.
Snyk te ayuda a ti y a tus equipos a llevar las vulnerabilidades de la teoría a la práctica: agrega el contexto que permite evaluar con precisión el riesgo en tu proyecto. Esto es fundamental para priorizar de forma inteligente.
Aquí tienes un recorrido rápido por algunas de las funcionalidades útiles de Snyk:
¿Tienes un servicio que no es accesible desde el exterior? Asígnale el atributo «internal» y usa una Política de seguridad para reclasificar como baja la gravedad de DDoS.
La madurez del exploit de Snyk te indica si existe un exploit, lo que puede tener un gran impacto en el riesgo que realmente representa.
Snyk evalúa las rutas de código invocadas para determinar si se trata de vulnerabilidades alcanzables o no.
Estos son solo algunos de los factores que Snyk usa para ayudarte a priorizar. Aunque cada uno ofrece datos valiosos, lo que necesitas es inteligencia. Snyk la ofrece en forma de su relativamente nuevo Snyk Priority Score. A partir de la información anterior y de otros factores, como la antigüedad de la vulnerabilidad y la disponibilidad de una corrección, Snyk asigna una puntuación de 0 a 1000. Cuanto más alta sea la puntuación, mayor será la prioridad de corregir esa vulnerabilidad. Así puedes dedicar tus esfuerzos de seguridad en un orden que aporte el mayor valor en términos de reducción de riesgos, con suficiente información sobre cómo se calculó la puntuación para que puedas confiar en ella.
Empieza con los retos de Capture the Flag
Aprende a resolver retos de Capture the Flag viendo nuestro taller virtual de nivel básico a pedido.