Prioriza las vulnerabilidades de contenedores según la madurez de los exploits

9 de septiembre de 2020
0 minutos de lecturaEsperamos que hayas tenido la oportunidad de conocer las funciones de priorización que Snyk lanzó para toda su línea de productos. Si todavía no lo hiciste, te recomendamos leer nuestra publicación sobre la función Priority Score y cómo Snyk usa los datos de Kubernetes para influir en la priorización de vulnerabilidades. Hoy queremos compartir otro dato sobre vulnerabilidades que Snyk agrega para ayudarte a priorizar cuáles corregir en tus contenedores: la madurez de los exploits para vulnerabilidades de Linux.
Estos nuevos datos te ayudan a decidir rápidamente en qué vulnerabilidades concentrar tus esfuerzos. Esto es especialmente importante en el ecosistema de contenedores, donde no es inusual encontrar cientos de vulnerabilidades en una sola imagen. Nos complace anunciar que estos datos sobre la madurez de los exploits ya están disponibles en el análisis de vulnerabilidades de Snyk Container y que son un factor integrado en los nuevos cálculos de Priority Score.

¿Qué es la madurez de los exploits para contenedores y cómo influye en el riesgo de una vulnerabilidad?
El equipo de seguridad de Snyk comenzó a agregar datos sobre la madurez de los exploits a las vulnerabilidades de código abierto en 2019 para ayudar a los desarrolladores a decidir qué problemas corregir primero. Por eso, el concepto no es nuevo. Usamos el término madurez de un código de exploit (o madurez del exploit, para abreviar) para medir qué tan viable es realmente una vulnerabilidad en el mundo real, en función de lo siguiente:
Si el exploit se publicó (es decir, si está «en circulación»), y
La utilidad real de esos exploits publicados; es decir, si la publicación permite aprovechar la vulnerabilidad con mayor facilidad.
En otras palabras, si no hay ningún exploit disponible, será más difícil aprovechar una vulnerabilidad. Al mismo tiempo, aunque haya un exploit disponible, eso no significa necesariamente que se pueda vulnerar el sistema con facilidad y sin cierto nivel de experiencia.
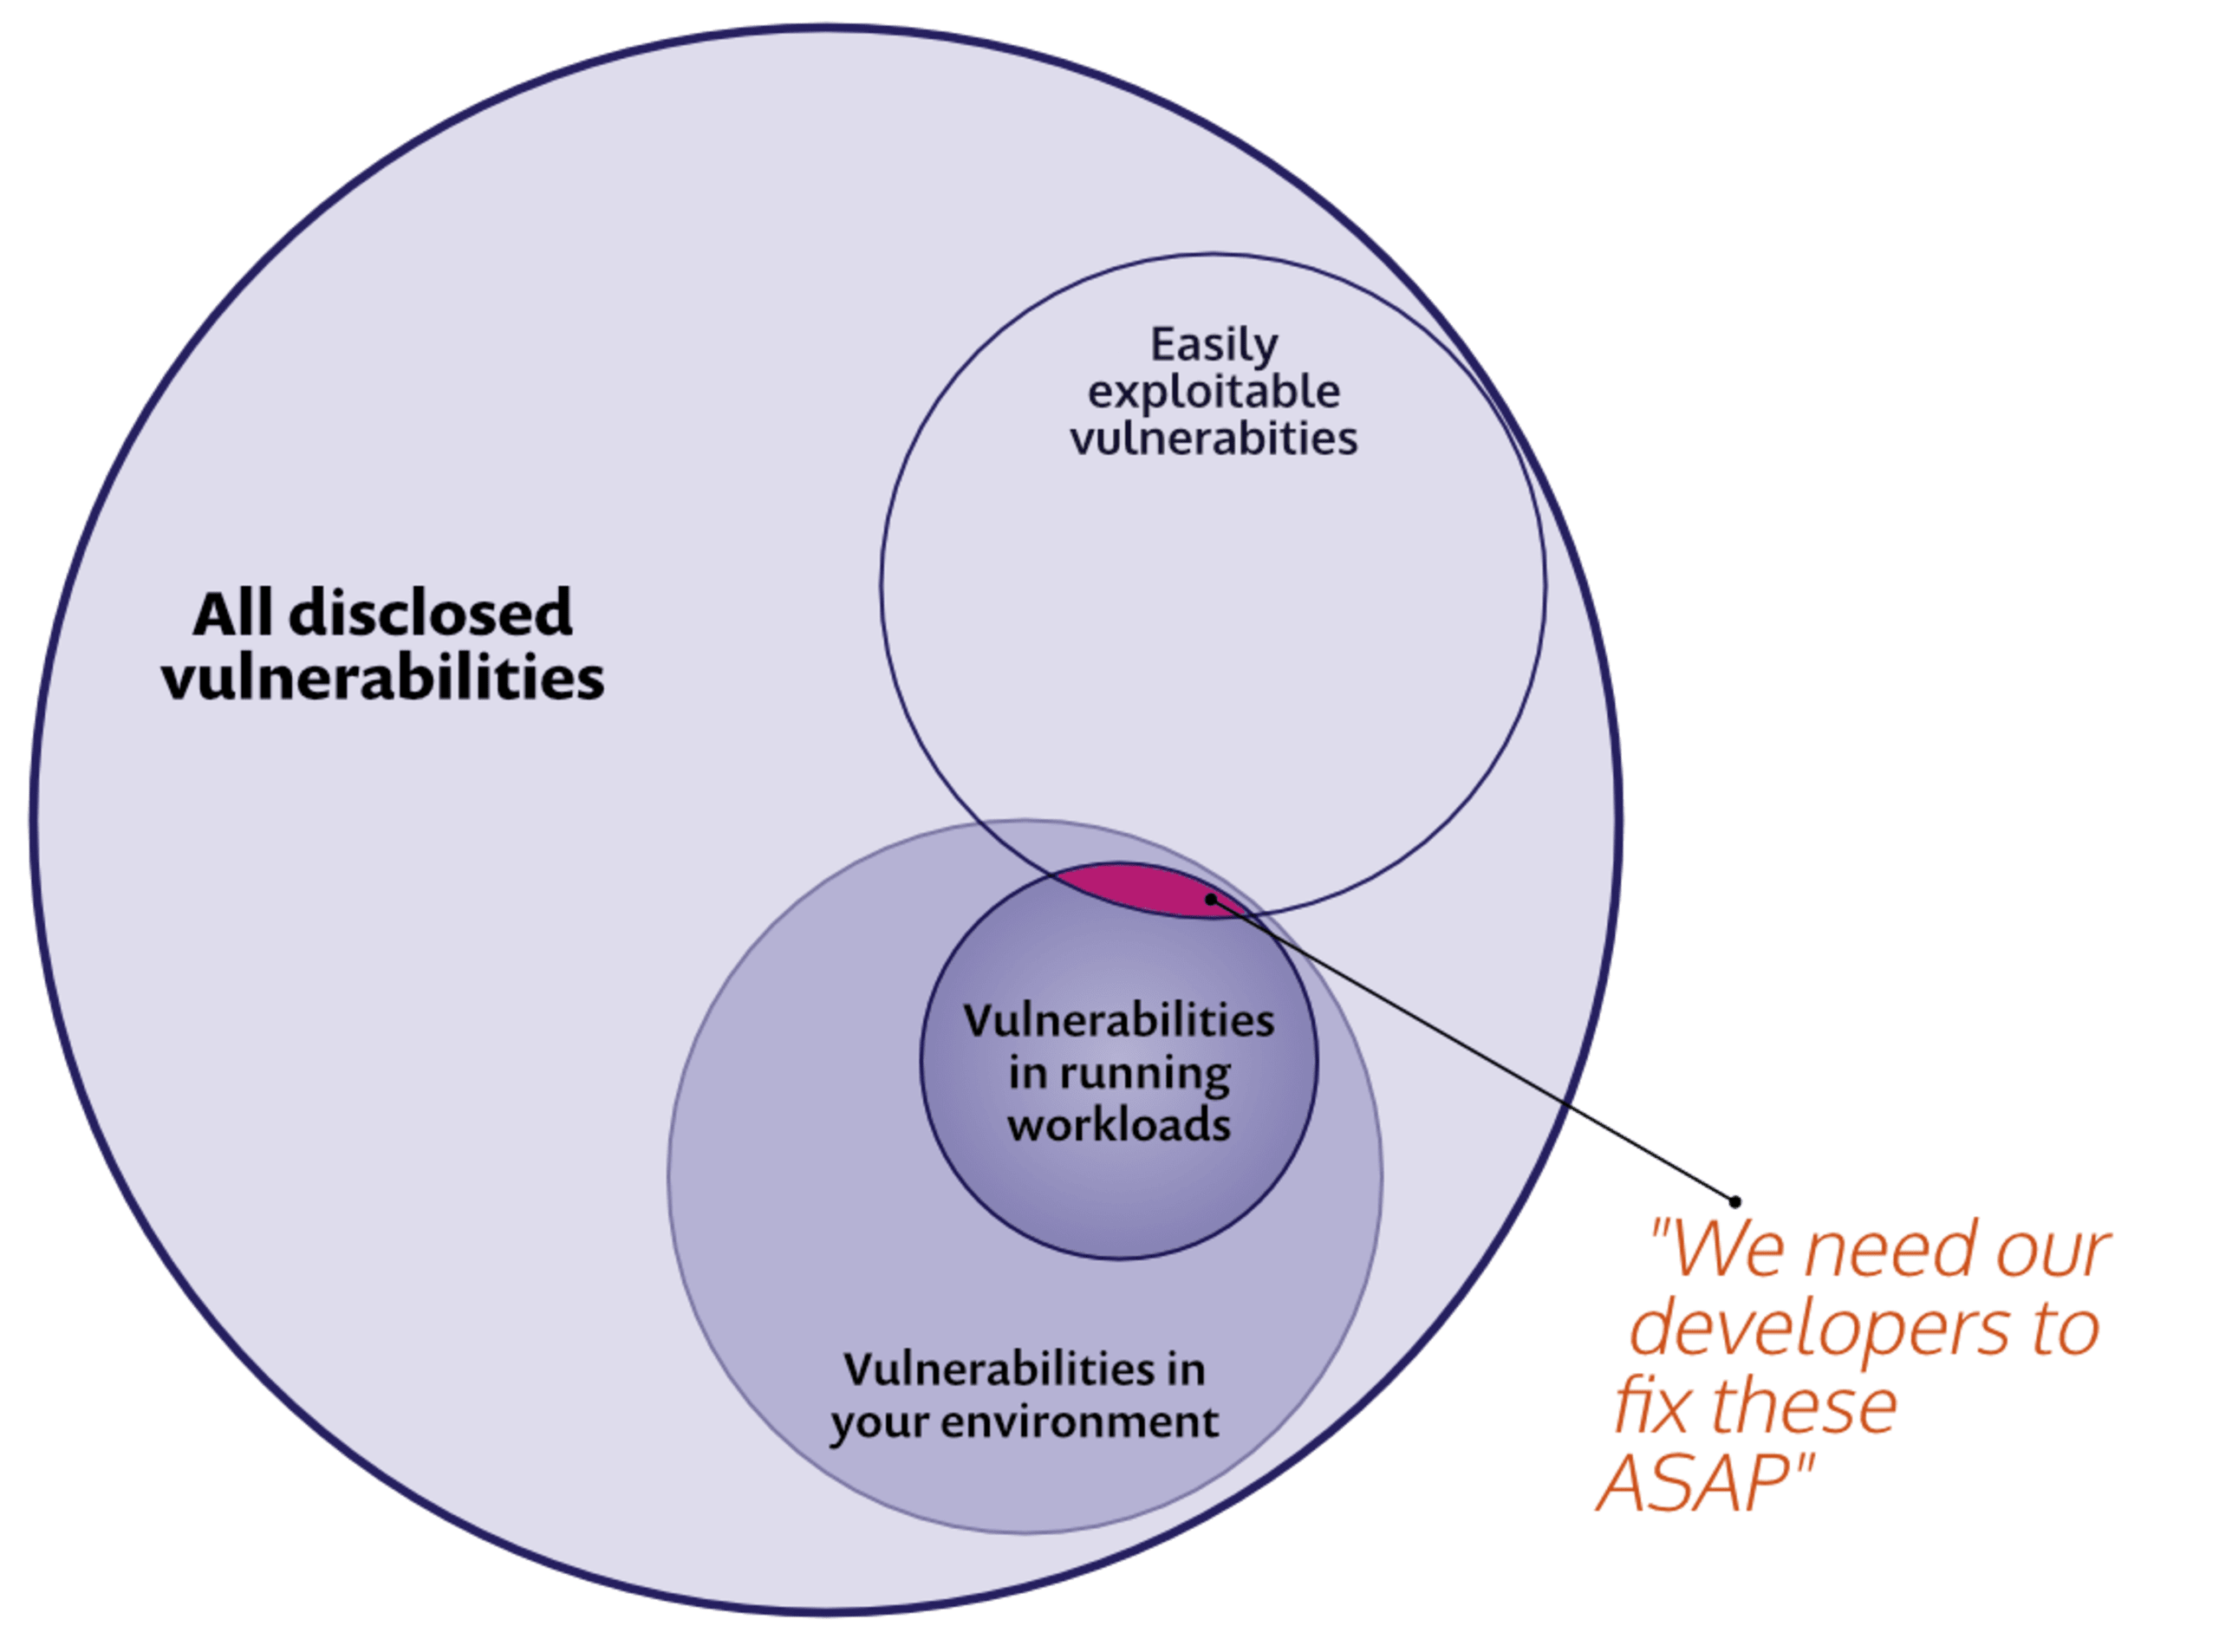
Si conoces los detalles de la puntuación CVSS, quizá te preguntes por qué son importantes los datos adicionales de Snyk sobre la madurez de los exploits. Todo se reduce a la facilidad de uso y a las acciones que puede tomar un desarrollador. La puntuación CVSS toma en cuenta una gran cantidad de datos. Nuestros investigadores de seguridad agregan a la base de datos información sobre la madurez de los exploits, basada en sus propios análisis, para facilitar la priorización de los informes de análisis de vulnerabilidades de contenedores y aplicaciones según la existencia de exploits y sus implementaciones.
Cómo integrar la madurez de los exploits de Snyk Container en tu flujo de trabajo
Veamos un caso de uso común para entender cómo puedes incorporar la nueva función de priorización para Linux en tus flujos de trabajo. A menudo nos cuentan que ver por primera vez un informe de vulnerabilidades de contenedores puede resultar un poco abrumador. Una imagen puede tener cientos de vulnerabilidades. Con Snyk, empezaríamos por identificar la imagen base y ayudaríamos a elegir una alternativa, ya que es una de las formas más rápidas de eliminar muchas vulnerabilidades de una sola vez.
Pero quizá sigan quedando muchas vulnerabilidades. Para concentrar tus esfuerzos, pide a los equipos de aplicaciones que se enfoquen en las vulnerabilidades de las cargas de trabajo activas que se ejecutan en tus clústeres de Kubernetes y que además tengan exploits maduros. En segundo lugar, querrás obtener resultados similares como parte de las pruebas de tu pipeline, para detectar las vulnerabilidades de las imágenes de contenedores que tengan exploits «Maduros» y una gravedad «Alta».
Cómo encontrar y filtrar vulnerabilidades de seguridad en contenedores según la madurez del exploit
El primer paso es enfocarse en las cargas de trabajo en ejecución que tengan exploits maduros o de prueba de concepto. Al fin y al cabo, están activas en nuestros clústeres y, por lo tanto, representan un vector de ataque especialmente peligroso.
Snyk facilita la visualización de tus vulnerabilidades mediante los datos sobre la madurez de los exploits para vulnerabilidades de Linux, junto con los datos de configuración de las cargas de trabajo de Kubernetes. A continuación, empecé con un informe de mi organización que muestra únicamente las vulnerabilidades que:
se están ejecutando en mi clúster (el filtro Projects), y
tienen un exploit Maduro o de Prueba de concepto.
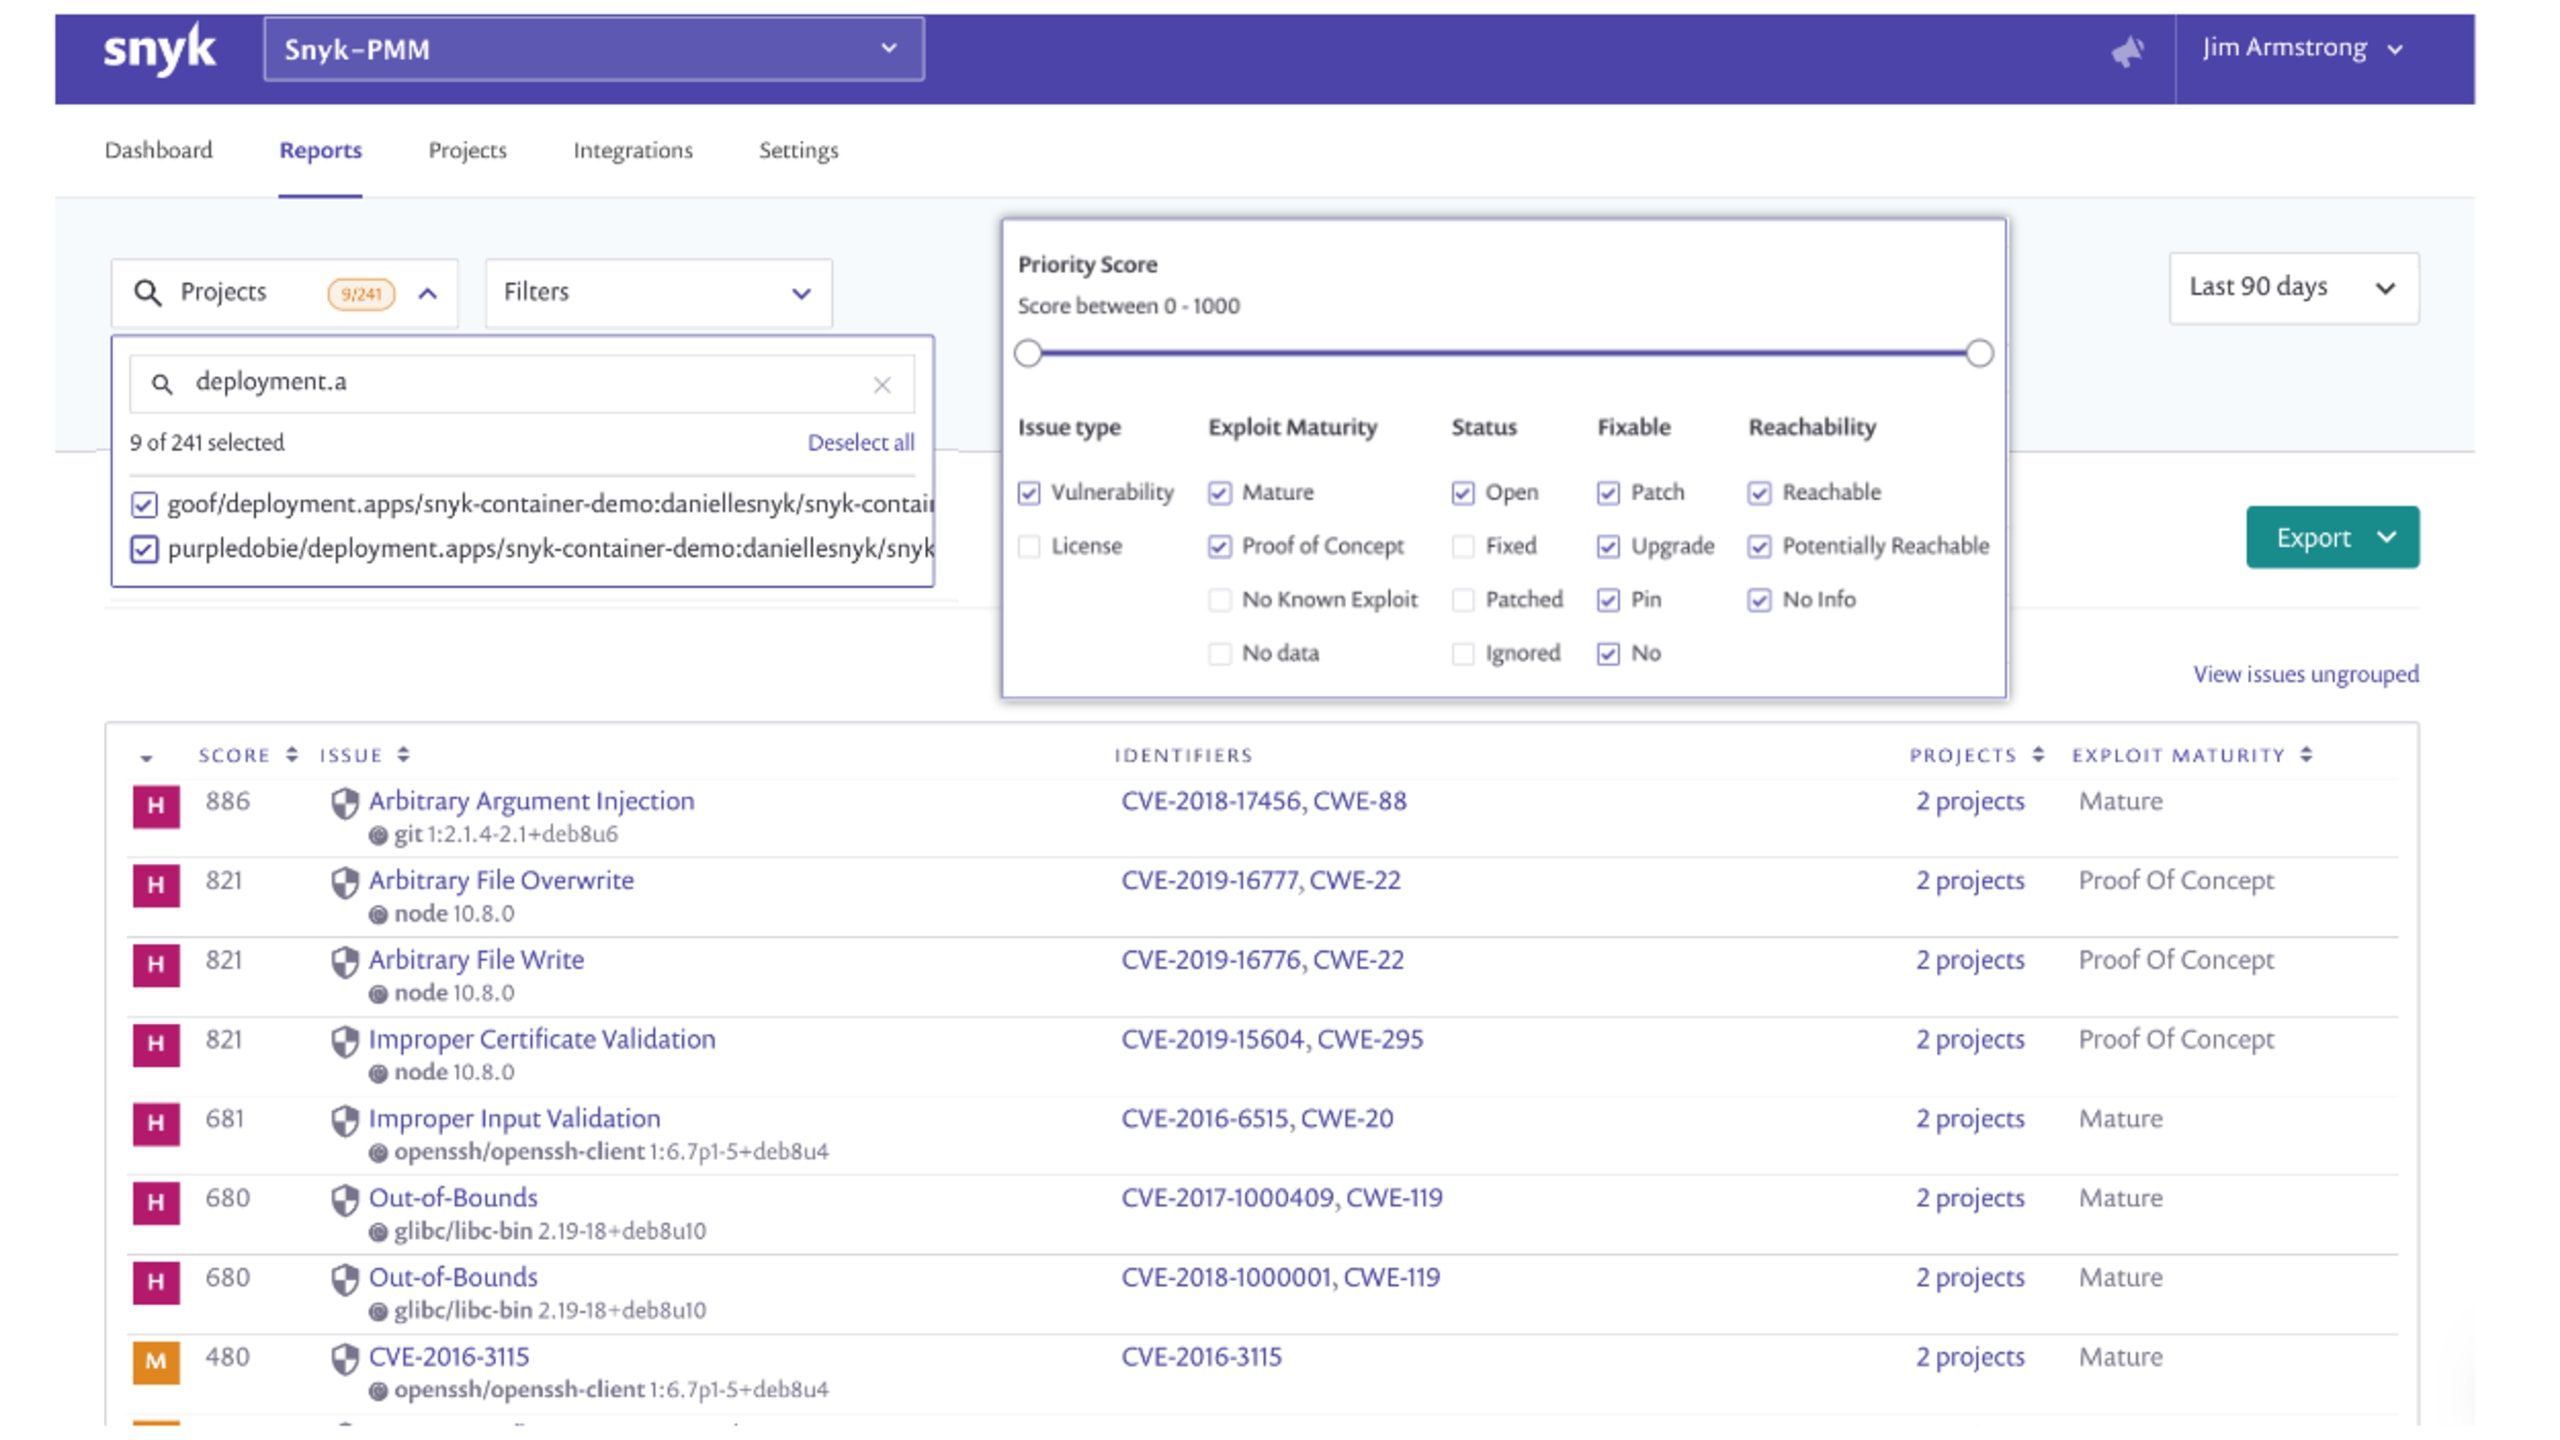
En este caso, mi informe muestra muchas detecciones que cumplen estos criterios. Puedo profundizar en uno de esos proyectos, como se muestra a continuación, para obtener más detalles. En la vista del proyecto puedes ver que volví a filtrar por madurez del exploit (en el lado izquierdo de la pantalla) y que el resultado muestra un indicador adicional de que el exploit es maduro. Esta información, junto con otros factores, como la configuración de los pods en ejecución en el clúster, también influye en la puntuación de prioridad de Snyk.

Cómo empezar
Si tienes una cuenta de Snyk y ya empezaste a usar nuestro producto Snyk Container, puedes comenzar a usar ahora mismo los datos sobre la madurez de los exploits de Linux. La madurez de los exploits está incluida en todos los planes de Snyk. Si todavía no probaste Snyk Container, también puedes empezar gratis.
Empieza con la guía interactiva de Snyk Container en Snyk Solutions Center.
Consulta la documentación de Snyk Container.
¡Mantente seguro!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.