SnykLaunch im Rückblick: Snyk Cloud, SBOM- und Reporting-Funktionen sowie Ressourcen für Kundenlösungen
Ravi Maira
8. November 2022
0 Min. LesezeitBei SnykLaunch am 8. November stellten unsere Produktverantwortlichen die neuesten Ergänzungen des entwicklerorientierten Snyk-Produktportfolios vor. In Live-Demos zeigten wir außerdem, wie diese neuen Funktionen in der Praxis aussehen. Besonders freuen wir uns, Snyk Cloud anzukündigen: unser Cloud-Sicherheitstool, das Cloud-Schwachstellen kontextbezogen findet und behebt. Alles, was wir veröffentlicht haben, dient unserem übergeordneten Ziel: Teams mit entwicklerorientierten Tools dabei zu unterstützen, Sicherheitslücken zu finden, zu priorisieren und zu beheben.
Zum Jahresende 2022 sieht das Erkennen und Bewältigen von Anwendungsrisiken anders aus als in den vergangenen Jahren. Zum einen entwickelt sich Software schneller denn je. Das Verhältnis von Entwicklern zu Sicherheitsteams wird von Jahr zu Jahr größer. Dadurch ist der Bedarf an gemeinsam getragener Sicherheitsverantwortung exponentiell gestiegen.
Auch Software-Supply-Chains werden immer komplexer. Die Branche stützt sich stark auf Drittanbieter-Code, Infrastructure as Code (IaC) und Cloud-Dienste. Ein echter End-to-End-Sicherheitsansatz muss daher über proprietären Anwendungscode hinausgehen und auch die Infrastruktur, die Cloud, Container und Open-Source-Komponenten berücksichtigen, die im Hintergrund der Anwendung zum Einsatz kommen.
In jüngster Zeit hat sich der Fokus zunehmend auf Cloud as Code verlagert. Die Bereitstellung und Wartung der Infrastruktur ist nicht mehr allein Aufgabe der IT-Teams. Stattdessen tragen Entwickler einen großen Teil der Verantwortung für die Pflege einer Cloud-Infrastruktur. Deshalb müssen sie den vollständigen Umfang ihrer Anwendungen verstehen und ein ganzheitliches Tool für die Cloud-Sicherheit in ihre SDLCs integrieren.
Angesichts all dieser Veränderungen suchen wir ständig nach Möglichkeiten, den Arbeitsalltag von Entwicklungs-, Sicherheits- und Engineering-Teams zu erleichtern. Unsere neuesten Ergänzungen konzentrieren sich auf die Pflege einer Software-Stückliste, die Behebung von Cloud-Schwachstellen im IaC-Kontext, detailliertere Berichte und die Unterstützung von Teams auf ihrem Weg zu mehr Sicherheit.
SBOM-Tools
Heutige Anwendungen werden eher zusammengesetzt als von Grund auf neu entwickelt. Teams entscheiden sich oft dafür, Open-Source-Komponenten in ihren Anwendungen zu verwenden, anstatt alles selbst zu schreiben. Mit der zunehmenden Nutzung von Open Source steigt auch das Risiko durch Drittanbieter erheblich. Eine Software-Stückliste (SBOM) zu pflegen und die Abhängigkeiten von Drittanbietern genau im Blick zu behalten, ist daher längst nicht mehr nur eine „gute Idee“. Eine SBOM ist mittlerweile unerlässlich. Und zwar nicht irgendeine SBOM, sondern eine, die für die richtigen Teams sichtbar, interoperabel und in die passenden Kontexte integriert ist.
Deshalb haben wir unsere SBOM-Unterstützung erweitert: Teams können SBOMs jetzt innerhalb weniger Minuten erstellen und auf Schwachstellen scannen. Wir stellen drei neue SBOM-Lösungen vor, darunter:
SBOM API & CLI – Erstellt SBOMs mit den entwicklerorientierten API- und CLI-Tools von Snyk und dokumentiert direkte und transitive Abhängigkeiten.
SBOM Checker – Kostenloses Web-Tool, das SBOMs auf Schwachstellen prüft – kein Snyk-Konto erforderlich.
Bomber 0.3.4 – Ein Open-Source-Projekt zum Scannen von SBOMs auf Schwachstellen. Snyk wird unterstützt, sodass Bomber Schwachstelleninformationen direkt aus der Snyk Vulnerability Database abrufen kann.
Ein Cloud-Sicherheitstool mit IaC-Kontext
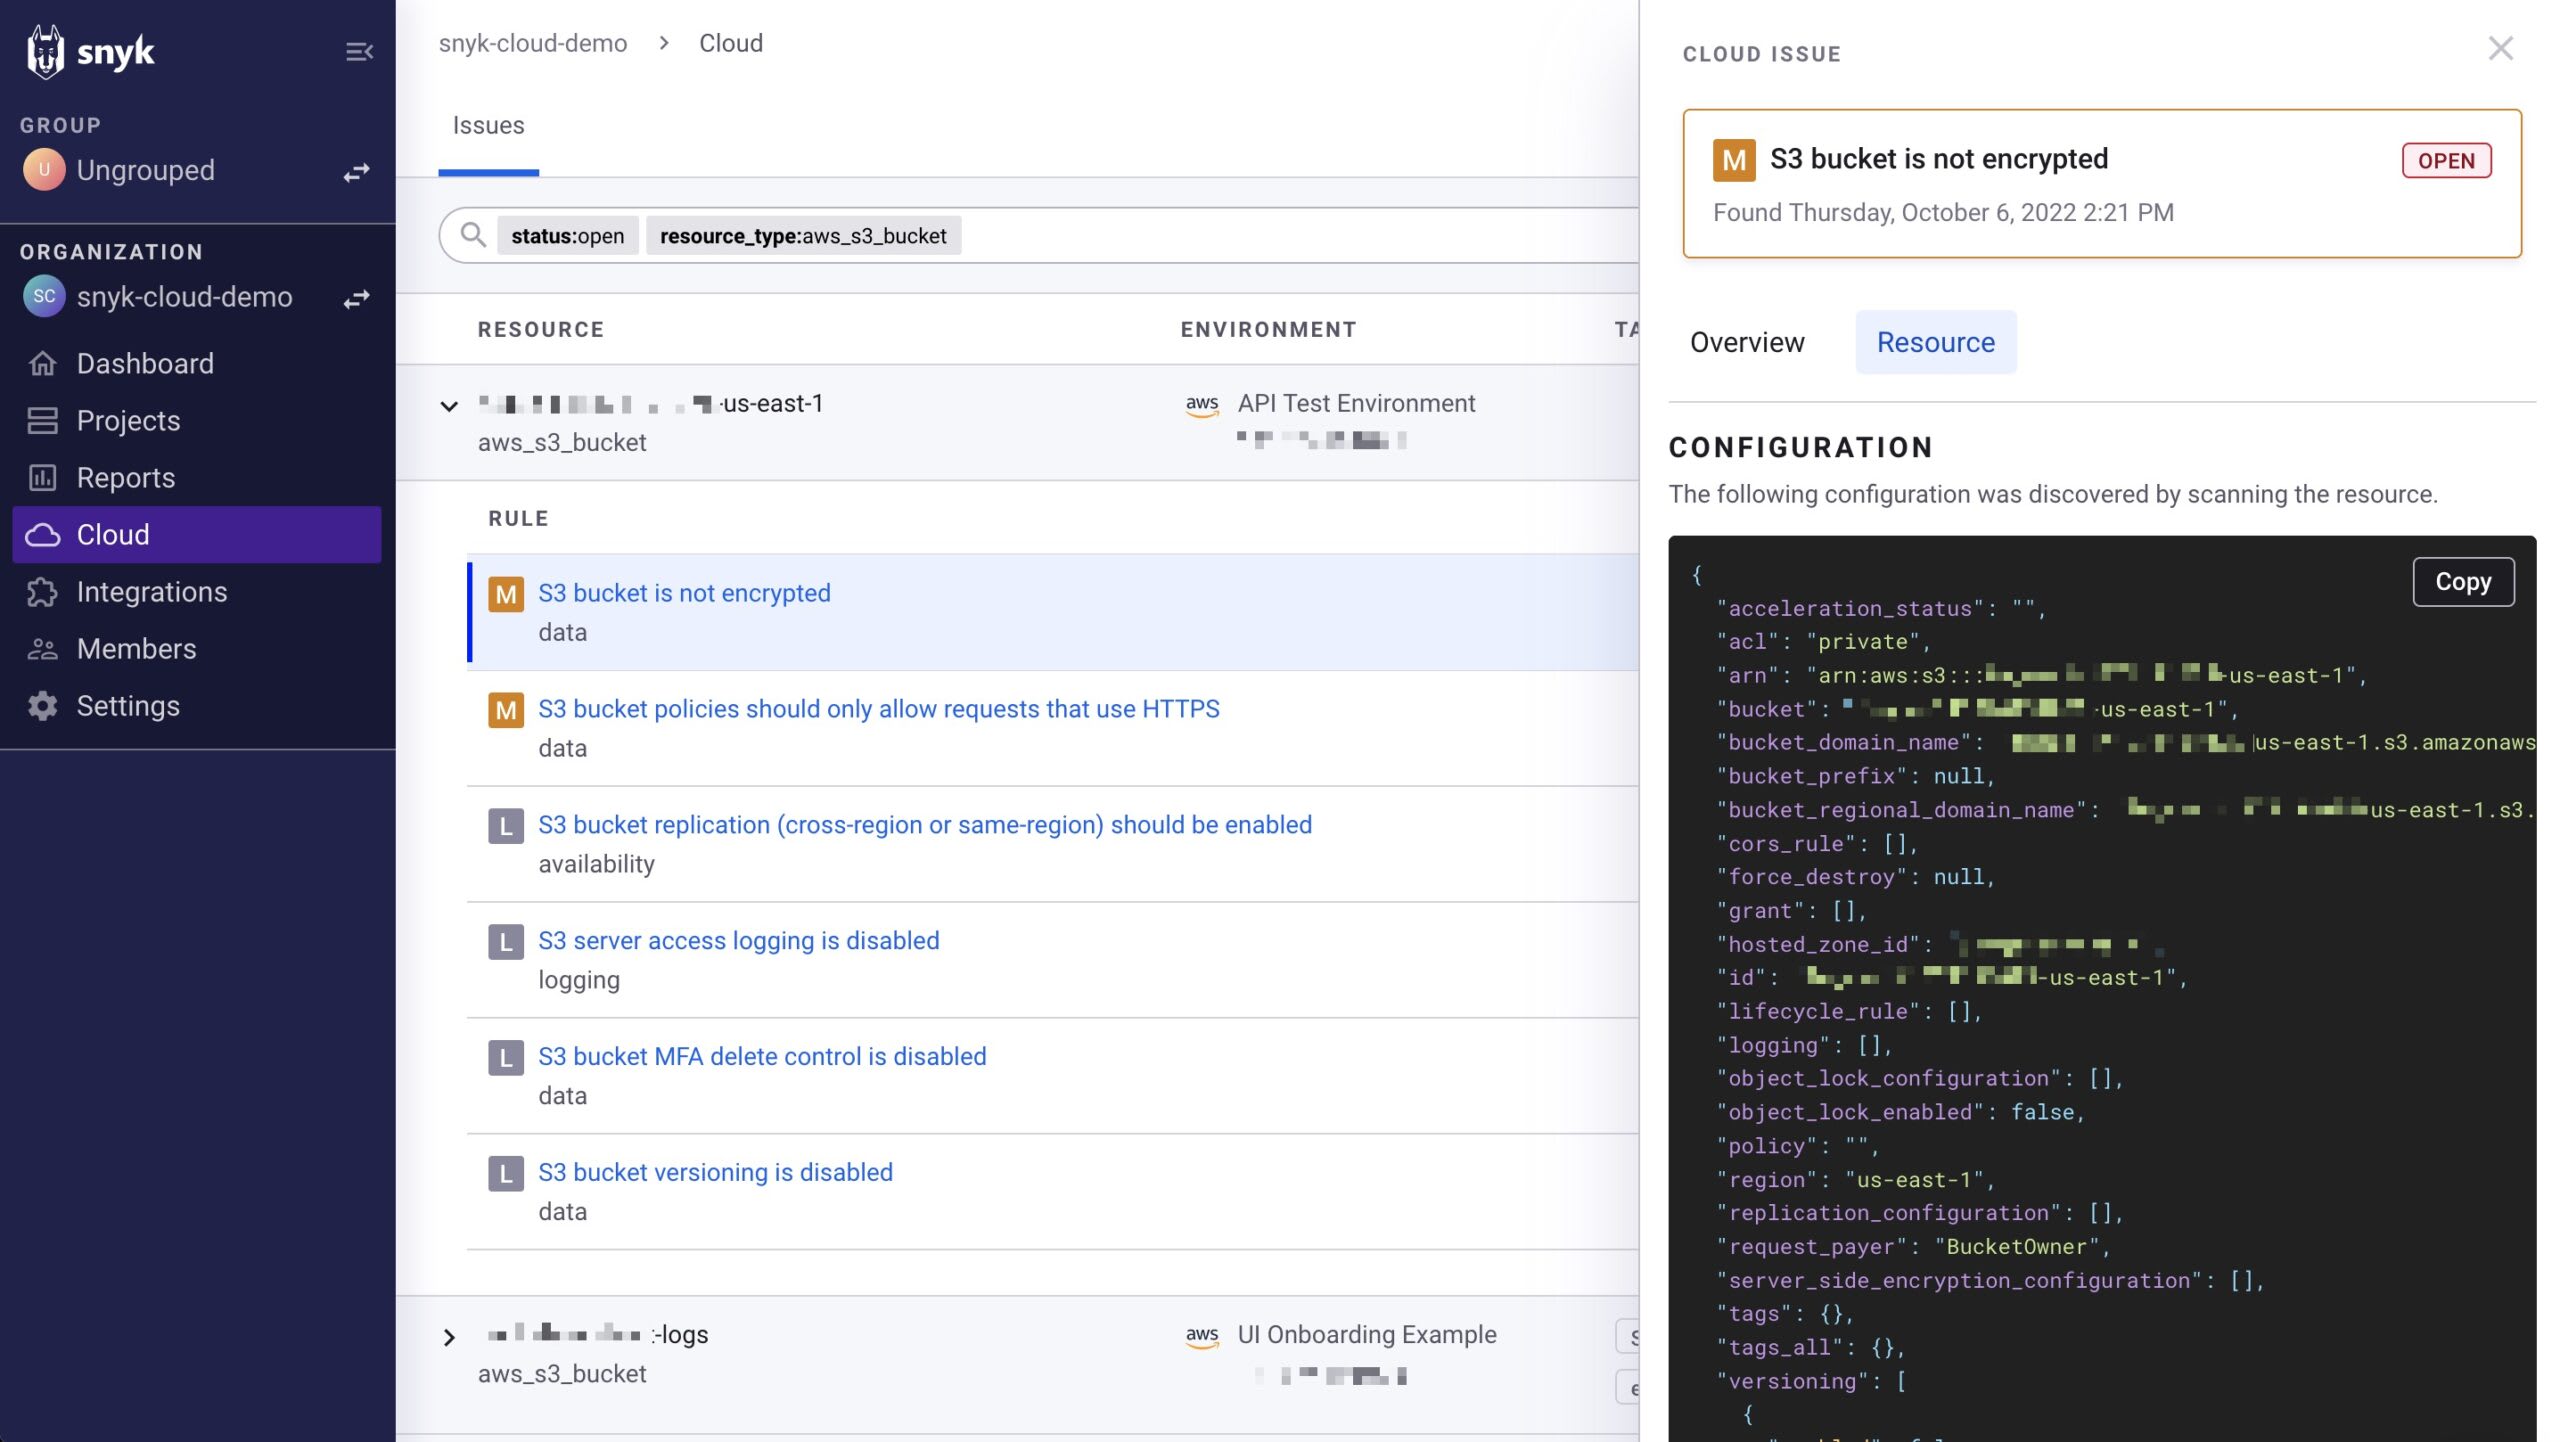
Außerdem haben wir mit Snyk Cloud die neueste Ergänzung unseres Produktportfolios vorgestellt. Cloud-Sicherheitstools konzentrierten sich bisher darauf, Schwachstellen erst nach der Veröffentlichung zu erkennen. Dadurch mussten Entwickler zurückgehen, um sie zu beheben. Wir setzen stattdessen auf einen proaktiven Ansatz für Cloud-Sicherheit: Schwachstellen sollen so früh wie möglich im Softwareentwicklungszyklus gefunden und behoben werden.
Cloud-Sicherheitslücken lassen sich zu Beginn des Entwicklungsprozesses nur schwer zuverlässig erkennen, da für die IaC-Analyse und die Prüfung laufender Cloud-Umgebungen separate Tools mit jeweils eigenen Regelsätzen und Ergebnissen erforderlich sind. Diese unterschiedlichen Cloud-Sicherheitstools überfordern Teams oft mit einer Flut von Meldungen zu Fehlkonfigurationen, die für ihre Umgebung möglicherweise relevant sind – oder auch nicht.

Um dieses „Rauschen“ zu verringern, kombiniert Snyk IaC mit Live-Einblicken in Ihre Cloud und schafft so Kontext. Unsere einheitliche Policy-Engine berücksichtigt bei der IaC-Analyse den aktuellen Zustand der Cloud, priorisiert wichtige Korrekturen und blendet irrelevante Warnmeldungen aus. Cloud-Teams erhalten einen Überblick über Sicherheitsprobleme sowohl in der Cloud als auch in IaC sowie Empfehlungen zu deren Behebung. Cloud-Sicherheitsexperten wiederum verwalten nur eine zentrale Policy-Engine. So arbeiten Sicherheits- und Entwicklungsteams mit demselben Informationsstand und vermeiden Unklarheiten und doppelte Arbeit.
Mit Snyk Cloud deckt unser Produktportfolio jetzt Anwendungen umfassend ab. Snyk scannt Ihren Code, Ihre Container, Abhängigkeiten von Drittanbietern und Ihre Cloud-Infrastruktur und stellt detaillierte Berichte sowie Empfehlungen zur Behebung direkt in Ihrem Dashboard bereit. Darüber hinaus können Sicherheitsteams mit unserer einheitlichen Policy-as-Code-Engine die Automatisierung ausbauen und das Rauschen reduzieren, indem sie eine zentrale Quelle der Wahrheit für Cloud-Richtlinien schaffen.
Neue Reporting-Funktionen
Unser Produktteam präsentierte bei SnykLaunch auch unsere neuen Reporting-Funktionen. Wir haben sie entwickelt, um einem branchenweiten Bedarf zu begegnen: umfassende, aussagekräftige Einblicke in die Sicherheit zu ermöglichen, ohne wichtige Daten zu übersehen. Durch die Übernahme von TopCoat können wir unsere bestehenden Reporting-Funktionen verbessern. Jetzt bieten wir detailliertere Analysen und umfassendere Übersichten über Schwachstellendaten. Mit diesen erweiterten Reporting-Möglichkeiten können unsere Kunden beispielsweise folgende Berichte erstellen:
Bericht mit Details zu Issues, gefiltert nach Team oder Geschäftsbereich
Zusammenfassender Issue-Bericht mit detaillierter Analyse von Trends über festgelegte Zeiträume hinweg
Risikoverteilungsbericht, der Bereiche in Ihrer Organisation mit Risikohäufungen hervorhebt – unabhängig davon, ob neue Risiken entstehen oder eine hohe MTTR ausgewiesen wird.
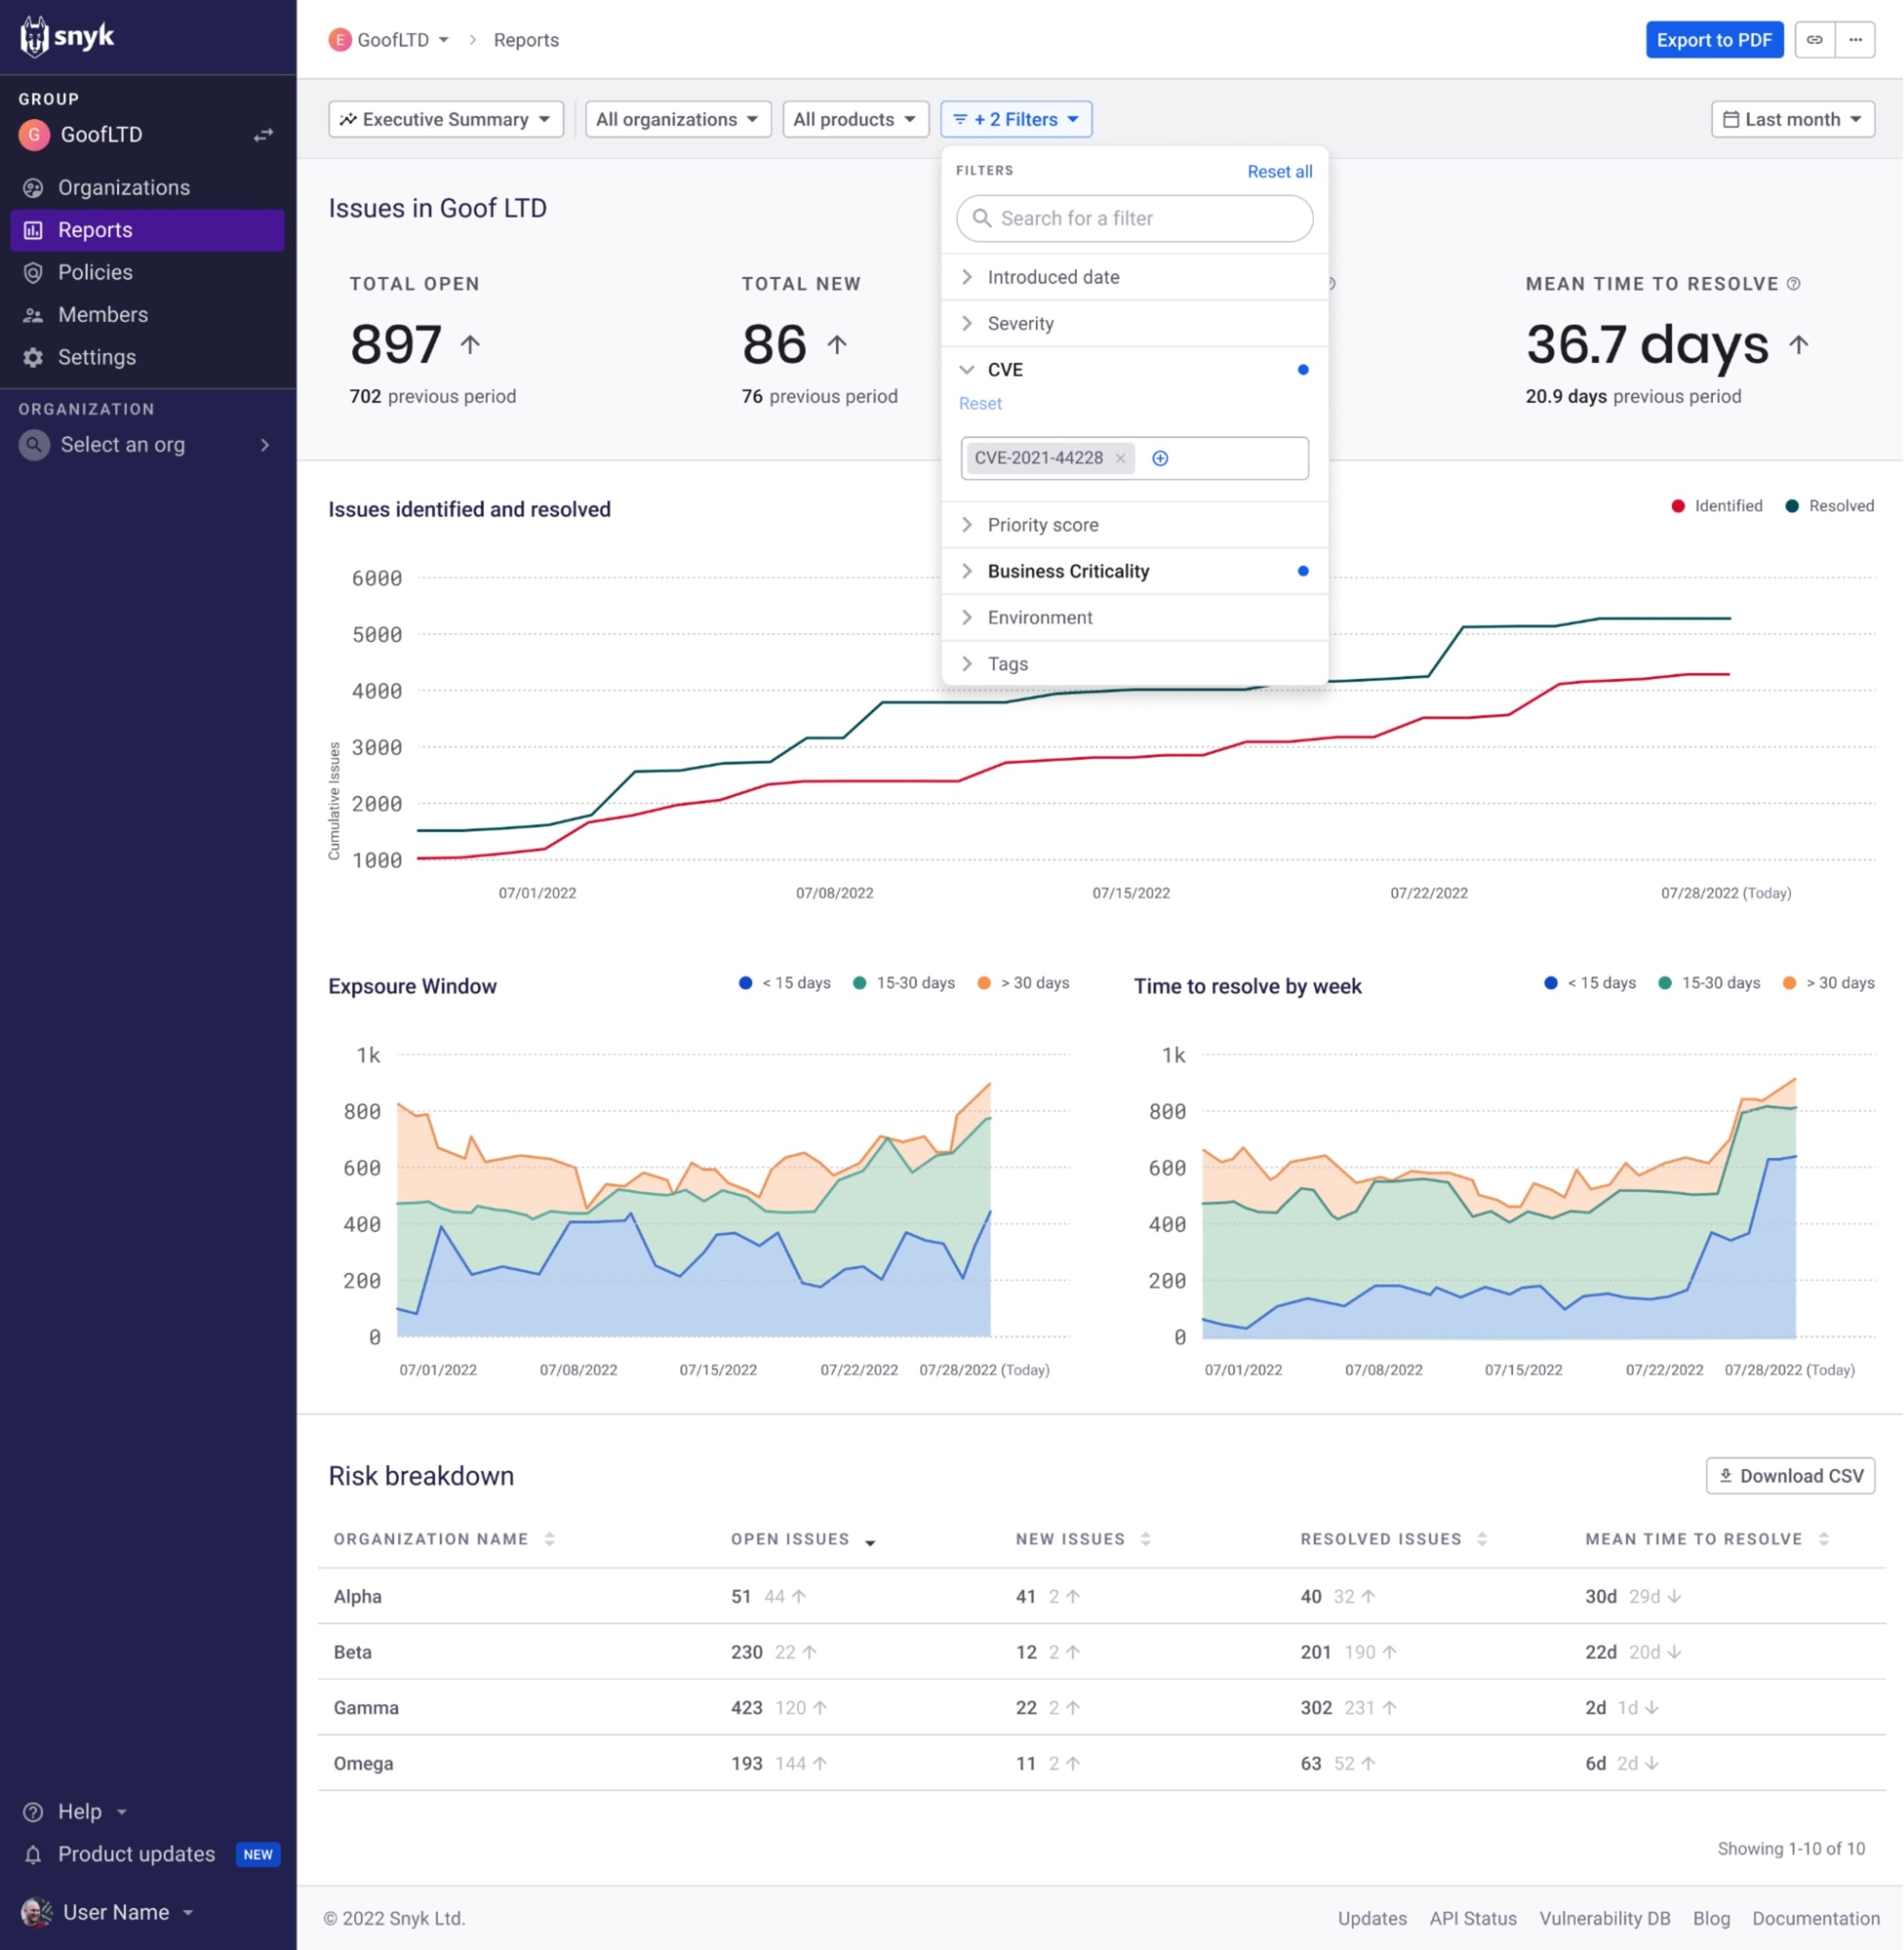
Außerdem haben wir zusätzliche exportierbare Felder ergänzt, darunter Metadaten wie Paketnamen. Dank dieser Reporting-Updates können Snyk-Kunden die Daten von Snyk jetzt mit der gewünschten Detailtiefe untersuchen. Mit unseren neuen Reporting-Funktionen können sie Korrekturmaßnahmen besser priorisieren, Erfolge überwachen, Compliance erreichen und nachweisen sowie aussagekräftigere Berichte für wichtige Stakeholder erstellen.
Angebote für Snyk-Kunden
Außerdem haben wir neue Services angekündigt, die den Erfolg unserer Kunden durch fortlaufende Unterstützung fördern. Wir haben neue Self-Service-Ressourcen veröffentlicht – darunter selbstgesteuerte Kurse zur Implementierung und Konfiguration unserer Produkte sowie dazu, wie Sie damit Probleme finden und beheben können. Zudem haben wir alle Ressourcen für Nutzer in einem praktischen zentralen Hub zusammengeführt, damit Sie Informationen schneller finden.
Darüber hinaus bieten wir zusätzliche Services an, mit denen Snyk-Nutzer direkt auf unsere Expertise zugreifen können. Kickoff-Sessions und Sprechstunden stehen neuen und bestehenden Nutzern als allgemeine Unterstützung zur Verfügung. Für eine individuellere Betreuung bieten wir jetzt zwei Service-Stufen an: Snyk Accelerate mit Implementierungsberatung und Premium Care mit fortlaufender Beratung.
SnykLaunch jederzeit ansehen
Wir freuen uns sehr über die vielen Innovationen bei Snyk und sind stolz darauf, Risiken proaktiv im gesamten Software-Ökosystem zu beheben. Besonders gespannt sind wir darauf, wie unsere Nutzer diese neuen Funktionen einsetzen, um sichere Anwendungen zu entwickeln.
Sehen Sie sich die Aufzeichnung von SnykLaunch auf Abruf an, um die neuen Funktionen in Aktion zu erleben und mehr über unseren entwicklerorientierten Sicherheitsansatz zu erfahren. Bei Fragen oder Anregungen können Sie sich jederzeit gerne an unser Produktteam wenden!


