Snyk und Trek10 veröffentlichen neuen AWS Quick Start Guide zur Absicherung serverloser CI/CD-Deployments

Jay Yeras
29. September 2020
0 Min. LesezeitVor etwa einem Jahr habe ich mit Trek10 an einer Lösung gearbeitet, die Kunden, die serverlose Anwendungen auf AWS entwickeln, einen schnellen Einstieg in eine unternehmenstaugliche Deployment-Pipeline ermöglichen sollte. Der AWS Quick Start führt durch die Schritte zum Aufbau, zur Verwaltung und zur Absicherung einer individuell erstellten Deployment-Pipeline.
Snyk lässt sich in AWS-Services integrieren und hilft Unternehmen so, die Sicherheit ihrer Anwendungen zu verbessern. Snyk ist APN Advanced Technology Partner und bietet die Snyk Developer-First Security-Plattform, die Schwachstellen in Anwendungen mit Open-Source-Software, Containern und serverlosen Technologien findet und behebt.
Trek10 unterstützt Kunden beim Entwerfen, Entwickeln und Betreiben von AWS-Workloads. Gemeinsam mit Snyk hat das Unternehmen eine CI/CD-Lösung entwickelt, die eine dynamische, unternehmenstaugliche Deployment-Pipeline für Ihre serverlosen Anwendungen bereitstellt, den AWS Best Practices zur Ressourcenisolierung folgt und Sie durch die Einrichtung von drei AWS-Konten (Unterkonten) führt: Entwicklung, gemeinsame Dienste und Produktion.
Wir freuen uns, die Veröffentlichung von Serverless CI/CD for the Enterprise on the AWS Cloud von Snyk und Trek10 als offiziellen AWS Quick Start bekannt zu geben. Der Leitfaden zeigt Schritt für Schritt, wie Sie kritische Schwachstellen in Open-Source-Abhängigkeiten Ihrer serverlosen Anwendungen aufdecken.
Diese produktionsreife Referenzbereitstellung wurde von Experten von AWS, Snyk und Trek10 getestet und validiert. Sie entspricht den AWS Best Practices für Sicherheit und Hochverfügbarkeit. Sehen wir uns die in Abbildung 1 dargestellte Architektur an:
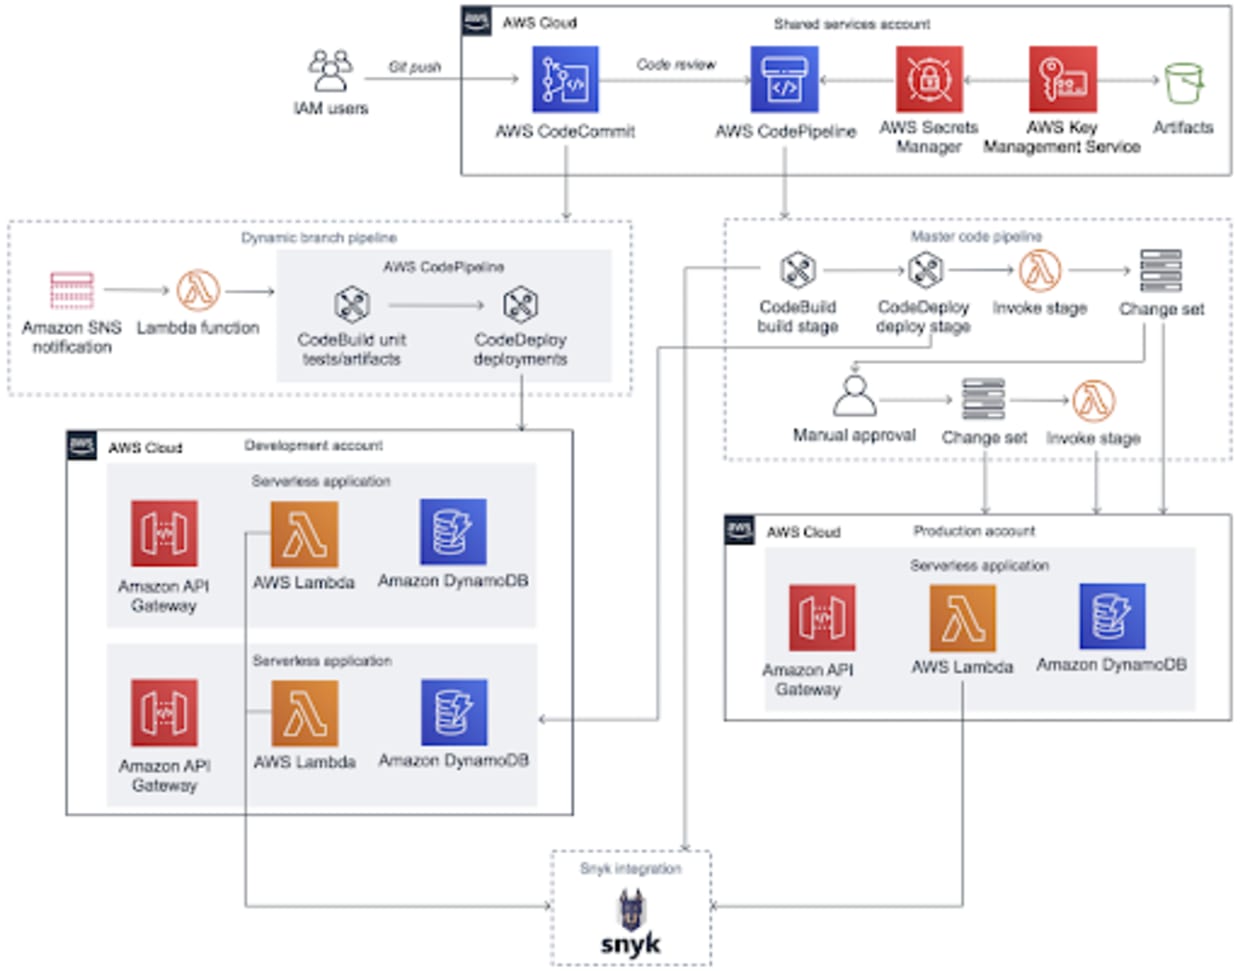
Die Lösung ermöglicht den kontoübergreifenden Zugriff auf die Entwicklungs- und Produktionsunterkonten sowie auf die Snyk-API. Außerdem stellt sie Ressourcen in drei Unterkonten bereit, darunter AWS CodeCommit, AWS CodePipeline, AWS CodeBuild, AWS CodeDeploy und eine serverlose Beispielanwendung mit Amazon API Gateway, AWS Lambda und Amazon DynamoDB. Die serverlose Anwendung wird von der AWS-Lambda-Integration von Snyk überwacht. Zusätzlich können Sie die Anwendung über die Snyk CLI und die Datei buildspec.yml von CodeBuild scannen.
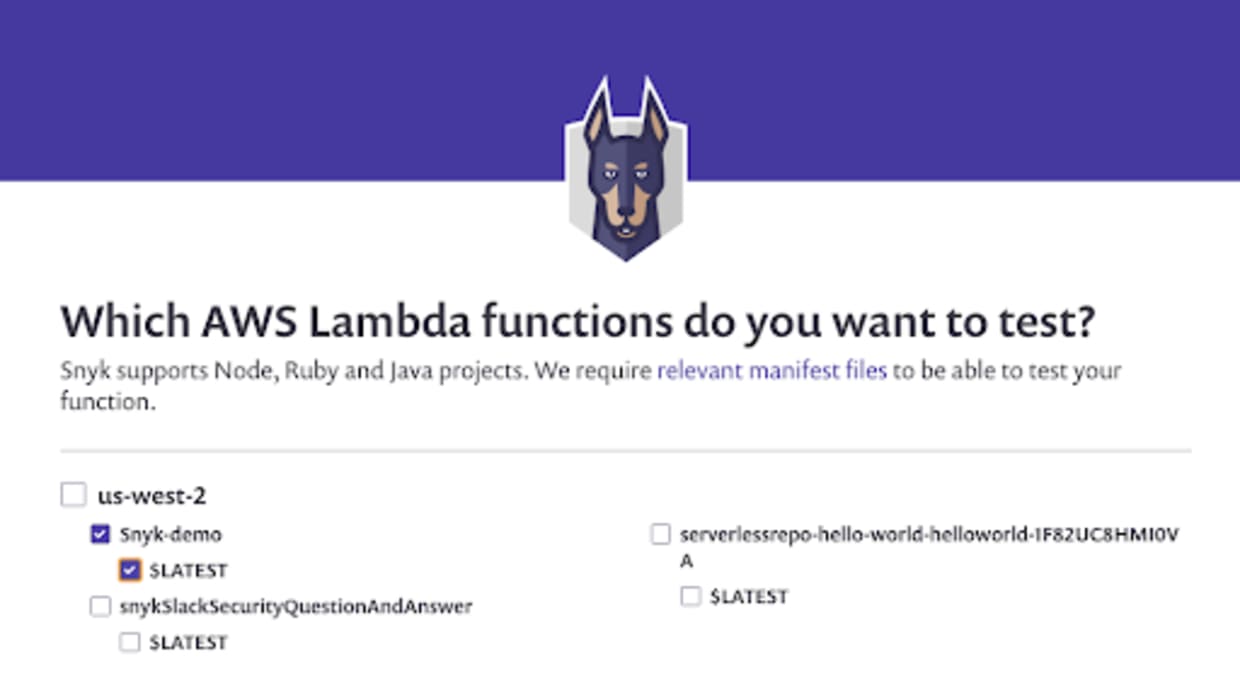
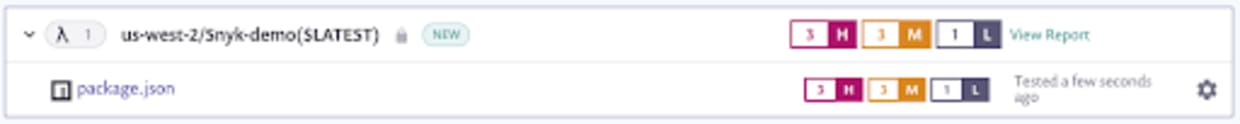
Wie in Abbildung 2 gezeigt, ermöglicht diese Integration Snyk, bei jedem ausgeführten Test direkt mit Lambda zu kommunizieren. So lässt sich genau feststellen, welcher Code aktuell bereitgestellt ist und welche Abhängigkeiten verwendet werden. Jede Abhängigkeit wird mit der Schwachstellendatenbank von Snyk abgeglichen, um bekannte Schwachstellen zu erkennen. Werden Schwachstellen gefunden, benachrichtigt Snyk Sie je nach Ihrer Konfiguration per E-Mail oder Slack, damit Sie umgehend Maßnahmen zur Behebung ergreifen können.
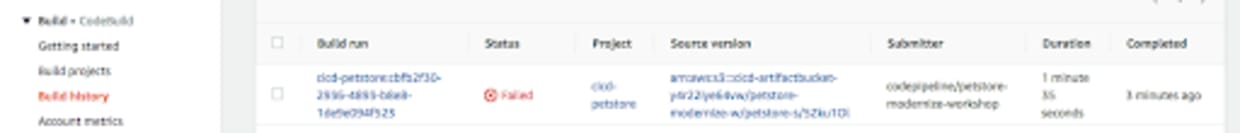
Wie in Abbildung 3 gezeigt, können Sie Builds mit AWS CodeBuild ebenfalls fehlschlagen lassen, um Deployments zu verhindern, durch die Sie für einen Exploit anfällig werden könnten.
Wir haben intensiv daran gearbeitet, das Deployment der Lösung zu vereinfachen. Wir haben nicht nur die Bereitstellung und das Deployment dieser Services automatisiert, sondern auch die Abrechnung über den AWS Marketplace-Eintrag von Snyk vereinfacht (verfügbar für Self-Service-Käufe und private Angebote). Mit der Unterstützung bei der Implementierung und der fachkundigen Beratung durch Trek10 können Sie mehr über die Zusammenarbeit von Snyk und Trek10 erfahren und darüber, wie Kunden Sicherheit in serverlose CI/CD-Deployments integrieren können.


