Snyk startet den DevSecOps Hub

20. Mai 2020
0 Min. LesezeitViele Unternehmen stellen ihre Softwarebereitstellung auf eine DevSecOps-Kultur um. Die Idee eines entwicklerzentrierten Modells für die Softwarebereitstellung, das Silos aufbricht und Bereitstellungshürden beseitigt, entstand 2008 mit DevOps. Dieser effiziente Ansatz für die Softwarebereitstellung hat sich im Laufe des vergangenen Jahrzehnts weiterentwickelt und an Bedeutung gewonnen. Unternehmen haben herausgefunden, was DevOps für ihre jeweilige Unternehmenskultur bedeutet. Dabei ist es zunehmend schwieriger geworden, Sicherheitspraktiken zu integrieren. Damit Unternehmen ihre DevOps-Kultur schneller und konsequenter weiterentwickeln und Sicherheit wirksam integrieren können, hat Snyk unseren DevSecOps Hub gestartet.
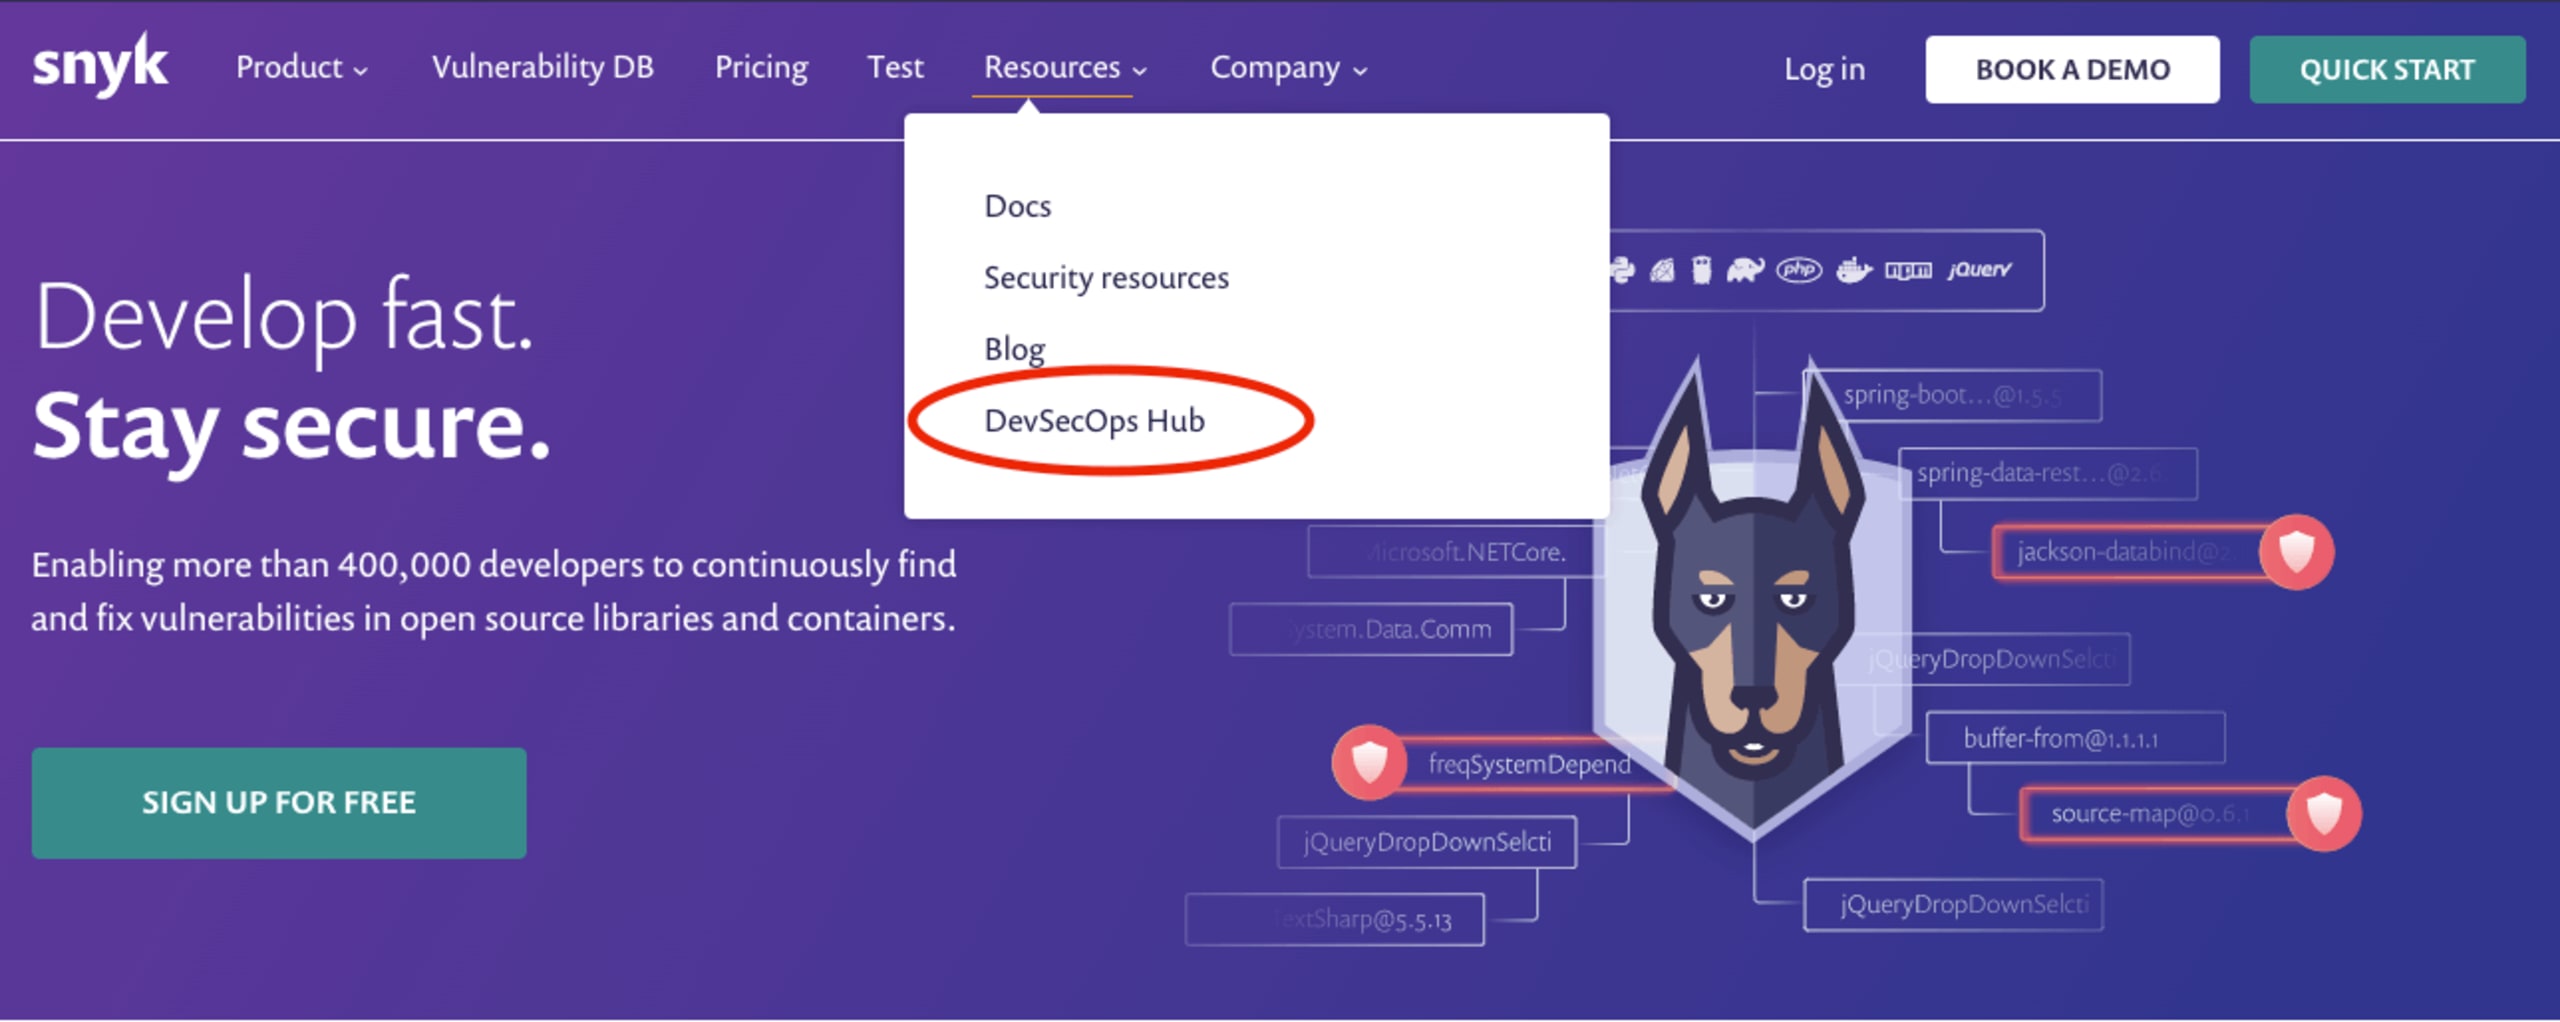
Sie finden den DevSecOps Hub im Menü „Ressourcen“ auf snyk.io.
Der DevSecOps Hub beginnt mit den Grundlagen und vermittelt klar, was DevSecOps wirklich bedeutet, welche Vorteile es für Unternehmen bietet und welche Herausforderungen häufig auftreten. Die Konzepte werden anhand des vertrauten Ansatzes „People, Process und Technology“ vorgestellt. So vermeiden wir den toolzentrierten Fokus, der die Diskussion über DevSecOps mitunter beherrscht. Die Automatisierung der Pipeline ist zwar wichtig, doch der Hub zeigt auch, wie Prozesse und Teams aufgestellt sein müssen, um eine effektive Pipeline zu unterstützen.
Technologie
Der DevSecOps Hub möchte den Fokus ausgewogen auf die drei Säulen jeder Kultur richten. Tools sind dabei eine dieser wichtigen Säulen. Im Hub behandeln wir Best Practices, die Unternehmen bei der Einführung oder Weiterentwicklung ihrer DevSecOps-Kultur berücksichtigen sollten. Wir konzentrieren uns auf zentrale Funktionen, die zu jeder Pipeline gehören sollten, und zeigen, wie Unternehmen Standardansätze an ihre individuellen Strukturen anpassen können.
Im Rahmen dieses Schwerpunkts stellt der Hub einzelne Technologien vor. Jede dieser Vorstellungen beleuchtet ein bestimmtes Tool oder eine bestimmte Technologie, die eine DevSecOps-Pipeline unterstützen kann. Außerdem bieten wir für diese Tools eine Liste mit Best Practices und konkrete Hinweise zur Implementierung der Technologien. So erhalten Sie klare und prägnante Schritte, um die jeweiligen Funktionen in Ihr Gesamtprogramm zu integrieren.
Prozess
Ein Wandel der Unternehmenskultur gelingt nur mit klaren Prozessen, die auf die gewünschten Ergebnisse ausgerichtet sind. Deshalb stellt der Hub einen klaren Ansatz vor, mit dem sich die zentralen unterstützenden Frameworks implementieren lassen, die für eine erfolgreiche Entwicklung hin zu einer starken DevSecOps-Kultur erforderlich sind. Gemeinsame Verantwortung und Rechenschaftspflicht sind zentrale Themen, die sich durch diesen Abschnitt ziehen.
Der Hub wird kontinuierlich weiterentwickelt und greift dabei Ideen und Erkenntnisse aus verschiedenen Branchen und Communities auf. Er vermittelt Leserinnen und Lesern, wie sich durch reibungsärmere Kernprozesse die nötigen Brücken zwischen Menschen und Technologie schlagen lassen. Sie erfahren, wie entscheidend diese Praktiken dafür sind, Tools und Initiativen in Ihrem Unternehmen zu etablieren.
Menschen
Der DevSecOps Hub stützt sich nicht nur auf die Erfahrung der Expertinnen und Experten bei Snyk, sondern auch auf die der gesamten DevSecOps-Community. Gäste von The Secure Developer Podcast erzählen unserem Gründer Guy Podjarny von ihren Erfolgen und den Erkenntnissen, die sie bei der Einführung oder Weiterentwicklung ihres DevSecOps-Ansatzes gewonnen haben. Damit Sie diese wertvollen Informationen über den DevSecOps Hub nutzen können, haben wir den Bereich Share the journey eingerichtet.
Jeder Beitrag in Share the journey beleuchtet genauer, mit welchen besonderen Ansätzen und Ideen andere Unternehmen ihre DevSecOps-Kultur aufgebaut haben. Diese kleinen Fallstudien inspirieren zu neuen Ansätzen und liefern wertvolle Beispiele aus den Erfahrungen anderer. Sie erfahren auch, welche Erkenntnisse dabei gewonnen wurden – und können so häufige Fehler vermeiden.
Dynamische Inhalte
Die Inhalte im DevSecOps Hub entwickeln sich ständig weiter. Regelmäßig kommen neue Technologievorstellungen und Geschichten in Share the journey hinzu. Während sich DevSecOps in unseren Communities weiterentwickelt, passen sich auch die praxisorientierten Ansätze im DevSecOps Hub an. Bewährte Strategien aus unserer langjährigen Erfahrung mit der Unterstützung von DevSecOps-Bereitstellungen bleiben jedoch bestehen. Auf sie können Sie sich verlassen und zurückgreifen, wenn Sie Ihre eigene DevSecOps-Reise beginnen oder fortsetzen. Setzen Sie den DevSecOps Hub am besten als Lesezeichen und nutzen Sie ihn immer wieder als Leitfaden!


