Erleben Sie Snyk und GitHub live bei der GitHub Universe
Sarah Conway

13. November 2019
0 Min. LesezeitWir bei Snyk entwickeln Sicherheitstools, mit denen Entwickler:innen Sicherheit und Qualität so früh, einfach und effizient wie möglich in den Entwicklungsprozess integrieren können.
Mit der kürzlich veröffentlichten Betaversion von GitHub Actions haben wir uns angesehen, wie wir GitHub-Nutzer:innen dabei unterstützen können, bessere Sicherheitskontrollen für DevOps- und CI/CD-Workflows einzuführen. Deshalb freuen wir uns, eine Reihe von GitHub Actions anzukündigen, mit denen Sie Ihre Projekte auf Schwachstellen prüfen können.
Hier sehen Sie ein Beispiel dafür, wie Actions ein Node.js-Projekt testen:
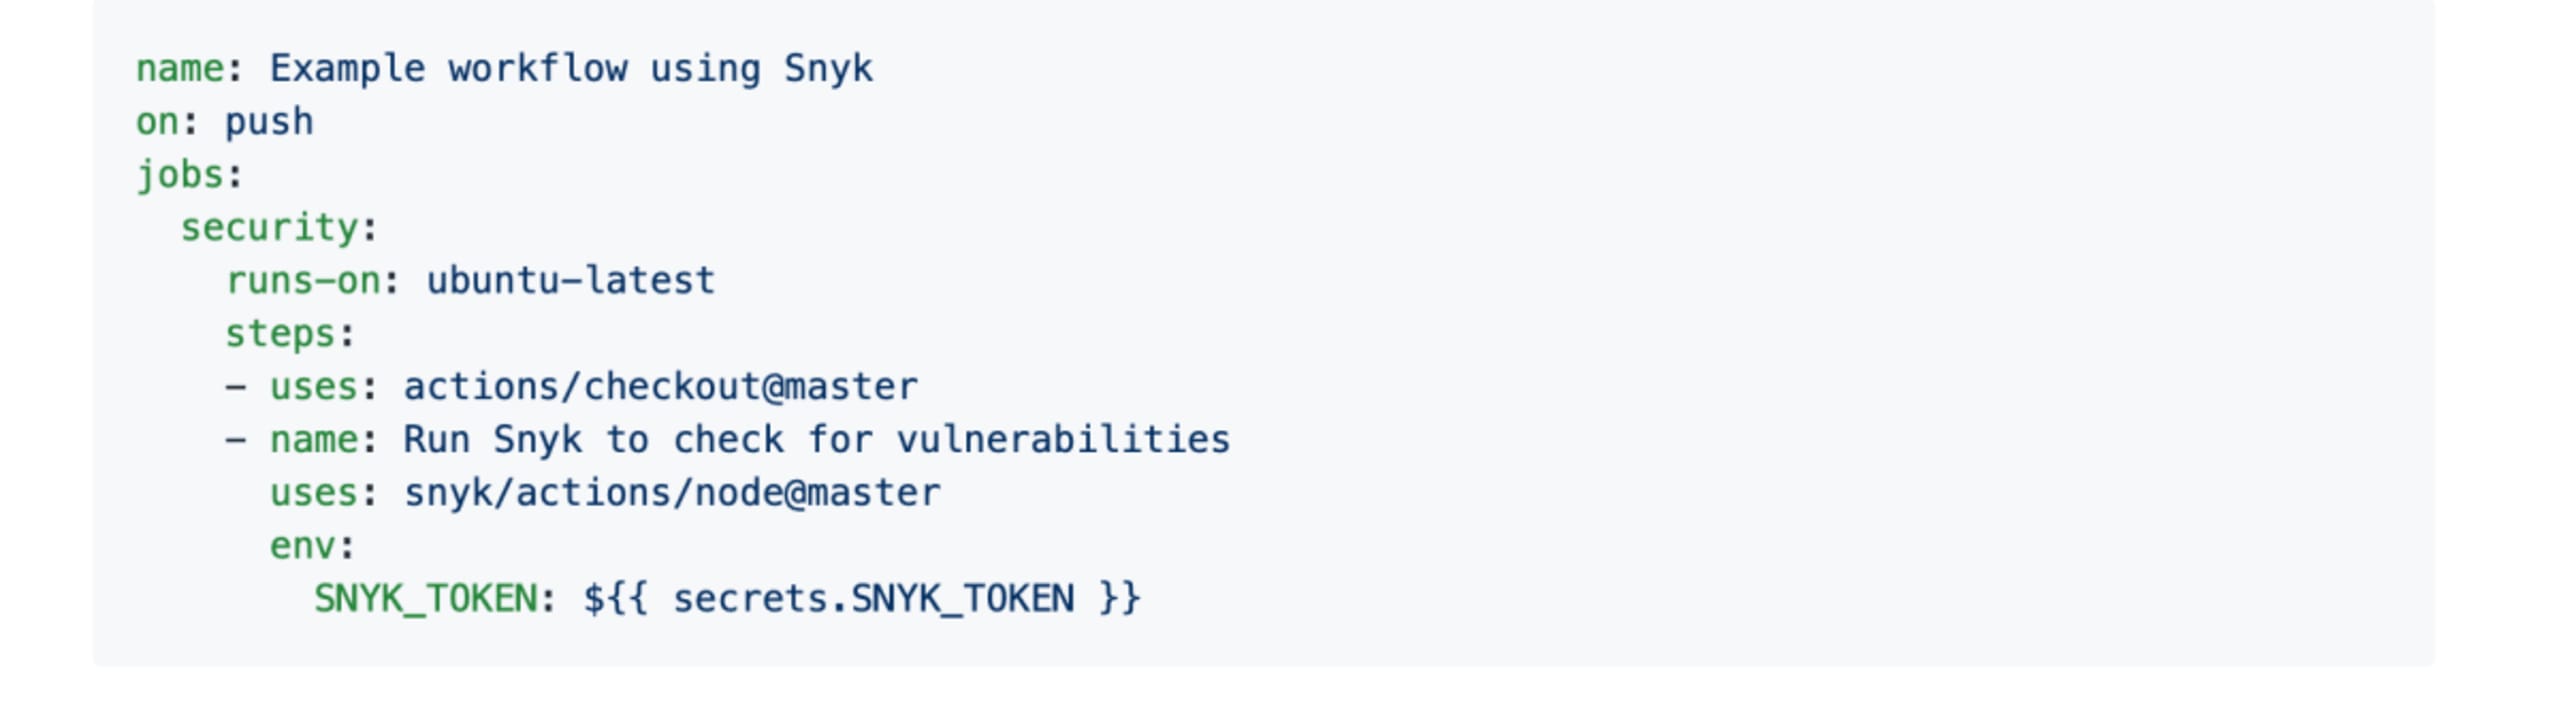
Die obigen Actions führen einen einmaligen Schwachstellentest für Ihr Node.js-Projekt aus. Wenn Sie Ihren Code fortlaufend überwachen möchten, können Sie den Befehl „monitor“ verwenden. Er erstellt einen Snapshot der aktuellen Abhängigkeiten, lädt die Ergebnisse in die Snyk-Benutzeroberfläche hoch und ermöglicht die kontinuierliche Überwachung.
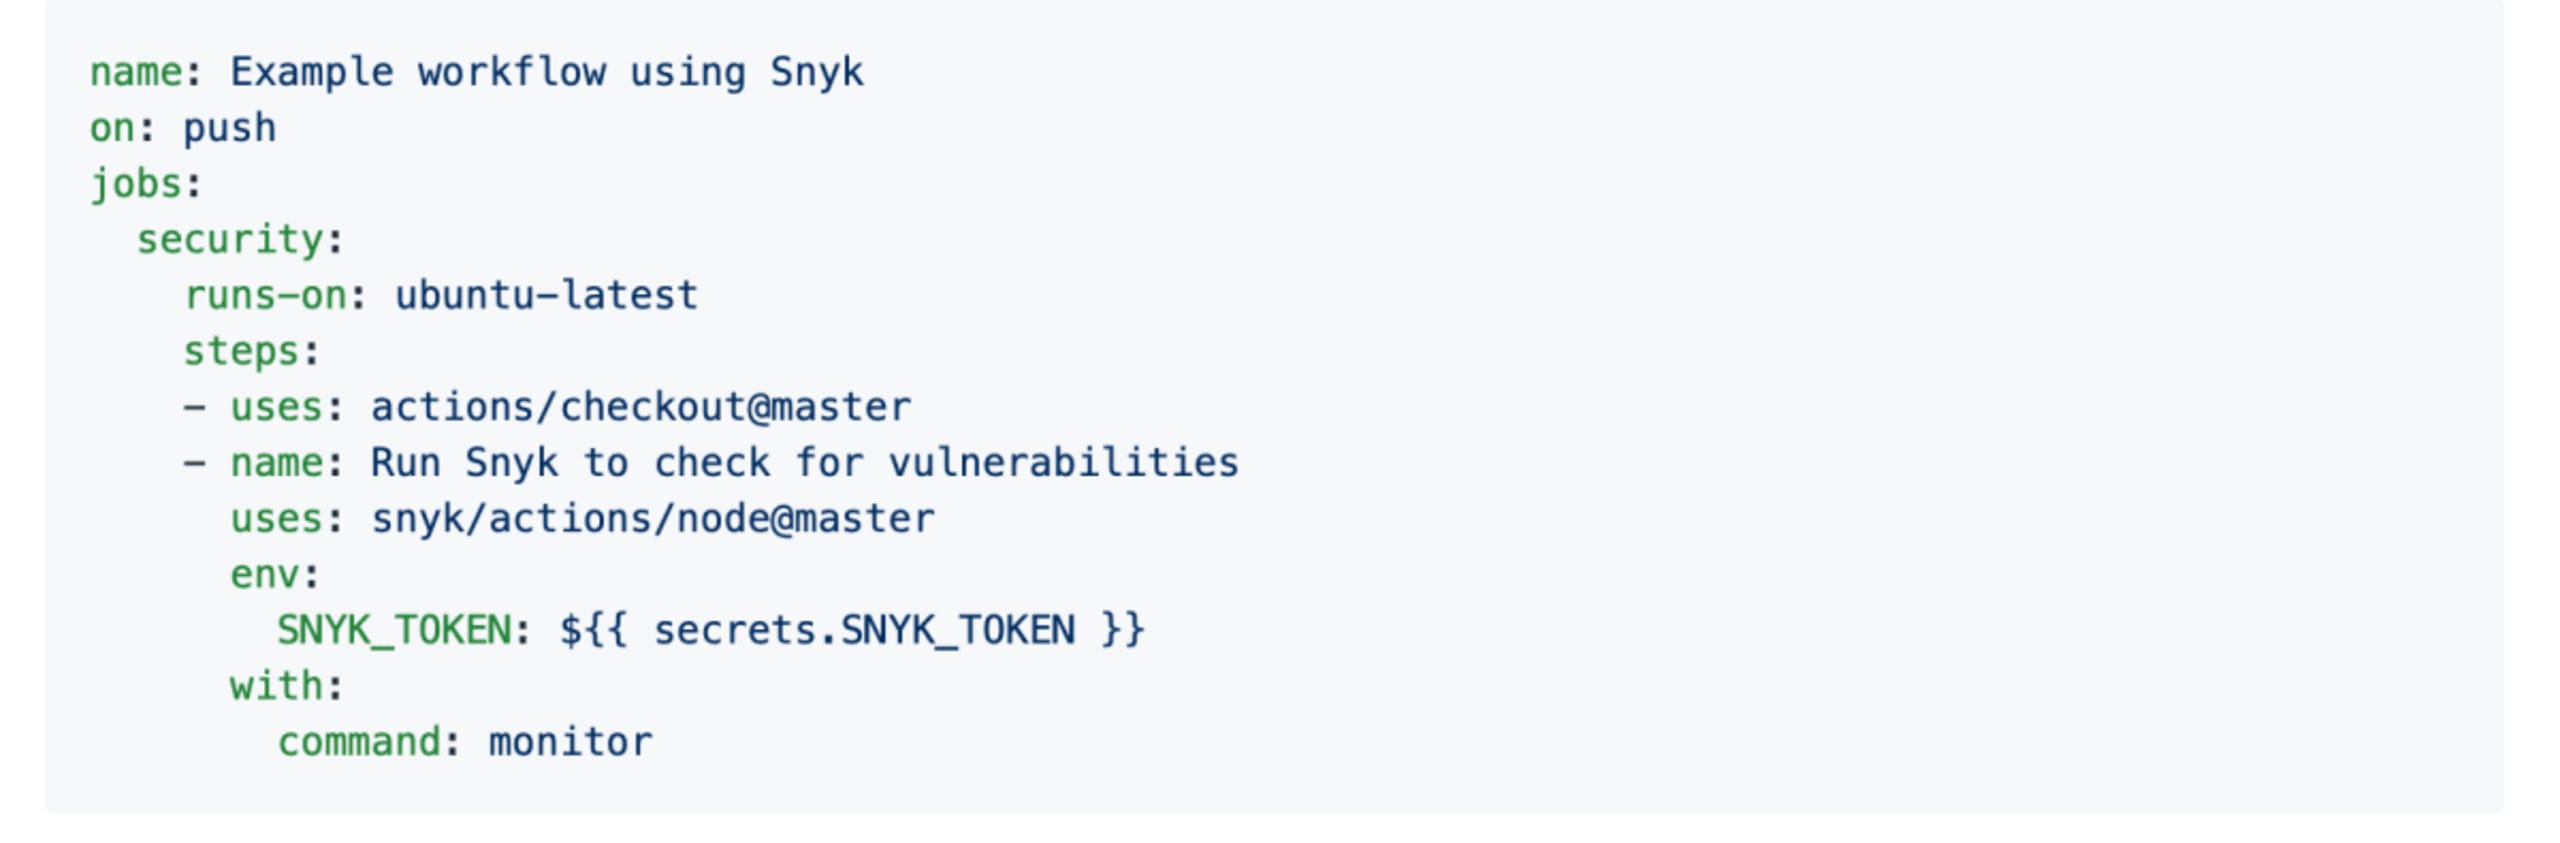
Neben Node.js bieten wir derzeit Actions, mit denen Sie Anwendungen testen können, die folgende Technologien verwenden:
Snyk bei der GitHub Universe Wir hoffen, dass Sie das Snyk-Team bei der GitHub Universe in San Francisco (13.–14. November) treffen können. Erleben Sie, wie einfach es ist, bekannte Schwachstellen im gesamten SDLC zu finden und zu beheben – direkt in Ihrem GitHub-Repository, in Workflows und CI/CD-Builds. Wir freuen uns auf Ihr Feedback zu GitHub Actions, entweder auf der Veranstaltung oder unter contact@snyk.io.
Falls Sie noch kein kostenloses Snyk-Konto haben, können Sie sich jetzt registrieren.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


