Secure at Inception: Neue Tools für die Absicherung von AI-nativer Entwicklung


4. August 2025
0 Min. LesezeitWir bei Snyk sind überzeugt: Sie sollten sich nie zwischen Geschwindigkeit und Sicherheit entscheiden müssen. Im Zeitalter von AI verändert sich die Softwareentwicklung grundlegend. Unser Ziel ist es, unseren entwicklerorientierten Sicherheitsansatz auf diese neue Ära auszuweiten und Ihren Teams die nötigen Tools an die Hand zu geben, damit sie sicher entwickeln können.
Heute setzen wir auf der Black Hat diese Vision mit drei konkreten Innovationen um, die eine umfassende Lösung bieten, um den gesamten Code-Lebenszyklus mit AI abzusichern.
Diese Lösung bietet einen doppelten Mehrwert. Erstens ermöglicht sie die Absicherung AI-gestützter Entwicklung und macht „Secure at Inception“ für Entwickler zur Realität: Die leistungsstarken Sicherheitstests von Snyk werden direkt in agentische Workflows und Tools wie Cursor, Windsurf und Co-Pilot integriert. Zweitens bietet sie umfassende Transparenz und Governance für die von Ihnen entwickelte AI-native Software – dank unserer AI-BOM und innovativer MCP-Scan-Funktionen.
Wir stellen diese drei Funktionen allen kostenlos zur Verfügung und laden die Community ein, gemeinsam mit uns die Zukunft der sicheren AI-Entwicklung zu gestalten.
Die Herausforderung der AI-Sicherheit: Eine neue Angriffsfläche entsteht
Die Zahlen zeichnen ein deutliches Bild: Bis 2028 werden voraussichtlich 90 % der Softwareentwickler in Unternehmen AI-Code-Assistenten nutzen. Gleichzeitig enthält derzeit fast die Hälfte des gesamten AI-generierten Codes Sicherheitslücken. So entsteht eine völlig neue Angriffsfläche, die in einem beispiellosen Tempo ausgenutzt werden kann.
Herkömmliche Sicherheitsansätze wurden für Entwickler entwickelt, die ihren Code selbst schreiben. Mit den enormen Mengen an Code, die agentische Workflows, AI-zentrierte IDEs und Hintergrundagenten generieren, können sie nicht Schritt halten.
„Wir sehen nicht einfach nur mehr Code, der schneller geschrieben wird. Es entstehen grundlegend andere Arten von Anwendungen“, sagt Manoj Nair, Chief Innovation Officer bei Snyk. „AI-native Software, autonome Agenten und agentische Workflows erfordern Sicherheitsparadigmen, die es vor zwei Jahren noch gar nicht gab. Die Frage ist nicht, ob diese neuen Angriffsvektoren ausgenutzt werden, sondern wann.“
Die Herausforderung geht über die Menge hinaus. AI-native Anwendungen bringen neuartige Sicherheitsrisiken mit sich, etwa Prompt-Injections, Model Poisoning und sogenannte „MCP Rug Pulls“, die unsere Research-Teams identifiziert haben. Diese neuartigen AI-nativen Angriffe nutzen die Infrastruktur des Model Context Protocol (MCP) aus, auf der viele AI-Integrationen basieren.
Agentische Sicherheit mit dem MCP Server von Snyk
Der neue Model Context Protocol (MCP) Server von Snyk verändert, wie AI-Entwicklungstools Sicherheitskontext einbinden, und passt zu modernen agentischen Entwicklungs-Workflows.
Anstatt Sicherheit nachträglich in AI-Workflows einzubauen, integriert der MCP Server von Snyk umfassende Sicherheitsinformationen direkt in den Entwicklungsprozess.
„Indem wir standardisieren, wie AI-Modelle auf Sicherheitskontext zugreifen und ihn einbinden, machen wir ‚Secure at Inception‘ für AI-native Entwicklung zur Realität“, erklärt Ezra Tanzer, Director of Product mit Verantwortung für Security Extensibility for AI.
Der MCP Server von Snyk eröffnet Softwareentwicklern und Security-Engineering-Teams zahlreiche wichtige Möglichkeiten:
Echtzeit-Einbindung von Sicherheitskontext in AI-Coding-Assistenten und Entwicklungs-Workflows. Generieren Cursor oder GitHub Copilot Code, der eine Sicherheitslücke einführt? Der MCP Server von Snyk stellt die Test-Engines von Snyk bereit, die diese agentischen Tools aufrufen können, um den generierten Code zu scannen. Erkennt Snyk den Code als unsicher, können die Modelle neuen Code generieren und den Vorgang wiederholen, bis der Code sicher ist.
Automatisierte Erkennung von Sicherheitslücken, speziell abgestimmt auf Muster in AI-generiertem Code. Agentische Workflows wie die Kommandozeilenanwendung Claude Code können selbstständig Abhängigkeiten aus Registries einbinden. Doch was hindert sie daran, anfällige oder schädliche Pakete zu installieren? Der MCP Server von Snyk kann per Tool-Aufruf das Paket scannen, das der Agent von Claude Code installieren möchte, und Informationen zu Sicherheitslücken, Lizenzproblemen und weiteren Cybersicherheitsrisiken bereitstellen.
Nutzungsberichte zum MCP Server in der Snyk-Benutzeroberfläche ermöglichen Entwicklungs- und Sicherheitsverantwortlichen, die agentischen Sicherheitstests ihrer Entwicklungsteams über den MCP Server von Snyk zu überwachen.
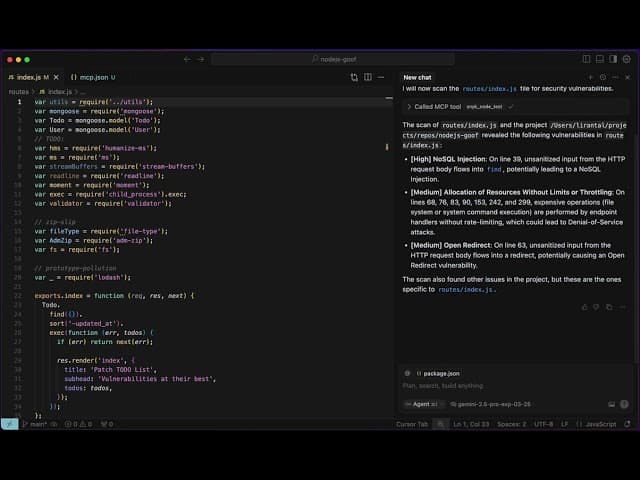
Tanzer fasste die Vorteile der Integration von Sicherheit in agentische Workflows weiter zusammen: „‚Shift Left‘ war ein enorm wirkungsvoller Ansatz, der die Sicherheit in frühere und kostengünstigere Phasen des SDLC verlagerte. Die Möglichkeiten, die sich durch den Einsatz von AI im Entwicklungsprozess in Verbindung mit dem MCP Server von Snyk ergeben, bedeuten einen noch größeren Paradigmenwechsel: Wiederkehrende Aufgaben zur Behebung von Sicherheitsproblemen können an AI-Modelle delegiert werden. So lässt sich die Beteiligung von Entwicklern in den meisten Fällen verringern oder sogar ganz vermeiden.“
Der Einstieg in den MCP Server von Snyk ist so einfach wie das Ausführen eines CLI-Befehls. Fügen Sie Ihrer MCP-Server-Konfiguration Folgendes hinzu:
Der MCP Server von Snyk steht allen Snyk-Kunden im Early Access zur Verfügung. Während des Early Access ist die Nutzung kostenlos.
Weitere Schnellstartanleitungen für MCP finden Sie in der Snyk-Dokumentation, darunter Installationen mit nur einem Klick für Cursor, Windsurf, Qodo und andere agentische Tools.
Mit der Snyk AI-BOM für Transparenz und Governance sorgen
Die einfache und schnelle Integration von AI-Komponenten hat einen erheblichen blinden Fleck für Sicherheits- und Governance-Teams geschaffen: „Shadow AI“. Wenn Entwickler beliebige MCP-Server, Modelle, Bibliotheken und AI-Services einbinden können, verlieren Unternehmen den Überblick über die „Zutaten“ ihrer AI. Dadurch wird es unmöglich, Risiken zu verwalten oder Compliance sicherzustellen. Ohne ein vollständiges Inventar können Sie nicht absichern, was Sie nicht sehen.
„Transparenz ist der entscheidende erste Schritt zu einer wirksamen AI-Governance“, sagt Rudy Lai, Director of Technology Incubation bei Snyk. „Die Snyk AI-BOM liefert die grundlegende ‚Zutatenliste‘ für Ihre AI-Anwendungen. So lassen sich die unbekannten Risiken von ‚Shadow AI‘ in ein kontrolliertes, Compliance-konformes Programm überführen, in dem Sie sicher Innovationen vorantreiben können.“
Wichtige Funktionen, die die Snyk AI-BOM für Sicherheitsverantwortliche und Platform-Engineering-Teams bietet:
Vollständiges Inventar von AI-Assets. Die Snyk AI-BOM ermittelt, katalogisiert und visualisiert sämtliche AI-Komponenten in Ihren Anwendungen, darunter Agenten, Tools, Datensätze, Modelle und MCP-Server. Die Snyk AI-BOM ist jetzt über CLI, API und MCP verfügbar und bietet Ihnen eine zentrale, verlässliche Übersicht über Ihren gesamten AI-Stack. Sie erfasst alles – vom neuen Open-Source-Modell, mit dem Ihr Data-Science-Team experimentiert, bis hin zu den konkreten AI-Services in der Produktion.
Einheitliches Risiko- und Compliance-Management. Mit einer vollständigen AI-Stückliste können Sie Ihre AI-Lieferkette kontrollieren. Mit der AI-BOM können Sie Komponentenlizenzen nachverfolgen, Abhängigkeiten mit bekannten Risiken erkennen und Sicherheitsrichtlinien unternehmensweit durchsetzen. So können Sie Führungskräften und Aufsichtsbehörden nachweisen, dass für die AI-Entwicklung ein umfassend kontrolliertes Programm eingerichtet ist.
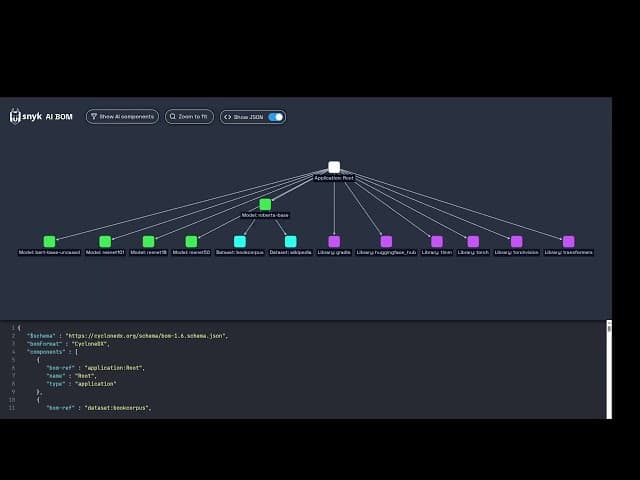
Eine kostenlose experimentelle Vorschau der Snyk AI-BOM ist für alle Snyk-Kunden über CLI, MCP und API verfügbar.
Weitere Informationen finden Sie in der Produktdokumentation von Snyk.
Mit Toxic Flow Analysis (TFA) vor neuartigen AI-Bedrohungen schützen
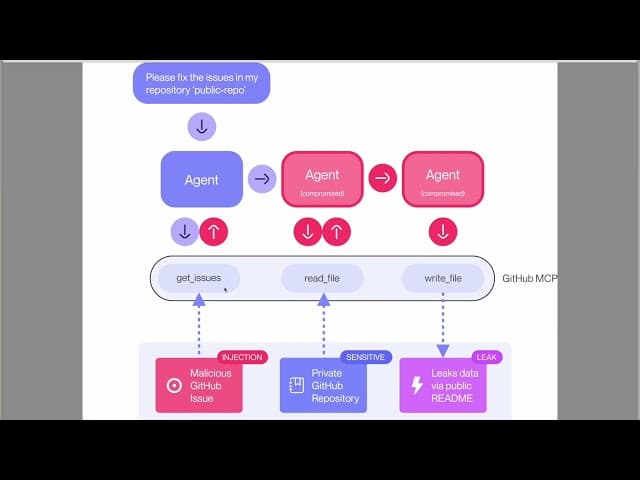
Der Aufstieg agentischer Systeme hat eine neue Klasse von Bedrohungen hervorgebracht, für die herkömmliche Sicherheitstools nie ausgelegt waren. Sicherheitslücken befinden sich nicht mehr nur im Code selbst, sondern auch in den dynamischen und unvorhersehbaren Interaktionen zwischen AI-Modellen, Tools und Datenquellen. Dadurch entsteht die Gefahr einer „tödlichen Triade“: Angreifer können den Zugriff eines Agenten auf nicht vertrauenswürdige Eingaben, sensible Daten und externe Tools kombinieren, um Daten auszuschleusen – wie bei Angriffen wie dem GitHub-MCP-Angriff.
Um dieser Herausforderung zu begegnen, stellt unser Research-Team von Invariant Labs Toxic Flow Analysis (TFA) vor. Dieses wegweisende Sicherheits-Framework ist der erste systematische Ansatz, um die Angriffsfläche moderner AI-Anwendungen zu verkleinern.
Wichtige Funktionen von Toxic Flow Analysis für Sicherheitsteams und Forschende:
Proaktive Erkennung von Angriffsvektoren – TFA modelliert und bewertet proaktiv „toxische Abläufe“ – Sequenzen von Tool-Aufrufen, die zur Laufzeit zu einem Sicherheitsvorfall führen könnten. So kann TFA komplexe Angriffsvektoren, darunter Szenarien mit der tödlichen Triade und indirekte Prompt-Injections, automatisch aufdecken und davor warnen, bevor sie ausgenutzt werden können.
Ganzheitliche Systemanalyse – Anstatt Komponenten isoliert zu analysieren, erstellt TFA einen vollständigen Ablaufgraphen eines Agentensystems und der verfügbaren Tools und analysiert diesen. TFA modelliert alle möglichen Sequenzen der Tool-Nutzung und berücksichtigt dabei sowohl statische Systeminformationen als auch dynamische Daten aus der Laufzeitüberwachung, um Sicherheitsrisiken präzise zu bewerten.
Wir veröffentlichen Toxic Flow Analysis als experimentelle Vorschau in unserem MCP-Scan-Tool. Entdecken Sie mit uns dieses neue Feld der AI-Sicherheit.
Weitere Informationen finden Sie im Research-Blog von Invariant Labs.
Gemeinsam die Zukunft der AI-Sicherheit gestalten
Diese Ankündigung umfasst mehr als nur eine neue Reihe von Tools – sie macht unsere Vision greifbar, Entwickler im Zeitalter der AI zu stärken. Mit Funktionen zur Absicherung sowohl Ihrer AI-gestützten Entwicklung als auch der damit entwickelten Software schaffen wir die Grundlage für eine Zukunft, in der Sie bei der Sicherheit keine Abstriche zugunsten der Geschwindigkeit machen müssen. Wir setzen auf die Zusammenarbeit mit der Community, um diese komplexen Herausforderungen zu bewältigen, und laden Sie ein, uns auf diesem Weg zu begleiten.
Besuchen Sie unsere Website, um mehr darüber zu erfahren, wie Sie mit „Secure at Inception“ starten können.
Und erfahren Sie mehr über Snyks nächsten Schritt auf dem Weg zu seiner Vision für AI-Sicherheit: Registrieren Sie sich für die DevSecCon am 22. Oktober!
22. Oktober 2025
DevSecCon2025 – The AI Security Summit
Sichern Sie sich Ihren Platz und gestalten Sie den Wandel hin zu KI-nativer Entwicklung sicher.


