Neues sprachspezifisches Snyk Top 10 zu Open-Source-Schwachstellen

15. März 2023
0 Min. LesezeitEntwickler nutzen Open-Source-Code, weil er eine schnelle Entwicklung ermöglicht. Tatsächlich besteht der überwiegende Teil des Codes in modernen Anwendungen aus Open-Source-Code. Doch wie jeder andere Code können auch Open-Source-Bibliotheken Schwachstellen enthalten, die eine Vielzahl von Endprodukten für Anwender beeinträchtigen können. Angesichts der weiten Verbreitung von Open Source ist es daher wichtig, dass Teams die Risiken kennen, die in den von ihnen verwendeten Bibliotheken verborgen sein können.
Beginnen Sie mit den OWASP Top 10
Das Open Web Application Security Project (OWASP) ist eine Online-Community, die kostenlose und offene Ressourcen zur Sicherheit von Webanwendungen bereitstellt. Alle paar Jahre veröffentlicht sie ihre Liste der OWASP Top 10 mit den kritischsten Arten von Sicherheitslücken, die in der Praxis vorkommen. Die Liste enthält Beispiele für Schwachstellen, zeigt, wie Angreifer sie ausnutzen können, und schlägt Maßnahmen vor, um diese Schwachstellen zu reduzieren oder zu beseitigen.
Und falls Sie es noch nicht gesehen haben: Snyk Learn hat kürzlich einen Lernpfad zu den OWASP Top 10 veröffentlicht – eine Sammlung kostenloser, praxisorientierter Lektionen zu Schwachstellen und deren Behebung.
Ergänzen Sie Ihre Kenntnisse mit den Snyk Top 10 zu Open-Source-Schwachstellen
Um sicherheitsbewusste Entwickler noch besser zu unterstützen und ganz im Sinne von OWASP (und als Ergänzung dazu) haben wir Ende letzten Jahres den Bericht Snyk Top 10: Open Source Vulnerabilities veröffentlicht. Darin werden die Arten von Schwachstellen vorgestellt, die bei Scans unserer Nutzer am häufigsten gefunden wurden.
Wir freuen uns, Ihnen jetzt sprachspezifische Snyk Top 10 Cheat Sheets für Java, JavaScript, Go, .NET, PHP, Python und Ruby vorstellen zu können. Laden Sie die Cheat Sheets und den Originalbericht herunter.
Jedes Cheat Sheet enthält die 10 am häufigsten auftretenden Schwachstellen mit dem Schweregrad kritisch und hoch für die jeweilige Programmiersprache, die häufigsten Vorkommen jedes Typs und die entsprechenden Maßnahmen zur Behebung. Laden Sie also die Cheat Sheets für die Programmiersprachen herunter, die Sie am häufigsten verwenden, und halten Sie sie griffbereit.
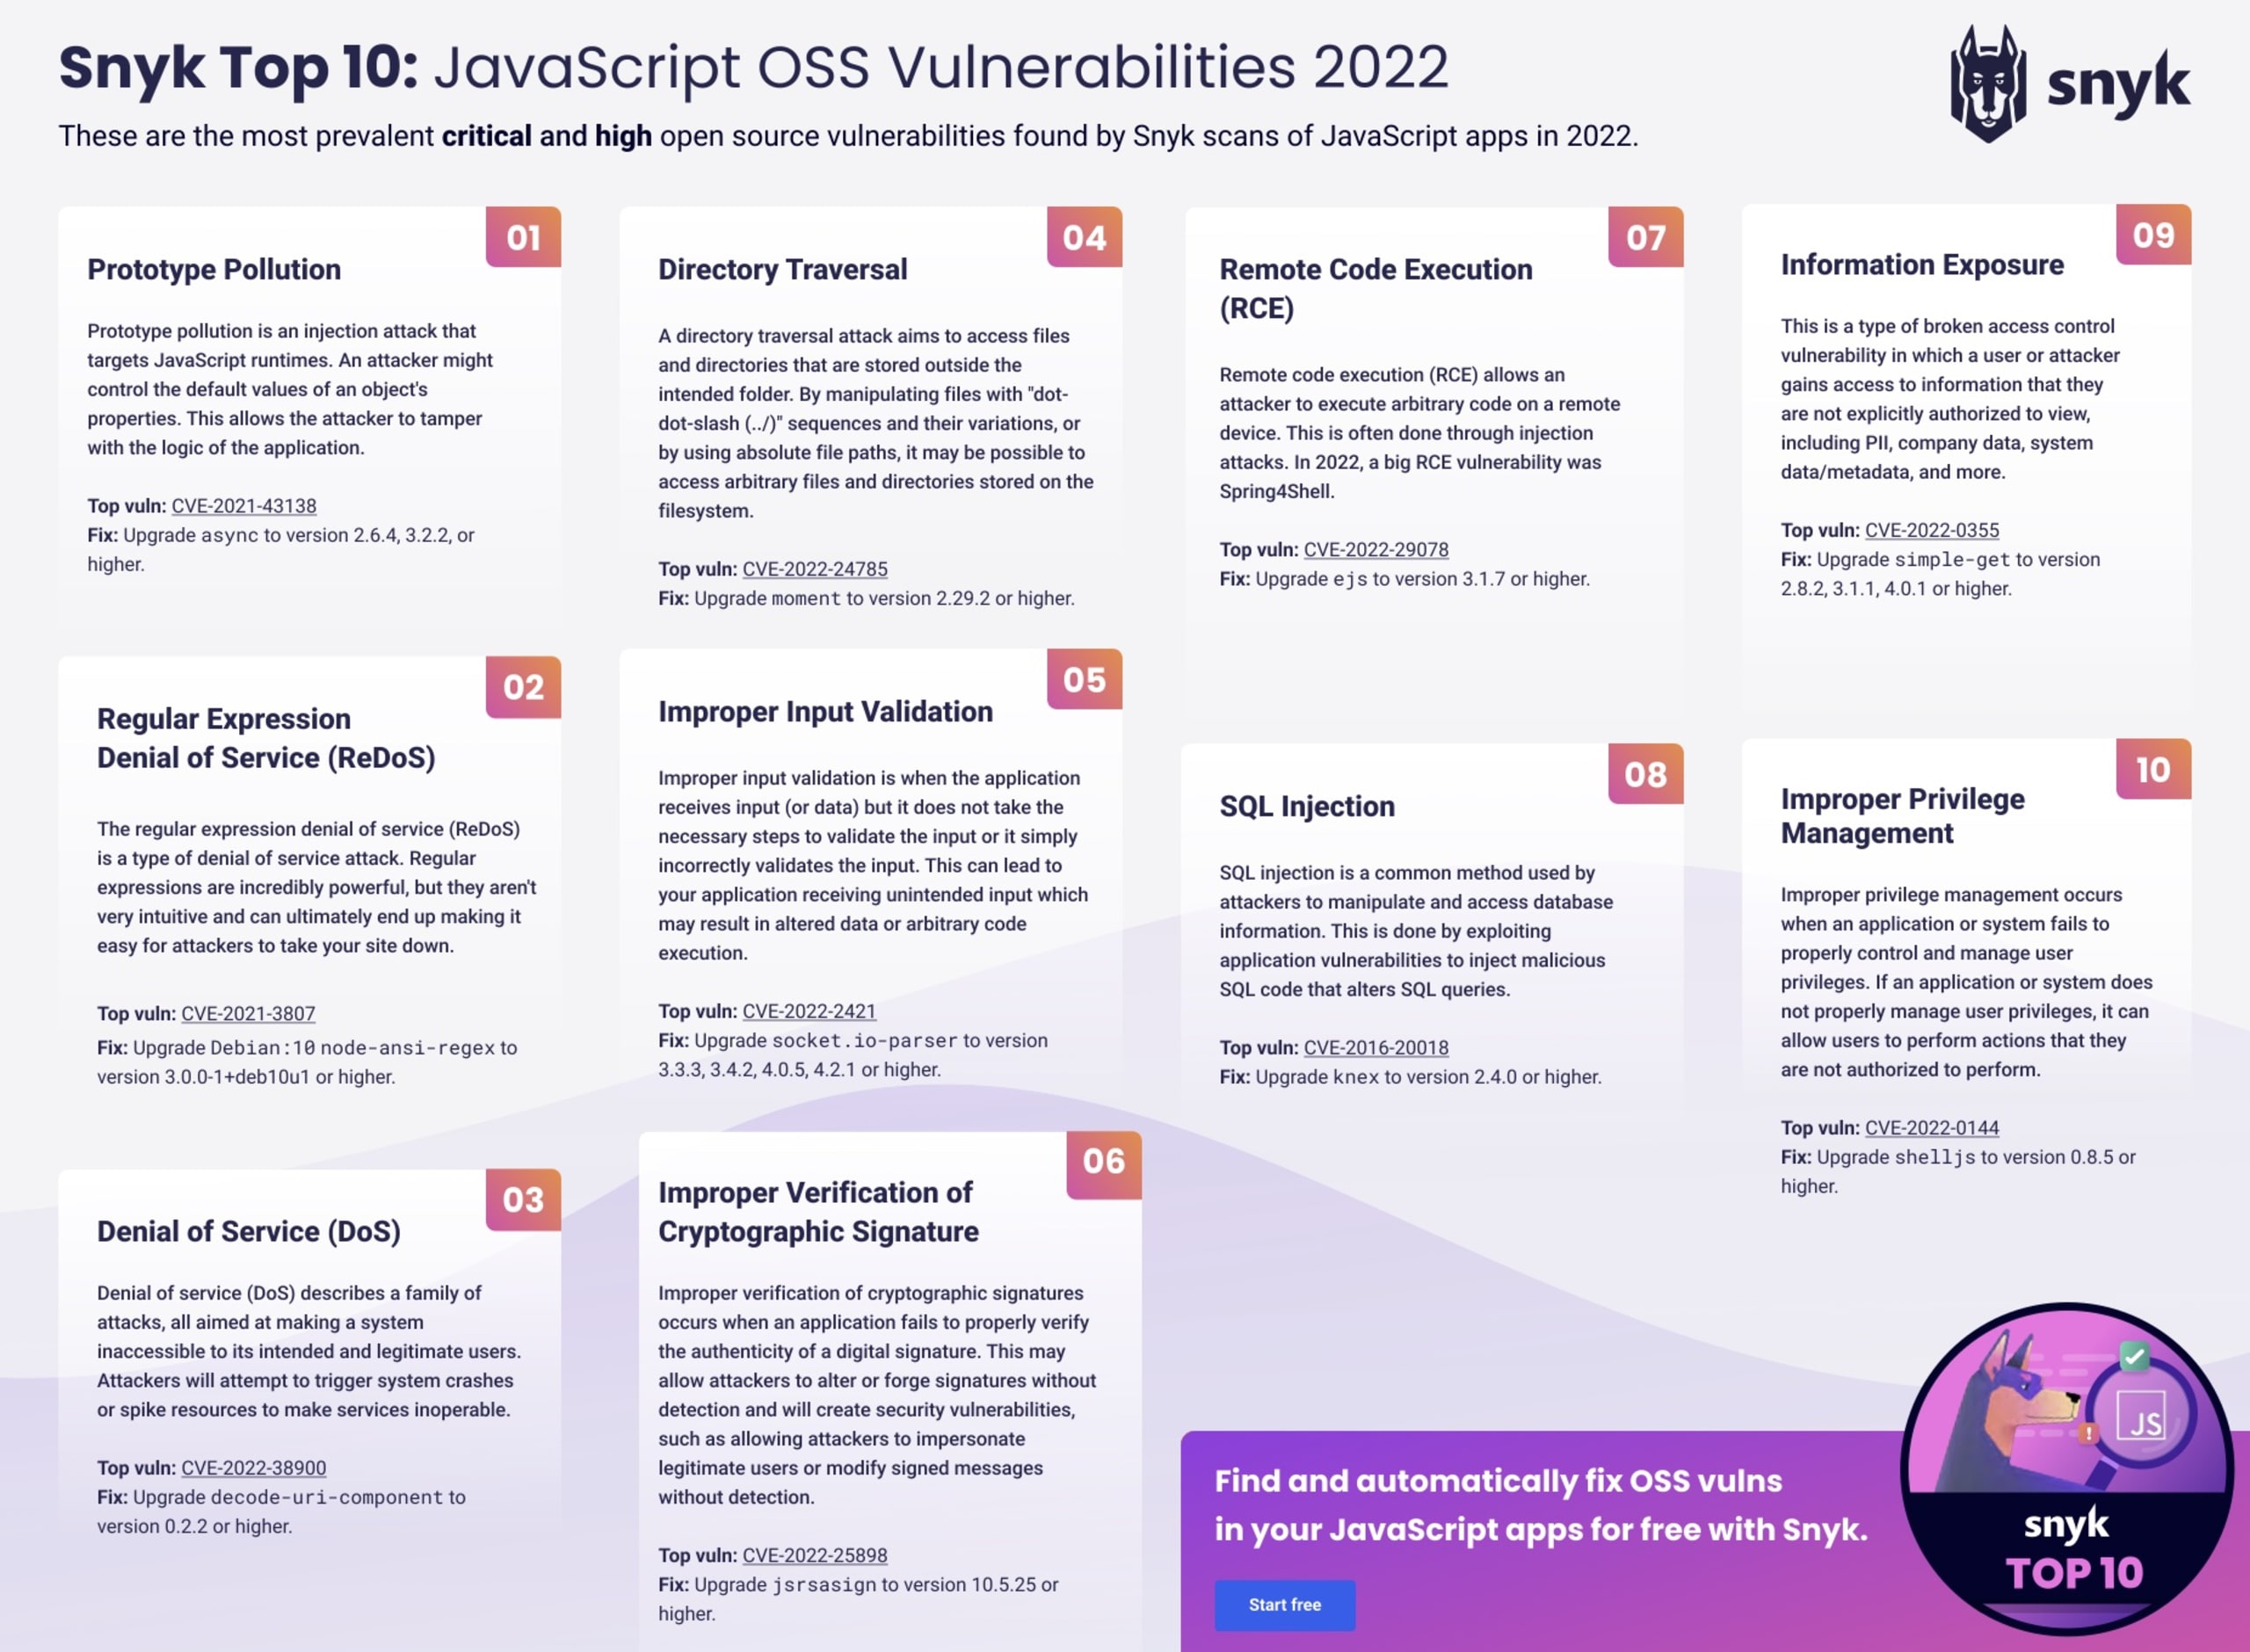
Hier sehen Sie zum Beispiel das Snyk Top 10 Cheat Sheet für JavaScript. Laden Sie das PDF herunter oder sehen Sie sich die anderen verfügbaren Programmiersprachen an.
Aber das ist noch nicht alles (von Snyk Learn)
Snyk Learn hat gerade einen neuen Lernpfad zu den Snyk Top 10-Schwachstellen veröffentlicht. Die Lektionen in diesem Lernpfad behandeln Denial-of-Service, Remote-Codeausführung, die Deserialisierung nicht vertrauenswürdiger Daten und vieles mehr.
Der neue Lernpfad von Snyk Learn bietet umfassende Schulungen zu den Snyk Top 10-Schwachstellen und zeigt, wie Sie diese erkennen und beheben. Der Kurs richtet sich an Entwickler, Security Engineers und andere IT-Fachkräfte, die ihre Kenntnisse und Fähigkeiten im Bereich Softwaresicherheit erweitern möchten.
Zusätzlich zum Lernpfad zu den Snyk Top 10 bietet Snyk Learn weitere Lektionen, mit denen Entwickler ihre Sicherheitskenntnisse verbessern können. Dazu gehören Lektionen zu Code-Injection, fehlerhafter Zugriffskontrolle, unsicheren Hashes und vielem mehr. Besuchen Sie Snyk Learn, um sich das Sicherheitswissen anzueignen, das Sie brauchen – in leicht verdaulichen Einheiten und mit interaktiven Widgets! Machen wir Ihren Code sicherer.
Bleiben Sie offen, bleiben Sie sicher
Open Source hat die digitale Transformation entscheidend vorangebracht, doch wir sollten es nicht unbedacht einsetzen. Entwickler müssen die Risiken kennen, die sie mit OSS eingehen, und wissen, wie sie diese mindern können. Die Snyk Top 10 trägt dazu bei, Sie zu schützen und gleichzeitig die Geschwindigkeit Ihrer Releases aufrechtzuerhalten. Eine weitere Möglichkeit dafür ist Snyk.
Mit Snyk Open Source können Sie Schwachstellen in den Open-Source-Bibliotheken Ihrer Anwendungen und deren transitiven Abhängigkeiten ganz einfach finden und beheben. In der Regel genügt dafür ein Upgrade. Snyk Open Source findet und behebt außerdem Lizenzprobleme in diesen Open-Source-Bibliotheken oder solche, die durch sie entstehen.
Erstellen Sie noch heute ein kostenloses Konto und schützen Sie Ihre Open-Source-Software.
Snyk Top 10
Erfahren Sie mehr über die häufigsten Schwachstellen
Lesen Sie unseren Snyk Top 10-Bericht und die Spickzettel, um zu erfahren, welche Sicherheitslücken in der Praxis am häufigsten vorkommen.


