ASPM in Ihr Anwendungssicherheitsprogramm integrieren

28. November 2023
0 Min. LesezeitApplication Security Posture Management (ASPM) ermöglicht es AppSec-Teams, den Sicherheitsstatus von Softwareanwendungen während ihres gesamten Lebenszyklus kontinuierlich zu überwachen, zu verwalten und zu verbessern. Es bietet einen Rahmen, um sicherzustellen, dass Anwendungen von Anfang an sicher entwickelt, mit Blick auf die Sicherheit gewartet und kontinuierlich auf Schwachstellen überwacht werden, die erhebliche Geschäftsrisiken mit sich bringen. Mit ASPM erhalten wir aggregierte Daten in einem zentralen Dashboard. Es behält Anwendungen ständig im Blick und sorgt dafür, dass sie von ihrer Entwicklung bis zum täglichen Einsatz sicher sind. Lesen Sie unseren Erklärungsartikel und erfahren Sie mehr über ASPM.
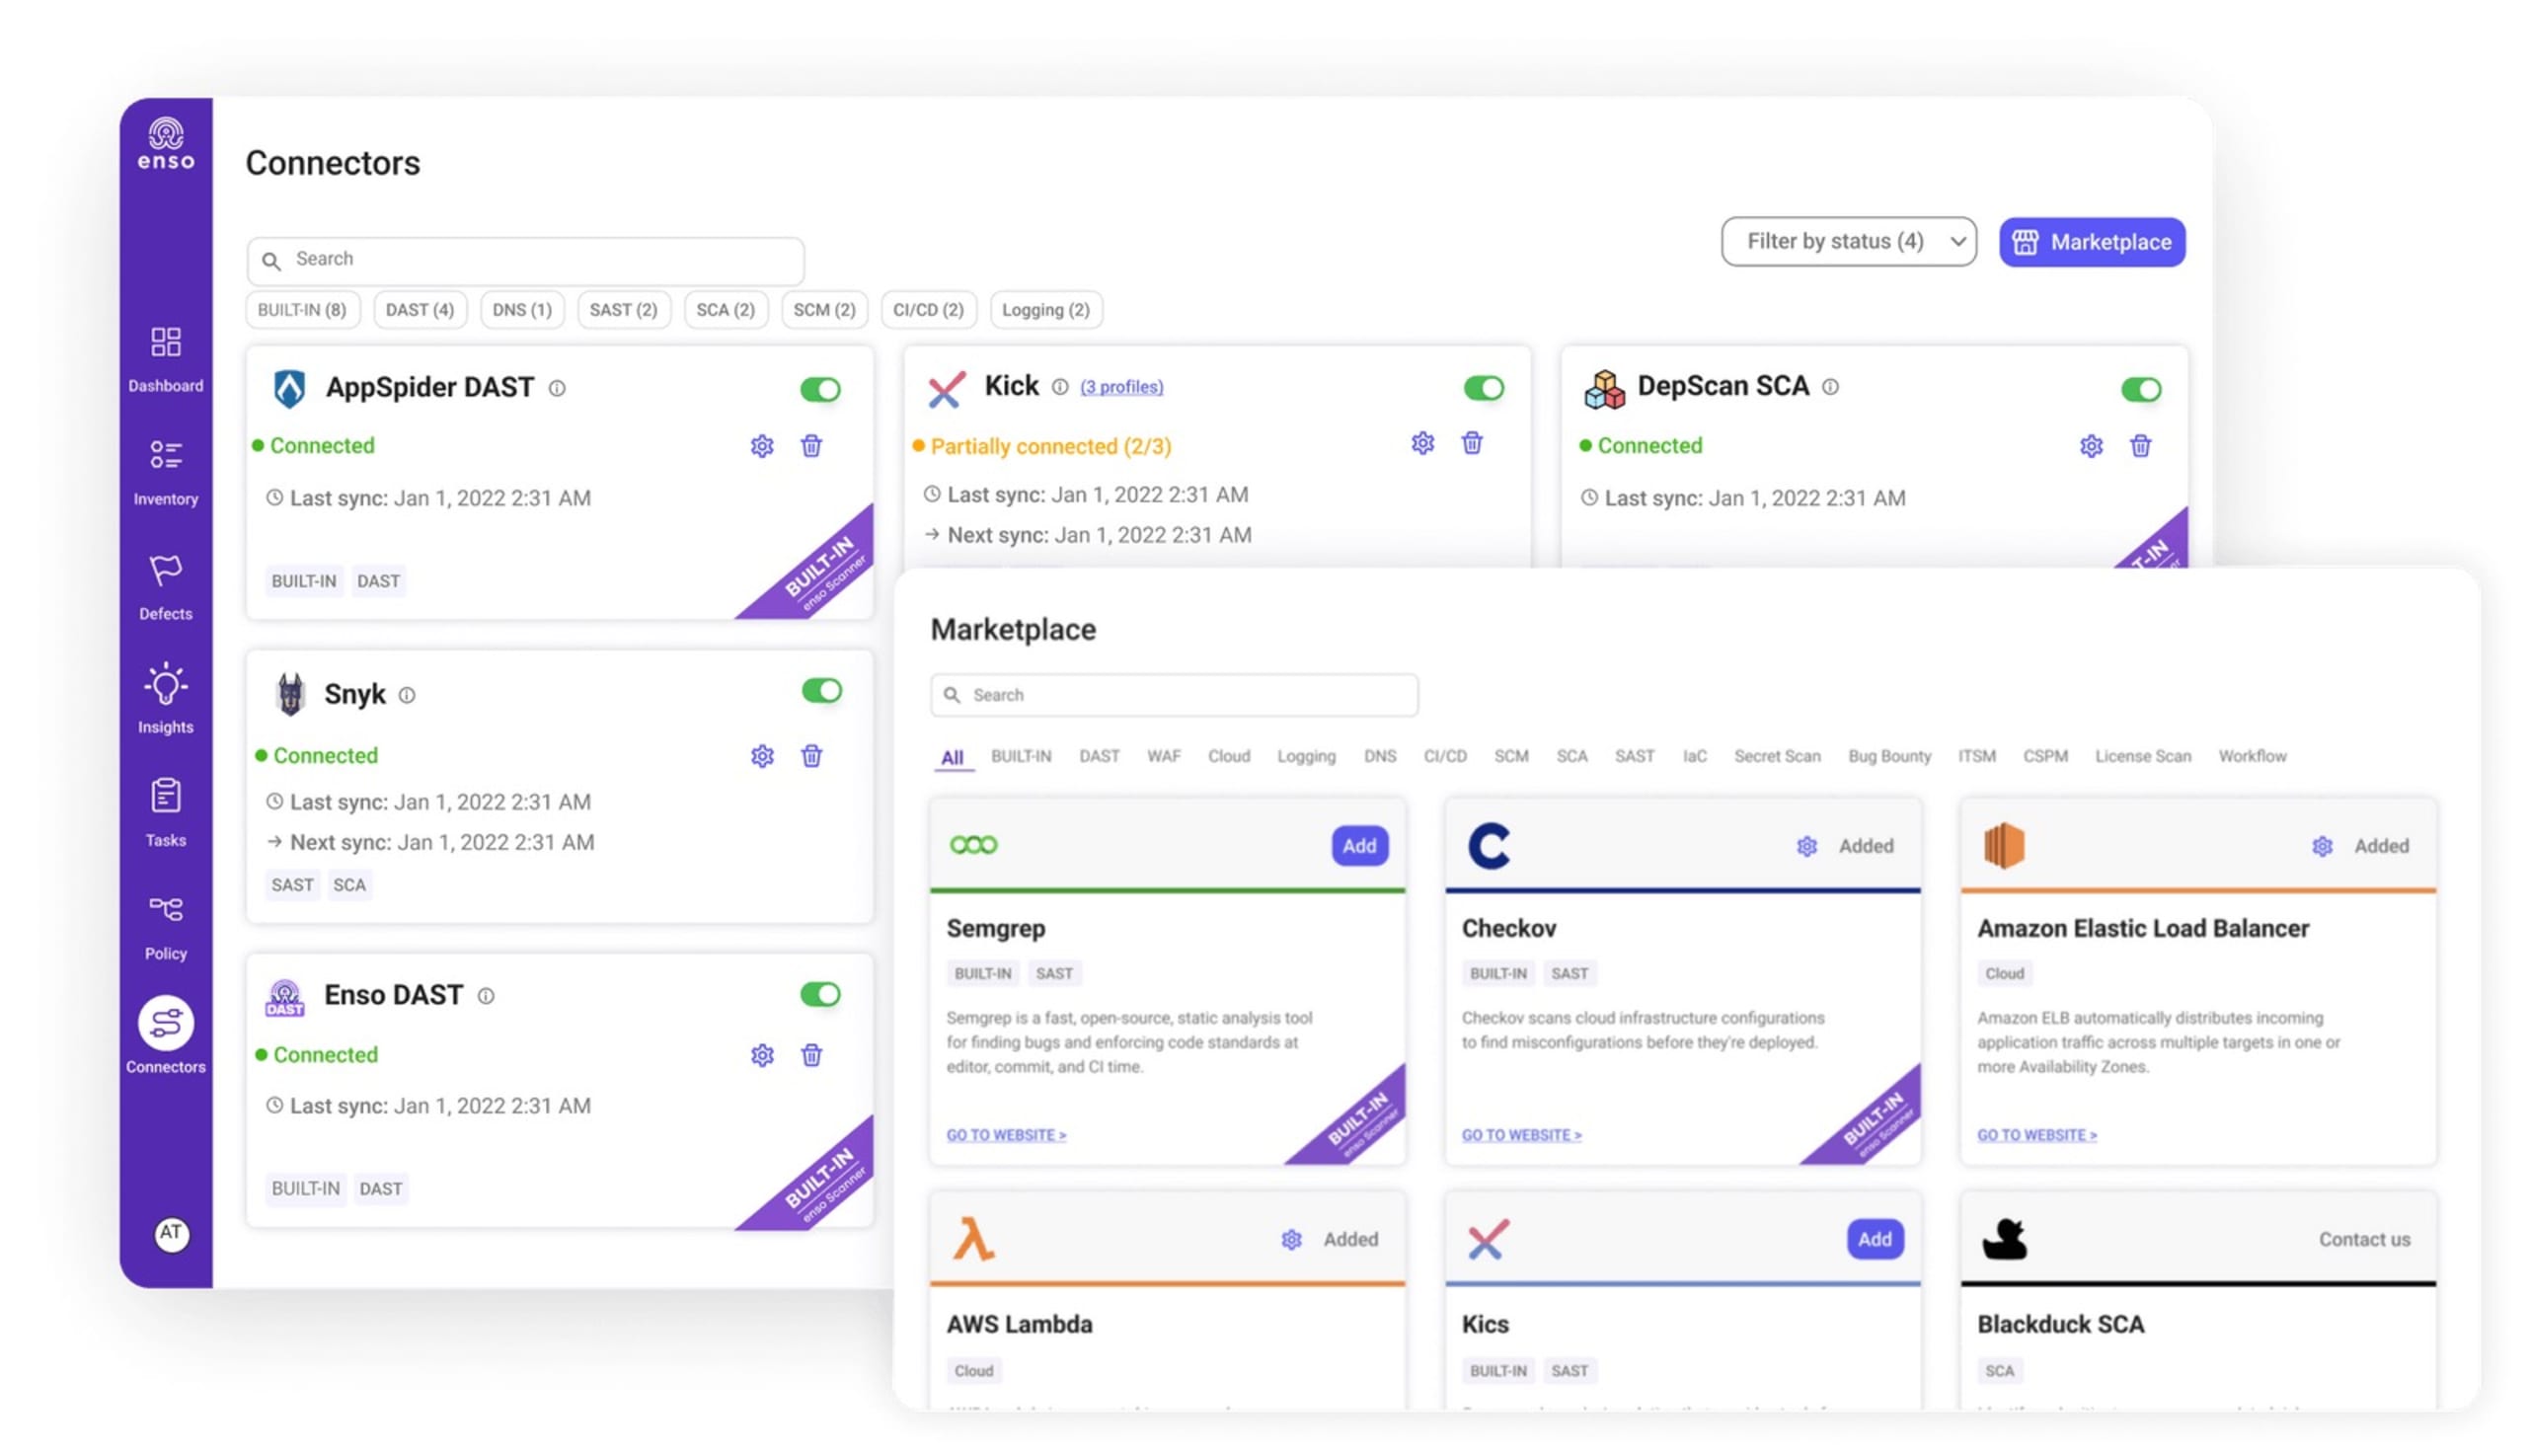
ASPM kann eine Fülle sicherheitsrelevanter Daten in einem einzigen, leicht zugänglichen Dashboard zusammenführen. So können Unternehmen ihre AppSec-Ressourcen effizient priorisieren und verwalten. Sie erhalten mühelos einen umfassenden Überblick über den Sicherheitsstatus ihrer Software, ohne zusammenhanglose Informationen aus den verschiedenen F&E-Teams des Unternehmens sichten zu müssen. Als wachsamer Wächter behält ASPM die Anwendungen ununterbrochen im Blick und schützt sie in jeder Lebensphase – von der Entwicklung bis zum täglichen Betrieb – vor potenziellen Sicherheitsverletzungen.
ASPM ist mehr als Branchenjargon oder ein Schlagwort für Meetings auf Führungsebene. Es steht für einen Paradigmenwechsel in der Arbeitsweise von Sicherheitsteams. Statt mit Sicherheitsfachbegriffen einzuschüchtern oder Dringlichkeit zu erzeugen, bietet ASPM einen strukturierten, umsetzbaren Plan. Sicherheitsexpertinnen und -experten können damit Sicherheitsstandards proaktiv definieren, implementieren und verwalten. Dadurch wird die Softwareentwicklung nicht nur sicherer und effizienter, sondern auch die häufig diskutierte Kluft zwischen Entwicklungs- und Sicherheitsteams überbrückt.
Zentrale Komponenten von ASPM
Transparenz über den gesamten Anwendungslebenszyklus
ASPM bietet einen umfassenden Überblick über alle Software-Assets – vom Code bis zur Cloud – und führt Daten aus Sicherheitstools und Laufzeitumgebungen zusammen. AppSec-Teams, Entwicklerinnen und Entwickler sowie Führungskräfte können ein gemeinsames Verständnis der Anwendungen und ihrer geschäftlichen Bedeutung entwickeln. So entsteht ein einheitliches Bild der Sicherheitsrisiken – eine wichtige Grundlage für ein effektives AppSec-Programm.
Sicherheitsabdeckung steuern und verwalten
Mit ASPM können AppSec-Teams für jede Anwendung die erforderlichen Kontrollen auf Grundlage ihrer geschäftlichen Bedeutung und ihres Bedrohungsprofils festlegen. Automatisierte Richtlinien sorgen dafür, dass diese Kontrollen in der gesamten Anwendungslandschaft des Unternehmens einheitlich und korrekt angewendet werden. Außerdem können Teams Leitplanken für Entwicklerinnen und Entwickler einrichten, damit die richtigen Tools zur Verfügung stehen und Probleme frühzeitig in der Entwicklung vermieden sowie neu bekannt gewordene schwerwiegende Probleme erkannt und behoben werden.
Nach Risiko priorisieren
Die Transparenz über Anwendungen vom Code bis zur Cloud sowie die Einbindung zusätzlicher Laufzeitdaten und Kontrollen verschaffen dem AppSec-Team ein vollständiges Bild der Risiken aller Anwendungen. Auf Grundlage dieser Erkenntnisse können AppSec-Teams Entwicklerinnen und Entwickler auf die wenigen Probleme konzentrieren, die wirklich wichtig sind.
Snyk bietet jetzt gemeinsam mit Enso ein ASPM-Kontrollzentrum, das AppSec-Teams mehr Transparenz über ihre Assets, eine bessere Kontrolle über Schwachstellen und Governance-Tools bietet. Damit können sie sicherstellen, dass ihre Programme Risiken wirksam reduzieren. Erfahren Sie mehr auf unserer ASPM-Lösungsseite.
Wie ASPM in den Lebenszyklus der Anwendungssicherheit passt
Softwareentwicklung besteht nicht nur darin, Code zu schreiben und bereitzustellen. Sie umfasst einen ganzen Lebenszyklus – vom ersten Aufkommen einer Idee bis zum aktiven Einsatz durch die Anwenderinnen und Anwender. In jeder dieser Phasen spielt Sicherheit eine entscheidende Rolle.
Sehen wir uns den Softwareentwicklungslebenszyklus (SDLC) genauer an und schauen wir, wo Application Security Posture Management (ASPM) zum Einsatz kommt.
Planung und Analyse: Sicherheitsteams können die geplanten Assets erfassen und von Anfang an potenzielle Risiken erkennen. Außerdem können sie Sicherheitsanforderungen festlegen, die die Software erfüllen muss.
Design: Sicherheit sollte von Anfang an in das Design einfließen. In dieser Phase legen Sie sichere Programmierpraktiken fest, berücksichtigen potenzielle Schwachstellen in der Architektur und den zugehörigen Assets und planen sichere Interaktionen mit den Anwenderinnen und Anwendern.
Implementierung (oder Programmierung): Während der Code geschrieben wird, sollte er regelmäßig auf Schwachstellen überprüft werden. ASPM-Tools können Probleme wie schwache Verschlüsselung oder potenzielle unbefugte Zugriffspunkte erkennen. Die Stärke von ASPM liegt darin, geschäftskritische Assets zu identifizieren und Schwachstellen zu priorisieren, die diese betreffen.
Test: Neben Funktionstests sind Sicherheitstests unerlässlich. ASPM kann Daten aus spezialisierten Sicherheitstest-Tools zusammenführen und prüfen, ob Schwachstellen in geschäftskritischen Assets übersehen wurden.
Wie ASPM Unternehmen sicherer macht
Proaktive Verteidigung
ASPM sucht nicht nur nach Schwachstellen, sondern trägt auch dazu bei, eine starke Sicherheitslage aufrechtzuerhalten. ASPM-Lösungen überwachen Anwendungen fortlaufend und stellen sicher, dass sie bewährte Sicherheitspraktiken erfüllen. Statt auf regelmäßige Sicherheitsaudits oder Scans zu warten, ermöglicht ASPM die Überwachung der Anwendungssicherheit in Echtzeit. Dank dieser ständigen Wachsamkeit lassen sich potenzielle Bedrohungen erkennen und abwehren, bevor sie zu größeren Problemen eskalieren.
Stellen Sie sich zum Beispiel vor, ein Entwicklungsteam verwendet versehentlich eine Bibliothek, von der bekannt ist, dass sie Schwachstellen enthält. Bei einem reaktiven Ansatz würde diese Schwachstelle möglicherweise erst beim nächsten geplanten Sicherheitsaudit entdeckt – Wochen oder sogar Monate später. Mit ASPM kann die Verwendung der anfälligen Bibliothek jedoch sofort erkannt werden. Das Team kann sie dann ersetzen oder patchen, bevor sie zu einer ausnutzbaren Sicherheitslücke wird.
Kleinere Angriffsfläche
Durch die frühzeitige Erkennung und Behebung von Schwachstellen oder Fehlkonfigurationen trägt ASPM dazu bei, diese Probleme unmittelbar nach ihrer Entstehung zu erkennen und zu beheben. Durch diese schnelle Reaktion werden potenzielle Einstiegspunkte für Angreifer minimiert.
Stellen Sie sich eine cloudbasierte Anwendung vor, die aufgrund einer Fehlkonfiguration versehentlich eine Datenbank öffentlich zugänglich macht. In einer herkömmlichen Umgebung bleibt diese Fehlkonfiguration möglicherweise unbemerkt, bis es zu einem Sicherheitsvorfall kommt oder eine routinemäßige Sicherheitsprüfung darauf aufmerksam macht. Mit ASPM wird sie sofort erkannt. Die zuständigen Teams werden benachrichtigt und können das Problem beheben. So wird die Zeit, in der die Datenbank offengelegt ist, minimiert.
Fundierte Entscheidungen
ASPM liefert Entscheidungsträgern klare Einblicke in die Anwendungssicherheitslandschaft und ermöglicht risikobewusste Entscheidungen. Mit einem umfassenden Verständnis der Sicherheitslage ihrer Anwendungen können Unternehmen Risiken mindern, Behebungsmaßnahmen priorisieren und Ressourcen gezielter einsetzen. Dabei geht es nicht nur darum, Schwachstellen zu erkennen. Es geht auch darum, den größeren Sicherheitskontext zu verstehen – einschließlich potenzieller Bedrohungen, der Relevanz und Kritikalität erkannter Schwachstellen sowie der Auswirkungen geplanter Änderungen oder Erweiterungen der Anwendung.
Wenn Entscheidungsträger beispielsweise einen neuen Drittanbieterdienst in eine Anwendung integrieren möchten, können sie mithilfe der ASPM-Erkenntnisse die möglichen Auswirkungen auf die Sicherheit besser einschätzen. Zeigt das ASPM-Tool, dass es in der Vergangenheit mehrere sicherheitsrelevante Vorfälle mit diesem Dienst gab oder dass seine Integration die Angriffsfläche der Anwendung erheblich vergrößern würde, kann das Unternehmen diese Faktoren gegen die Vorteile der Integration abwägen und so eine fundiertere, risikobewusste Entscheidung treffen.
Bringen Sie Ihre Sicherheit mit ASPM auf das nächste Level
Application Security Posture Management (ASPM) ist unverzichtbar, da Software heute die meisten Geschäftsprozesse antreibt. Eine robuste ASPM-Strategie schützt Unternehmen nicht nur vor potenziellen Cyberbedrohungen, sondern sorgt auch für Kontinuität, stärkt das Kundenvertrauen und unterstützt die Einhaltung gesetzlicher Vorgaben. Da sich Bedrohungen ständig weiterentwickeln, wird ASPM für den Schutz von Anwendungen immer wichtiger.
ASPM ist wie ein digitaler Bodyguard für all die Anwendungen und Software, auf die wir uns verlassen. Es sorgt für einen reibungslosen Betrieb, hält Angreifer fern und hilft uns, branchenspezifische Vorschriften einzuhalten. Mit dem Wachstum der digitalen Welt wird ASPM für den Schutz unserer Anwendungen immer wichtiger. ASPM ist kein Tool, das Sie nur an einem einzelnen Punkt im SDLC einsetzen. Es ist ein ständiger Begleiter, der dafür sorgt, dass Sicherheit in jeder Phase oberste Priorität hat.
DevSecOps mit Snyk voranbringen
Meistern Sie die Komplexität von Anwendungen und KI-Halluzinationen und fördern Sie die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams – mit Erkenntnissen von Snyk und Accenture.


