Serverless-Sicherheit auf der Serverless Conf


Artikel von

28. April 2017

0 Min. Lesezeit

Heute hatte ich das Vergnügen, auf der großartigen ServerlessConf in Austin, Texas, über Sicherheit in einer Serverless-Welt zu sprechen.

Serverless ist eine grundlegende Weiterentwicklung des Cloud-Computings, und wir entwickeln gerade Best Practices und Tools. Es ist entscheidend, Sicherheit zu einem zentralen Bestandteil dieser Praktiken zu machen. Und wie auf der Konferenz immer wieder betont wurde: Über Sicherheit wird längst nicht genug gesprochen

.Ein großes Dankeschön an das Team von A Cloud Guru, das die ServerlessConf organisiert, für die Gelegenheit, darüber zu sprechen, wie Serverless der Sicherheit hilft und wo es sie erschwert – und welche Sicherheitsbereiche Sie weiterhin schützen müssen.

Das Video und die Folien meines Vortrags „Serverless-Sicherheit: Was muss noch geschützt werden?“ finden Sie unten. Wenn Sie mehr darüber erfahren möchten, wie sich Serverless auf die Sicherheit auswirkt, lesen Sie meinen kürzlich erschienenen Beitrag zu den Auswirkungen von Serverless auf die Sicherheit.

Video
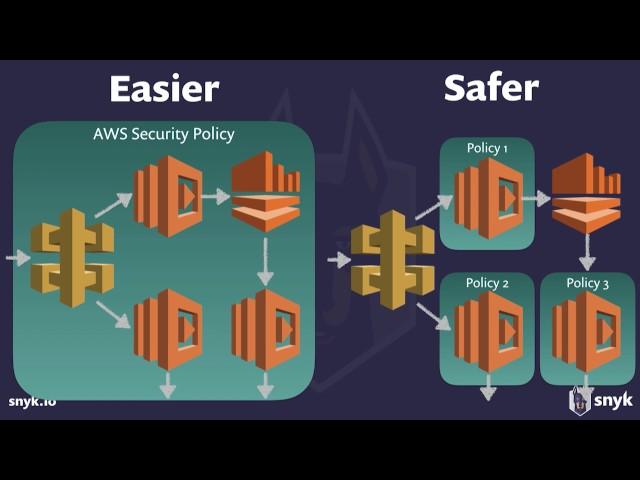
Serverless Security: What’s Left To Protect - Guy Podjarny

Folien

Präsentationsfolie mit dem Titel „Serverless-Sicherheit: Was muss noch geschützt werden?“ von Guy Podjarny von Snyk

Vollständiger Vortrag: Serverless-Sicherheit: Was muss noch geschützt werden? von Guy Podjarny

Gepostet in:

Weiterlesen

blog feature ai lilac
Blog

Mit agentischer Behebung Ihren Schwachstellen-Backlog in Pull Requests verwandeln

Der Evo Remediation Agent ist jetzt in der öffentlichen Vorschau verfügbar und erweitert Evo Agentic AppSec um die automatisierte Auflösung von Abhängigkeiten. AppSec-Teams können jetzt kontinuierliche Behebungskampagnen durchführen

blog feature snyk container custom base recommendations
Blog

Evo Agentic AppSec: Sicherheit, die mit der KI-Entwicklung Schritt hält

KI-gestützte Entwicklung ist schneller als herkömmliche Sicherheitsabläufe. Snyks Agentic AppSec setzt Sicherheitsagenten ein, um Schwachstellen kontinuierlich zu finden, zu beheben und zu überprüfen – während Menschen die Maßstäbe festlegen.

feature insights context
Blog

Autonome Angriffe sind bereits Realität. Die Verteidigung muss Schritt halten.

Autonome Angreifer verkürzen das Zeitfenster für die Verteidigung. Erfahren Sie, wie kontinuierliches Erkennen, Beheben, Validieren und Verhindern Sicherheitsteams helfen kann, Schritt zu halten.