Unsichere Kubernetes-Konfigurationen direkt an der Quelle beheben
8. April 2020
0 Min. LesezeitWir freuen uns, heute die allgemeine Verfügbarkeit einer ganz neuen Funktion in Snyk bekannt zu geben, mit der Sie Sicherheitsprobleme in Ihren Kubernetes-Konfigurationsdateien finden und beheben können.
Konfigurationsmanagement rückt nach links
Traditionell waren Entwickler nur für das Schreiben des Codes verantwortlich – jemand anderes kümmerte sich um die Qualität. Eine weitere Person war für das Deployment zuständig. Und ein anderes Team betrieb die Anwendung in der Produktionsumgebung. Doch zunehmend werden immer mehr Aufgaben an Entwicklungsteams übertragen, während Spezialisten fachkundige Unterstützung und Beratung leisten. Wir haben erlebt, wie Softwarepaketierung von einer IT-Spezialisierung dazu wurde, dass Entwickler Dockerfiles schreiben. Wir haben den Aufstieg von DevOps, dem Prinzip „You build it, you run it“ und Entwicklungsteams erlebt, die für den Betrieb ihrer Services in der Produktion verantwortlich sind. Und mit dem Aufkommen von Infrastructure as Code und Tools wie Terraform, Kubernetes und AWS Cloud Formation wird die Konfiguration zunehmend zur Aufgabe der Entwicklungsteams.
Guy Podjarny, einer der Gründer von Snyk, hat vor Kurzem über den zunehmenden Umfang der Anwendung geschrieben. Bei Snyk beschäftigen wir uns schon lange damit, was diese Veränderungen für die Sicherheit bedeuten und wie wir Entwickler bei ihren neuen Aufgaben unterstützen können.
Alle Schwachstellen Ihrer Anwendungen zentral verwalten
Durch den wachsenden Umfang von Anwendungen fallen immer mehr unterschiedliche Arten von Sicherheitsproblemen in den Aufgabenbereich der Entwickler. Snyk hilft Entwicklern bereits dabei, anfällige Abhängigkeiten in Java-, Python-, Go- und weiteren Anwendungen sowie in Docker-Container-Images zu finden. Jetzt möchten wir Ihnen auch dabei helfen, Sicherheitsprobleme in Ihren Kubernetes-Konfigurationsdateien zu finden und zu beheben. Das ist allein schon leistungsstark, wird in Verbindung mit unseren anderen Tools aber noch interessanter. Mit Snyk sehen Sie nun nicht nur die Schwachstellen in den Bibliotheken, auf die Sie angewiesen sind, sondern auch, ob die Konfiguration, mit der Ihre Anwendung in der Produktion ausgeführt wird, diese Schwachstellen für Angreifer weit offen lässt.
Das Problem an der Quelle beheben
Bei der ersten Version unserer neuen Sicherheitsfunktionen für Kubernetes-Konfigurationen konzentrieren wir uns auf die direkte Integration in Ihr bevorzugtes Quellcodeverwaltungssystem. Zum Start unterstützen wir GitHub, GitLab, BitBucket Cloud und Azure Repos. Importieren Sie einfach Ihre Repositories in Snyk, um ein neues Projekttyp für Kubernetes-Konfigurationsdateien zu sehen:
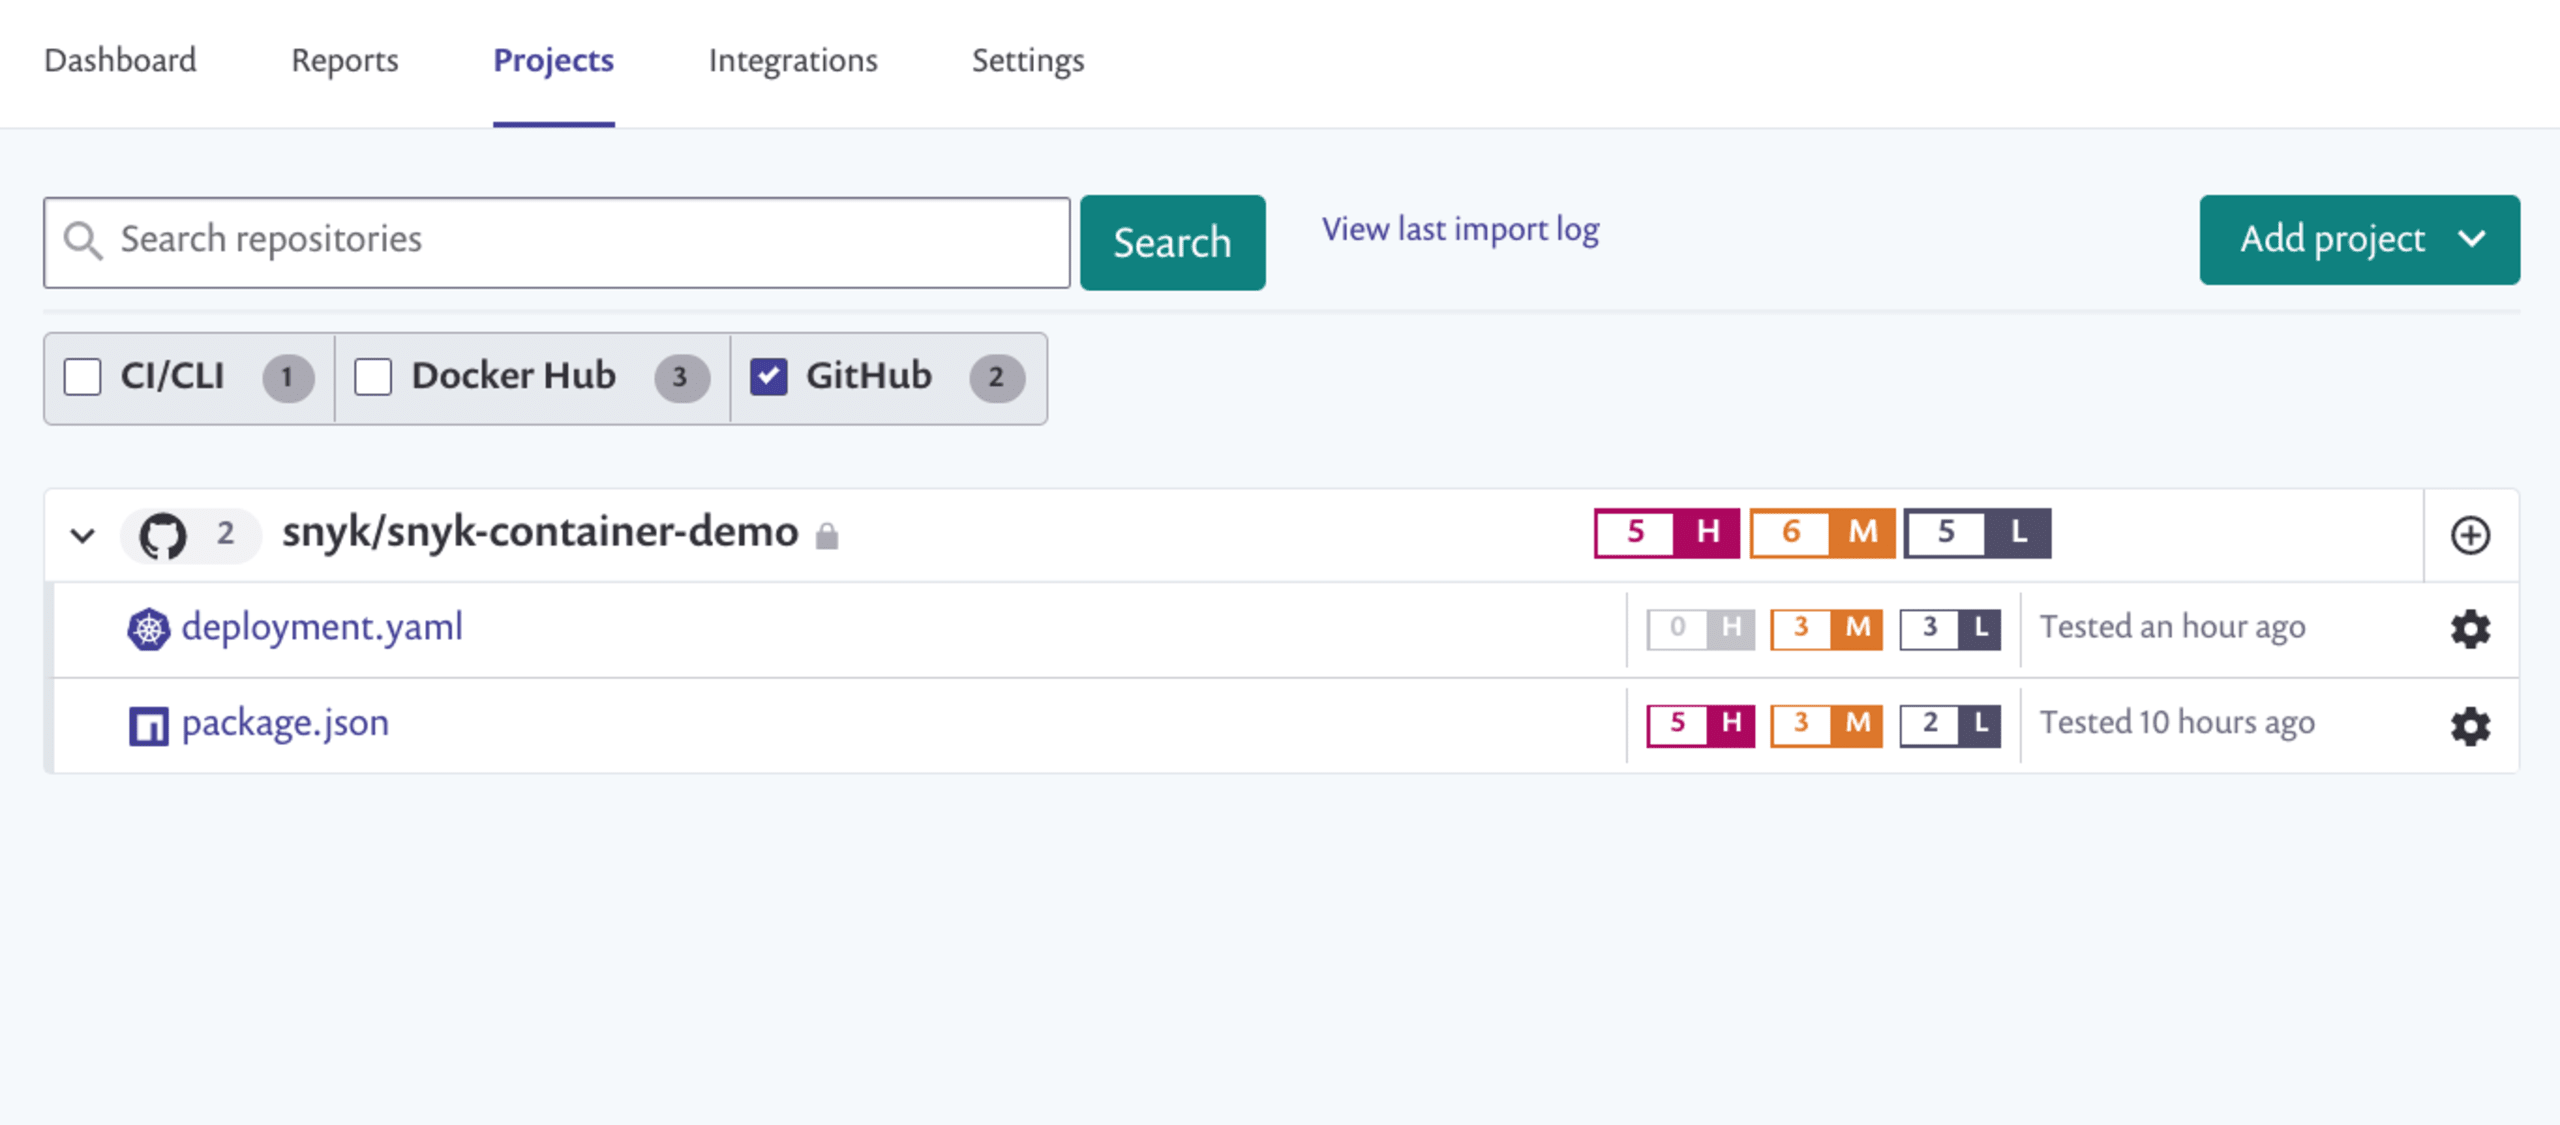
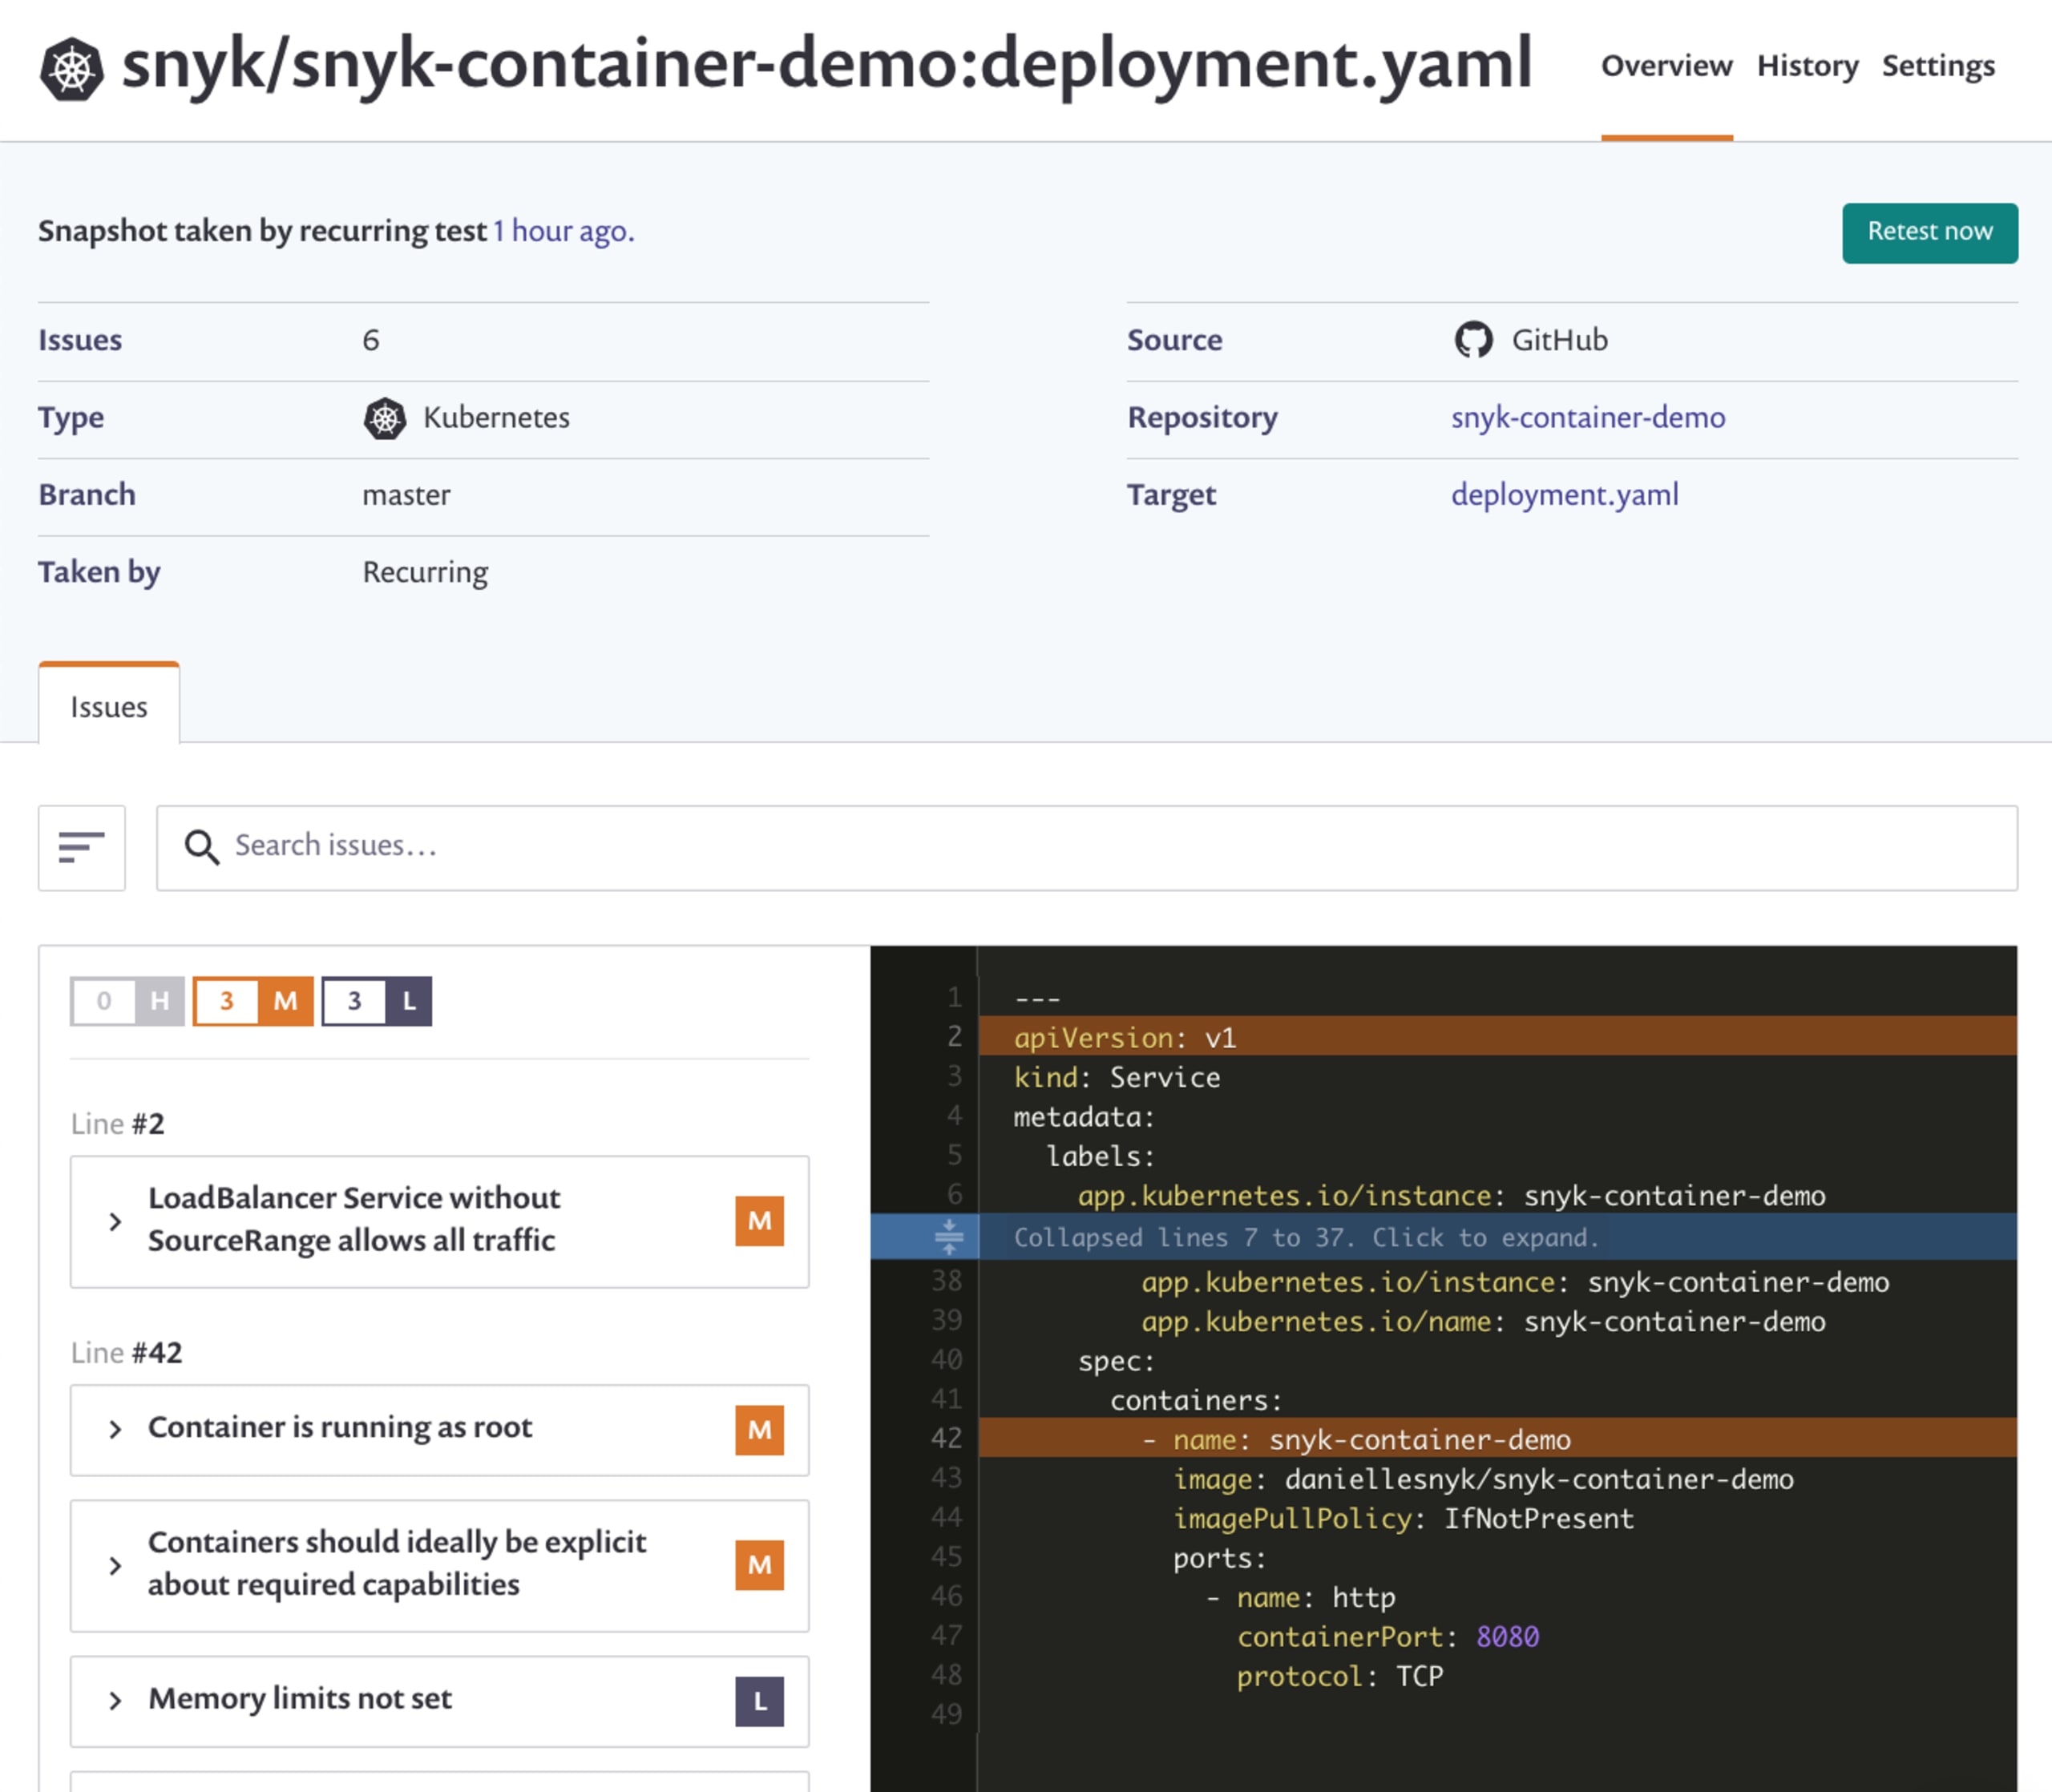
Wenn Sie auf diese Projekte klicken, wird eine neue Seite mit allen erkannten Problemen angezeigt. Haben Sie Pods, die als Root ausgeführt werden? Oder keine schreibgeschützten Dateisysteme verwenden? Oder über alle Berechtigungen des Linux-Hosts verfügen? Snyk erkennt diese Probleme und ordnet sie für Sie ein.
Nicht nur für Kubernetes-Experten
Je beliebter ein Projekt wie Kubernetes wird, desto mehr Endnutzer möchten es verwenden, ohne sich unbedingt mit allen Details auskennen zu müssen. Vieles, worauf wir mit dieser neuen Funktion hinweisen, ist in der Kubernetes-Community bekannt, aber Fehler passieren dennoch schnell. Viele neue Nutzer kennen nicht einmal die verschiedenen Konfigurationsoptionen, mit denen sich ihre Kubernetes-Anwendungen sicherer machen lassen. Mit dieser Funktion möchten wir mehr Entwicklern helfen, Kubernetes sicher einzusetzen.
Testen Sie die neue Funktion noch heute
Diese Funktion steht allen Snyk-Nutzern mit kostenlosen und kostenpflichtigen Plänen zur Verfügung. Wir führen sie schrittweise ein und planen, sie innerhalb etwa einer Woche für alle Konten zu aktivieren. Wenn Sie Snyk vor Ort nutzen, wenden Sie sich bitte an Ihr Account-Team, um unsere Supportoptionen für lokale Installationen zu besprechen.
Vielen Dank an alle Beta-Nutzer, die uns bisher wertvolles Feedback zu den Funktionen gegeben haben. Freuen Sie sich auf viele weitere Verbesserungen. In der Dokumentation finden Sie die Einrichtungsanleitung für den Einstieg. Teilen Sie uns gern Ihre Meinung mit.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


