Erweiterte Inhalte in der öffentlich zugänglichen Vulnerability Database von Snyk

Dan Mckean
8. April 2019
0 Min. LesezeitBei Snyk setzen wir uns für Sicherheit ein und insbesondere dafür, Open-Source-Software sicherer zu machen. Da wir selbst Open-Source-Software nutzen, möchten wir der Community etwas zurückgeben, wo immer wir können, und allen mehr Informationen über Open-Source-Bibliotheken zugänglich machen – unabhängig davon, ob sie Snyk nutzen oder nicht.
Unsere öffentlich zugängliche Vulnerability DB ist ein Beispiel dafür und wurde kürzlich verbessert – damit sie Sie noch wirkungsvoller dabei unterstützt, für mehr Sicherheit zu sorgen.
Alle Versionen im Überblick
Zunächst haben wir für jede Paket-Seite eine Tabelle mit allen Versionen des Pakets hinzugefügt. Neben jeder Version sehen Sie die Anzahl der Schwachstellen, aufgeschlüsselt nach Schweregrad. So können Sie eine bestimmte Version überprüfen oder einfach eine Version ohne bekannte Schwachstellen finden, die Ihren Anforderungen entspricht.
Aktuell wird diese neue Versionstabelle nur für npm-Pakete wie jquery, bootstrap oder angular angezeigt. Die Unterstützung für weitere Paketmanager folgt in Kürze.
Außerdem haben wir hilfreiche Tags hinzugefügt, mit denen Sie die neueste Version, veraltete Versionen und Vorabversionen (Alpha/Beta/Release Candidate) leichter erkennen. Auch Lizenzen werden angezeigt, sodass Sie sehen können, bei welcher Version eine Lizenz geändert wurde.
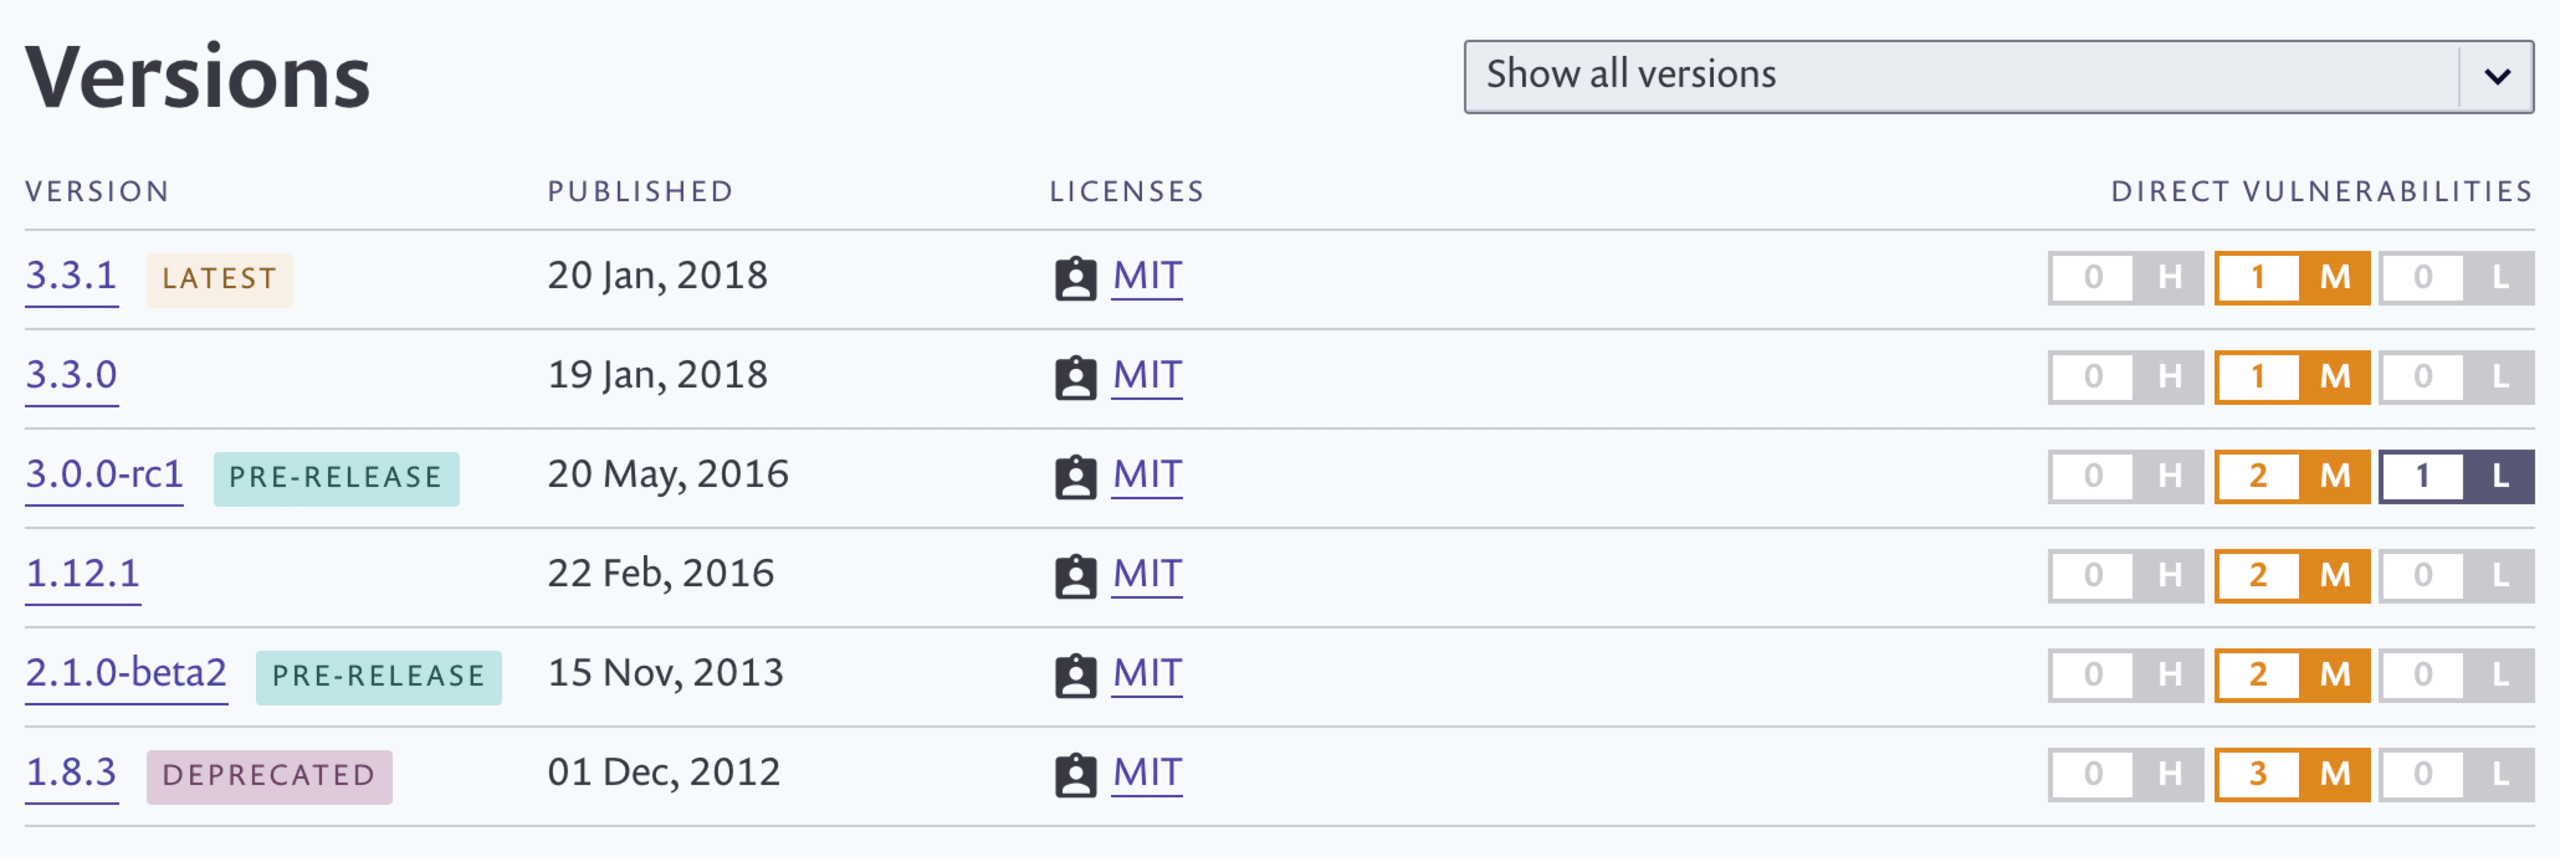
Derzeit zeigen wir nur direkte Schwachstellen an – also Schwachstellen im Paket selbst und nicht in dessen Abhängigkeiten. Indirekte/transitive Schwachstellen, die in den Abhängigkeiten des Pakets auftreten, werden in Kürze ebenfalls hier angezeigt.
Natürlich können Sie sich auch registrieren, damit Snyk Ihren gesamten Code einschließlich aller Abhängigkeiten scannt!
Warnungen zu veralteten Paketen
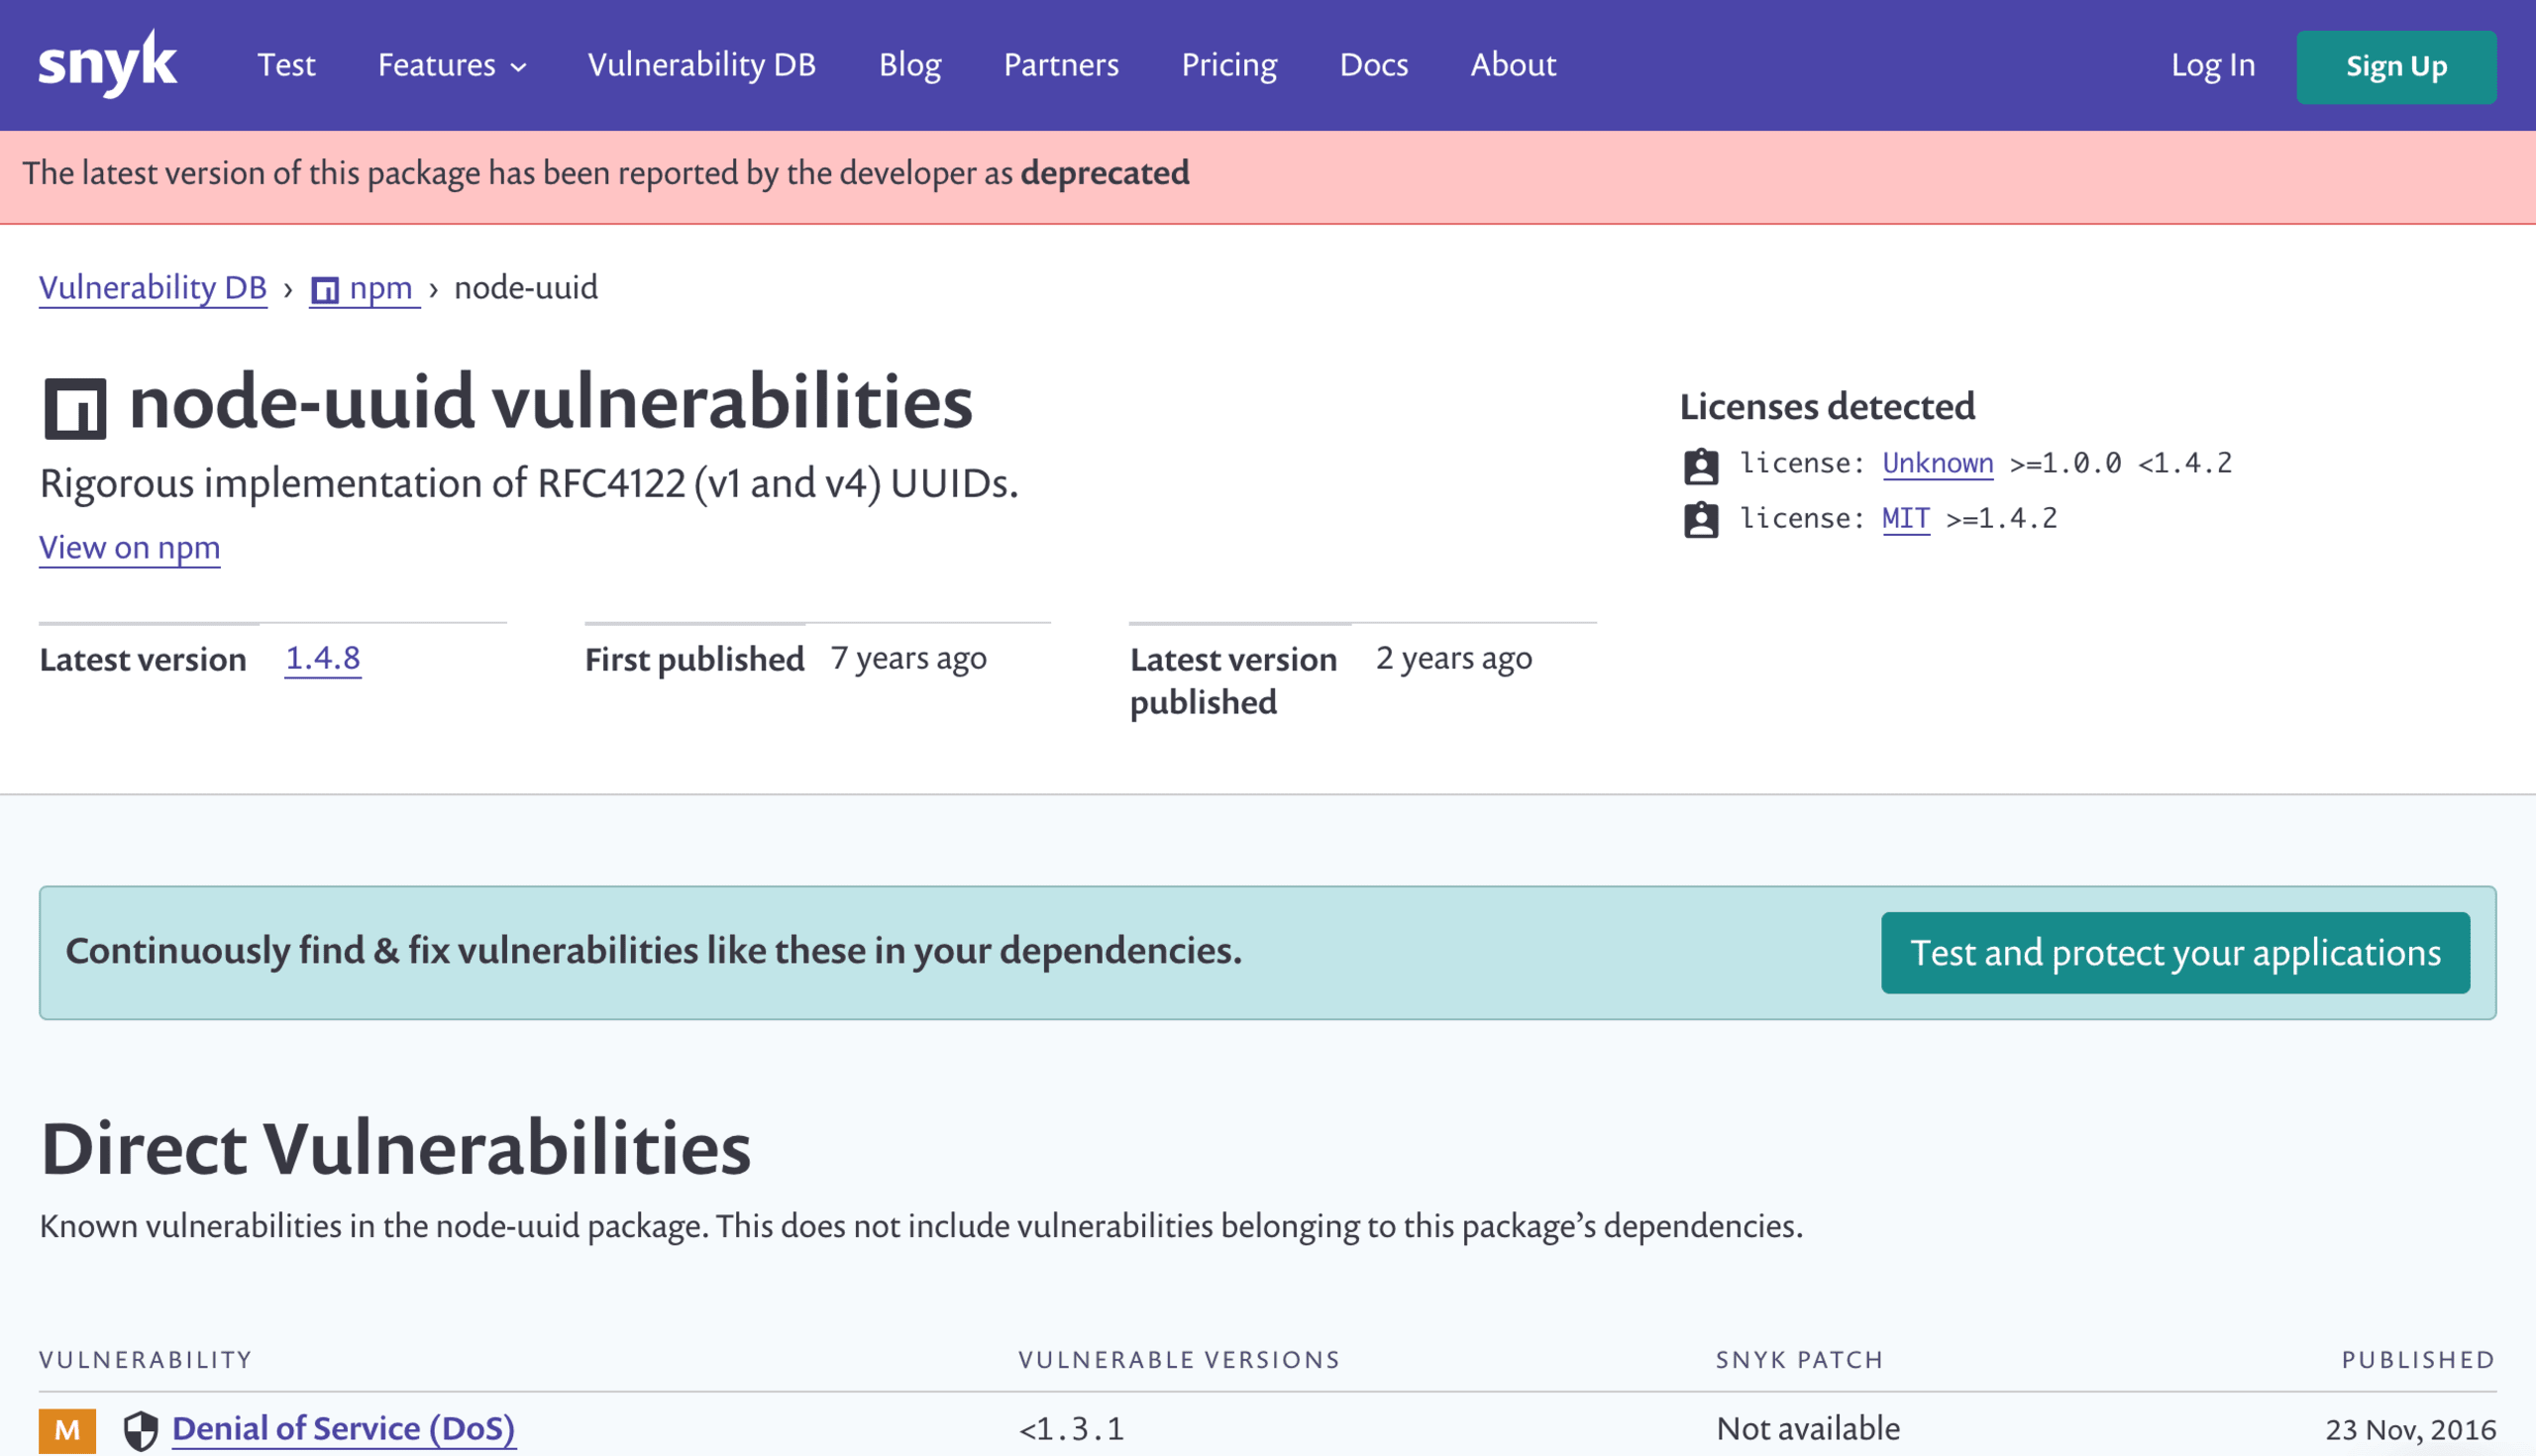
Zusätzlich zu den Änderungen bei den Paketversionen haben wir für alle Pakete, deren neueste Version als veraltet gekennzeichnet ist, einen Warnhinweis hinzugefügt. So erfahren Sie, wenn ein Paket nicht mehr unterstützt wird. Auch diese Funktion ist derzeit nur für npm verfügbar; die Unterstützung weiterer Paketmanager folgt in Kürze.
Vielleicht sind Ihnen auch die neuen Angaben zum Datum der ersten und letzten Veröffentlichung aufgefallen. Zusammen helfen sie Ihnen dabei, einzuschätzen, wie etabliert und gut gepflegt ein Paket ist, bevor Sie sich für dessen Verwendung entscheiden.
CVSS-Aufschlüsselung
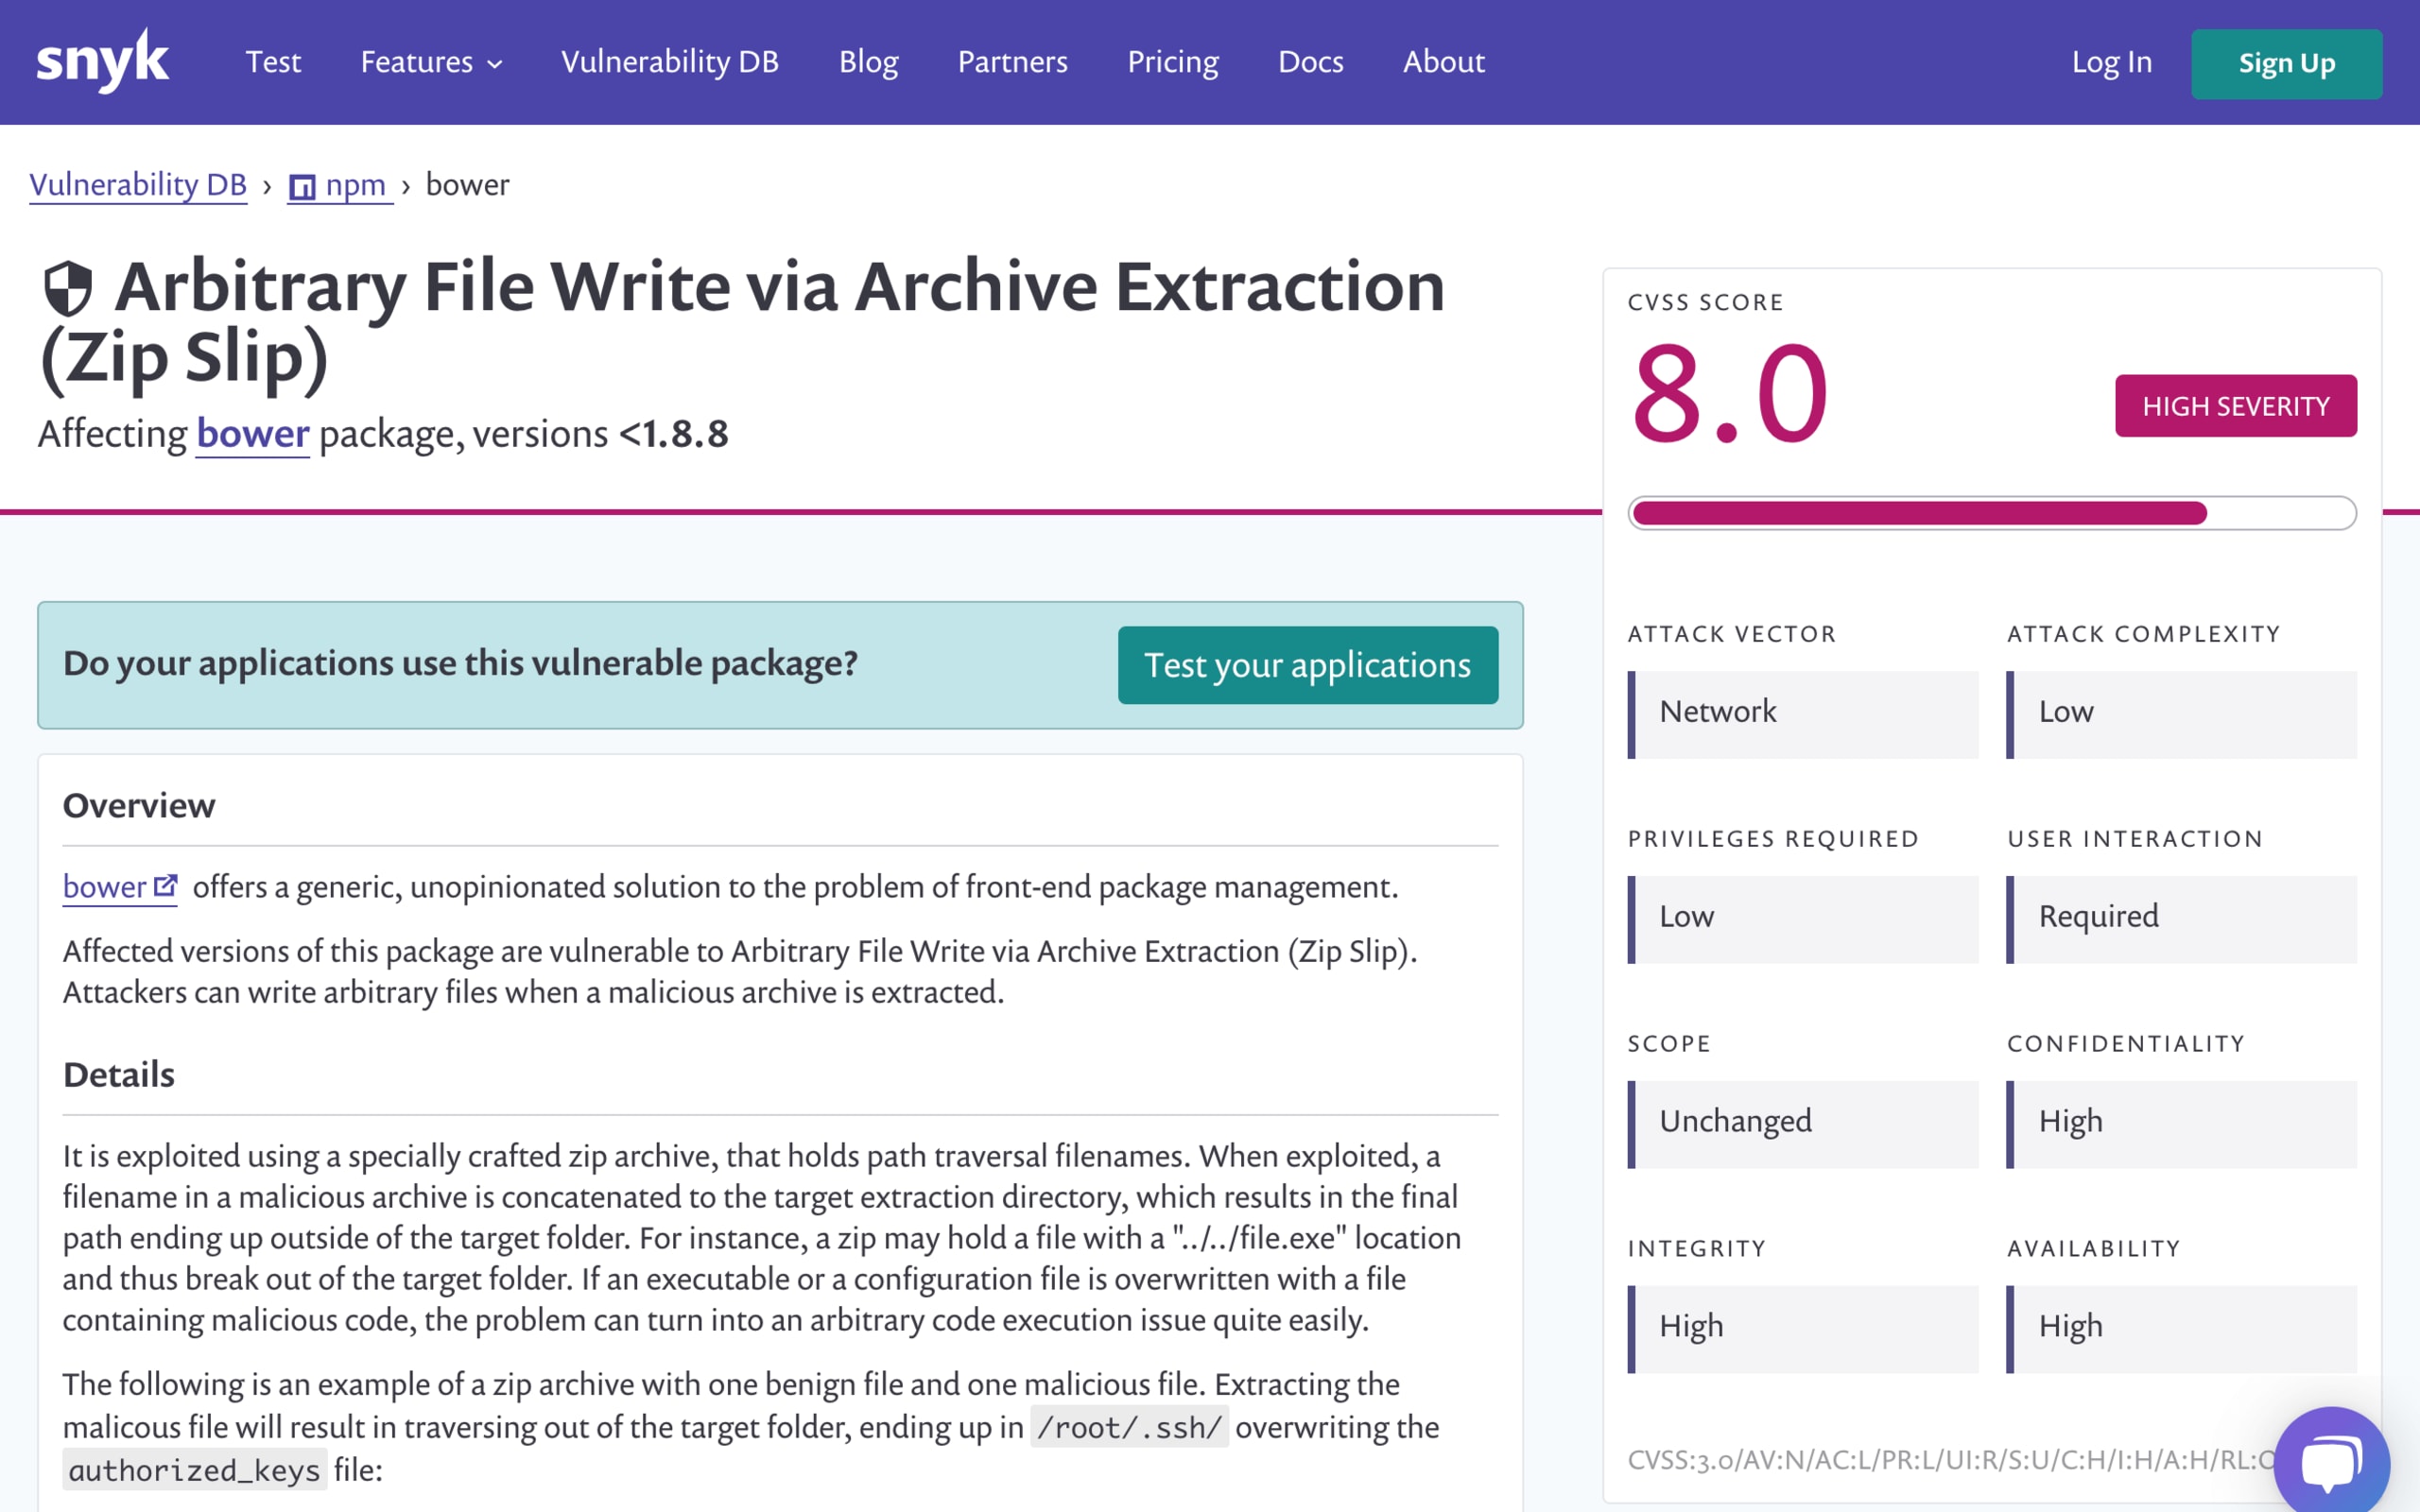
Zu guter Letzt haben wir für alle von uns unterstützten Paketmanager eine detaillierte Aufschlüsselung des CVSS-Scores jeder Schwachstelle hinzugefügt. Anhand der Faktoren, die den Score beeinflussen, können Sie besser einschätzen, wie ernst Sie eine Schwachstelle nehmen sollten. Die bereits verfügbaren Details und Empfehlungen zur Behebung helfen Ihnen dabei, Schwachstellen zu vermeiden.
All diese Informationen und mehr sind als Teil der vollständigen Schwachstellendatenbank unserer Produkte über unsere API verfügbar.
Mit den Änderungen an der öffentlich zugänglichen Vulnerability Database möchten wir Open-Source-Software sicherer und zugänglicher machen und ihre Nutzung erleichtern. Wenn Sie mehr über Open-Source-Sicherheit erfahren möchten, können Sie gern unseren Blog abonnieren, der Secure Developer Community beitreten oder unseren kürzlich veröffentlichten Bericht zum Stand der Open-Source-Sicherheit lesen.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


