Cloud-Sicherheit bei Blackhat und Defcon 2022
Shilpi Bhattacharjee
6. September 2022
0 Min. LesezeitEine knappe Woche lang kommt in Vegas ein Großteil der Infosec-Community zusammen: Hacker, Blue- und Red-Teamer, Bug-Bounty-Jäger und inzwischen auch Cloud-Sicherheitsforscher. Sie treffen sich in einer Cabana, besuchen wilde Partys, lernen und tauschen sich über alles rund um Cybersicherheit und Hacking aus. Mit Vorträgen, Workshops und Schulungen von Blackhat, Defcon, Bsides Vegas,und The Diana Initiative – willkommen im Hacker Summer Camp.
Was ist das Hacker Summer Camp?
Der Begriff bezeichnet eine gute Woche mit Konferenzen und Veranstaltungen, die üblicherweise in Las Vegas stattfinden. Zum Hacker Summer Camp gehören unter anderem folgende Konferenzen:
Blackhat -Die Konferenz findet inzwischen zum 25. Mal statt. Sie wurde ins Leben gerufen, um die Informationssicherheits-Community darüber zu informieren, was die Blackhats treiben. Sie gehört zu den formelleren und stärker auf Unternehmen ausgerichteten Veranstaltungen des Hacker Summer Camps und umfasst üblicherweise Vorträge (Briefings genannt) sowie technisch anspruchsvollere Workshops und Schulungen als vergleichbare Veranstaltungen. Außerdem gab es jede Menge Giveaways – immer ein Spaß für alle, die insgeheim ihre Sammlung an T-Shirts fürs Training vergrößern möchten (natürlich für einen Freund, deshalb brauche ich zwei :D).
Defcon -Die Defcon findet inzwischen zum 30. Mal statt und ist die größte Hacker-Konferenz. Besonders beliebt sind die Villages, kleine Treffen mit eigenem Programm, und die Badge-Kultur: Jedes Village hat sein eigenes Badge. Es gibt ein Village für praktisch alles, was sich hacken lässt, und für die unterschiedlichsten Communities. Wer sich für Cloud-Sicherheit interessiert, findet im Cloud Village zahlreiche Vorträge und Aktivitäten rund um das Thema. Vorträge und Panels zur Cloud-Sicherheit gibt es aber auch im Appsec Village, im Blue Team Village und in weiteren Villages. Die Konferenz wird nicht von Unternehmen gesponsert, sondern ausschließlich durch den Verkauf von Badges und T-Shirts finanziert. Jedes Badge ist so gestaltet, dass es gehackt werden kann. Bei manchen müssen sich Hacker mit anderen Teilnehmenden austauschen – eine gute Gelegenheit, Kontakte zu knüpfen. Die vollständige Liste der Villages finden Sie hier.
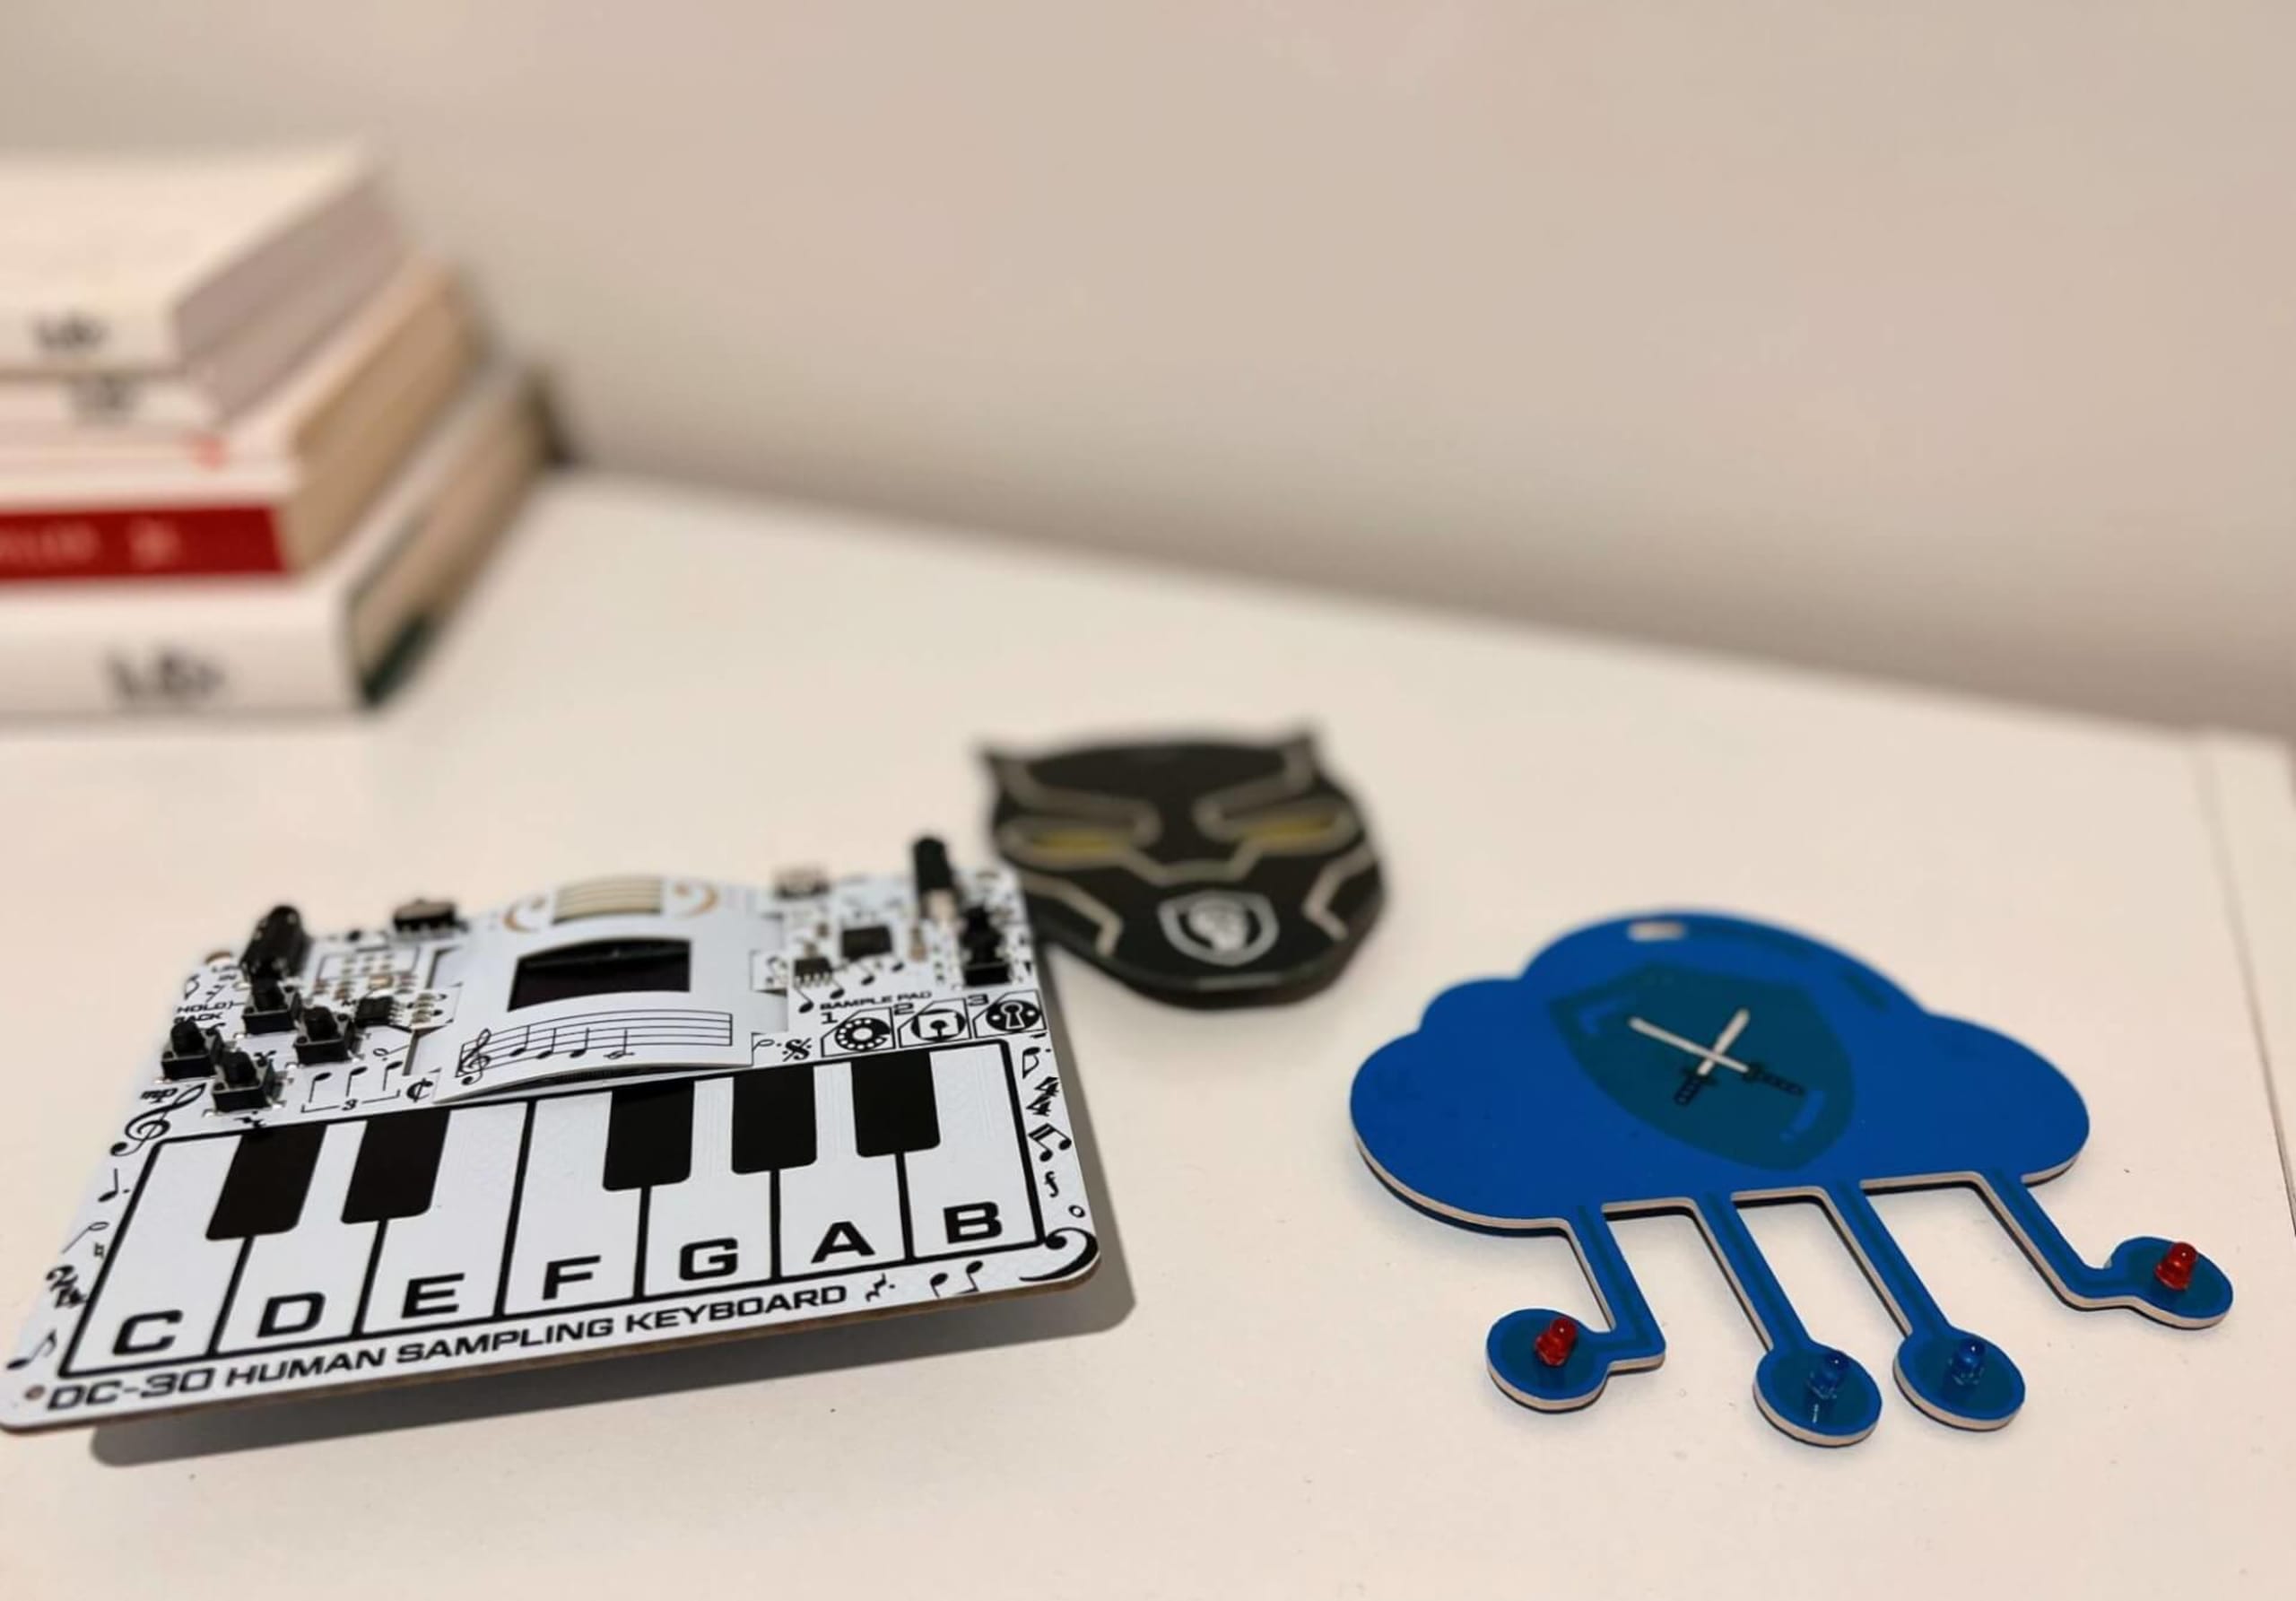
Bsides Vegas- Ähnlich wie andere Bsides-Veranstaltungen ist Bsides Vegas ein Community-Event, das parallel zu anderen Konferenzen stattfindet – in diesem Fall zu Blackhat und Defcon. Geboten werden Vorträge und Schulungen zu verschiedenen Themen der Cybersicherheit.
The Diana Initiative ist eine Konferenz, die sich für mehr Inklusion in der Cybersicherheitsbranche einsetzt.
Für wen ist das Hacker Summer Camp gedacht?
BSides Vegas, Diana Initiatives und DefCon sind Community-Events. Sie sind weniger formell und bieten mehr Security-Spiele wie CTFs, Lockpicking und Recon-Spiele. Die Veranstaltungen richten sich an alle, die sich für Cybersicherheit interessieren, sich mit Gleichgesinnten vernetzen und von anderen lernen möchten.
Black Hat ist eine stärker auf Unternehmen ausgerichtete Veranstaltung für CISOs, Führungskräfte und Praktiker der Cybersicherheit sowie für alle, die Produkte prüfen möchten, die sie kaufen wollen – oder manchmal auch nur die Konkurrenz und deren Standgestaltung oder Giveaways bewundern. BlackHat beginnt mit dem CISO Summit. Darauf folgen zwei Tage mit Briefings (also Vorträgen) und Schulungen, die in manchen Fällen bereits einige Tage früher anfangen. Außerdem gibt es das Arsenal, auf dem viele Teilnehmende ihre Open-Source-Tools vorstellen.
Einblicke vom CISO Summit
Wir haben mit vielen CISOs darüber gesprochen, warum sie Blackhat oder Defcon besuchen. Viele CISOs gehen zu BlackHat, allein schon wegen des CISO Summit: Dort können sie andere CISOs aus aller Welt treffen (bei den meisten Black-Hat-Veranstaltungen kommen Besucher aus über 100 Ländern) und Freunde und Kollegen wiedersehen, die schon seit ihren Anfängen in der Cybersicherheit dabei sind.
Zu den Publikumslieblingen des diesjährigen CISO Summit gehörten Cyber War 2022 von Kenneth Geers sowie Unifying Asset, Attack Surface, and Vulnerability Management von Daniel Miessler. Insgesamt waren alle CISOs, mit denen wir gesprochen haben, der Meinung, dass sich allein die Teilnahme am CISO Summit gelohnt hat – selbst wenn sie keine andere Veranstaltung besuchen konnten.
Wird es erst schlimmer, bevor es besser wird?
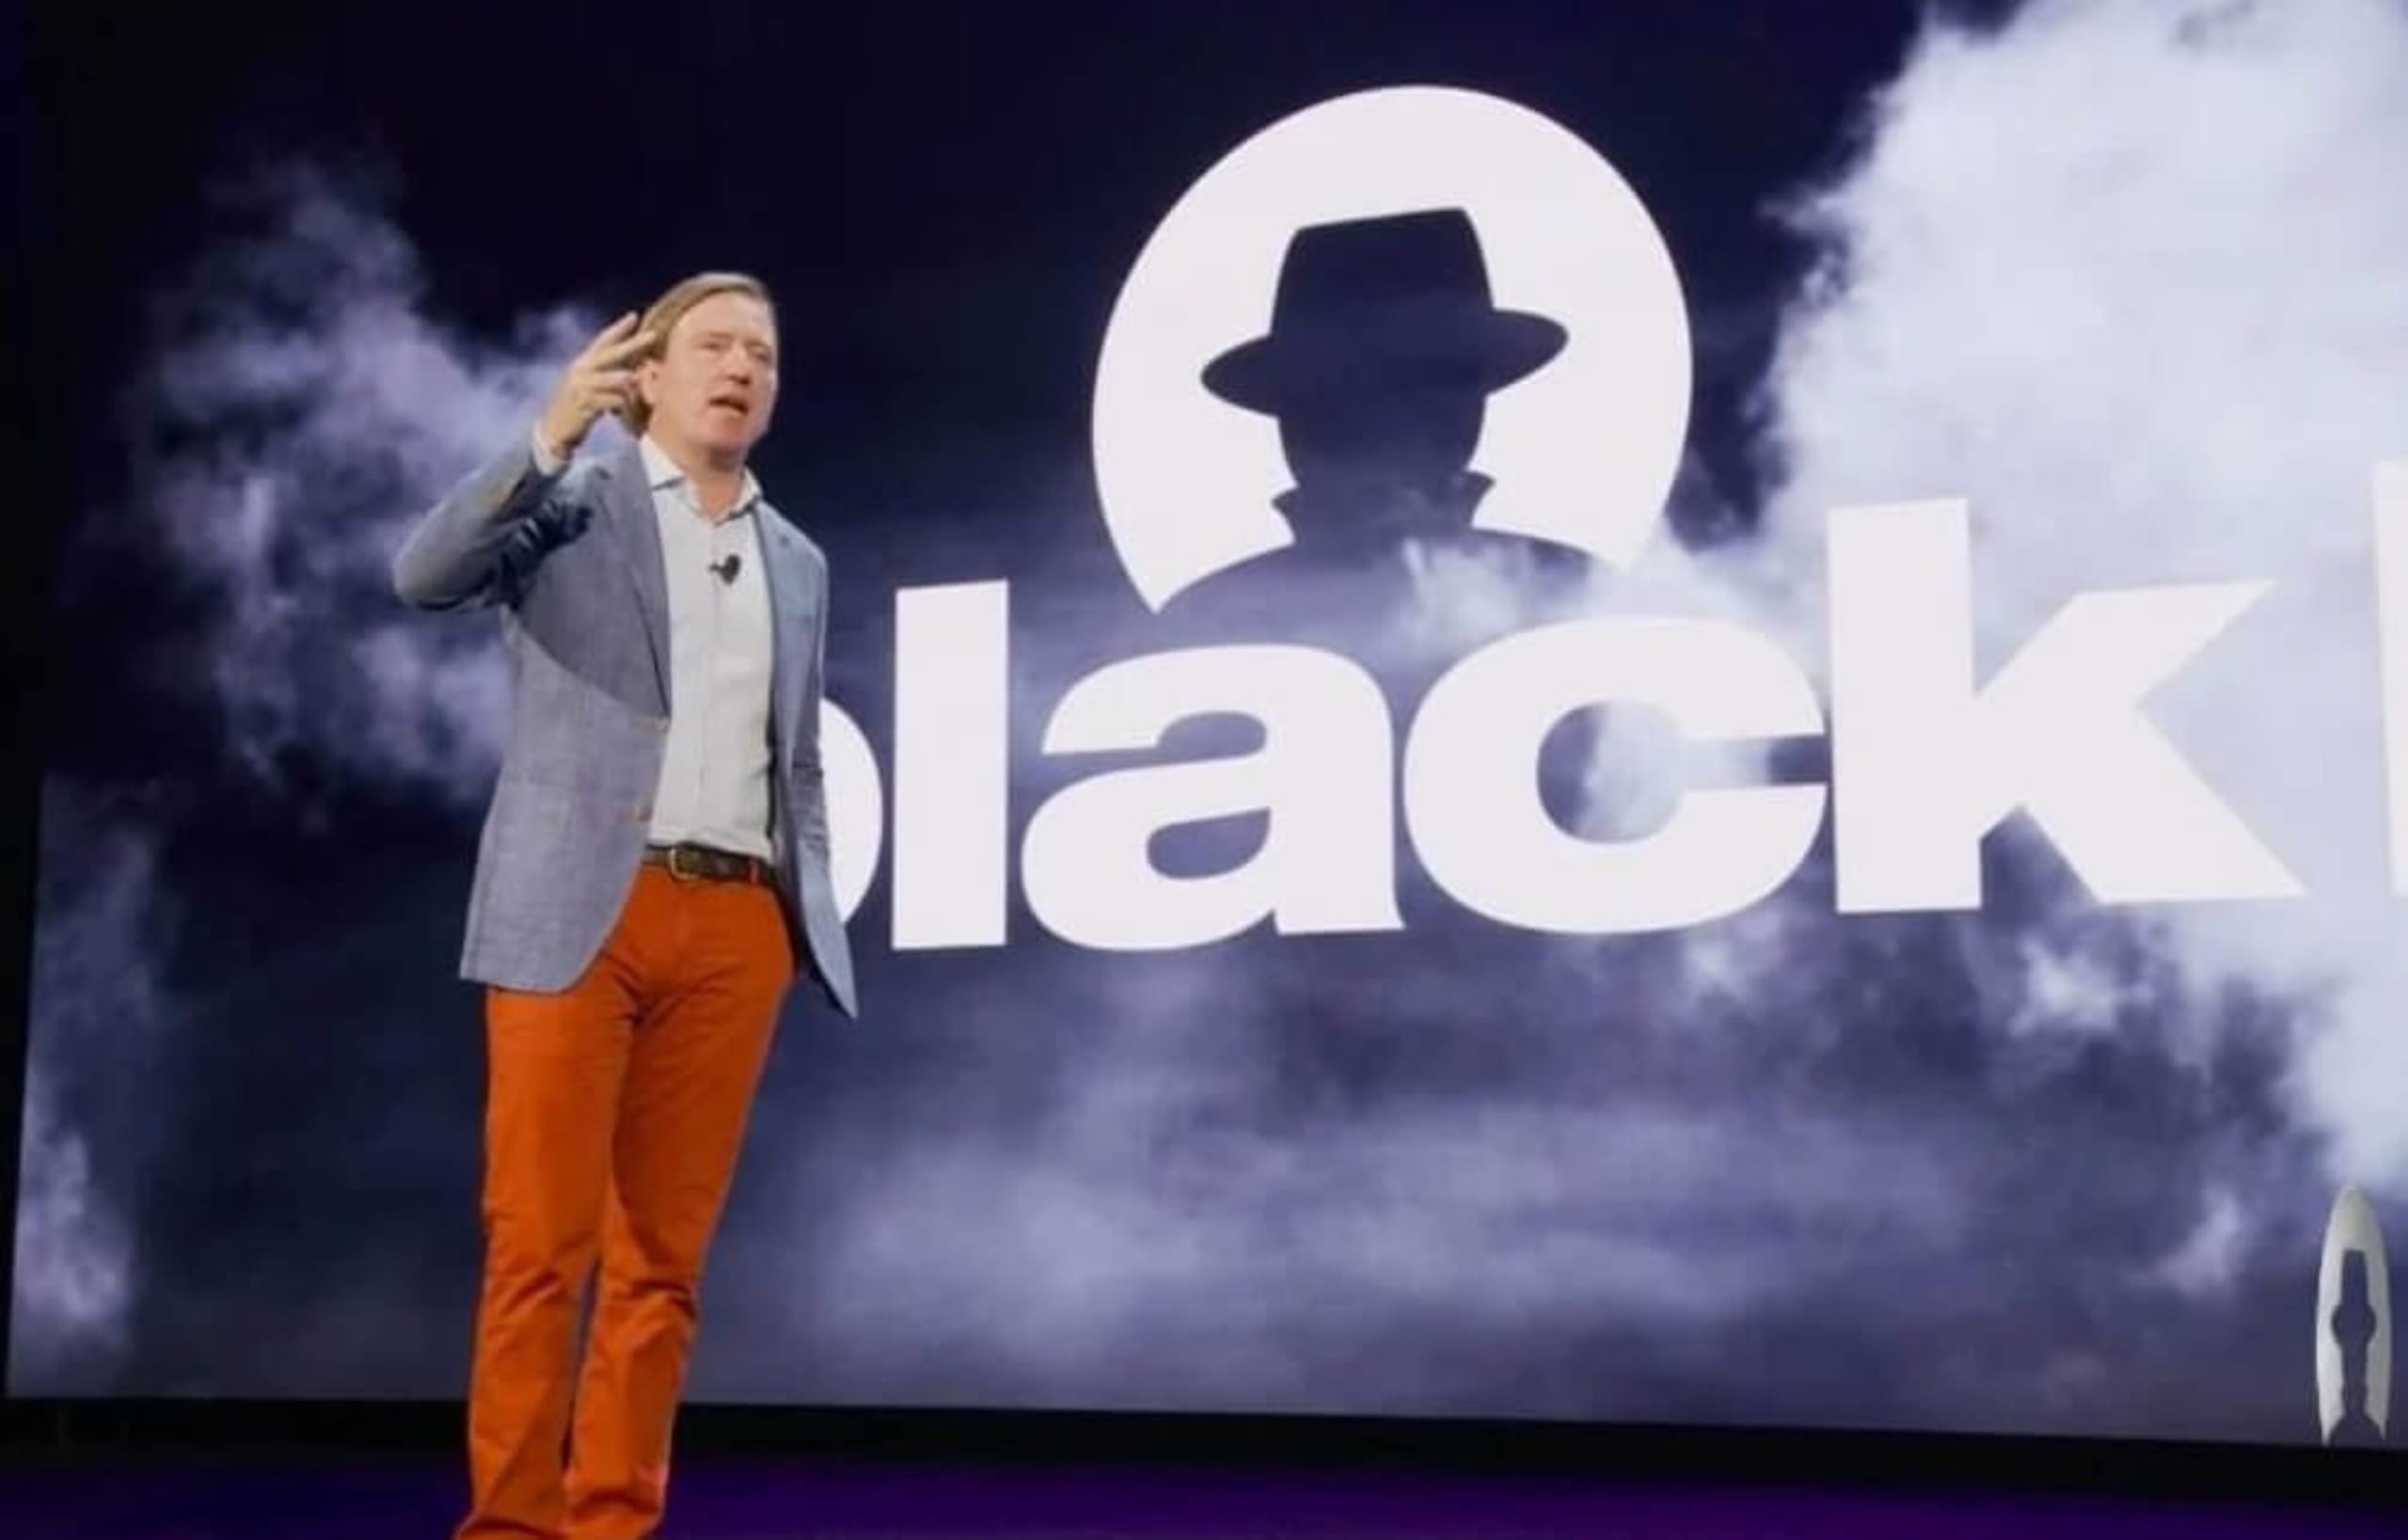
Die Keynote bei Blackhat hielten dieses Jahr Jeff Moss, Gründer von Blackhat, und Chris Krebbs, der frühere Direktor der CISA. Blackhat wurde vor 25 Jahren gegründet, um die Teilnehmenden darüber zu informieren, was die Blackhats treiben, und Verbraucher beim Kauf sicherer Produkte zu unterstützen – daran arbeiten wir als Branche noch immer.
In der Keynote wurde hervorgehoben, dass die Cybersicherheit heute mit den unbeabsichtigten Folgen der Technologie zu kämpfen hat. Die Bedrohungslandschaft verändert sich: Immer mehr Dinge sind vernetzt und über das Internet zugänglich, die Datenmengen wachsen und die Branche wird komplexer und reifer. Technologieanbieter arbeiten an diesen Problemen – aber schnell genug, um Schritt zu halten?
Dabei wurde an etwas erinnert, das wir in der Cybersicherheit häufig feststellen: Sicherheit ist Teil eines größeren Ökosystems. In Unternehmen, die auf Produktivität ausgerichtet sind, wird Sicherheit als Hindernis wahrgenommen, das Abläufe verlangsamt. Die beschleunigte Cloud-Einführung und digitale Transformation der vergangenen Jahre haben Flexibilität, Skalierbarkeit, Produktivität und Effizienz erhöht, zugleich aber die Transparenz verringert und die Komplexität gesteigert. Unter dem Druck des Marktes sind immer mehr SaaS-Produkte entstanden, die bereits von Grund auf unsicher sind.
Chris Krebbs zitierte treffend Daniel Miessler: „Software bleibt anfällig, weil die Vorteile unsicherer Produkte ihre Nachteile bei Weitem überwiegen.“ Wenn sich das ändert, wird sich auch die Softwaresicherheit verbessern.
Die wichtigsten Themen der Cloud-Sicherheit
Die Ziele liegen in der Supply Chain
Supply-Chain-Sicherheit beschäftigt die Branche weiterhin, insbesondere die Sicherheit von CI/CD-Pipelines und APIs. Wie Chris Krebbs sagte: „Warum überfällt man eine Bank? Weil dort das Geld ist.“ Aus demselben Grund haben es Angreifer auf die Software-Supply-Chain abgesehen: Dort können sie auf Zugänge und Daten zugreifen und Angriffe skalieren.
Angriffe nehmen sowohl an Schwere als auch an Raffinesse zu, während die Verteidiger offenbar nicht im gleichen Tempo nachziehen. Angreifergruppen kennen sich zunehmend mit Incident-Response-Techniken und Cloud-Sicherheitsmechanismen aus und nutzen dieses Wissen bei ihren Angriffen.
Hinzu kommt, dass CI/CD-Pipelines zunehmend zur Standardinfrastruktur gehören und Infrastructure as Code immer stärker eingesetzt wird. Damit werden sie zur Angriffsfläche für Supply-Chain-Angriffe. In Vorträgen wurde deutlich: CI/CD-Pipelines abzusichern ist zwar sinnvoll, aber auch komplex – und Bedrohungsmodellierungen sind in diesen Umgebungen selten. Die jüngsten öffentlichkeitswirksamen Sicherheitsvorfälle haben jedoch dazu geführt, dass Pipeline- und Infrastruktursicherheit stärker in den Fokus rücken.
API-Sicherheit als Teil der Absicherung der Supply Chain blieb ein zentrales Thema. Die Control Planes von APIs sind offengelegt und gut dokumentiert. Angreifer können dadurch zwischen Netzwerken und AWS-Konten wechseln, indem sie Rollen übernehmen, sich lateral bewegen, Berechtigungen erweitern und AWS Control Planes sowie Data Planes für ihre Ziele ausnutzen.
Über Supply-Chain-Sicherheit lässt sich nicht sprechen, ohne Open-Source-Abhängigkeiten, Drittanbieter-Code, Open-Source-Bibliotheken und gemeinsam genutzte Repositories zu erwähnen. Auch das wurde angesprochen. Dabei wurde darauf hingewiesen, dass chinesische APTs hinter mehr Angriffen stecken, als vielen bewusst ist – trotz der großen Aufmerksamkeit für russische APTs. Sie nehmen den Technologiesektor ins Visier, um Wirtschaftsspionage zu betreiben und geistiges Eigentum zu stehlen.
Unsere Berechtigungen sind nach wie vor viel zu großzügig
Wie schon bei der AWS re:inforce im vergangenen Monat zu beobachten war, hat IAM (Identity & Access Management) weiterhin höchste Priorität. Forschende stellen immer wieder fest, dass die meisten Cloud-Identitäten in produktiven Cloud-Konten viel zu großzügige Berechtigungen haben – bei CSP-verwalteten Richtlinien noch häufiger als bei kundenseitig verwalteten.
In der Cloud-Sicherheit sind Zugriffsschlüssel der neue Perimeter, und Berechtigungen bestimmen dessen Grenzen. IAM nach dem Prinzip der geringsten Berechtigungen bildet die Grundlage für die Sicherheitslage. Viele Open-Source-Tools unterstützen dabei. Einige davon wurden auf den Konferenzen des Hacker Summer Camps vorgestellt und diskutiert.
Hier einige Beispiele, ohne bestimmte Reihenfolge:
Policy Sentry – Kinnaird McQuade
Iamlive – Ian McKay
Cloud Tracker – Scott Piper
Repokid – Netflix
Iamspy – Nick Jones und Mohit Gupta
PMapper – Erik Steringer
Cloudsplaining – Kinnaird McQuade
Einige der geteilten Ratschläge lauteten:
Hüten Sie sich vor nicht-menschlichen Identitäten.
Manche Standardeinstellungen von CSPs spielen Angreifern in die Hände.
Protokollierung ist wichtig und besser als früher, hat aber Grenzen, die wir kennen und einordnen müssen. Sie ermöglicht es, Berechtigungen gezielter festzulegen.
Setzen uns die Standardeinstellungen von CSPs Gefahren aus?
Cloud-Anbieter vermarkten ihre Dienste oft als die sicherste Infrastruktur für Ihren Code. Manche würden jedoch sagen, dass ihre Standardeinstellungen alles andere als sicher sind. Zertifikate lassen sich ohne Nachweis des Domainbesitzes ausstellen, SSH ist standardmäßig unsicher, Passwörter sind voreingestellt und vieles mehr. Der Wechsel in die Cloud erleichtert Ihnen – und Angreifern – den Zugang zu Ihrer Infrastruktur.
Automatisierungskonten sind bei Cloud Service Providern im Einsatz. Ihre integrierten Funktionen können von Angreifern häufig missbraucht werden, um Zugriff auf Zugangsdaten, privilegierte Identitäten und vertrauliche Informationen zu erhalten. Die Standardeinstellungen von Cloud Service Providern weisen oft integrierte blinde Flecken auf, und zwar aus folgenden Gründen:
Kritische Sicherheitsbereiche sind schwer korrekt umzusetzen oder werden irreführend dargestellt.
Designfehler und Hintertüren bei Cloud-Anbietern begrenzen das erreichbare Sicherheitsniveau.
Altlasten und unsaubere Korrekturen bieten Angreifern ideale Verstecke.
Die Cloud-Sicherheitsforschung nimmt offenbar zu: Forschende stellten ihre Vorträge bei Blackhat und Defcon vor – ähnlich wie wir es bei AWS re:inforce und fwd:cloudsec gesehen haben. Das könnte ein Zeichen dafür sein, dass die breitere Cloud-Sicherheits-Community den Bedarf an entsprechender Forschung und an Datenbanken für Repositories erkannt hat.
Beim Hacker Summer Camp wurden außerdem Tools vorgestellt, die von Grund auf anfällig sind. Das zeigt, wie wichtig praxisnahe Schulungen zur Cloud-Sicherheit für die Branche sind.
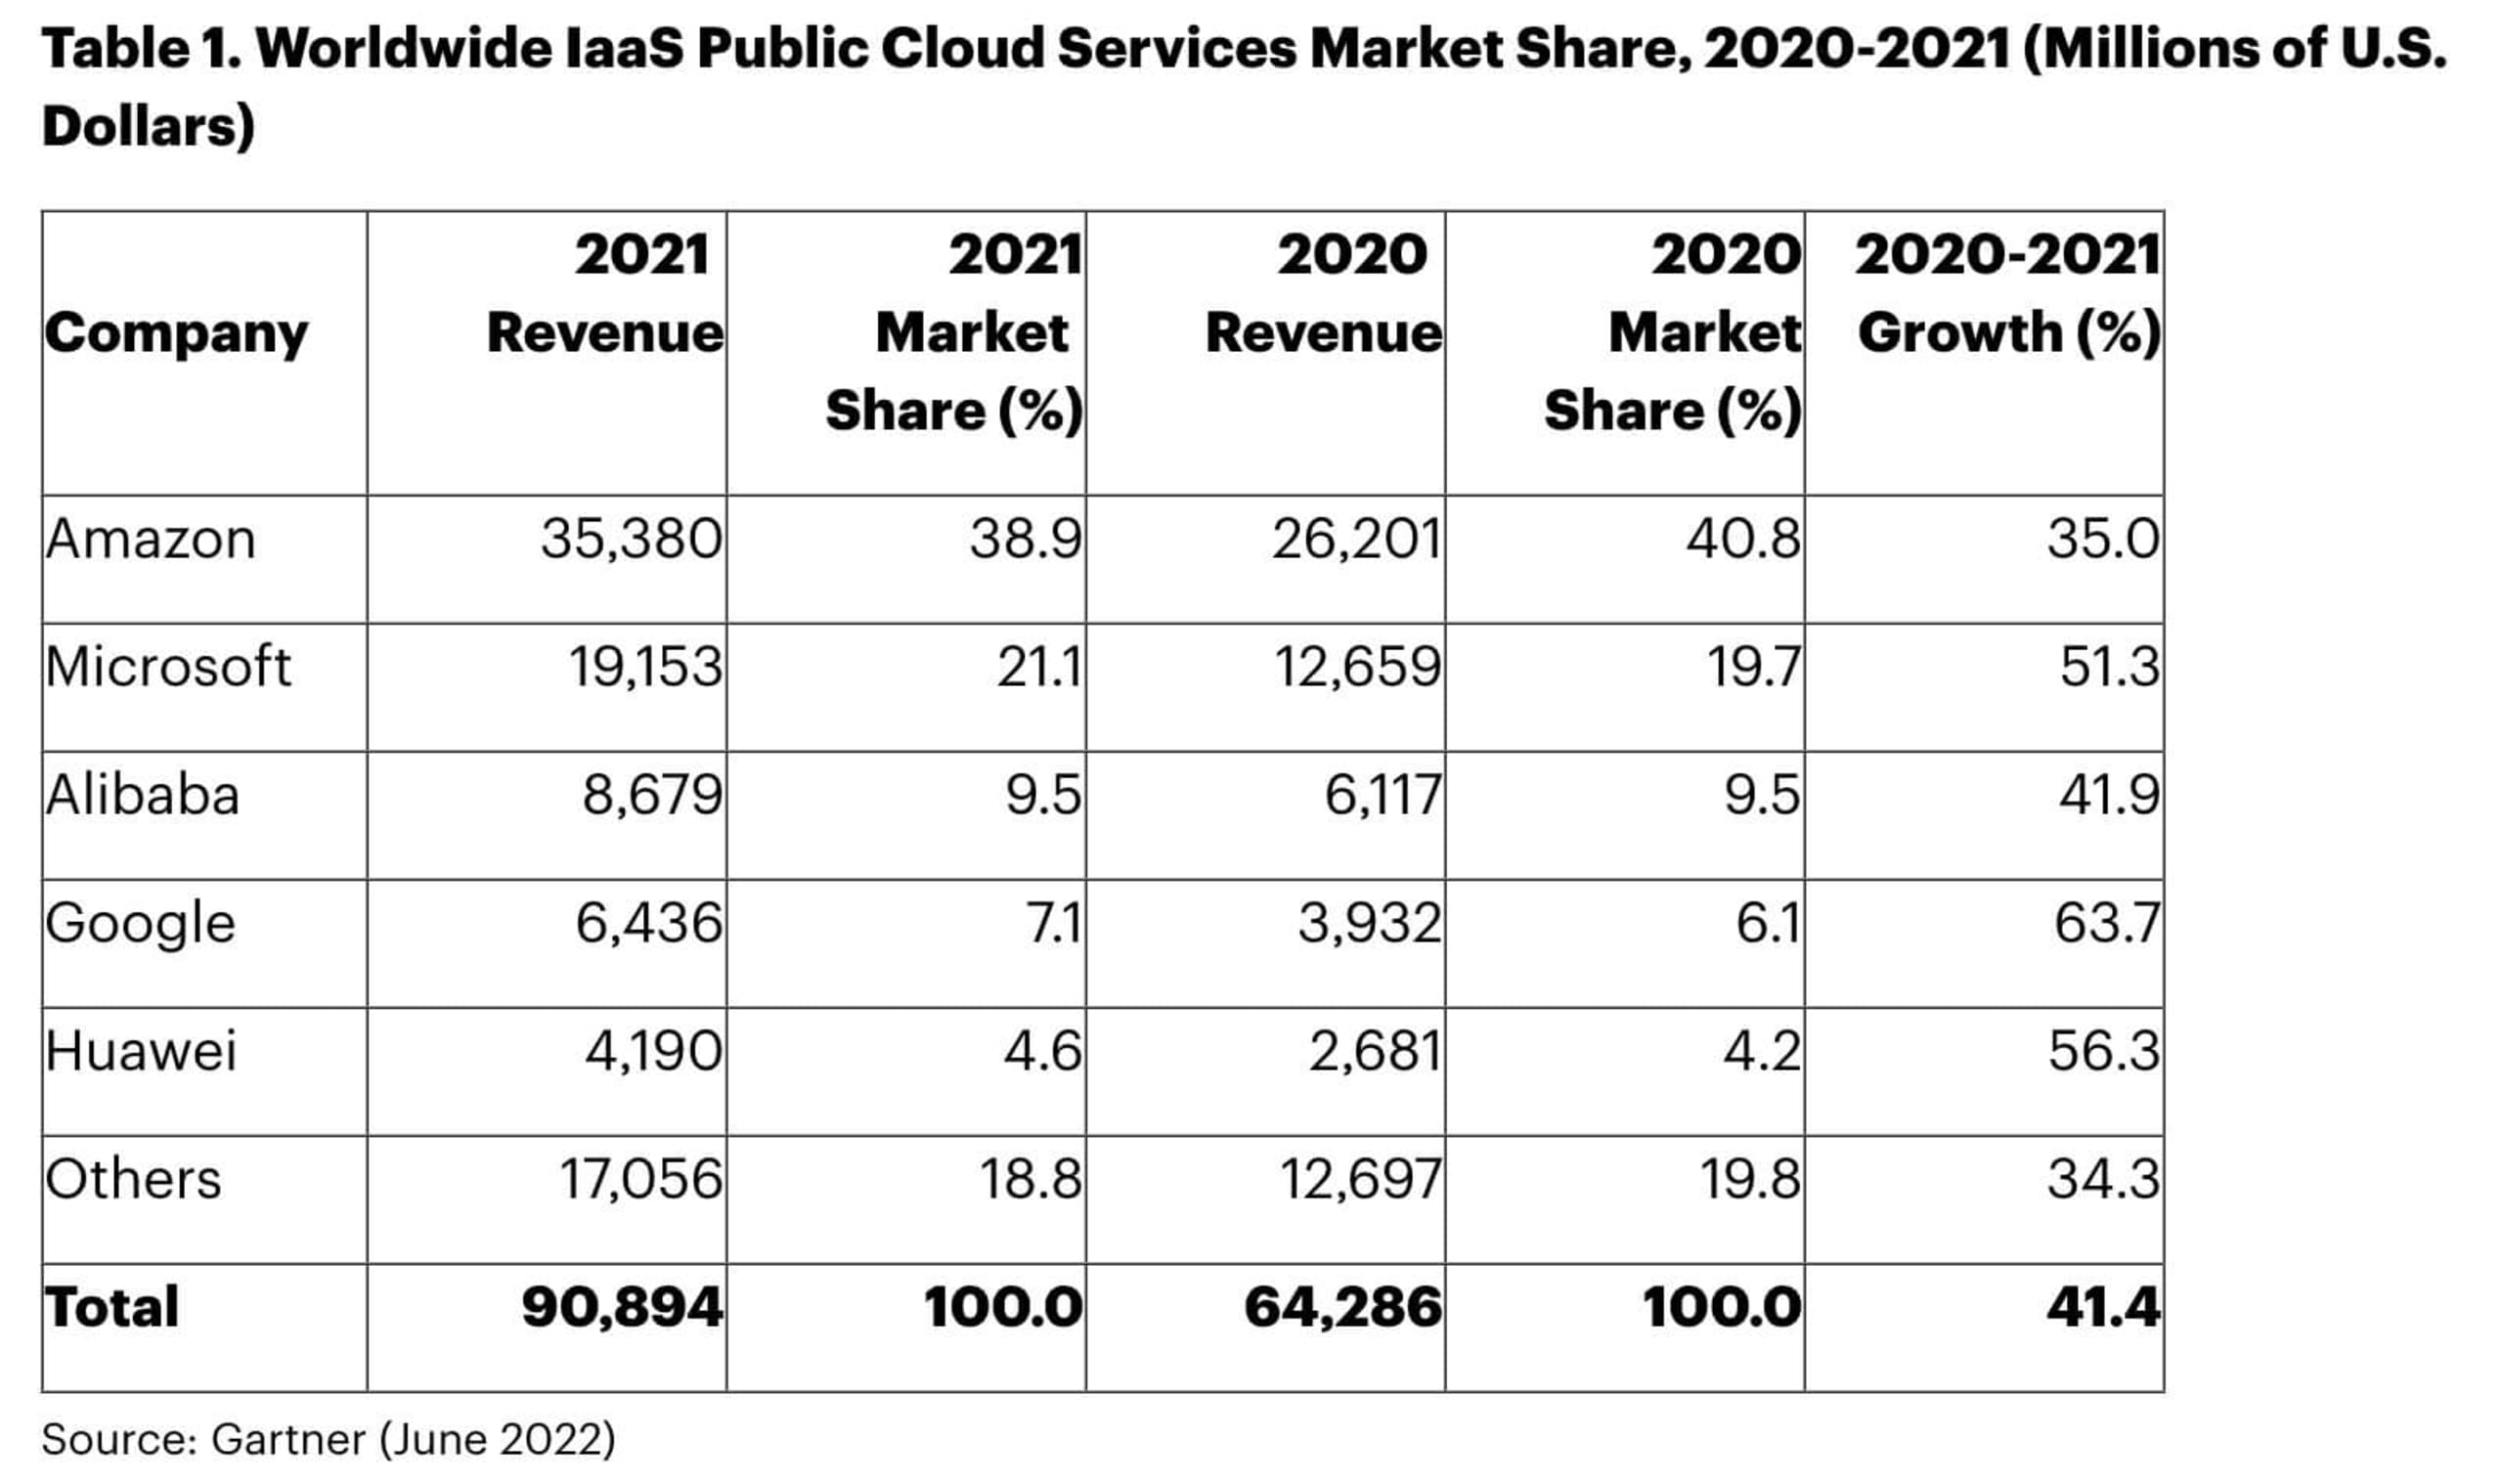
Gartner veröffentlichte die oben stehende Grafik Anfang des Jahres. Sie zeigt: Amazon hat zwar weiterhin den größten Marktanteil, doch der Markt verschiebt sich teilweise. Beim Hacker Summer Camp gab es mehrere Vorträge zu Azure. Das könnte darauf hindeuten, dass AWS bereits umfassend behandelt wurde und nun mehr Interesse an Azure sowie an Wissenslücken besteht – oder dass Azure zunehmend eingesetzt wird. Einige interessante Einblicke zu AWS ergaben sich aus der Beschäftigung mit weniger bekannten Diensten wie Amazon AppStream 2.0. Dieser vollständig verwaltete Desktop-Dienst ermöglicht Nutzern den sofortigen Zugriff auf ihre Desktop-Anwendungen von überall.
Wenn Sie die Buzzword-Bingo-Blogs von Kelly Shortridge verfolgen, wissen Sie: Für fast jedes Cybersicherheitsproblem gibt es eine passende Lösung. Ob agentenlos, CDR (Cloud Detection and Response), EDR für Cloud-Workloads, kontinuierliche Erkennung oder APIs – vieles deutet darauf hin, dass Cloud und Daten die beiden großen Säulen in der stark von DevOps geprägten Technologiewelt bilden, auf die wir zusteuern.
Fazit zum Hacker Summer Camp
Das Hacker Summer Camp und die dazugehörigen Konferenzen bieten Cybersicherheitsexpertinnen und -experten, Praktikerinnen und Praktikern sowie Interessierten eine einmalige Gelegenheit, Technologien zu erkunden, dazuzulernen und sich mit Gleichgesinnten auszutauschen. Allzu freizügige IAM-Berechtigungen, Lücken in der Software-Supply-Chain – von CI/CD-Pipelines bis hin zu APIs –, von Cloud-Security-Forschenden identifizierte Schwachstellen und Lücken in den CSP-Standardeinstellungen standen besonders im Fokus und warfen die Frage auf: Wird es erst schlimmer, bevor es besser wird? Und was können wir als Security-Community tun, um Schritt zu halten?
Wie Chris Krebbs treffend sagte: „Die Cybersicherheits-Community hat großen Einfluss. Wir müssen das erkennen und Verantwortung dafür übernehmen“ und diese Herausforderungen gemeinsam lösen.
Sie möchten mehr erfahren? Eine Liste der Vorträge finden Sie auf der Seite des Cloud Security Podcast.
Hören Sie die Cloud-Security-Ausgabe des Hacker Summer Camp.