Encontre vulnerabilidades de código aberto no fluxo de trabalho do Bitbucket

Noa Korem
22 de janeiro de 2019
0 minutos de leituraA Snyk implementou o Code Insights, um novo recurso do Bitbucket que permite aos usuários do Bitbucket Server visualizar resultados detalhados das análises de vulnerabilidades da Snyk sem sair do próprio Bitbucket.
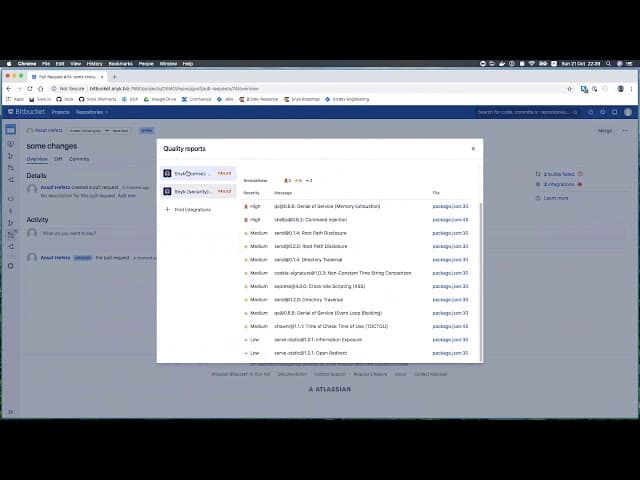
Assista a uma breve demonstração da nova integração:
A integração da Snyk com o Bitbucket Server permite que os desenvolvedores protejam o código contra vulnerabilidades de código aberto como parte do fluxo de trabalho diário. A Snyk analisa todas as pull requests abertas para garantir que elas não introduzam novas vulnerabilidades de código aberto e pode impedir que essas pull requests sejam mescladas. A Snyk também analisa os repositórios diariamente para detectar vulnerabilidades recém-divulgadas.
Se uma nova vulnerabilidade for encontrada, a Snyk não apenas enviará um alerta, como também abrirá uma pull request de correção, com sugestões de atualização ou patches precisos da Snyk para corrigir a vulnerabilidade.
Com a implementação do Code Insights, os desenvolvedores podem analisar os resultados da verificação diretamente no fluxo de trabalho habitual do Bitbucket, sem precisar sair da plataforma para acessar a Snyk e fazer uma análise mais aprofundada. Na interface de pull requests do Bitbucket, a Snyk analisa as alterações em busca de novas vulnerabilidades, e você pode ver anotações detalhadas em linha ao lado de cada alteração que introduz um novo problema. Essas anotações facilitam a compreensão dos resultados da análise da Snyk e ajudam a tomar decisões bem fundamentadas, como demonstram as imagens a seguir.
A imagem a seguir mostra resultados detalhados da análise de uma nova pull request, incluindo informações sobre as vulnerabilidades encontradas:

A imagem a seguir mostra anotações em linha das vulnerabilidades:

Com o Code Insights, a Snyk está pronta para se integrar totalmente ao seu fluxo de trabalho no Atlassian. Começando pela proteção do processo de gerenciamento de código, a Snyk testa, corrige e monitora seus projetos no Bitbucket Server (veja mais informações aqui sobre Como instalar a Snyk com o Bitbucket Server). Você também pode proteger os processos de build e deploy com a integração da Snyk ao Bitbucket Pipeline. Mantenha-se seguro!