すべてのリソースを見る

  • チートシート

    5 Reasons Security Fixes Don't Get Merged | Snyk

    今すぐ読む
  • 動画

    Snyk & Anthropic: Preparing for the Coming Wave of Autonomous Attacks

    今すぐ読む
  • レポート

    The Automated AI Attacks Playbook: How to Prepare for the Coming Wave

    今すぐ読む
種類
トピック

表示中 49 - 72 / 753 リソース

White Paper

Securing AI-Native & Agentic Apps: A Security Roadmap | Snyk

resource cheatsheet evo ai you didn know
Cheat Sheet

AI Security Cheat Sheet: Discover Hidden AI Supply Chain Risks | Snyk

Video

Vibe Coding Challenge: v0 vs. Base 44 | Who Builds the Better DIY Forum?

Video

Lovable vs. Bolt - Vibe Code Challenge

illustration hero ai
Article

Trivy GitHub Actionsのサプライチェーン侵害

攻撃者は広く利用されているTrivy GitHub Actionの75個のバージョンタグを侵害し、セキュリティスキャナーを認証情報窃取ツールに変えました。2段階の攻撃の流れ、影響の有無、GitHub Actionsのサプライチェーン攻撃からCI/CDパイプラインを保護する方法をご紹介します。

Frame tatxki
Cheat Sheet

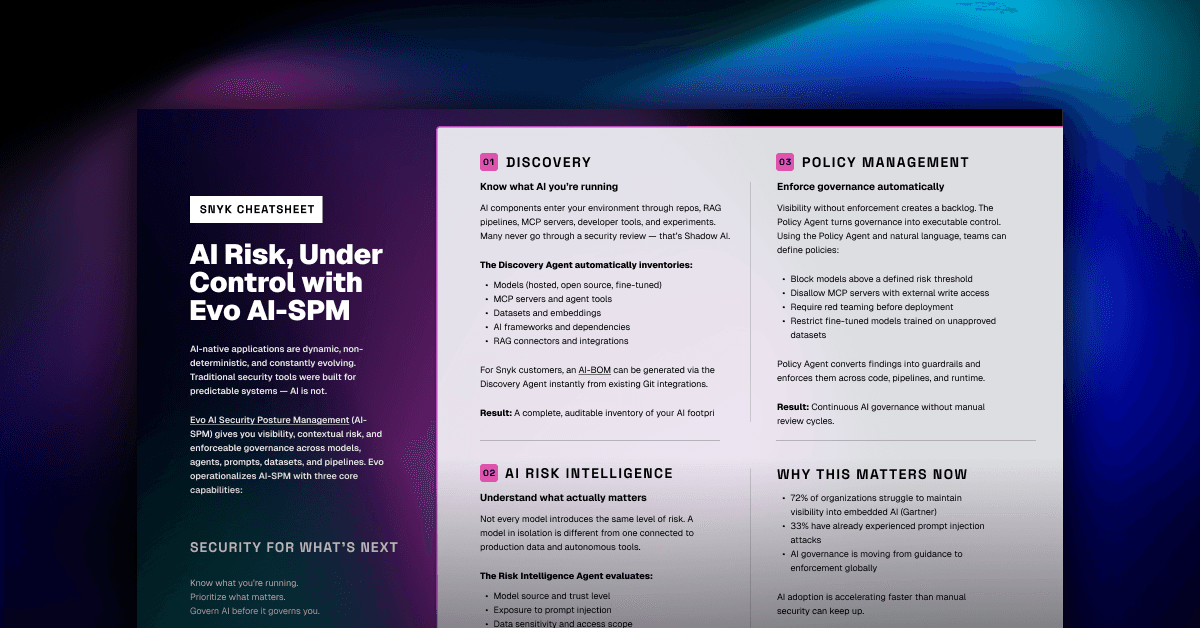
AI Risk, Under Control with Evo AI-SPM

feature ai ide dark
Article

起業家、スタートアップ創業者、個人事業主におすすめのClaude Skills 8選

SaaSの財務モデリングからコンバージョン重視のコピーライティング、プロダクトマーケットフィットの調査まで、この8つのClaude Skillsが、事業の立ち上げと成長を支えるAI活用ワークフローを起業家に提供します。

Frame wvjlsj
eBook

Building Fast and Secure: A Leader’s Guide to AI-Accelerated Development eBook

feature insights context
Article

StegaBinの内幕:北朝鮮のステガノグラフィー攻撃が見出しを飾った経緯

北朝鮮のハッカーが、PastebinのステガノグラフィーをC2に利用した悪意あるnpmパッケージを26個公開し、各所で大きく報道されました。データを確認したところ、現実世界への影響はゼロでした。この攻撃で実際に何が起きたのか、そして悪意あるパッケージ攻撃の本当のリスクについて解説します。

Article

CVE-2026-29000:公開鍵によってpac4j-jwtの認証が突破される仕組み

CVE-2026-29000は、pac4j-jwtにおけるCVSS 10.0の認証バイパス脆弱性です。攻撃者はサーバーのRSA公開鍵だけで管理者トークンを偽造できます。脆弱性の仕組み、影響の有無、修正方法を解説します。

Video

I Asked Gemini 3.1 Pro to Build a Secure App... Then I Scanned It for Vulnerabilities.

Webinar AI Radar February On Demand headshots
Video

AI Radar:2月版

CPE単位を取得しましょう!各セッションでは、現実の課題を掘り下げ、アプリケーションを保護するための実践的な知見を紹介します。従来のセキュリティとAIネイティブアプリケーションという新たな領域の隔たりを埋め、妥協することなくチームのイノベーションを実現します。

Compliance FEATURE cropped
Article

安全なAI主導の移行で公共部門の近代化を加速

生成AIが公共部門のレガシーアプリケーション移行をどのように加速するのか、またSnykがAI生成コード、依存関係、コンテナ、クラウドインフラをコードからクラウドまで保護する方法をご紹介します。

Video

AI on the Radar: Securing AI Driven Development

Article

DASTとペネトレーションテストの比較:押さえておきたい5つの違い

最新のAPIやマイクロサービスを保護するうえで、DASTとペネトレーションテストのどちらを選ぶかは重要です。これらの手法を組み合わせ、アプリケーションポートフォリオ全体を守る堅牢な多層セキュリティ戦略を構築する方法をご紹介します。

Article

UI/UXエンジニアにおすすめのClaude Skills 8選

アクセシビリティ監査やコンポーネントのスキャフォールディングなどの反復作業を自動化し、UI/UXエンジニアリングを変革するClaude Skillsをご紹介します。ワークフローを効率化し、本当に重要な創造的判断に集中する方法を見つけましょう。

blog feature snyk container custom base recommendations
Article

開発者向けClaude Skillsおすすめ8選

Manus風のタスク計画からTerraformコードの生成、Core Web Vitalsの最適化まで、開発者が実際のエンジニアリング業務で繰り返し使える、AIを活用したワークフローを実現するClaude Skillsを8つ紹介します。

illustration hero ai
Article

AI時代のDevSecOpsを見直す6つの原則

6つの要素は、開発者ファーストのAIセキュリティ、設計段階からのAIセキュリティ、AIセキュリティにおける責任共有、AIセキュリティの自動化、AIに特化したインテリジェンス、AIガバナンスと継続的な改善です

Video

Cursor Composer 1.5 vs 1.0: What’s Actually Changed?

illustration hero ai
Article

AIの「スキル」は新たなエージェント型攻撃対象領域

AIが単純なチャットを超えて自律的に実行するようになるにつれ、エージェントを動かすスキルが危険な新しい攻撃対象領域として浮上しています。エージェント型ワークフローの時代に開発スピードを維持しながら、悪意あるAIエージェントツールから組織を守る方法をご紹介します。

Article

AnthropicがClaude Code Securityを発表。業界にとって朗報である理由

Claude Code Securityの発表を受け、従来のセキュリティは終わりだという見出しが飛び交っています。しかし本質は、検知から自動修正への移行です。今回の発表は、AIの推論と決定論的分析を組み合わせ、現代のソフトウェアサプライチェーンを保護する多層型セキュリティアプローチの有効性を裏付けています。

blog feature supply chain sbom
Article

構造化出力で、より安全なAIエージェントを構築する

トークン生成時に厳格なスキーマを適用する構造化出力が、より安全で信頼性の高いAIエージェントの構築にどう役立つかを解説します。AIエージェントを強制適用型の本番環境へ移行するために必要なフレームワークとセキュリティツールをご紹介します。

blog feature ai pink
Article

金融・クオンツ開発者向けClaude Skillsトップ8

アルゴリズムトレーダーがAIへの懐疑からClaude Skillsによる実用的な自動化へと移行するなか、クオンツ金融は進化しています。最新のClaude Skillsとセキュリティのベストプラクティスを活用し、高度な金融判断に集中できる余力を取り戻す方法をご紹介します。

Video

Can You Trust AI Code? I Built a Scanner to Find Out

Can you trust the code AI generates? In this video, we build a custom AI Security Benchmarking tool to put models like Gemini, Mistral, and GLM 4.5 to the test.