コンテナセキュリティをすべて網羅
開発者に使いやすいSnykのコンテナセキュリティと、Sysdigのランタイム脅威対策を組み合わせることで、ランタイムのコンテキストを活用した早期検知と脆弱性管理を実現します。
SnykとSysdigは、最も安全なベースイメージの選定から、注意が必要な脆弱性の検知と優先順位付け、稼働中のワークロードにおけるリアルタイムの脅威、構成のドリフト、新たな脆弱性の監視まで、コンテナとKubernetesのライフサイクル全体をカバーします。
Snyk + Sysdig
SnykとSysdigのパートナーシップにより、開発者向けセキュリティとランタイム保護のそれぞれで選ばれているプラットフォームが連携。脆弱性への対応負荷を軽減し、Kubernetesアプリをより迅速にリリースし、本番環境を保護します。
SnykとSysdigは、開発、DevOps、SecOpsのサイロ化を解消し、コンテナのビルドパイプラインにおける最も重大な脆弱性に対処する初のソリューションを提供します。幅広いセキュリティカバレッジと、実行時にパッケージ内の脆弱性が実際に動作しているかを把握するインサイトを組み合わせることで、悪用可能性と潜在的なリスクに基づいてセキュリティ問題を修正し、チームの連携を促進します。
Kubernetes開発者向けIDEで設計段階からコンテナのセキュリティを確保し、安全で最新のベースイメージを自動選択。コーディング中に修正すべき問題を特定できます。
コンテナ、Kubernetes、クラウド全体で、実行時の脅威や異常を検知します。アラートと対応を自動化し、フォレンジック調査に役立つ詳細なアクティビティ記録を取得します。
実行時に読み込まれるパッケージを特定し、修正すべき脆弱性の優先順位を判断。コンテナのノイズを排除し、アプリケーションのデリバリー速度とセキュリティの低下を防ぎます。

開発者に使いやすいSnykのコンテナセキュリティと、Sysdigのランタイム脅威対策を組み合わせることで、ランタイムのコンテキストを活用した早期検知と脆弱性管理を実現します。
SnykとSysdigは、最も安全なベースイメージの選定から、注意が必要な脆弱性の検知と優先順位付け、稼働中のワークロードにおけるリアルタイムの脅威、構成のドリフト、新たな脆弱性の監視まで、コンテナとKubernetesのライフサイクル全体をカバーします。

Snyk Containerを使えば、イメージをすばやくスキャンし、脆弱性の少ない最新のベースイメージを特定できます。これにより、何百もの脆弱性を一度にすばやく解消できます。Snykなら、最もリスクの高い脆弱性に集中できるため、すぐにコーディングに戻れます。
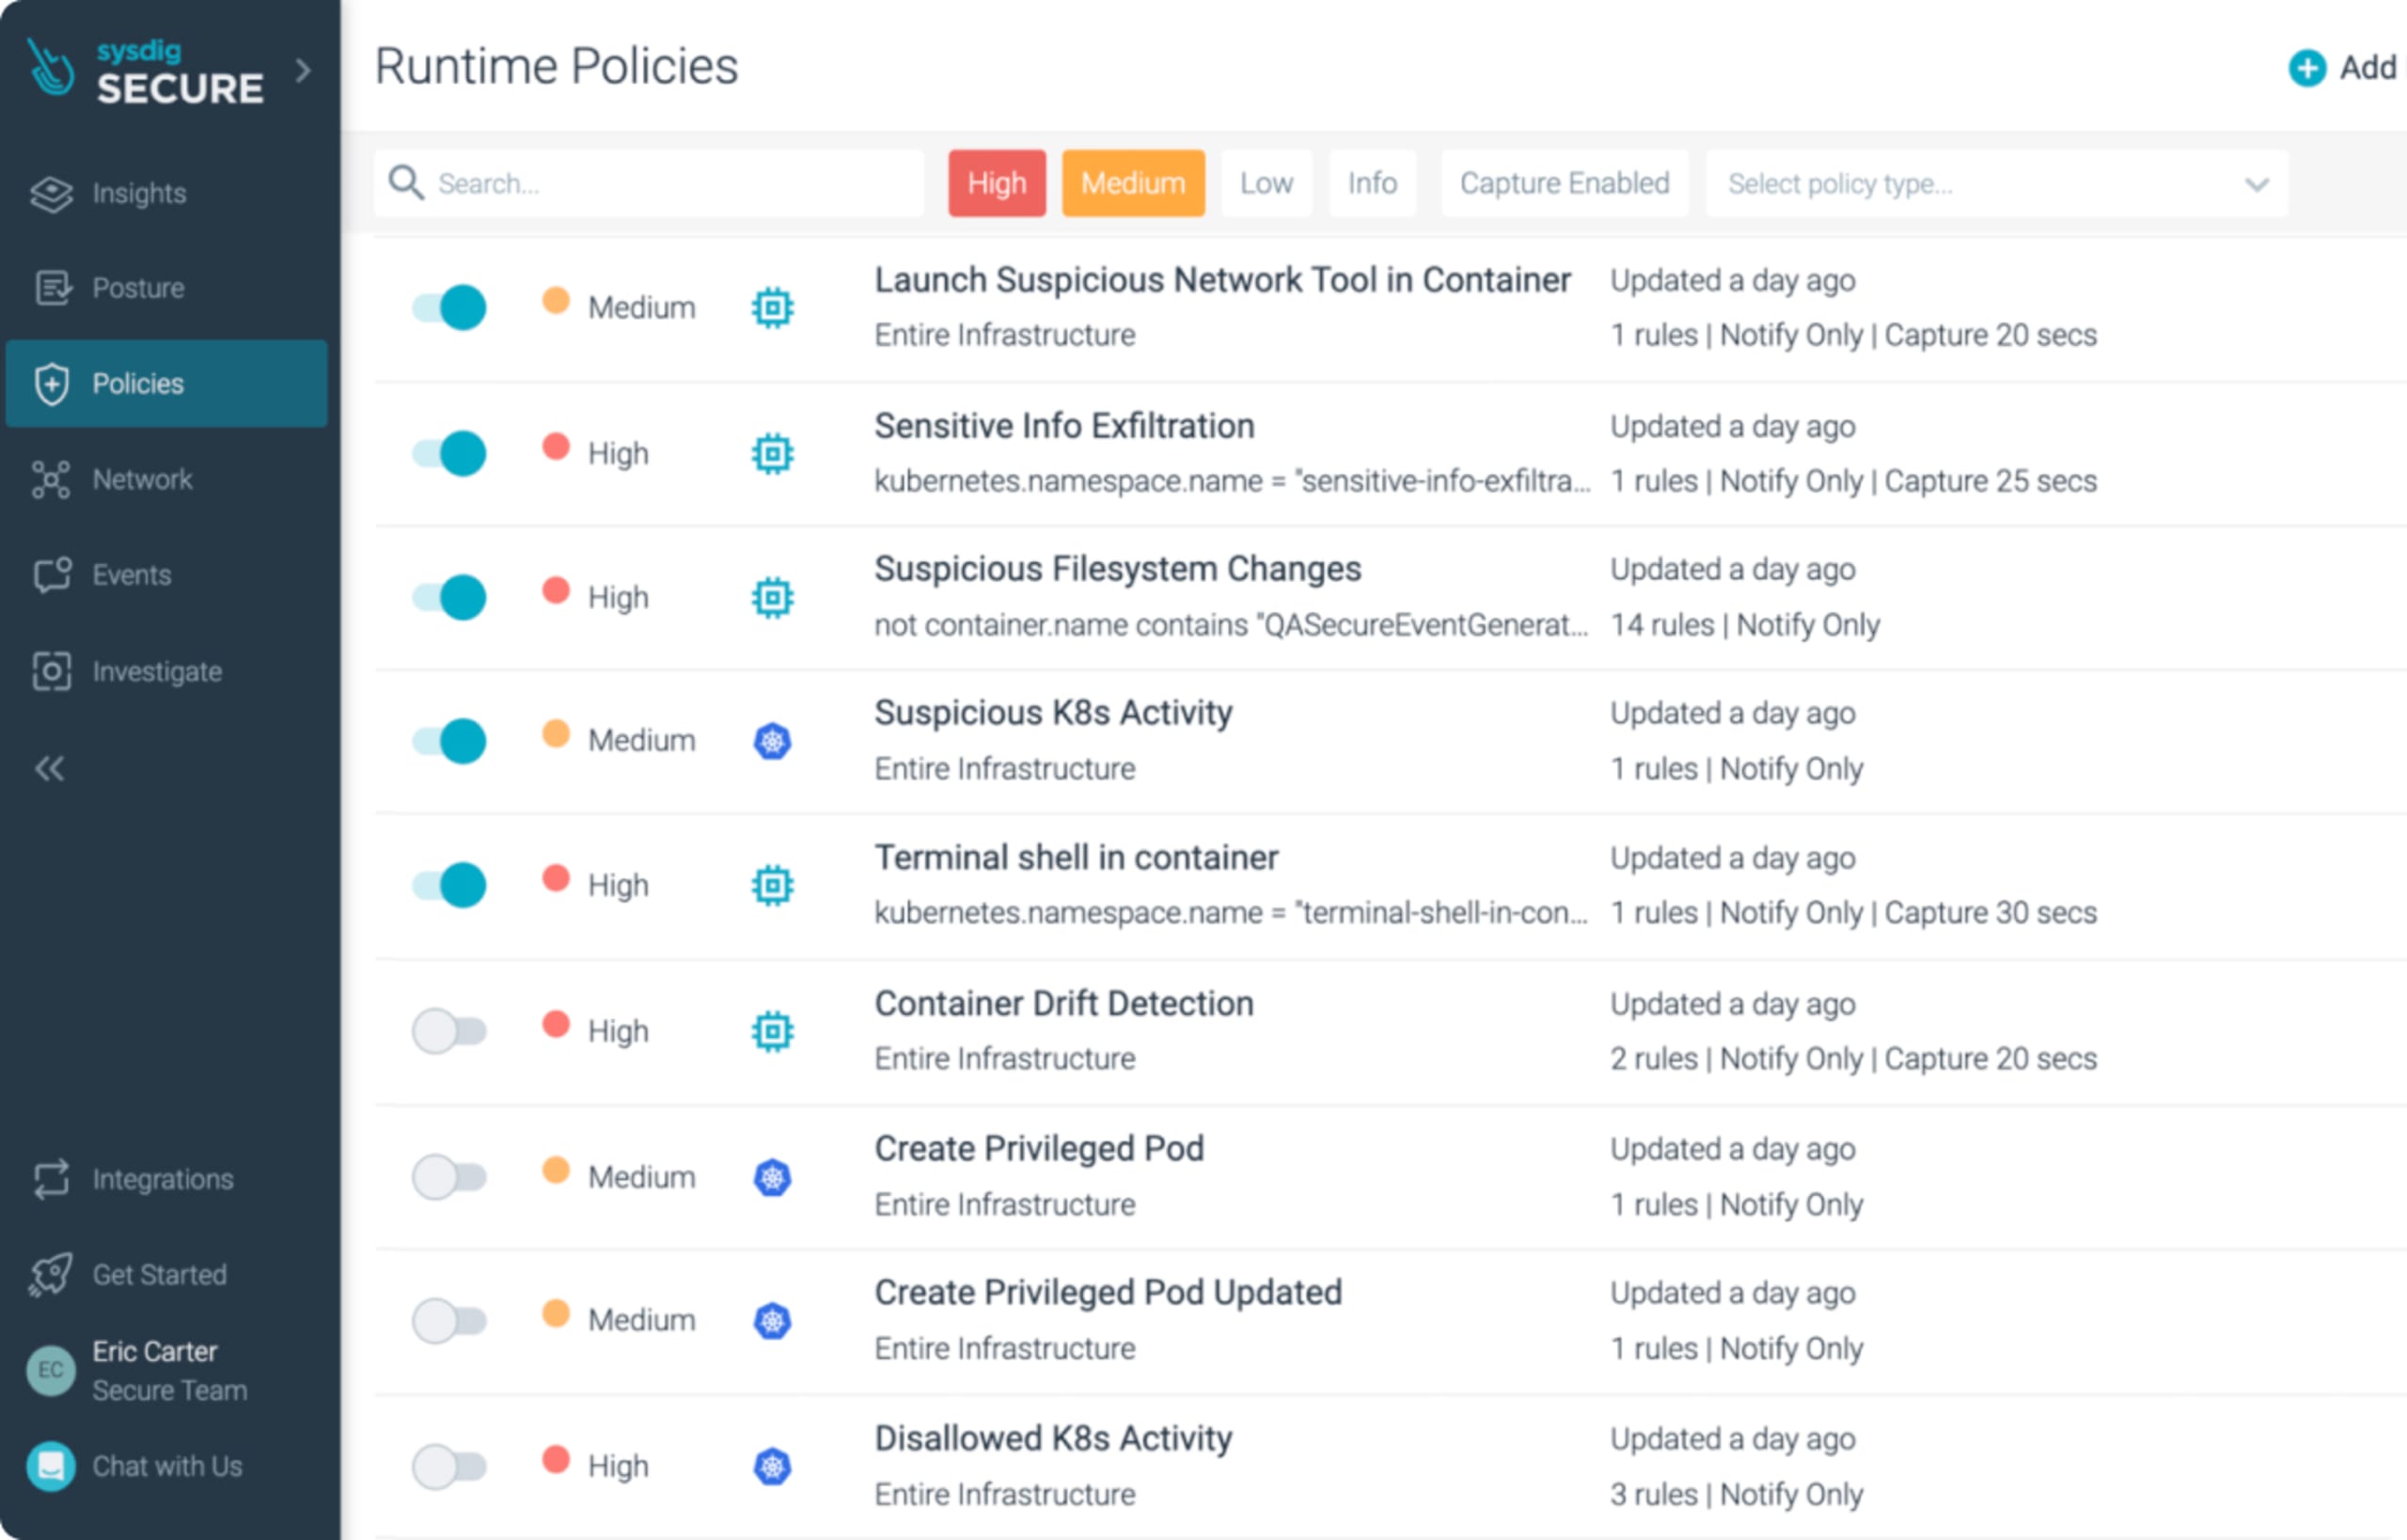
Sysdigは、コンテナとクラウドのセキュリティを統合的に提供します。オープンソースのFalcoを基盤とするSysdig Secureのランタイムセキュリティは、コンテナやKubernetes全体の脅威を検知し、詳細なアクティビティを記録することで、チームのインシデント対応を迅速化します。
Sysdig Secureを使うと、DevOpsチームとSecOpsチームは、MLベースのイメージプロファイリングを通じてポリシーを自動化し、対応アクションによって自動的に修復できます。

時間に追われる開発者は、優先順位の付いていない大量のアラートに埋もれています。一方、リソースが限られたセキュリティチームや運用チームは、修正に平均200日以上かかる脆弱性のトリアージに追われています。
ベースイメージの自動推奨と、実行中のパッケージのランタイムコンテキストを組み合わせることで、本来なら対応が必要となる脆弱性を最大95%すぐに排除できます。