Terraformのライフサイクルの早い段階でIaC構成を保護
Snykは、Terraform CloudおよびTerraform Enterpriseのplanステージとapplyステージの間に統合されるため、Terraform Cloudの構成テンプレートを作成しながらテストし、さらにCI/CDパイプラインで実行する際にもテストできます。
SnykとHashiCorp
SnykとHashiCorp Terraform Cloudのインテグレーションにより、ユーザーはSDLCの一環として、クラウドインフラのセキュリティ設定ミスを本番環境に到達する前に検出し、修正できます。
SnykとHashiCorpを活用すれば、Terraform Cloudのライフサイクルにセキュリティを統合して自動化し、開発のスピードを落とすことなくリスクを低減できます。
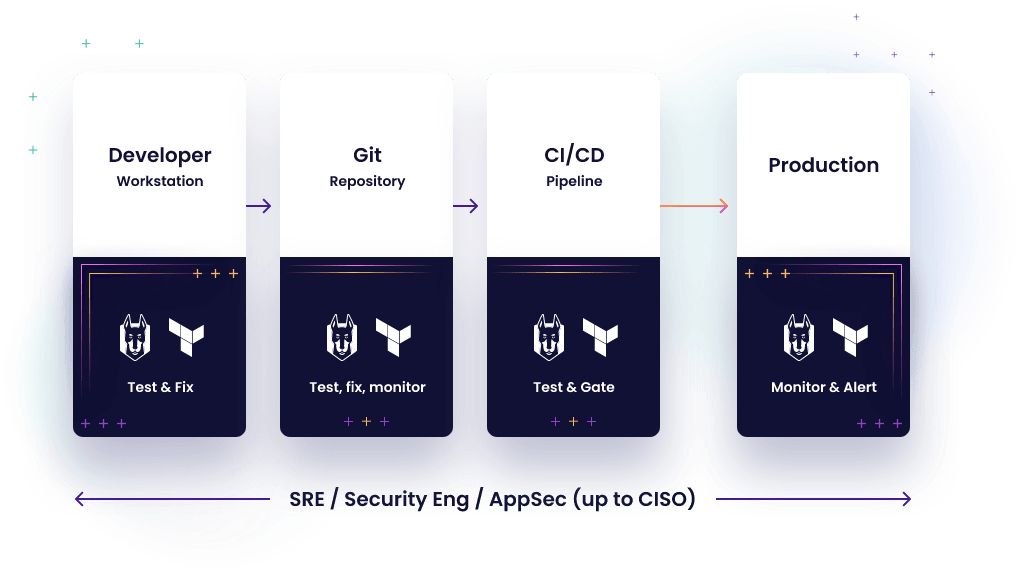
開発者がパイプライン開発のスケジュールを主体的に管理できるよう支援します。セキュリティ上の問題について迅速なフィードバックを提供し、実装前に設定ミスをすばやく検出・修正できます。
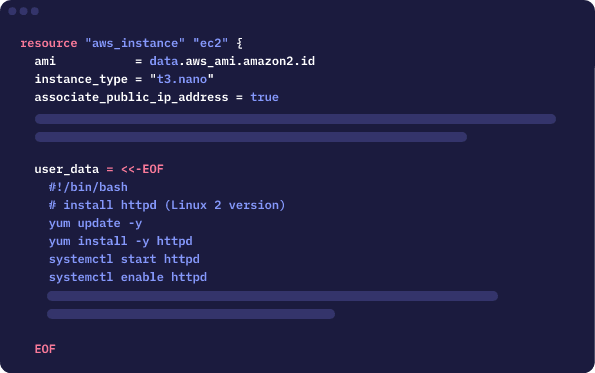
Snykは、Terraform CloudおよびTerraform Enterpriseのplanステージとapplyステージの間に統合されるため、Terraform Cloudの構成テンプレートを作成しながらテストし、さらにCI/CDパイプラインで実行する際にもテストできます。
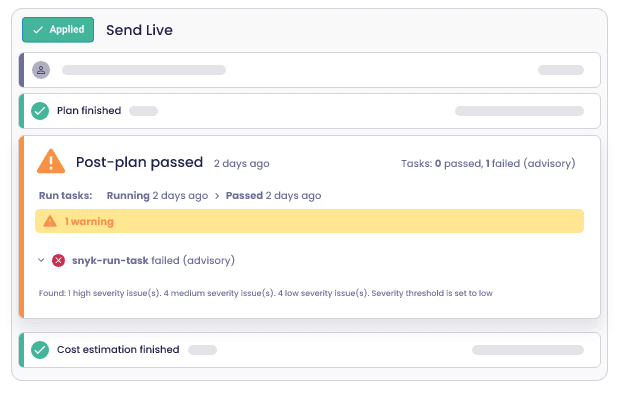
IDEから早い段階でスキャンを開始してすぐにフィードバックを得るほか、CLIからスキャンしてインタラクティブなフィードバックを受け取れます。設定を400以上のSnykセキュリティポリシーと照合し、AWS、Azure、GCP、Kubernetesの問題をすばやく特定して修正できます。
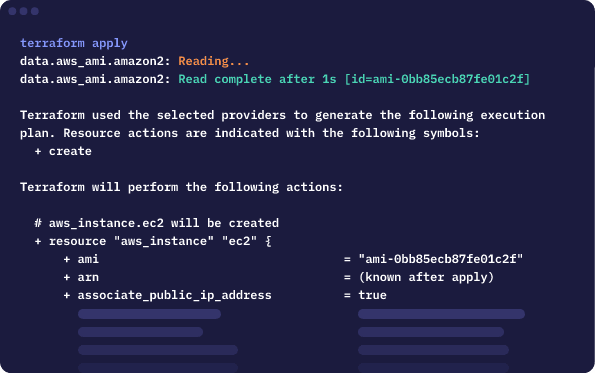
Terraformのplan段階で設定の修正案とセキュリティに関するアドバイスを提示し、コードがレビューに提出される前に問題を検出します。
Snykはplanとapplyのステージ間に統合され、applyステージの前に修正を迅速化します。
設定上の問題をコード内で開発者に直接示し、推測の必要をなくして修正を迅速化します。
Snykのセキュリティポリシーやカスタムポリシーを適用し、変更案によって新たな脆弱性が持ち込まれないかを検出します。