XSSの 脅威は 収まったのでしょうか? クロスサイトスクリプティング (XSS) が 大きく 報じられるようになってから 10年以上が 経ち、 認知度は 高まり、 防御策も 格段に 進化しました。 しかし、 最近の データは 異なる 状況を 示しています。
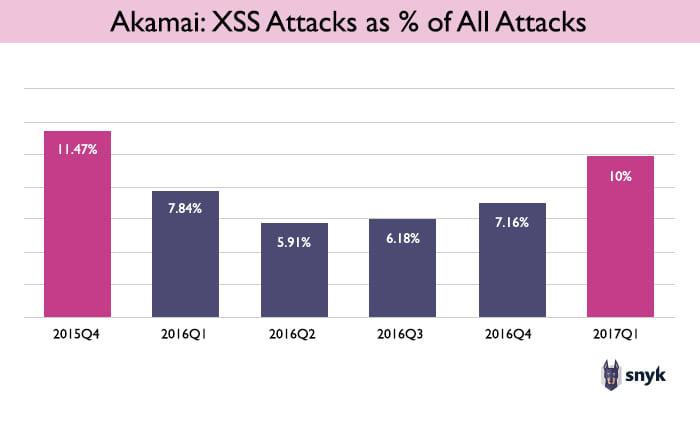
XSS攻撃 は 201 7年第1 四半期に 39%増加 し、 201 5年第4 四半期以降で 最大の 伸びを 記録
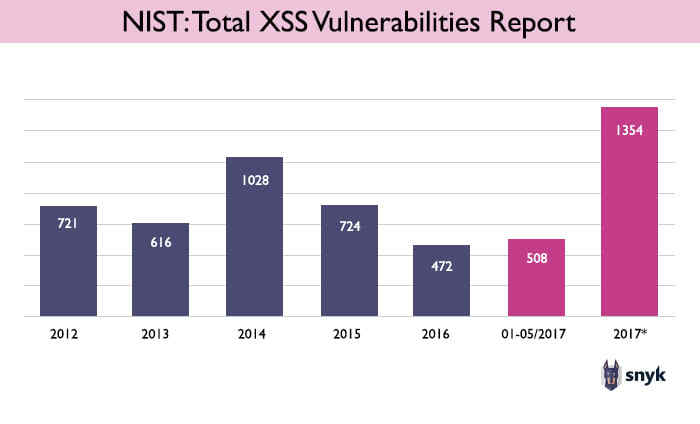
XSSの 脆弱性 は 201 7年に 166%増加する 見込み で、 201 2年以降で 最大の 伸び
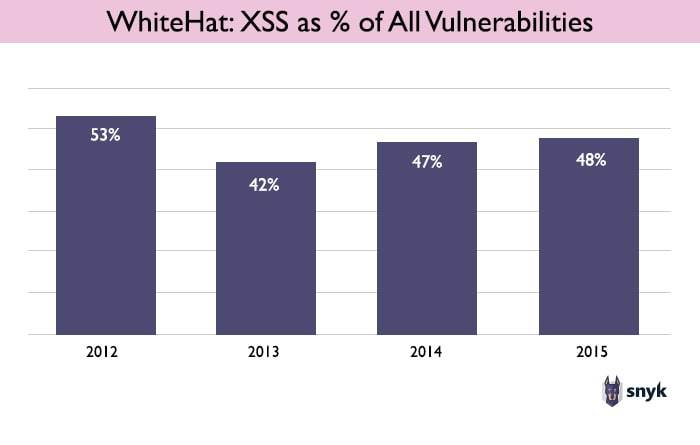
XSSの 発生率 は 一貫して 高い 水準に あり、 201 2年以降、 ウェブサイトの 脆弱性の 約50%を XSSが 占めています
201 6年の 重大な データ侵害上位50件を 踏まえ、 最近 OWASP Top 10 の セキュリティ脆弱性を 調査しました。 大規模な データ侵害の 衝撃的な 報道と 比べると、 XSS攻撃の 影響は はるかに 小さく 見えるかもしれません。 しかし 実際には、 XSS攻撃は より 多くの ユーザーや ウェブサイトに 影響を 及ぼす 可能性が あります。 データを 一度に 大量流出させるのではなく、 ユーザーを 一人ずつ 侵害するのです。 いわば 「小さな 傷が 積み重なって 大きな 痛手と なる」状況です。
この 記事では、 XSS攻撃、 脆弱性、 発生率に 関する 最新データを 紹介し、 XSSの 「次なる 波」が 到来している ことを 示します。 さらに、 XSSが なくならず、 再び増加している 理由を 分析します。
XSSの基礎知識 XSS (クロスサイトスクリプティング) 攻撃 (OWASPに よる 公式な 定義 を 参照)は、 攻撃者が ユーザーの ブラウザーを だまし、 被害者の ドメイン上で 悪意の ある JavaScriptコードを 実行させる ことで 発生します。 こうした スクリプトは、 ドメインの セッションCookieを 盗んだり、 コンテンツを 取得・改ざんしたり、 ブラウザーの 同一オリジンポリシーに よって 通常は ブロックされる 操作を、 ユーザーに 代わって 実行・変更したりする 可能性が あります。
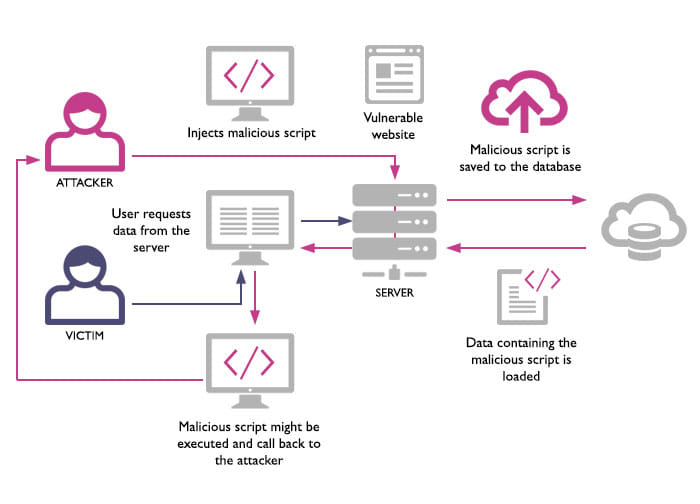
XSSの 脆弱性は、 攻撃者の スクリプトを ページ上に 出力し、 被害者の ドメイン上で 実行させる ことで、 こうした 攻撃を 可能に します。 たとえば 攻撃者は、 XSSの 脆弱性を 利用して、 悪意の ある スクリプトを 含む コメントを 記事に 投稿できます。 この スクリプトにより、 その ページを 訪れる すべての ユーザーが 危険に さらされます。
悪意のあるコードがWebアプリのデータベースに残り続ける、永続型XSS攻撃
上記の 例は 「永続型XSS」の 脆弱性です。 もう 一つの 一般的な 種類が 「反射型XSS」で、 ウェブサイトが リクエストの 一部を そのまま 返す ことで 発生します。 攻撃者は、 悪意の ある リンクを クリックするよう ユーザーを だます 必要が あります (フィッシングメールや、 別の ページに 仕込んだ 悪意の ある JSなどを 利用)。 これを きっかけに XSS攻撃が 実行されます。
最後に、 「DOMベースXSS」 攻撃は、 クライアント側の JavaScriptが URLの 一部を ページ上に 出力する ことで、 ブラウザー内のみで 発生します。 サーバーは 攻撃の 発生を 検知する 機会が ないため、 DOMベースXSSは 検出が 非常に 困難です。
XSS攻撃が1年にわたり増加、第1四半期には39%増 四半期ごとに 発行される Akamaiの 「State of the Internet Security Report」 に よると、 XSS攻撃は 201 6年初頭に 減少した ものの、 再び増加に 転じ、 今年の 第1四半期には 大幅に 増加しました。 Akamaiに よれば、 現在、 ウェブアプリケーションに 対する 攻撃全体の 10%を XSS攻撃が 占めています。
201 5年以前の Akamaiレポートには XSS攻撃の 件数が 記載されておらず、 それ以前の 推移を 把握するのは 困難です。 しかし、 Impervaの WAFソリューションが 防御した 297,954件の 攻撃を 調査した Imperva Web Application Attack Report の データから、 過去数年間の XSS攻撃に ついて 知ることができます。
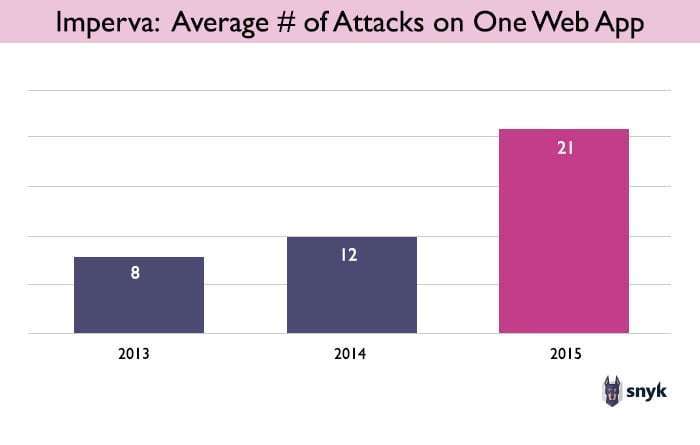
Impervaに よると、 201 3年、 201 4年、 201 5年に、 データセット内の 平均的な ウェブアプリケーションが XSS攻撃を 受けた 回数は、 それぞれ 8回、 12回、 21回でした。 201 4年から 201 5年に かけて、 攻撃件数は 110%増加しています。
この 2つの データセットと 調査方法は 大きく 異なりますが、 201 5年を XSS攻撃の 「波」と 表現できるでしょう。 そして 201 7年の データは、 今まさに 「次なる 波」が 到来している ことを 示しています。
XSSの脆弱性は2017年に166%増加する見込み NISTが まとめる National Vulnerabilities Database では、 ソフトウェア製品の 脆弱性が CVEや 深刻度など、 さまざまな 基準で 報告されています。
XSSの 脆弱性の 総数を 見ると、 ここ 数年の 推移には ばら つきが あります。 201 4年は 1,028件と 突出しており、 201 3年より 66%増加しました。 201 6年は わずか 472件と 少なく、 201 5年から 34%減少しました。
しかし 201 7年には、 急激な 増加傾向 が 見られます。 今年の 最初の 5か 月半 (この 記事の 執筆時点)だけで 508件の 脆弱性が 報告され、 201 6年の 年間件数を 上回りました。 通年に 換算すると、 今年報告される 脆弱性は 1,354件と 推定され、 前例の ない 166%の 増加と なります。
これは、 脆弱性が 報告された ソフトウェアシステムの 数が 異例の ペースで 増えている ことを 示す、 「XSSの 次なる 波」の さらなる 証拠です。
な お、 この データには DOMベースXSS攻撃は 含まれていません。 クライアント側で 発生し、 検出が ほぼ 不可能な ためです。 私たちの 経験では、 シングルページアプリケーションの 普及や、 ウェブサイトの クライアント側機能の 高度化に 伴い、 こうした 攻撃の 発生率は 高まっています。
たとえば 最近、 クライアント側の JavaScriptライブラリを 調査した ところ、 77%の サイトが 少なくとも 1つの 脆弱な JavaScriptライブラリを 使用している ことが わかりました。 こうした 脆弱性の 多くは XSSであり、 従来の 監視ツールでは 検出が 困難です。
重大なXSS脆弱性は過去のものではない これまで、 クロスサイトスクリプティングの 脆弱性や 攻撃は、 MySpace (2005年)、 American Express (2008年)、 Barack Obama の 選挙キャンペーンサイト (2008年)、 McAfee 、Semantec 、Kaspersky (2009年)、 Facebook (2011年)、 CIA と FBI (2011年)、 Ebay (2012年)などの 組織で 報告されてきました。
しかし、 こうした 「衝撃的な」報告は 過去の ものではありません。 201 6年には、 eBay と Yahoo の ユーザーが 再びXSSの 被害に 遭いました。 同年7月には、 Ciscoが 人気プラットフォーム Webex の XSS脆弱性を 発表し、 速やかに 修正されました。
201 7年は、 5月までの 時点で、 NISTの データベースに 次の 主要ソフトウェアシステムの 一部 バージョンに おける XSS脆弱性が 報告されていました。
これは あくまで 一例です。 ここ 数か月に 報告された 508件の 脆弱性の うち、 さらに 多くが 「重大な」脆弱性と 見なされる 可能性が あります。 攻撃者に 悪用された ものも あるかもしれません (この 記事の 執筆時点では、 その データは 入手できませんでした)。
XSSの発生率は2012年以降、高い水準で推移 さらに、 WhiteHat Security Statistics Report では、 WhiteHat Sentinelサービスの スキャンおよび修正データを 分析し、 201 2年から 201 5年に かけての XSSの 発生率を 追跡しました。 指標には、 参加ウェブサイトで 見つかった すべての 脆弱性に 占める XSSの 割合を 使用しています。
この データは、 XSSが 減少または 消滅しつつあると いう 見方に 反する ものです。 MySpaceで 「Sami is My Hero」 XSS攻撃が 世界に 衝撃を 与えてから 丸1 0年が 経った 201 5年も、 ウェブサイトで 検出された 脆弱性の ほぼ 50%が XSSであり、 過去 数年から 大きな 変化は ありませんでした。
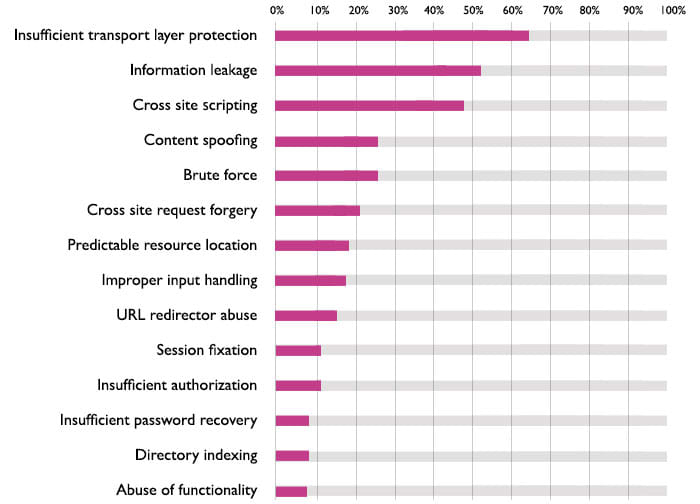
WhiteHatの 調査は、 他の 脆弱性と 比較した XSSの 重要性も 裏付けています。 一貫して、 ウェブサイトで 検出される XSSは 脆弱性の 上位3位以内 に 入っており、 上位3種類と それ以外の 脆弱性の 発生率には 大きな 差が あります。
201 5年の データを 見ると、 XSSは 全脆弱性の 48%を 占めて 3位で、 次点の Content Spoofingは わずか 25%でした。
EdgeScan Vulnerability Statistics Report も、 同様の 方法で 収集した 非常に よく 似た 数値を 示し、 この データを 裏付けています。 EdgeScanの 報告では、 201 3年から 201 5年に かけて、 すべての 脆弱性に 占める XSSの 割合は 一貫して 50%を 超えています。
見解:XSSは拡大し、深刻化する問題 データから、 XSSは 依然と して 重大な 脅威であり、 脆弱性の 発生率と 攻撃件数の 両面で、 次なる 波を 迎えつつある ことが わかります。
ウェブアプリケーションへの 全攻撃に 占める XSSの 割合は、 201 7年第1 四半期に 7%から 10%へと 増加しました。
過去 4年以上に わたり、 ウェブサイトの 約50%に XSSの 脆弱性が 存在しています。
NISTの 脆弱性データベースに よると、 XSSの 脆弱性は 今年、 201 6年の 508件から 2017年通年で 1,354件へと、 166%増加する 見込みです。
この 発生率には、 もう 一つの 増幅要因が ある ことも 忘れては なりません。 XSSの 脆弱性が 1つ あれば、 その 脆弱性が 存在する ドメイン全体が 侵害される 可能性が あります。 その ため、 古い JavaScriptを 使い、 DOMベースXSSの 影響を 受けやすい、 アクセスの 少ない 遠隔ページが 1つ あるだけで、 その ドメイン上の すべての ユーザーデータや 操作が 危険に さらされます。
Snyk は、 オープンソースパッケージに 含まれる XSSなどの 脆弱性から、 何千もの ウェブアプリを 保護しています。 私たちの 経験から、 XSSが (多くの 専門家が 期待したようには)なくならない 理由、そして 201 7年に セキュリティ上の 問題と して さらに 対処が 難しくなる 可能性が ある 理由を 5つ挙げます。
重要な データ の やり取りや 操作が ウェブ上でますます 増えており、 攻撃者に とって XSS攻撃の 魅力が 高まっています。
シングルページアプリ では、 クライアント側の ロジックと ユーザー入力の 処理が 増えます。 その 結果、 DOMベースXSSの 脆弱性を 抱えやすくなります。 前述の とおり、 こうした 脆弱性は ウェブサイトの 所有者が 検出するのが 非常に 困難です。
オフラインアクセスや プログレッシブウェブアプリを 支える ため、 最新の ウェブアプリでは JavaScriptの 永続化と キャッシュが 進んでいます 。 その ため、 攻撃者は 被害者の ブラウザーに 悪意の ある JavaScriptを 残し、 脆弱性が 修正された 後も 長期に わたって 侵害状態を 維持できます。
モバイル画面では ブラウザーの 情報が 見えに くくなります 。 たとえば URLや クエリ文字列が 省略 表示される ため、 モバイルで ウェブを 閲覧する ユーザーが 異常に 気づきに くくなります。
ほとんどの ウェブサイトで 使われ、 Reactや Angularなどの フレームワークに よって さらに 利用が 促進される オープンソースライブラリの 利用増加 は、 ライブラリに 潜む XSS脆弱性の 影響範囲を 広げます。 ほとんどの ウェブサイトは 依存関係を 管理していない ため、 ライブラリ自体が 修正された 後も、 脆弱性に 気づかず、 危険に さらされたままです。
アプリケーション開発者、 ウェブサイトの 所有者、 セキュリティ担当者は、 皆この 問題を 重く 受け止めるべきです。 201 7年、 XSS攻撃は 重大な 警告サインであり、 慎重な 対応が 求められます。 組織の リスクを 抑え、 顧客や ユーザーへの 被害を 防ぐ ため、 これまで 以上に XSSの 欠陥を 念頭に 置いて、 アプリケーションを 開発、 テスト、 スキャン、 更新する 必要が あります。
開発者に 愛され、 セキュリティチームから 信頼される。 Snykの 開発者ファーストの ツールは、 ガバナンスや コンプライアンスの ニーズに 応える、 統合された 自動化セキュリティを 提供します。