ソフトウェア定義車両 (SDV)の 登場に より、 自動車業界は 歴史上、 他に 類を 見ない 転換点を 迎えています。 202 4年4月16日から 18日に デトロイトで 開催された SAE (Society of Automotive Engineers) World Congressでは、 自動車業界の 研究開発と 技術革新に 5,000億ドルを 超える 投資が 見込まれる 市場が ある ことが 明言されました。 SDVへの 移行に より、 自動車業界の 創成期から 続く 従来の 「一度きりの 購入」 モデルでは 不可能だった、 機能や サービスの サブスクリプションを 通じた 新たな 収益源が 生まれます。
自動車メーカーと サプライヤーは、 半導体を イノベーションの 中心に 据えた 電気・電子 (E/E) アーキテクチャを 軸に、 テクノロジー企業への 転換を 目指しています。 さらに、 SDVを 実現する 重要な 要素と して、 マイクロサービス、 コンテナ化アーキテクチャ、そして 大規模な クラウドコンピューティング環境が あります。
この 分野の ソフトウェア開発では、 信頼性、 効率性、 堅牢性に 優れた プログラミング言語と して、 ほぼ 全面的に Cと C++が 使われています。 しかし、 これらの 言語には、 数十年前から 知られる バッファオーバーフローや メモリ安全性の 問題など、 セキュリティリスクが あります。 SDV市場は、 ソフトウェアの セキュリティを 確保すると いう Snykの ミッションに 直結しています。 自動車メーカーは Snykの Infrastructure as Code (IaC) や Container製品、そして 各種クラウドプロバイダーとの シームレスな 連携を 活用できます。
たとえば、 Mercedesは 一歩先を 進んでいます 。 その 一例が MB Operating Systemです。
私たちは、 消費者向けに 提供されてから わずか 6か月の Qualcomm Gen4 8295を 採用し、 利用可能な 最高の ハードウェアを 迅速に 統合しました。 これは 意欲的な プロジェクトでした。 チームが この 挑戦を 受け入れ、 20GBの コンパイル済みコードを 作り上げ、 MB.OSの 先駆けと なる システムを Eクラスに 搭載した ことを、 私は 非常に 誇りに 思います。 ここで 得た 知見は、 本格的な MB.OS 1.0の リリースに 不可欠です。
C/C++のMISRA準拠 MISRA C:2023ガイドライン は 主に、 アプリケーションセキュリティに 関係する 側面を 含め、 重要システムの 安全性と 信頼性に 重点を 置いています。 特に、 脆弱性が 安全上の リスクに つながる 可能性が ある 場合に 重要です。 MISRA C:2023ガイドラインは 幅広い トピックを 扱っていますが、 未定 義動作、 メモリ破損、 不正アクセス、 その 他の 一般的な 脆弱性を 防ぐ 実践を 促す ことで、 アプリケーションセキュリティを 高める うえで 特に 重要な ルールや 指針が あります。
Cの ガイドラインと 同様に、 MISRA C++:2023 の 仕様書も、 アプリケーションセキュリティに 関連する 複数の ルールと 指針を、 準拠コードと 非準拠コードの 例とともに 示しています。
C/C++開発に 関する MISRA準拠ガイドラインには、 セキュアな C/C++ソフトウェアの 開発と アプリケーションセキュリティに 関する 指針や ルールが 含まれています。 たとえば、 次のような ものが あります。
MISRA指針4.12 - 動的メモリ割り当てを 使用してはならない :動的メモリ割り当てを 制限すると、 メモリ管理エラーに 関連する 一連の 脆弱性を 防止できます。
MISRAルール1.3 - 未定義または 重大な 未規定の 動作が あってはならない :未定 義動作は セキュリティ脆弱性に つながる 可能性が ある ため、 この ルールは セキュリティ上、 非常に 重要です。
MISRAルール18.1 - ポインターオペランドに 対する 算術演算の 結果である ポインターは、 その ポインターオペランドと 同じ 配列の 要素を 指さなければならない :この ルールは、 Cプログラムで よく 見られる 脆弱性である 範囲外アクセスの 防止を 目的と しています。
MISRAルール21.3 - <stdlib.h>の メモリ割り当て 関数 および解放関数を 使用してはならない :指針4.12と 同様に、 動的メモリ割り当てを 避ける ことで、 メモリ管理に 関する 脆弱性の リスクを 低減できます。
MISRAルール22.1~22.20 (リソース) :エラー処理や リソース解放など、 リソースを 適切に 管理する ことは、 リークや 枯渇を 防ぐうえで 不可欠です。 これらは サービス拒否攻撃に 悪用されたり、 攻撃者が 利用できる 未定 義動作に つながったりする 可能性が あります。
MISRA C仕様では、 ガイドラインを 「セキュリティ」 対策と 明示的に 位置づけてはいません。 しかし、 包括的な ルールや 指針に 従う ことで、 C/C++コードに おける 一般的な セキュリティ脆弱性の 原因を 数多く 取り除き、 ソフトウェアの セキュリティ体制を 強化できます。 堅牢で 明確に 定義された 動作を 促す ことで、 安全で 信頼性の 高い セキュアな システムの 開発を 支援します。
Snykが支援できること Snykは、 C/C++を 扱う 開発者を 含め、 開発者が コードを セキュアに できるよう 支援しています。 DevSecOpsのように セキュリティを 開発ライフサイクルに 組み込む ことで、 脆弱性が 重大な 問題に なる 前に 発見できるようにします。 さらに、 Snykを 使えば、 コードを 保存した 時点で 安全でない コードパターンを 検出できます。 継続的インテグレーション (CI) や ビルドパイプラインの 完了を 待つ 必要も、 コードの コンパイルも 不要です。
Snyk Codeなどの ツールを 使えば、 C/C++の コードベースを スキャンして 脆弱性を 見つけ、 修正に 役立つ具体的な 情報を 得られます。
たとえば、 C++で よく 見られる 脆弱性である バッファオーバーフローを 考えてみましょう。 次の 簡単な コードスニペットで、 この 問題を 確認できます。
この C++ プログラムでは、 入力文字列が バッファの サイズを 超えると、 strcpy関数に よって バッファオーバーフローが 発生する 可能性が あります。 Snykは こうした 脆弱性の 特定に 役立ち、 strncpyのような、 より 安全な 代替手段を 提案します。
Snykを IDEに インストールすると、 次の 2つの 強力な 機能を 利用できます。
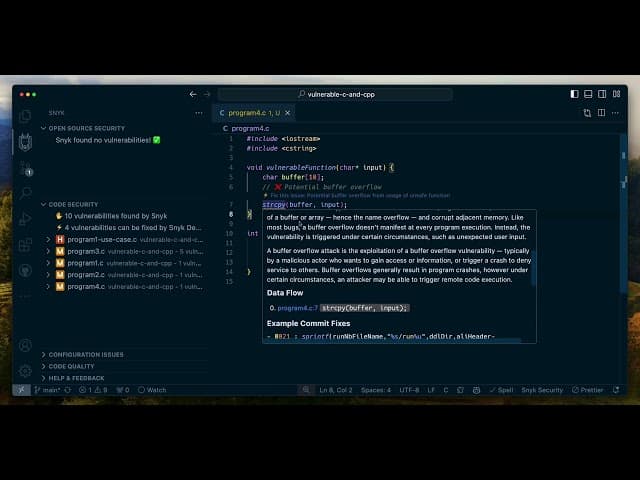
Snykは、 この バッファオーバーフローのような 脆弱性の ある コードを、 コンパイルなしで 検出します。
Snykは、 Snyk Agent Fixを 使って 修正案を 提示します。
実際の 動作を 見てみませんか? こちらを ご覧ください。
Play Video: Snyk installed in your IDE
セキュアな コーディング手法を 取り入れ、 Snykのような ツールを 活用する ことで、 開発者は C/C++コードベースの 脆弱性リスクを 大幅に 軽減できます。 今すぐ Snyk に 登録して、 重要な ソフトウェアプロジェクトの セキュリティを 確保しましょう。
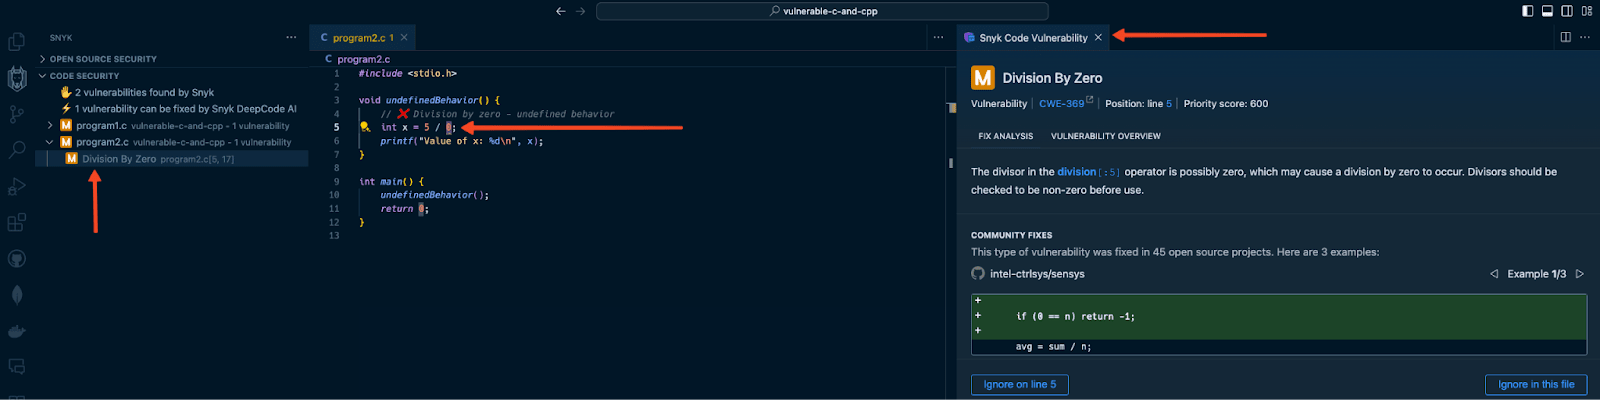
セキュアで準拠したC/C++コードと、安全でない脆弱なコードの例 MISRAの ガイドラインや 仕様が 実際の コードや 脆弱性と どう 結びつくかを 示す ため、 前述の リストに ある 望ましくない 動作 (MISRAルール1.3)の 例と して、 C プログラム program2.cを 見ていきましょう。
C プログラムの コードは 次の とおりです。
ゼロ除算は Cに おける 未定 義動作であり、 予測不能な 結果を 引き起こす 可能性が あります。 MISRAガイドラインが このような 演算を 禁止しているのは、 重要な ソフトウェアの 安全性と セキュリティを 確保する ためです。
まず プログラムを コンパイルし、 その後 実行します。
GCCコンパイラが ゼロ除算に ついて 警告を 出すことが わかります。
しかし、 これは 単純で 短い プログラムです。 実際には、 大規模な コードベースの 中から このような 問題を 見つけるのは 難しく、 コンパイラの 警告が 標準出力に 大量に 流れてくることもあります。
Snyk Codeで脆弱性を検出する コンパイラの 警告に 表示される 「ゼロ除算」などの 未定 義動作エラーや その 他の 問題は、 開発サイクルの 後 半まで 見つからない ことがあります。 Snyk Codeは、 コードを コンパイルする 前に コードベースを スキャンして 脆弱性を 検出し、 開発の 早い 段階で 問題を 特定するのに 役立ちます。
Snykは 静的コードアプリケーションセキュリティエンジンに 機械学習を 採用し、 プログラムの 呼び出しフローを 理解して、 シンクから ソースへと たどる コードパスを 特定します。 その ため、 コードを コンパイルせずに、 安全でない コードや コードベースに 潜む 潜在的な 脆弱性を 見つけられます。
C/C++のセキュリティ準拠とセキュアなコードのためのツール C/C++コードの MISRA準拠を 確認できる オープンソースツールには、 次のような ものが あります。
OpenM RC:OpenMRCは、 Eclipse CDT (C/C++ Development Tooling) プラグインと して 開発された オープンソースの MISRA-Cルールチェッカーです。 ソフトウェア定義車両の コードを MISRA-C:2004ガイドラインに 照らして 分析し、 機能安全への 準拠に 向けて ソースコードを 更新できるよう、 違反を 通知します。
Clang-misracpp20 08:現在は アーカイブされていますが、 この プロジェクトは LLVM/Clangの 基盤を 使い、 MISRA C++:2008ルールに 対応した オープンソースの チェッカーを 作成する ことを 目指していました。 現在は 開発が 終了しており、 開発者は 代替ツールと して clang-tidy-misraを 推奨しています。 clang-misracpp2008は LLVM/Clang プラグインと して 実装され、 独自ロジックと コンパイラ提供の フラグを 使って MISRA C++ルールに 対応しようとする 取り組みを 示しています。
上記の ツールに 加え、 メンテナンス状況や、 セキュリティテストの 品質管理基準と 包括的な 判定基準を 満たしているかどうかも 踏まえて、 Snykも 選択肢と して 検討できます。
Snykの セキュリティプラットフォームには、 開発者向けの リアルタイムSASTである Snyk Code が 含まれます。 開発者に とって 使いやすい エクスペリエンスを 提供しながら、 コードの セキュリティを 強化します。 検出結果には 学習リソースや 修正の 参考と なる サンプルが 含まれ、 Snyk Agent Fixに よる 自動修正が 利用できる 場合も あります。
Snykは 無料で 利用でき、 Snyk IDE拡張機能の インストール、 Bitbucketや GitHubからの Gitリポジトリの インポート、 Snyk CLIの 使用など、 さまざまな 方法で C/C++コードを スキャンできます。
C/C++ プログラムの コードベースでは、 開発者自身が 書いた コードだけでなく、 オープンソースライブラリから 取り込んだ コードも セキュリティ脆弱性の 原因と なる 可能性が あります。
最後に、 インタラクティブに セキュリティを 学べる、 短く 簡潔な Snyk Learnの C脆弱性に 関する 教材 を ぜひ ご覧ください。 教材では、 null dereference 、double free 、 不適切な コーディング規約など、 さまざまな C/C++の 脆弱性を 取り上げています。
最先端の インテリジェンスで コードを 保護 わずか 30分で、 Snyk Codeの SAST機能を 幅広く ご紹介します。