Snyk Analyticsの力でAppSecプログラムを変革する

2025年6月11日
0 分で読めますSnyk AnalyticsでAIへの信頼を実証する
AIが生成するコードによって開発者の生産性が高まり、それに伴ってコード内の脆弱性も増加し続けるなか、AIを全面的に活用する時代に対応した、体系的なセキュリティアプローチが不可欠です。
AI時代の新たなスタンダードとなるのが、可視性、優先順位付け、ポリシーを通じて実現するAIへの信頼とガバナンスです。こうしたニーズに応えるため、Snykはプラットフォームで提供するレポートや分析機能を段階的に拡充してきました。
今回、SnykのAI Trustプラットフォームの発表の一環として、Snyk Analyticsに新たな機能と強化が加わり、AppSecプログラムの変革を支援します。AppSecリーダーはレポート情報に一元的にアクセスできるほか、開発者セキュリティに関する新たなインサイトやカスタマイズ可能なダッシュボードを利用できます。これにより、生産性の向上、ポリシーやコンプライアンス要件への対応、より迅速で的確な意思決定を実現し、アプリケーションセキュリティプログラムを強化できます。
今すぐSnyk AI Trust Platformを詳しく見る。
AIイノベーションは信頼から。AIへの信頼はSnykから。
セキュリティインサイトで開発者の生産性を向上
アプリケーションセキュリティにおける大きな課題の一つは、開発者がセキュリティ上の懸念に継続的に対処できるようにすることです。Snyk AI Trust Platformの一環として、Snykは開発者に焦点を当てた新しいレポートを提供します。AppSecリーダーは、組織全体でSnykがどの程度活用されているかを把握できます。
CI/CDでのテスト利用状況を可視化
「CI/CDパイプラインのテスト利用状況」レポートでは、SnykがCI/CDワークフローのどこに統合されているかをAppSecマネージャーが把握できます。この可視性は、開発者のセキュリティ対策の現状を評価し、改善すべき領域を特定するうえで重要です。
AIを活用した修正対応を追跡
Snyk Agent Fixを使うと、開発者はSnykのAIエンジンを活用し、プルリクエストのレビュー中に直接問題を修正できます。この機能に関連するデータを用いた新しい「Fix PR Visibility」レポートでは、Snykが作成した未オープン、マージ済み、クローズ済みのプルリクエスト(PR)の数を追跡できます。
こうした指標をモニタリングすることで、AppSecリーダーはセキュリティ修正対応の効率を評価できます。たとえば、オープン中のPRが多ければレビュー工程のボトルネックが、マージ済みのPRが多ければ開発者が積極的にセキュリティ問題に対処していることが示唆されます。このデータを活用してワークフローを効率化し、セキュリティが開発の妨げにならないようにできます。
シフトレフトの定着度を測定
Snyk Analyticsでは、開発者の生産性に関する追加レポートも提供しています。IDEやローカルのCLIツールでSnykがどの程度活用されているかを追跡するための貴重な指標が得られます。AppSecマネージャーはこれらのレポートを使って、シフトレフトを実践するチームを特定し、他のチームの模範にできます。
一方、ローカル環境でSnykを活用していないチームには、追加のトレーニングやサポートを提供し、シフトレフトの実践を促せます。このアプローチは、全体的なセキュリティを高めるだけでなく、開発者がより効率的に、自信を持ってセキュリティ対策に取り組めるようにします。
リアルタイムレポートでコンプライアンスを効率化
リアルタイムレポートは、コンプライアンスを効率化する重要な手段です。組織は変化する規制要件に遅れず対応できます。日々新たな脅威が生まれるなか、コンプライアンス上の問題をリアルタイムに監視し、対応できることが不可欠です。
Snyk Analyticsのダッシュボードは、セキュリティチームが組織のコンプライアンス基準への準拠状況を一元的かつ直感的に監視できる環境を提供し、コンプライアンス監視を効率化します。Snyk AI Trust Platformの発表に伴い、新たにPayment Card Industry Data Security Standard(PCI-DSS)レポートも加わりました。
PCI-DSSコンプライアンスレポート
新しいPCI-DSSレポートは、AppSecマネージャーにとって強力なリソースです。コンプライアンス対応状況の推移、組織別の攻撃カテゴリや脆弱性をまとめた表を確認でき、PDFレポートも生成できます。こうした詳細さと柔軟性により、関係者に正確で実用的なデータを提供し、意思決定とコンプライアンスへの取り組みを強化できます。
業界標準に関するレポート
OWASP Top Ten、CWE Top 25、CWE Top 10 KEV、SLA Managementなどの既存のコンプライアンスレポートは、組織固有のカスタムポリシーに沿って設計されています。これらのレポートはコンプライアンスリスクを評価・管理するための標準的な枠組みとなり、チームが効果的に優先順位を付けて取り組めるようにします。このように先を見越してコンプライアンスに取り組むことで、規制基準を満たすだけでなく、セキュリティとレジリエンス全体の向上にもつながります。
AppSecのニーズに合わせてダッシュボードとインサイトをカスタマイズ
Snyk Analyticsの新しいカスタムダッシュボードは、複雑なセキュリティ環境を把握するために必要な可視性と制御性を提供します。
カスタムダッシュボードの柔軟性も新たな特長です。開発プロセスの各段階に合わせて指標を調整できます。
計画段階では、広範なリスク評価や規制への準拠状況の確認を重視できます。
開発が進むにつれて、ダッシュボードを再構成し、コードの脆弱性を重点的に表示して、開発者に即時のフィードバックを提供できます。
テスト段階では、セキュリティテストの結果を包括的にレポートし、さらに詳しく調査すべき領域を特定できます。
新しいユーザーインターフェースとカスタムダッシュボードは、シンプルで使いやすいように設計されています。AppSecマネージャーはウィジェットのレイアウト、順序、内容を簡単に調整して、複数のダッシュボード設定を作成・保存できます。
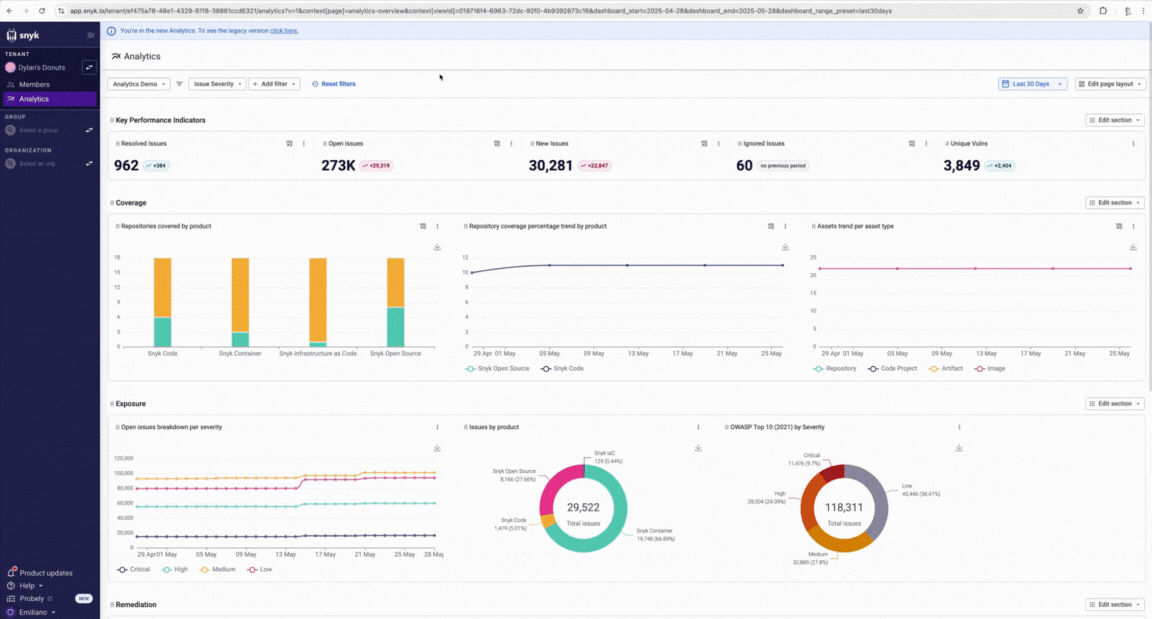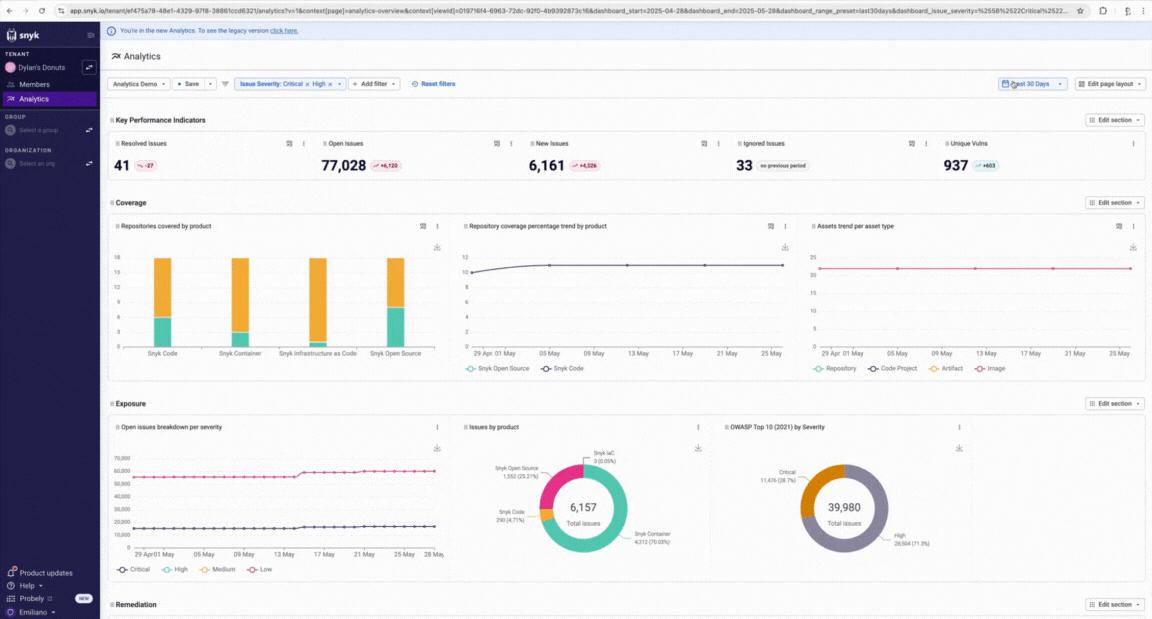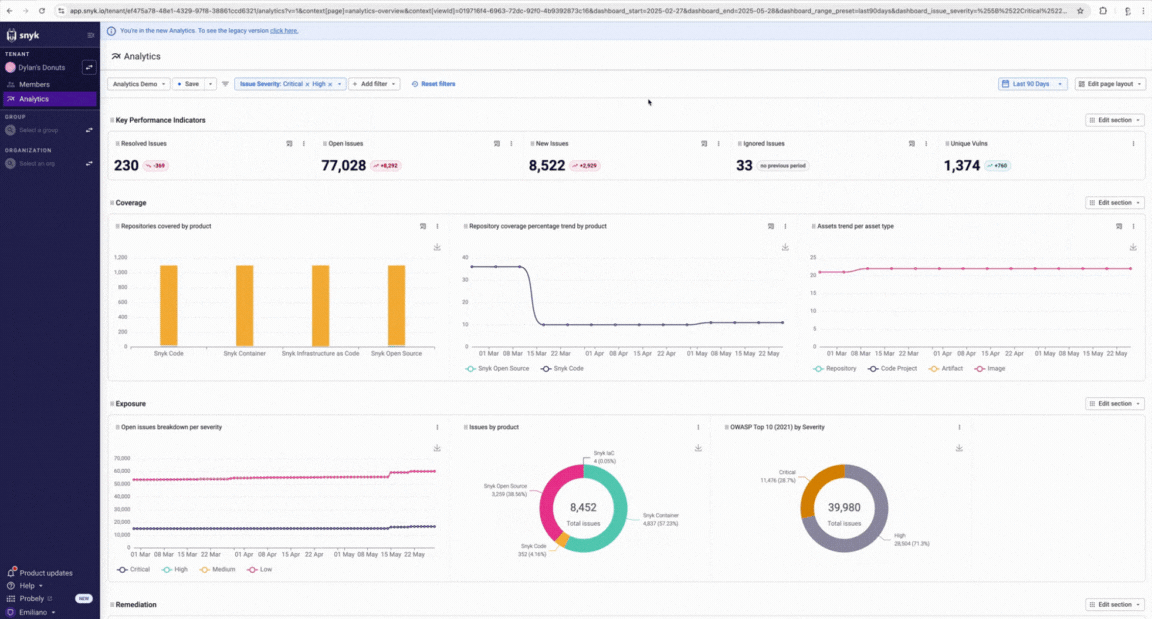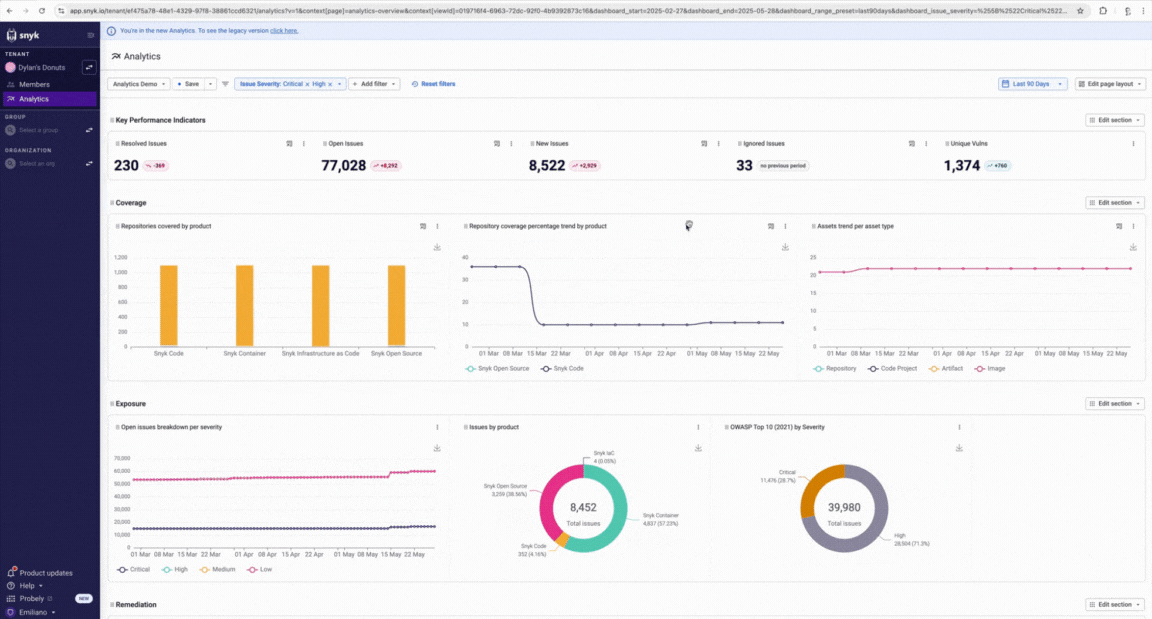
この機能を使えば、セキュリティマネージャー向けの包括的な概要や、開発者向けの脆弱性に絞った表示など、目的に応じたビューを作成できます。
各ダッシュボードで利用できる豊富なフィルターにより、深刻度、プロジェクト、脆弱性の種類、期間など、さまざまな条件でデータを分析できます。
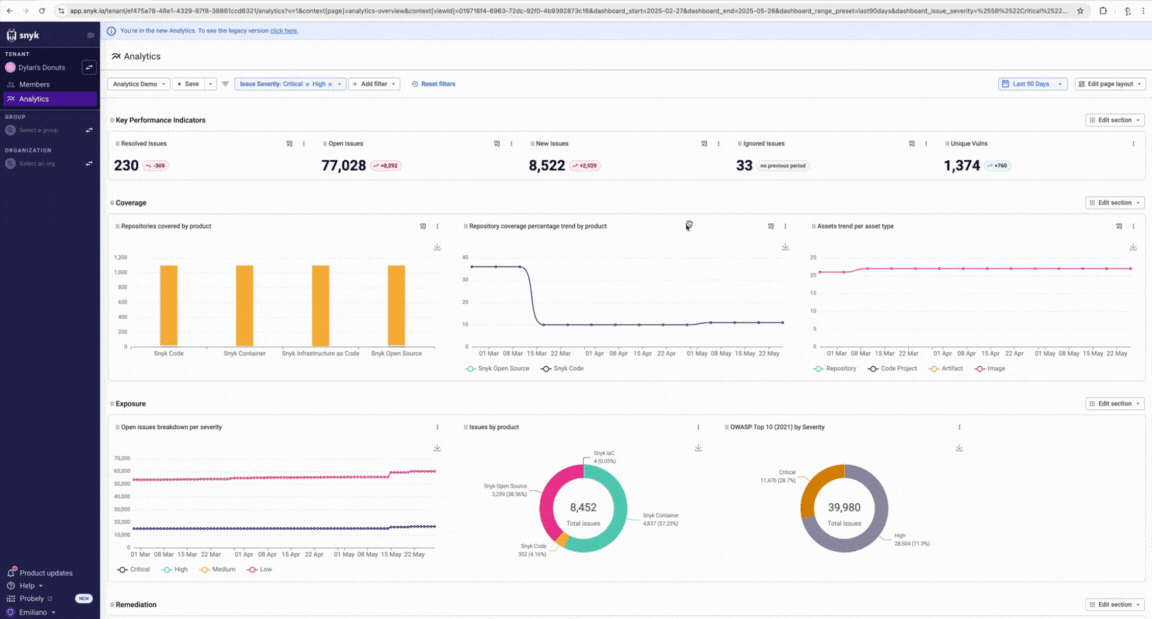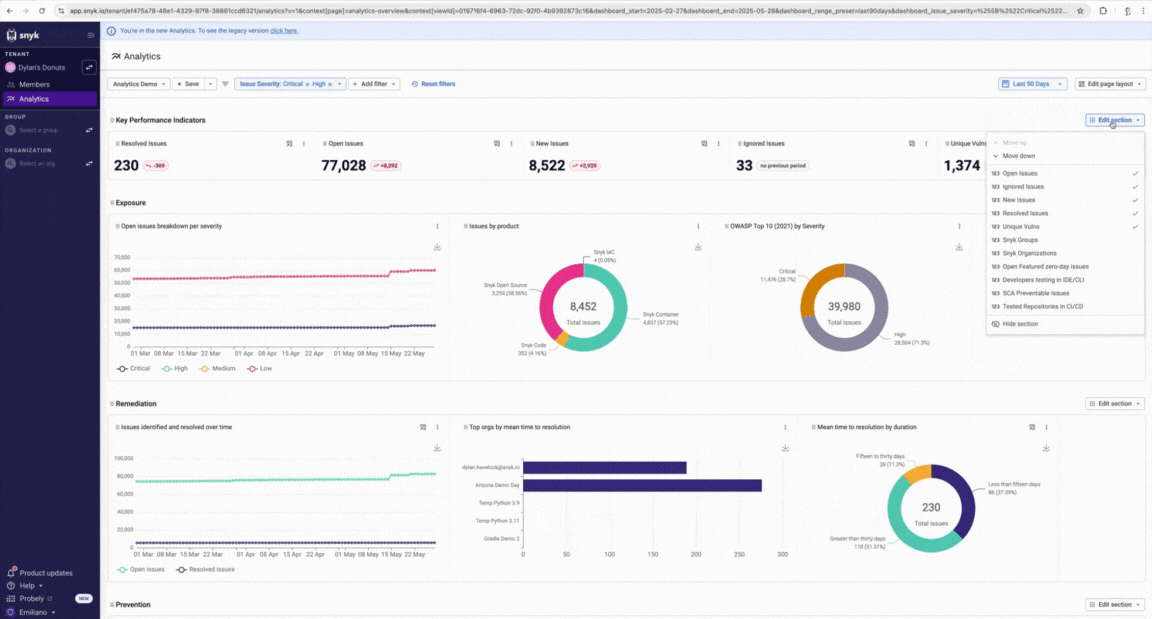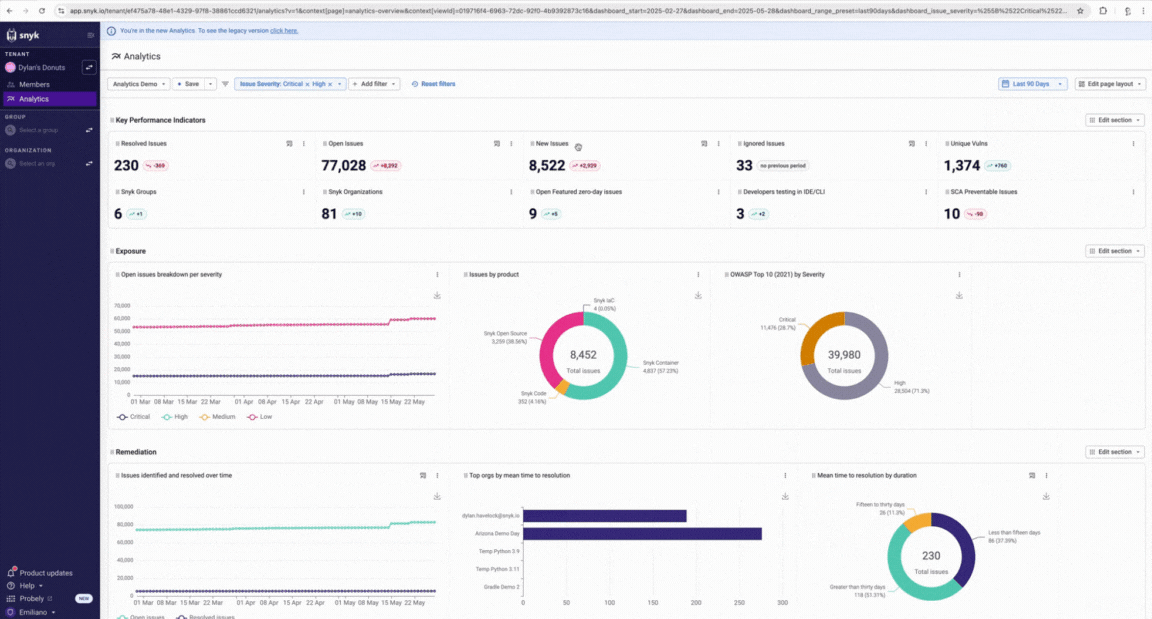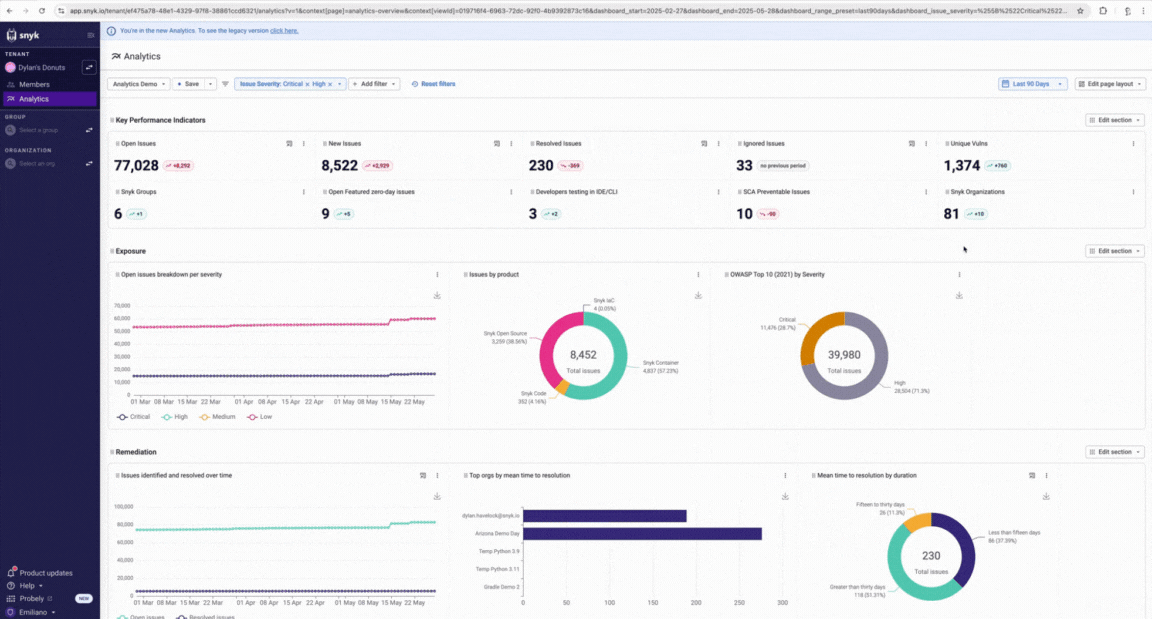
これらのフィルターはカスタムビューとして保存でき、特定のニーズに合わせて事前に絞り込んだレポートをすぐに表示できます。
たとえば、セキュリティアナリストは特定のプロジェクトの高深刻度の脆弱性だけを表示するビューを保存できます。これにより分析を迅速化し、レポートの一貫性を保てます。定期的に分析を行うチームにとって、この機能は時間を節約し、エラーの可能性を減らすのに役立ちます。
データの拡張性を活用してセキュリティ戦略を強化
データに基づく戦略は効果的なセキュリティの要です。適切なデータを活用すれば、セキュリティへのアプローチを変革できます。Snyk Analyticsのデータを使ってリソースの優先順位付けやポリシーの更新、新たなセキュリティ対策の導入を行い、組織が潜在的なリスクに先手を打てるようにします。
Export APIでセキュリティデータを統合
セキュリティデータを戦略的に活用するため、Snykは新しいExport APIをリリースしました。これにより、Snykのレポートデータセットをプログラムからエクスポートし、組織が利用する他のセキュリティツールやプラットフォームとの連携を効率化できます。
データはCSV形式でエクスポートできます。表計算ソフトでの分析や、データレイク、分析プラットフォームとの連携に適しています。この柔軟性により、Snykのデータを他のセキュリティデータセットと統合し、セキュリティ態勢をより包括的に把握できます。
Snowflakeインテグレーションでカスタム分析を構築
Snyk Analytics for Snowflakeインテグレーションを利用すれば、データをSnowflakeにエクスポートできます。データの複製や複雑なETL処理は不要です。このデータ共有インテグレーションを活用して、Snowflakeがサポートするさまざまなツールを使い、探索的な分析やカスタム分析を構築できます。PowerBI、Tableau、Looker Data StudioなどのBIツールや、カスタムStreamlitアプリも利用できます。
Snowflake Cortex AIアプリを独自に開発し、SnowflakeのLLMでデータを表示することもできます。さらに、自然言語処理機能を使って、Snykデータへのクエリからインサイトを取得できます。Snowflake Data Shareの詳細はSnyk Learnをご覧ください。詳しくはドキュメントもご確認ください。
プログラムの可能性を最大限に引き出す
Snyk Analyticsは、変化する脅威環境に対応し、プログラムの成果をレポートするために必要なツールとインサイトを提供します。生データを分かりやすくカスタマイズ可能なレポートに変換し、安全なAIソフトウェア開発の実践を構築・成熟させるのを支援します。AIへの信頼の実現にSnykがどのように役立つか、Snyk AI Trust Platformをご覧ください。
AIが生成したコードのセキュリティ対策を始めましょう
無料のSnykアカウントを作成して、AIが生成したコードのセキュリティ対策を数分で始めましょう。または、専門家によるデモを予約して、Snykが開発者セキュリティのニーズにどう応えられるかをご確認ください。


