最も人気のあるDockerベースイメージ上位2つには、それぞれ500件以上の脆弱性がある

William Henry
2019年4月17日
0 分で読めますDockerセキュリティレポート「Dockerセキュリティを開発の早い段階から取り入れる」へようこそ。このレポートは複数の記事で構成されています。
最も人気のあるDockerベースイメージ上位2つには、それぞれ500件以上の脆弱性がある
これらすべての情報をまとめた、手作りのPDFレポートもダウンロードできます。
Dockerイメージに含まれる既知の脆弱性
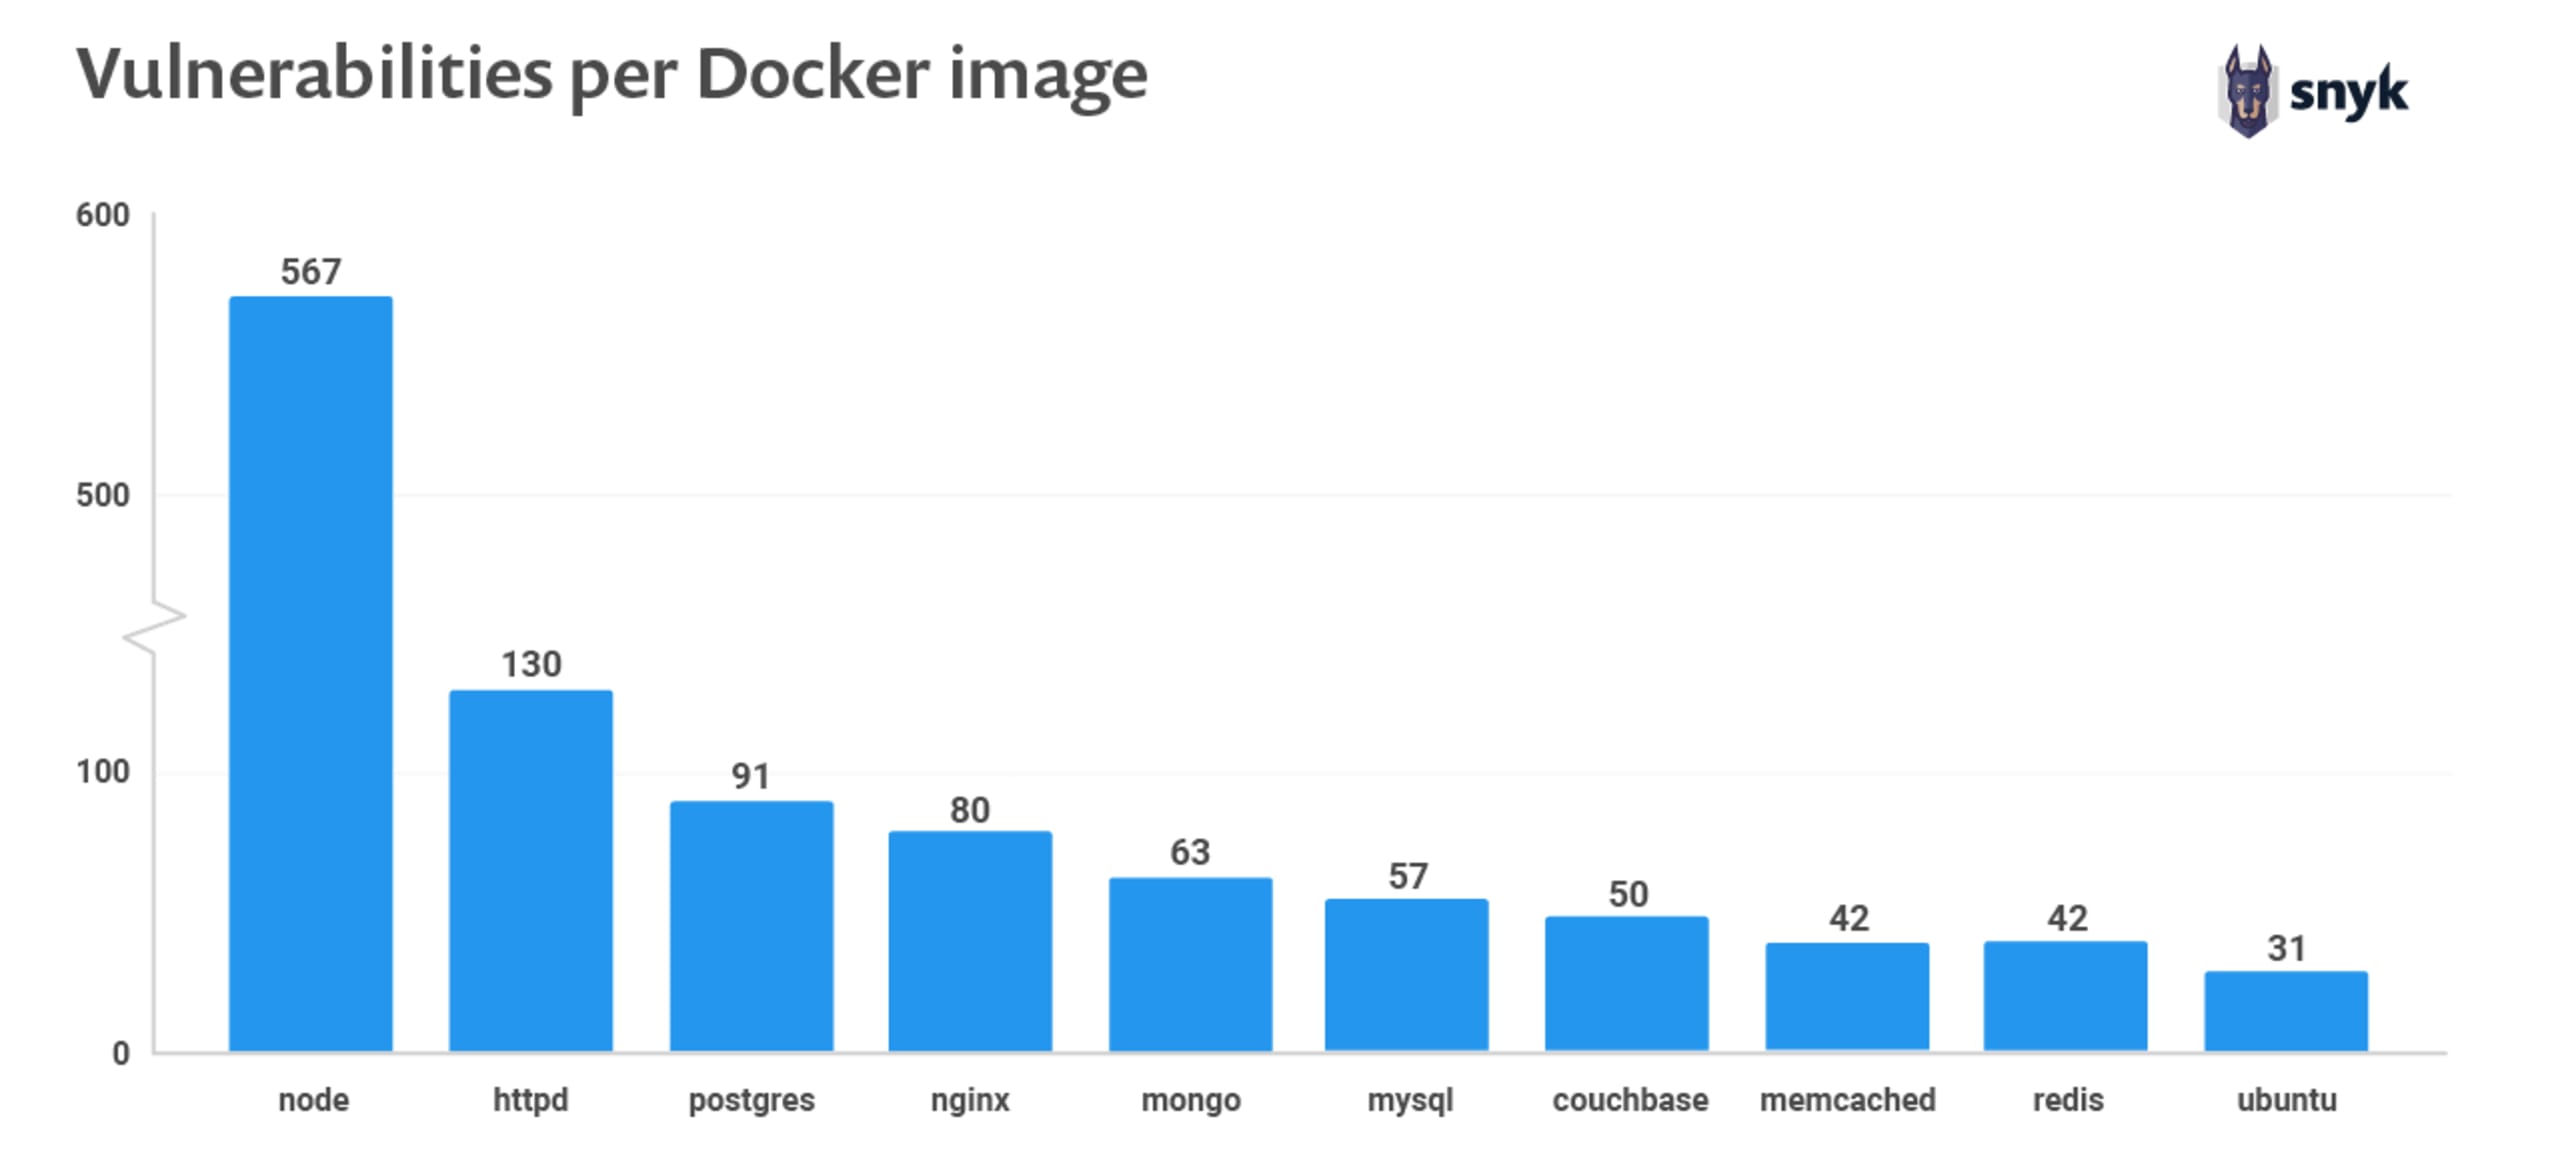
Docker Hubは、一般公開されているDockerイメージの主な配布元です。Dockerはセキュリティのベストプラクティスとして公式イメージまたはDocker認定イメージの使用を推奨していますが、最も人気のあるDockerイメージ上位10個すべてに脆弱性が含まれていることがわかります。これらはいずれも公式イメージです。
そこで、Snykが最近リリースしたコンテナの脆弱性管理機能を使い、特に人気の高い10個のイメージをスキャンしました。
スキャンしたすべてのDockerイメージで、システムライブラリの脆弱なバージョンが見つかりました。2019年3月11日時点での最新のスキャン結果によると、Node.jsの公式イメージには567個の脆弱なシステムライブラリが含まれています。残る9つのイメージにも、それぞれ少なくとも31件の公知の脆弱性が含まれています。
ベースイメージに含まれる脆弱性
脆弱性の大半は、オペレーティングシステム(OS)層に存在します。前のセクションで取り上げたイメージは、ベースイメージを土台にして構築されています。そのため、適切なベースイメージを選ぶことが、脆弱性の数を減らすうえで非常に重要です。
nodeイメージは、buildpack-depsイメージのいずれかをベースにしています。Dockerのbuildpack-depsは、さまざまなモジュールのインストールに使われる一般的なビルド依存関係を集めたもので、ほかのイメージを構築する際のベースイメージとして広く利用されています。
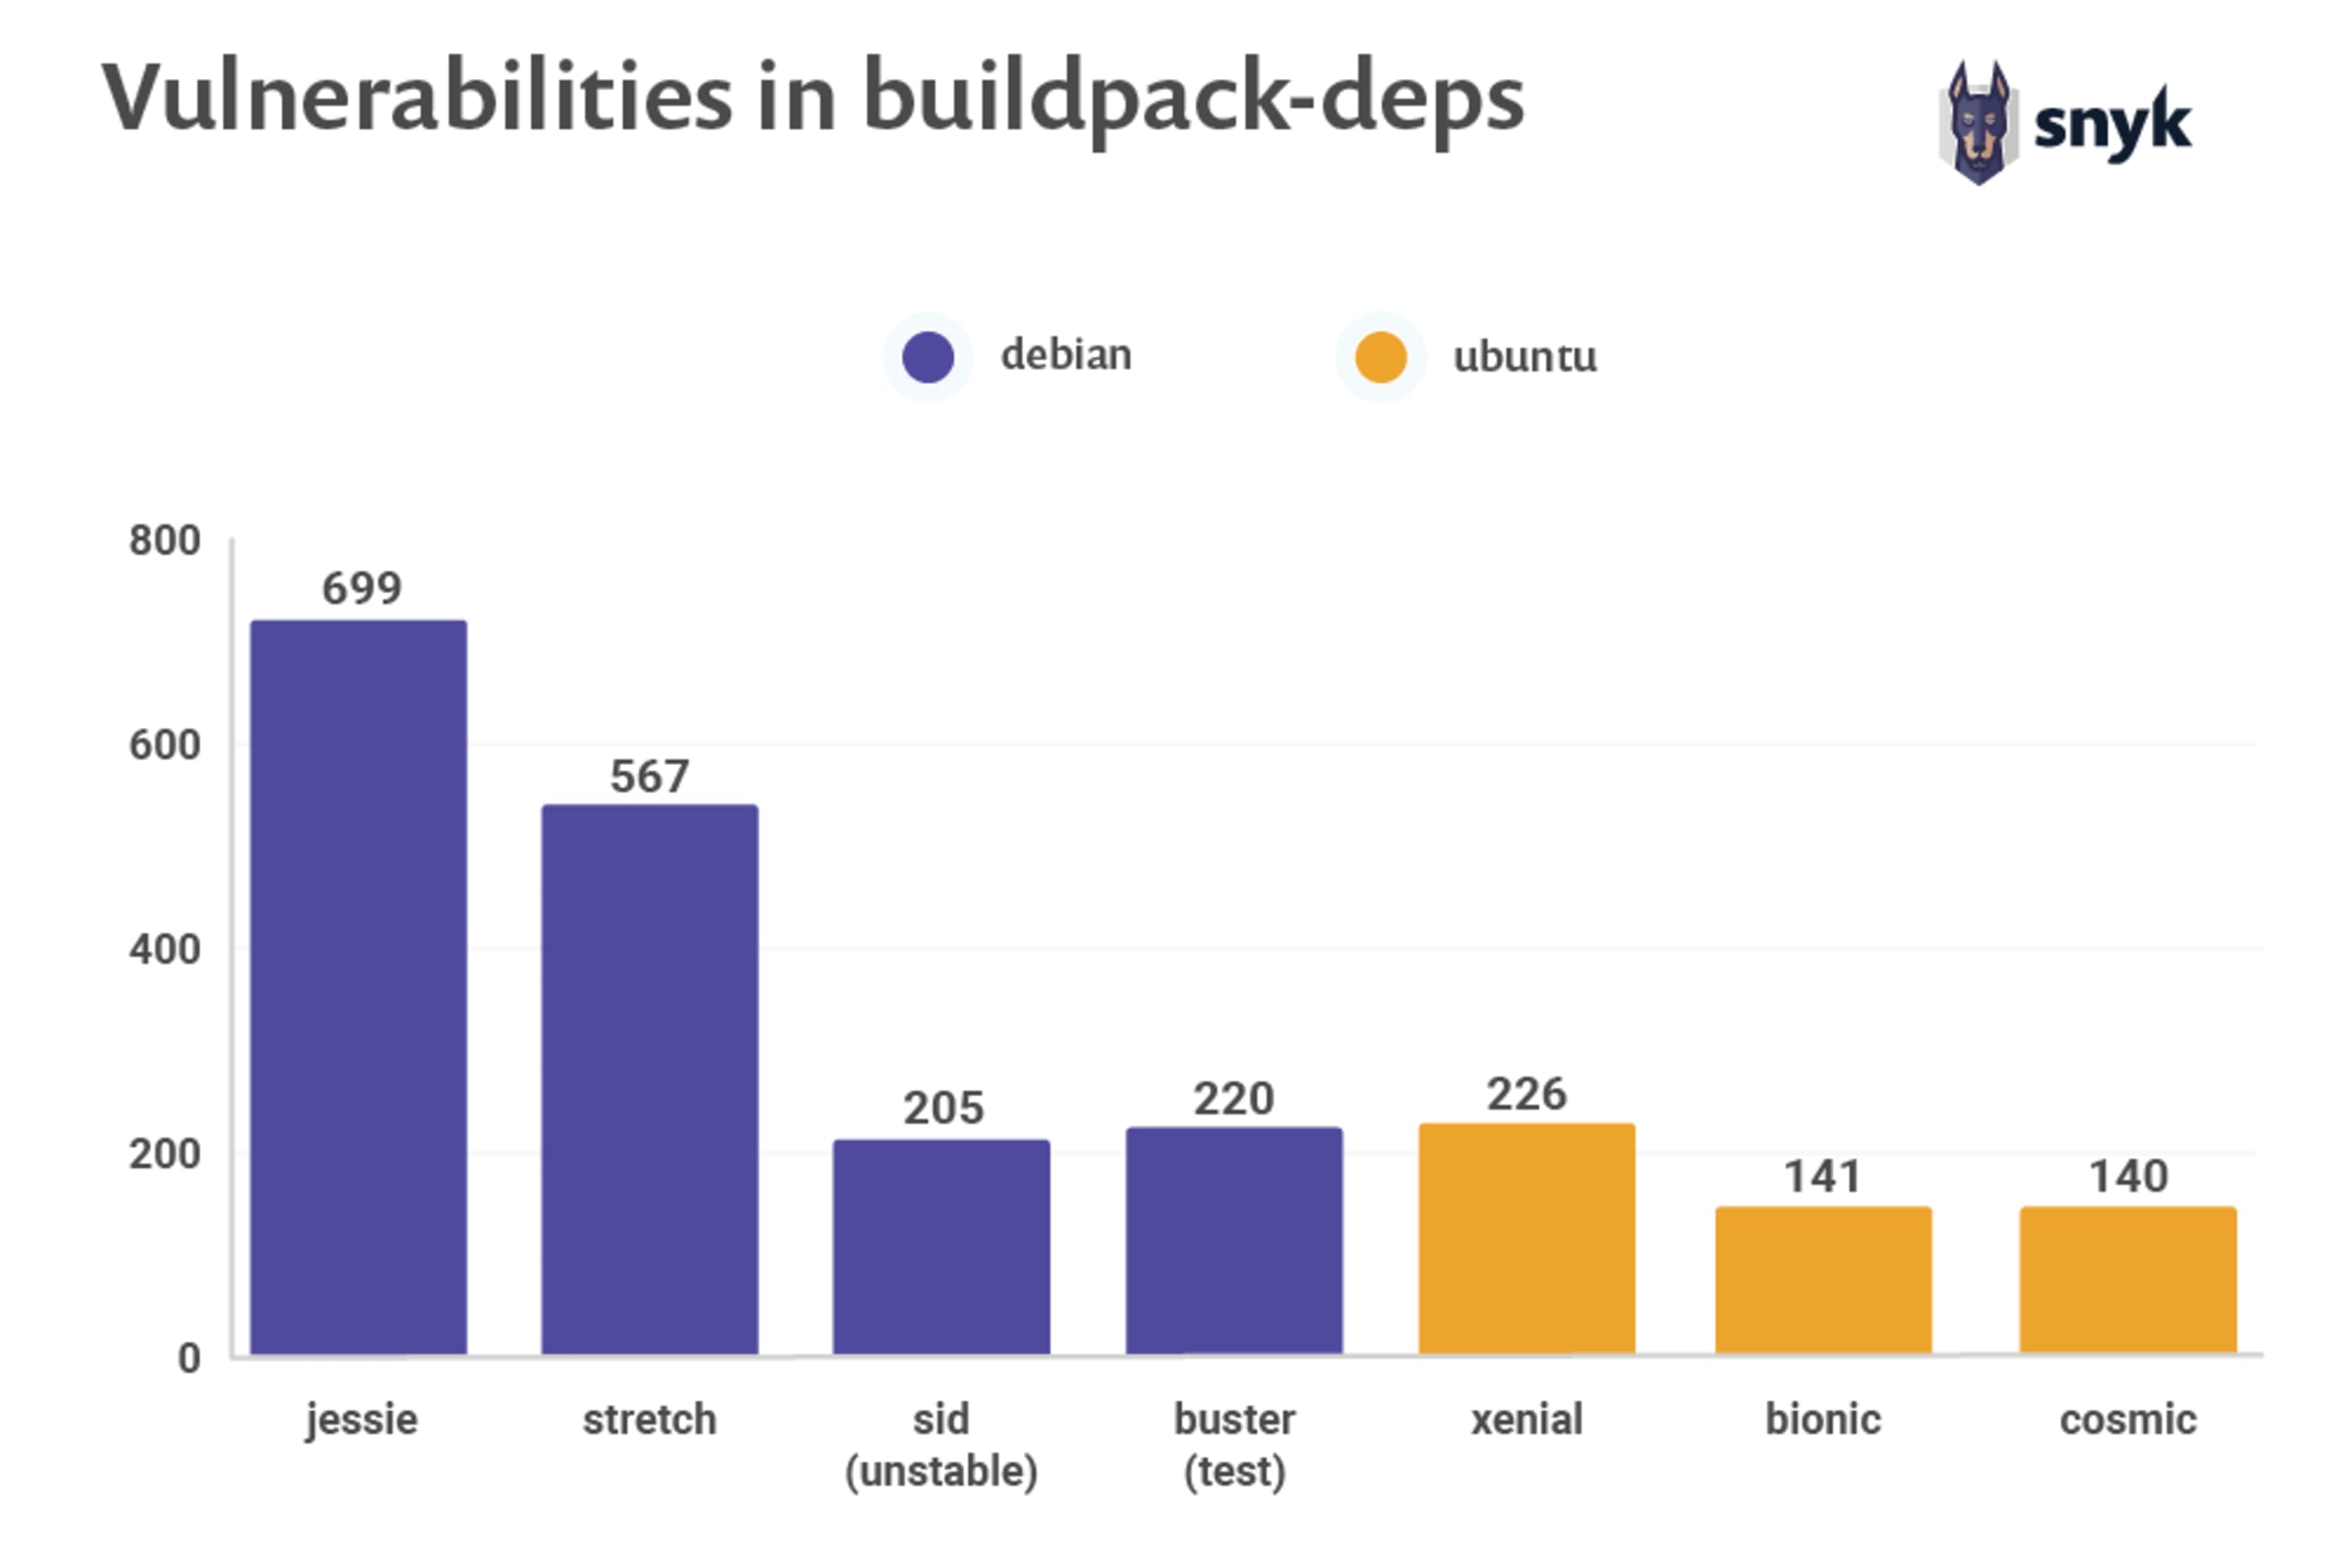
現在、デフォルトのbuildpack-depsバージョンはstretchです。これは、ベースとなるLinuxディストリビューション(ディストロ)を指します。このstretchバージョンには567件の脆弱性があり、ベースイメージとして使用している最新のnodeイメージに含まれる脆弱性の数と正確に一致します。注目すべき点として、ubuntuイメージをベースとする3つのbuildpack(xenial、biomic、cosmic)は、debianベースのbuildpackより脆弱性が少なく、現時点ではセキュリティの観点からubuntuベースのイメージのほうが優れた選択肢であることが示唆されます。
続きを読む:
最も人気のあるDockerベースイメージ上位2つには、それぞれ500件以上の脆弱性がある


