振り返り:AWS上の開発者と運用担当者のためのストレスフリーなセキュリティ


2023年4月3日
0 分で読めますSnykは先日、AWS上で稼働するアプリケーションワークロードのセキュリティをテーマに、半日間のオンラインイベントを開催しました。イベントは6つのセッションで構成され、クラウドネイティブなアプリ開発における開発者の課題、昨年の主要な脆弱性、業界をリードするテクノロジーベンダーとのハンズオンワークショップなど、エンジニアリングチームとセキュリティチームがDevSecOpsワークフローを成功に導くためのさまざまなテーマを取り上げました。
各セッションで取り上げたセキュリティのテーマを振り返ります。
オープニング基調講演:開発者を苦しめる12の要因
SnykのDeveloper Relations & Community担当シニアディレクター、Randall Deggesが当日の最初のセッションを担当しました。自身の「セラピーセッション」と称し、AWS上でアプリケーションを構築する事業者兼開発者として経験した落とし穴を、ユーモアたっぷりに紹介。何よりも、そうした失敗から何を学んだかを視聴者に伝えました。
Randallは、Adam Wigginsの12-Factor App(クラウド環境でシンプルかつスケーラブルで信頼性の高いアプリを構築するための方法論)になぞらえて、セッションを「開発者を苦しめる12の要因」と題しました。個人貢献者として、また事業者として経験した場面を通じ、12の要因それぞれについて自身が犯した失敗を説明しました。ここでは、プレゼンテーションから特に印象的だったエピソードをご紹介します。
Wigginsの12-Factor Appの第4の要因は、開発者に「バックエンドサービスをアタッチされたリソースとして扱う」よう促しています。若き日のRandallが身をもって学んだ言葉でいえば、「最初から正しく構築する」ということです。
Randallは12歳のとき、手書きのコードでブログを作り、共用ウェブホスティングに公開しました。ブログは順調でしたが、大学生になったRandallが、当時Netflixのコンテンツが郵送されていた時代に、ブログのスペースを海賊版映画のリンク共有に使ったことで状況が一変します。映画を違法に共有したことでキャンパスでは人気者になりましたが、ホスティングサービスの容量はコンテンツの急増ですぐに限界に達し、手書きのPHPアプリケーションを適切なアーキテクチャに移行せざるを得ませんでした。想像に難くないとおり、それは長く骨の折れる作業でした。
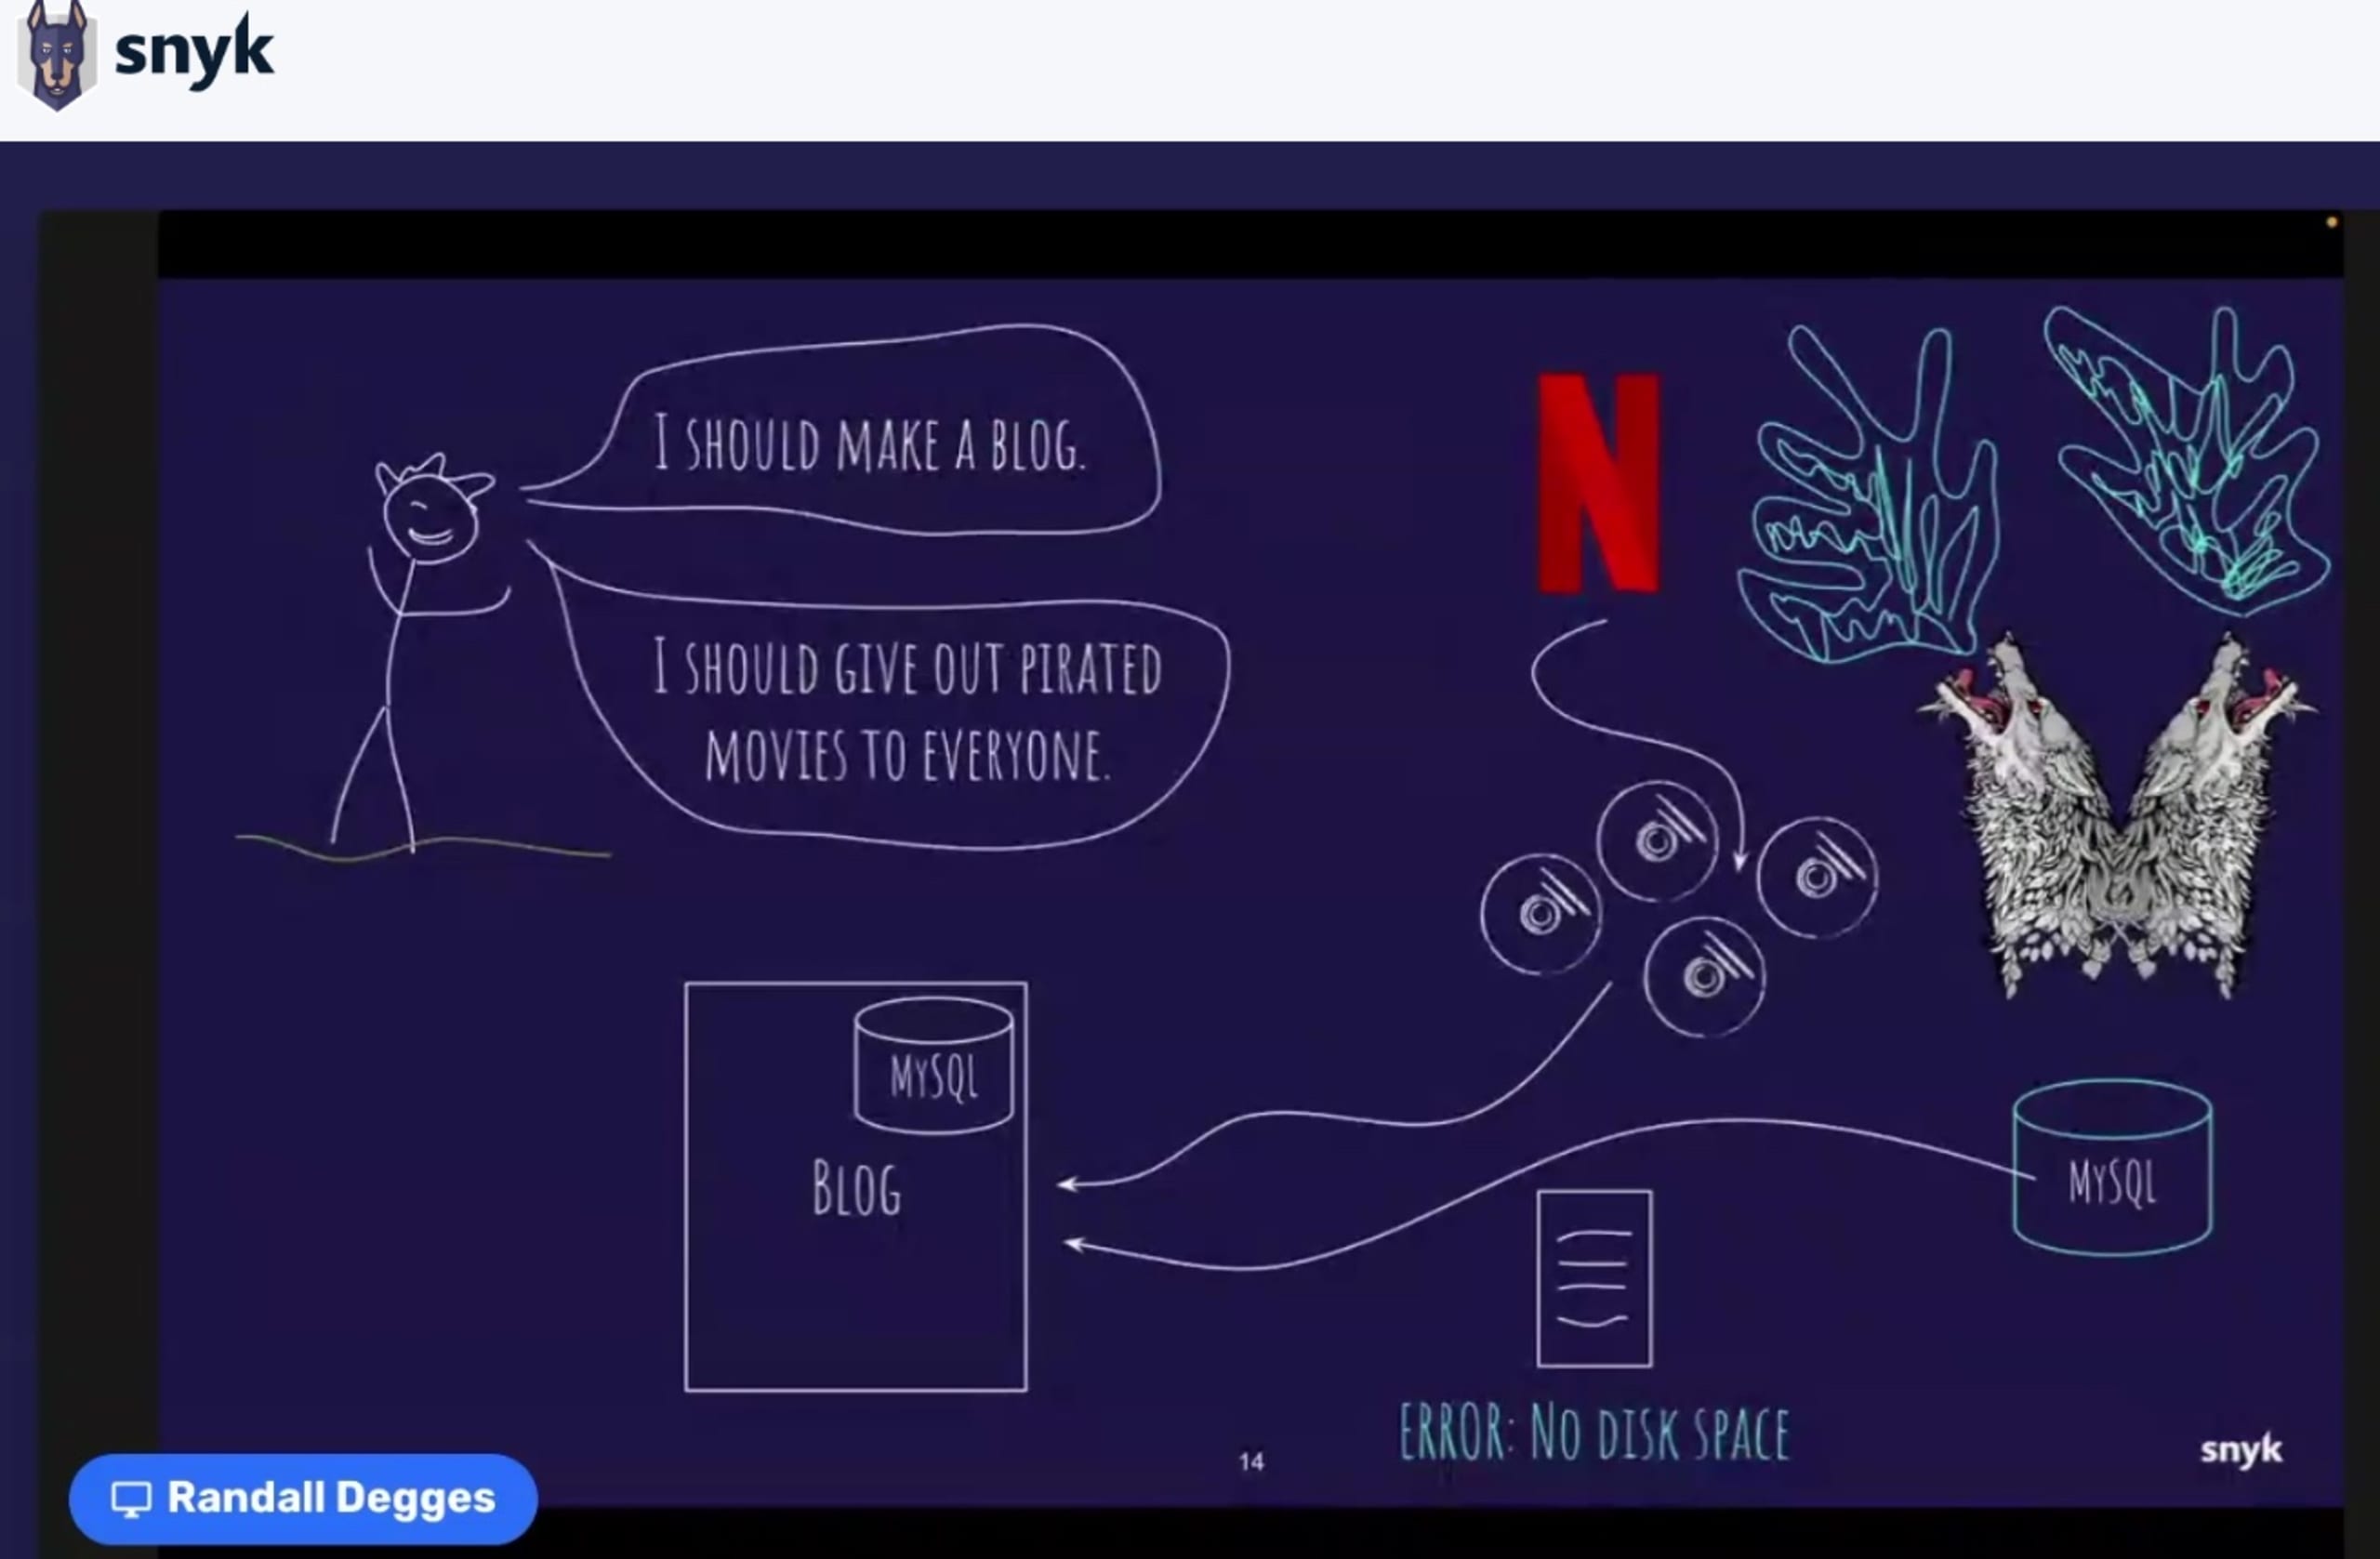
Randallのセッションは、経験豊富な開発者でも失敗することがあると、12通りの形で思い出させてくれます。
こちらからセッションを見ることができます。
セッション2:開発者が知っておくべきSnykの主要な脆弱性トップ10
Snykのシニアデベロッパーアドボケイトであり、OWASPの理事も務めるVandana Verma-Sehgalが、Stress-Free Security Summitの第2セッション「開発者が知っておくべきSnykの主要な脆弱性トップ10」を担当しました。
OWASP Top 10を知っていて、アプリケーションのセキュリティをさらに高めたい方に最適なセッションです。
まずVandanaは、厳しい現実をいくつか提示しました。
あらゆる規模の組織がソフトウェアに大きく依存しており、その多くにOSSコンポーネントが含まれています。
OSSの利用には重大なリスクがあります。たとえば、小規模なライブラリの欠陥が、Log4Jのようなシステム全体に及ぶ脆弱性を引き起こすことがあります。
従来のサイバーセキュリティの脅威モデルでは、OSSのリスクを修正するにはもはや十分ではありません。
続いて、ソフトウェアサプライチェーン全体に潜む重大な脆弱性を軽減するためのベストプラクティスを紹介し、視聴者に次の方法を解説しました。
重大な脆弱性トップ10に対処して、アプリケーションセキュリティのリスクを先回りして防ぐ。
最新かつ影響の大きいオープンソースの脆弱性を特定し、AppSecチームが対策できるようにする。
アプリケーションのリスクを軽減するために、優先すべき脅威を把握する。
このセッションでは、変化するサイバーセキュリティ脅威の状況について、価値ある知見を得られます。アプリケーションワークロードのセキュリティリスクに先手を打ち、潜在的な脆弱性をより迅速かつ効率的に軽減するための実践的なガイダンスを紹介します。
ハンズオンワークショップ:AtlassianとHashiCorpでコードとクラウド構成を保護
Stress-Free Security Summitでは、アプリケーションワークロードとクラウド環境の構成を保護する実践的な体験ができるセッションを2つ開催しました。一方のセッションでは、SnykとAtlassianを使ってSDLC全体のセキュリティコントロールを自動化しました。もう一方では、SnykとHashicorpを使い、Infrastructure as Codeの定義と保護を実践しました。
SnykとAtlassianで実現する、モダンアプリのDevSecOps
Snykのシニアパートナーソリューションアーキテクト、Marco Moralesと、
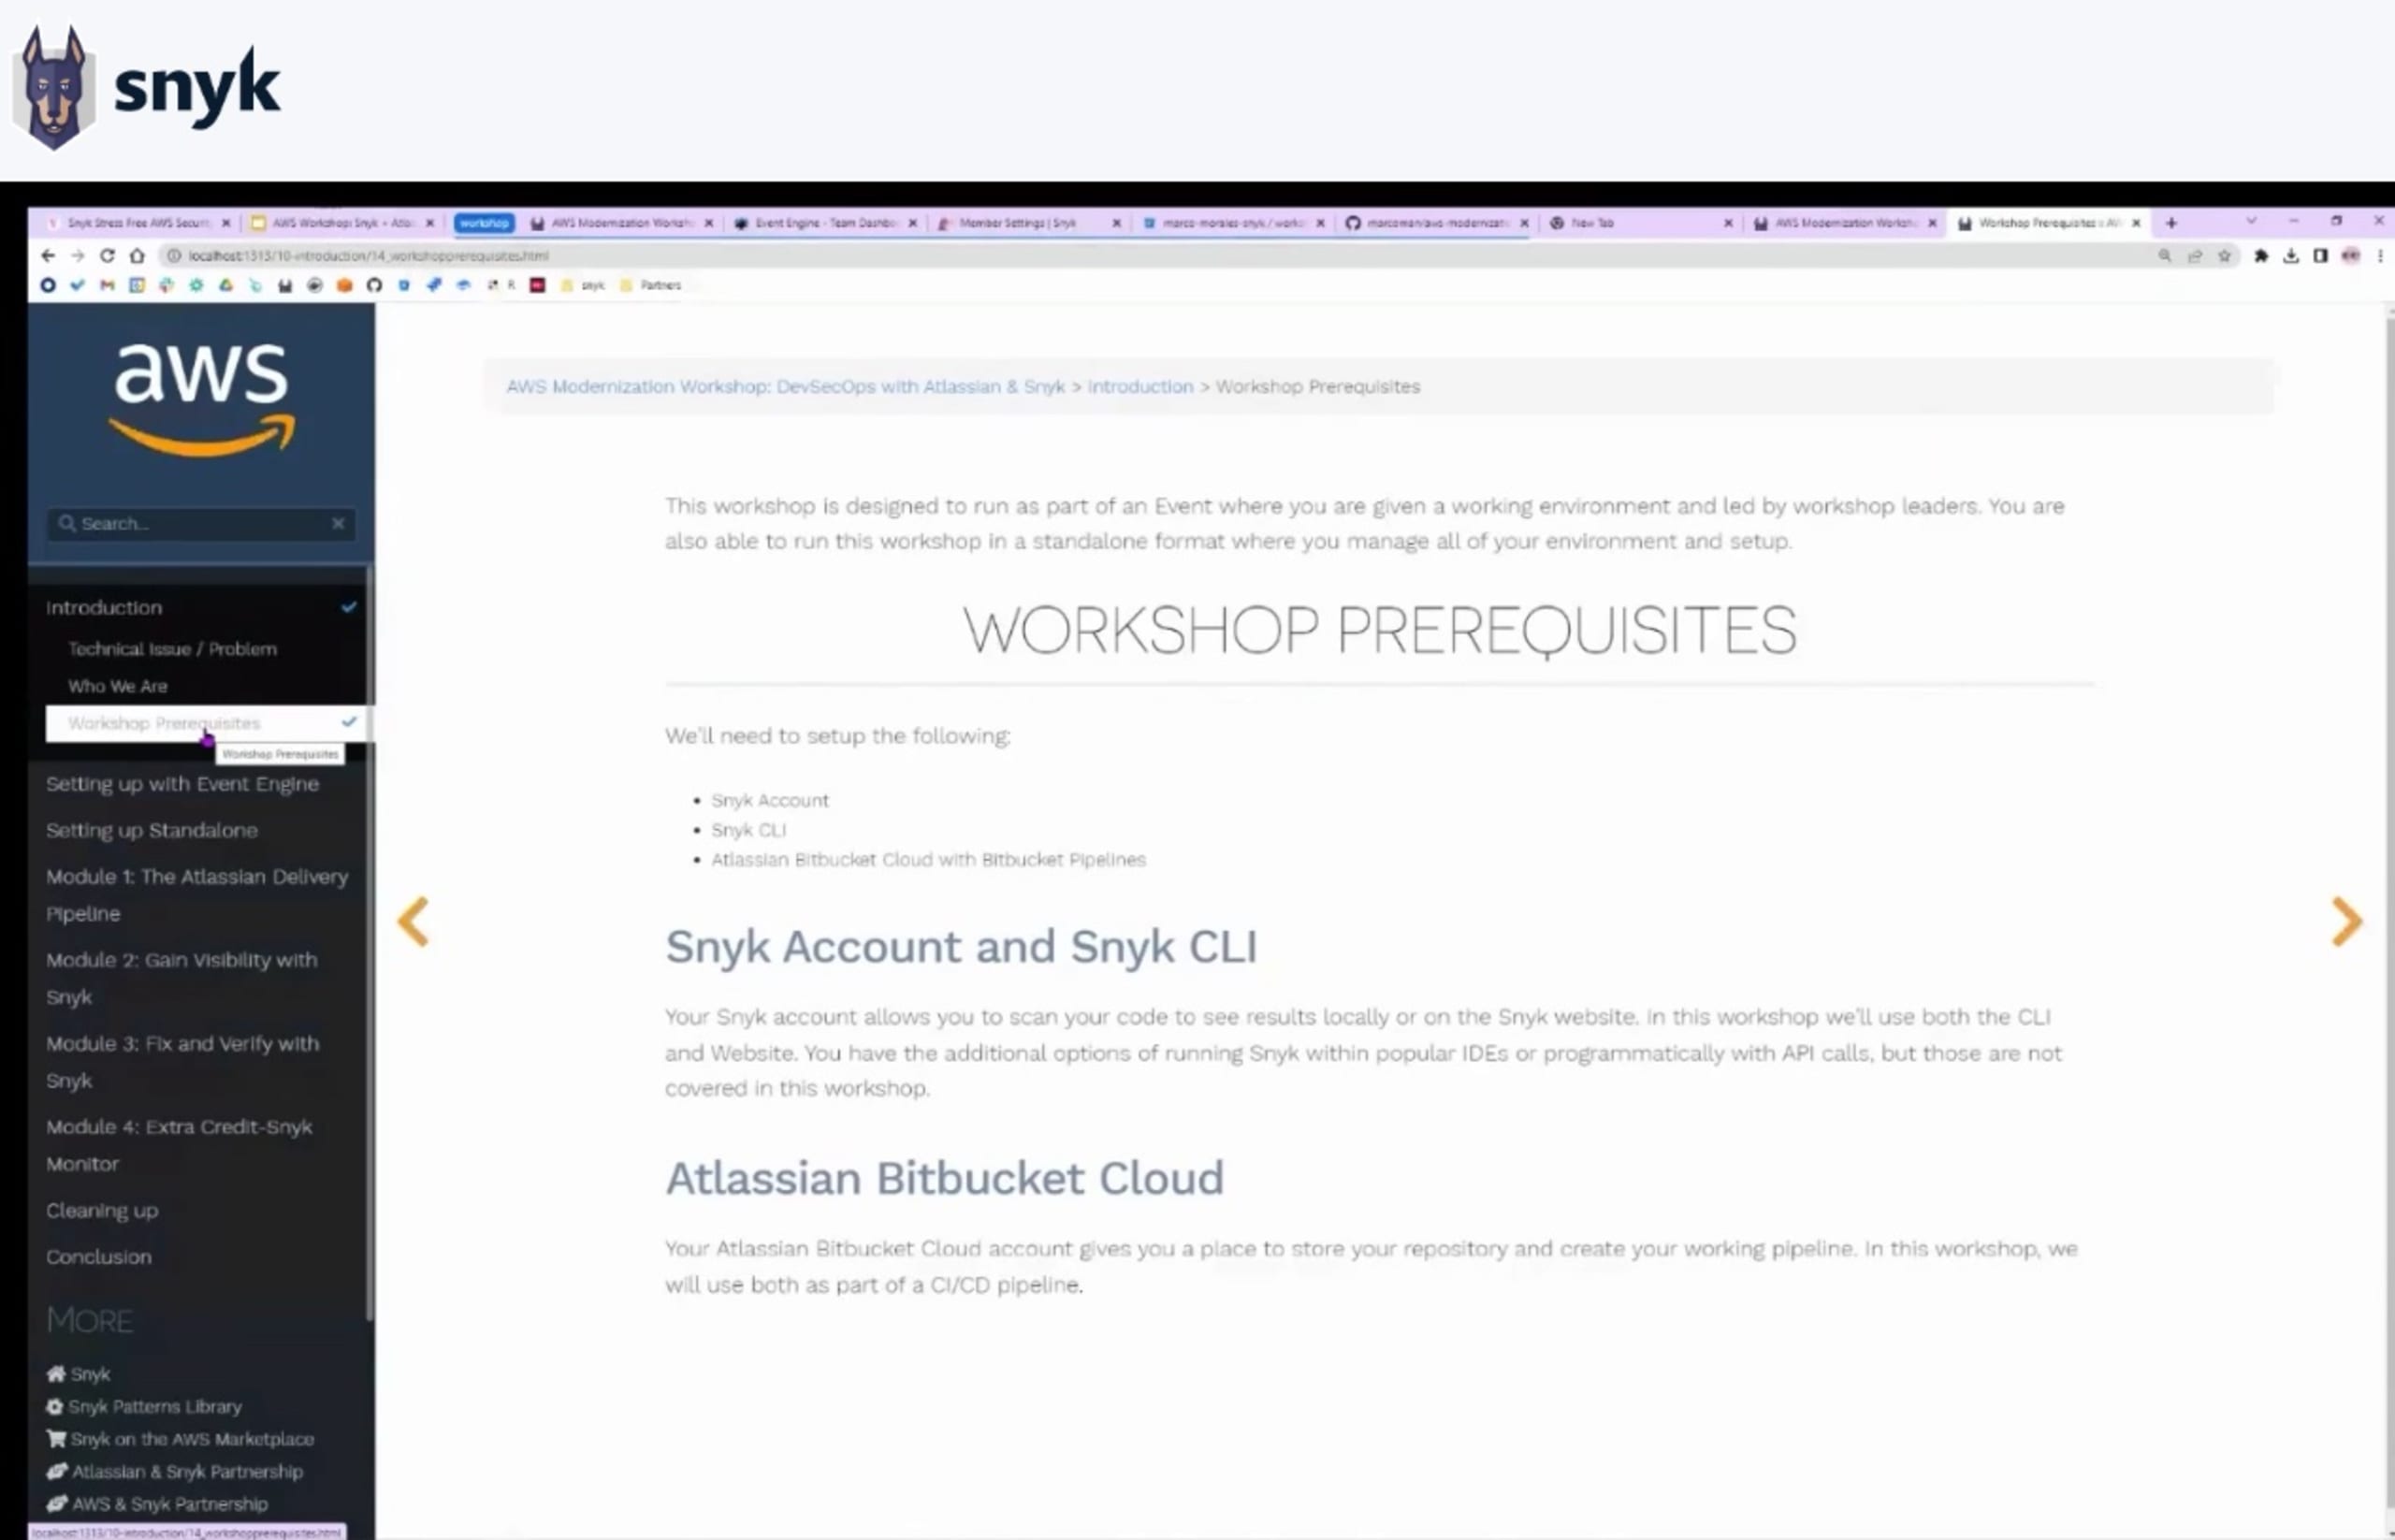
SnykのテクニカルGSIリーダーが、Snyk独自のAtlassian Bitbucket Cloudとのファーストパーティインテグレーションを実際に使うセッションを開催しました。このインテグレーションにより、コードのセキュリティ脆弱性を自動でスキャンし、新たな脆弱性が見つかった際にアラートを受け取ることができます。開発プロセスの早い段階でセキュリティ問題を発見し、本番環境で悪用される前に修正できるため、チームのセキュリティ対策を支援します。
このワークショップを体験してみたい方は、SnykとAtlassian Bitbucketの無料アカウントに登録し、実際に手を動かしながら、ネイティブな開発ワークフローにセキュリティのベストプラクティスを組み込んでみてください。
SnykとHashiCorpでInfrastructure as Codeを保護
同時に、Snyk、AWS、HashiCorpの技術エキスパートがワークショップを開催し、開発段階でインフラストラクチャをコードとして適切に定義し、保護する方法を紹介しました。
Snykのチャネルソリューションエンジニア、Paul Harlandと、シニアパートナーソリューションアーキテクト、David Schottが、AWSのシニアパートナーソリューションアーキテクト、Raj Jeripotula、HashiCorpのソリューションエンジニア、Yash Khemaniとともに、参加者をワークショップへと案内しました。
セッションでは、SnykとHashicorpのインテグレーションによって、インフラストラクチャコードのセキュリティ脆弱性を自動でスキャンし、新たな脆弱性が見つかった際にアラートを受け取れることを実演しました。自動スキャンと監視により、インフラストラクチャのセキュリティを効率化できます。
このワークショップをご自身で試してみたい方は、SnykとHashicorp Terraform Cloudの無料アカウントに登録して、AWS向けのInfrastructure as Code(IaC)プロジェクトを簡単にスキャンしてデプロイする方法をご覧ください。
こちらからセッションを見ることができます。
お客様インタビュー:Acuity Knowledge Partnersが語る開発者セキュリティの価値
このセッションでは、Snykのシニアプロダクトマーケティングマネージャー、Frank Fischerが、Acuityのエンジニアリングディレクター、Sameer Goyalに「開発者セキュリティの価値」についてインタビューしました。数年来のSnykユーザーであるSameer Goyalは、アプリケーションセキュリティを適切に優先するため、開発者ファーストの考え方へ移行した経験を語りました。
ディスカッションでは、Sameerが次の内容を説明しました。
アプリケーションワークロードの移行とモダナイゼーションにおけるAcuityのセキュリティ課題と、チームが開発パイプラインにSnykを統合した方法。
Snyk導入によって得られた価値と、セキュリティ問題をより早く、より早い段階で発見できるようになったこと。
開発チーム内にセキュリティ文化を育むための実体験と、Snykがその実現にどう役立ったか。
Snykの導入後、Acuityは金融サービス業界の顧客が求めるセキュリティおよびコンプライアンス要件に継続して対応できるようになりました。開発の俊敏性やスピードを損なうことなく、アプリケーションのセキュリティ態勢を強化しています。
セッションを見るか、Snykの顧客価値調査をご覧ください。
クロージング基調講演:開発者セキュリティを育む
今日のデジタル社会において、安全なソフトウェアの開発は不可欠であり、開発者セキュリティを育むことはその重要な要素です。そのため、サミットの最後のセッションでは、開発者向けのセキュリティツールを活用してDevSecOpsワークフローを成功させる方法に焦点を当てました。
SnykのフィールドCTO、Clinton Hergetが当日の最終セッション「開発者セキュリティを育む」を担当しました。急速に変化するセキュリティ環境における重要な概念を取り上げ、開発者にとって何が変わったのか、開発者セキュリティが重要な理由、そして人・プロセス・ツールに関するベストプラクティスを解説しました。
Clintonは、セキュリティプログラムがアジャイル開発、DevOpsパイプライン、迅速なデプロイに適応して進化してきたと指摘しました。DevSecOpsへの移行により、開発チームがセキュリティに対する責任を担うようになっています。エンジニアリングマネージャーは、組織、プロセス、ツールの課題に対応し、責任を果たすために新しいセキュリティプラクティスを取り入れる必要があります。Clintonが挙げた、DevSecOpsを成功させる鍵は、開発者に過度な負担をかけないことです。
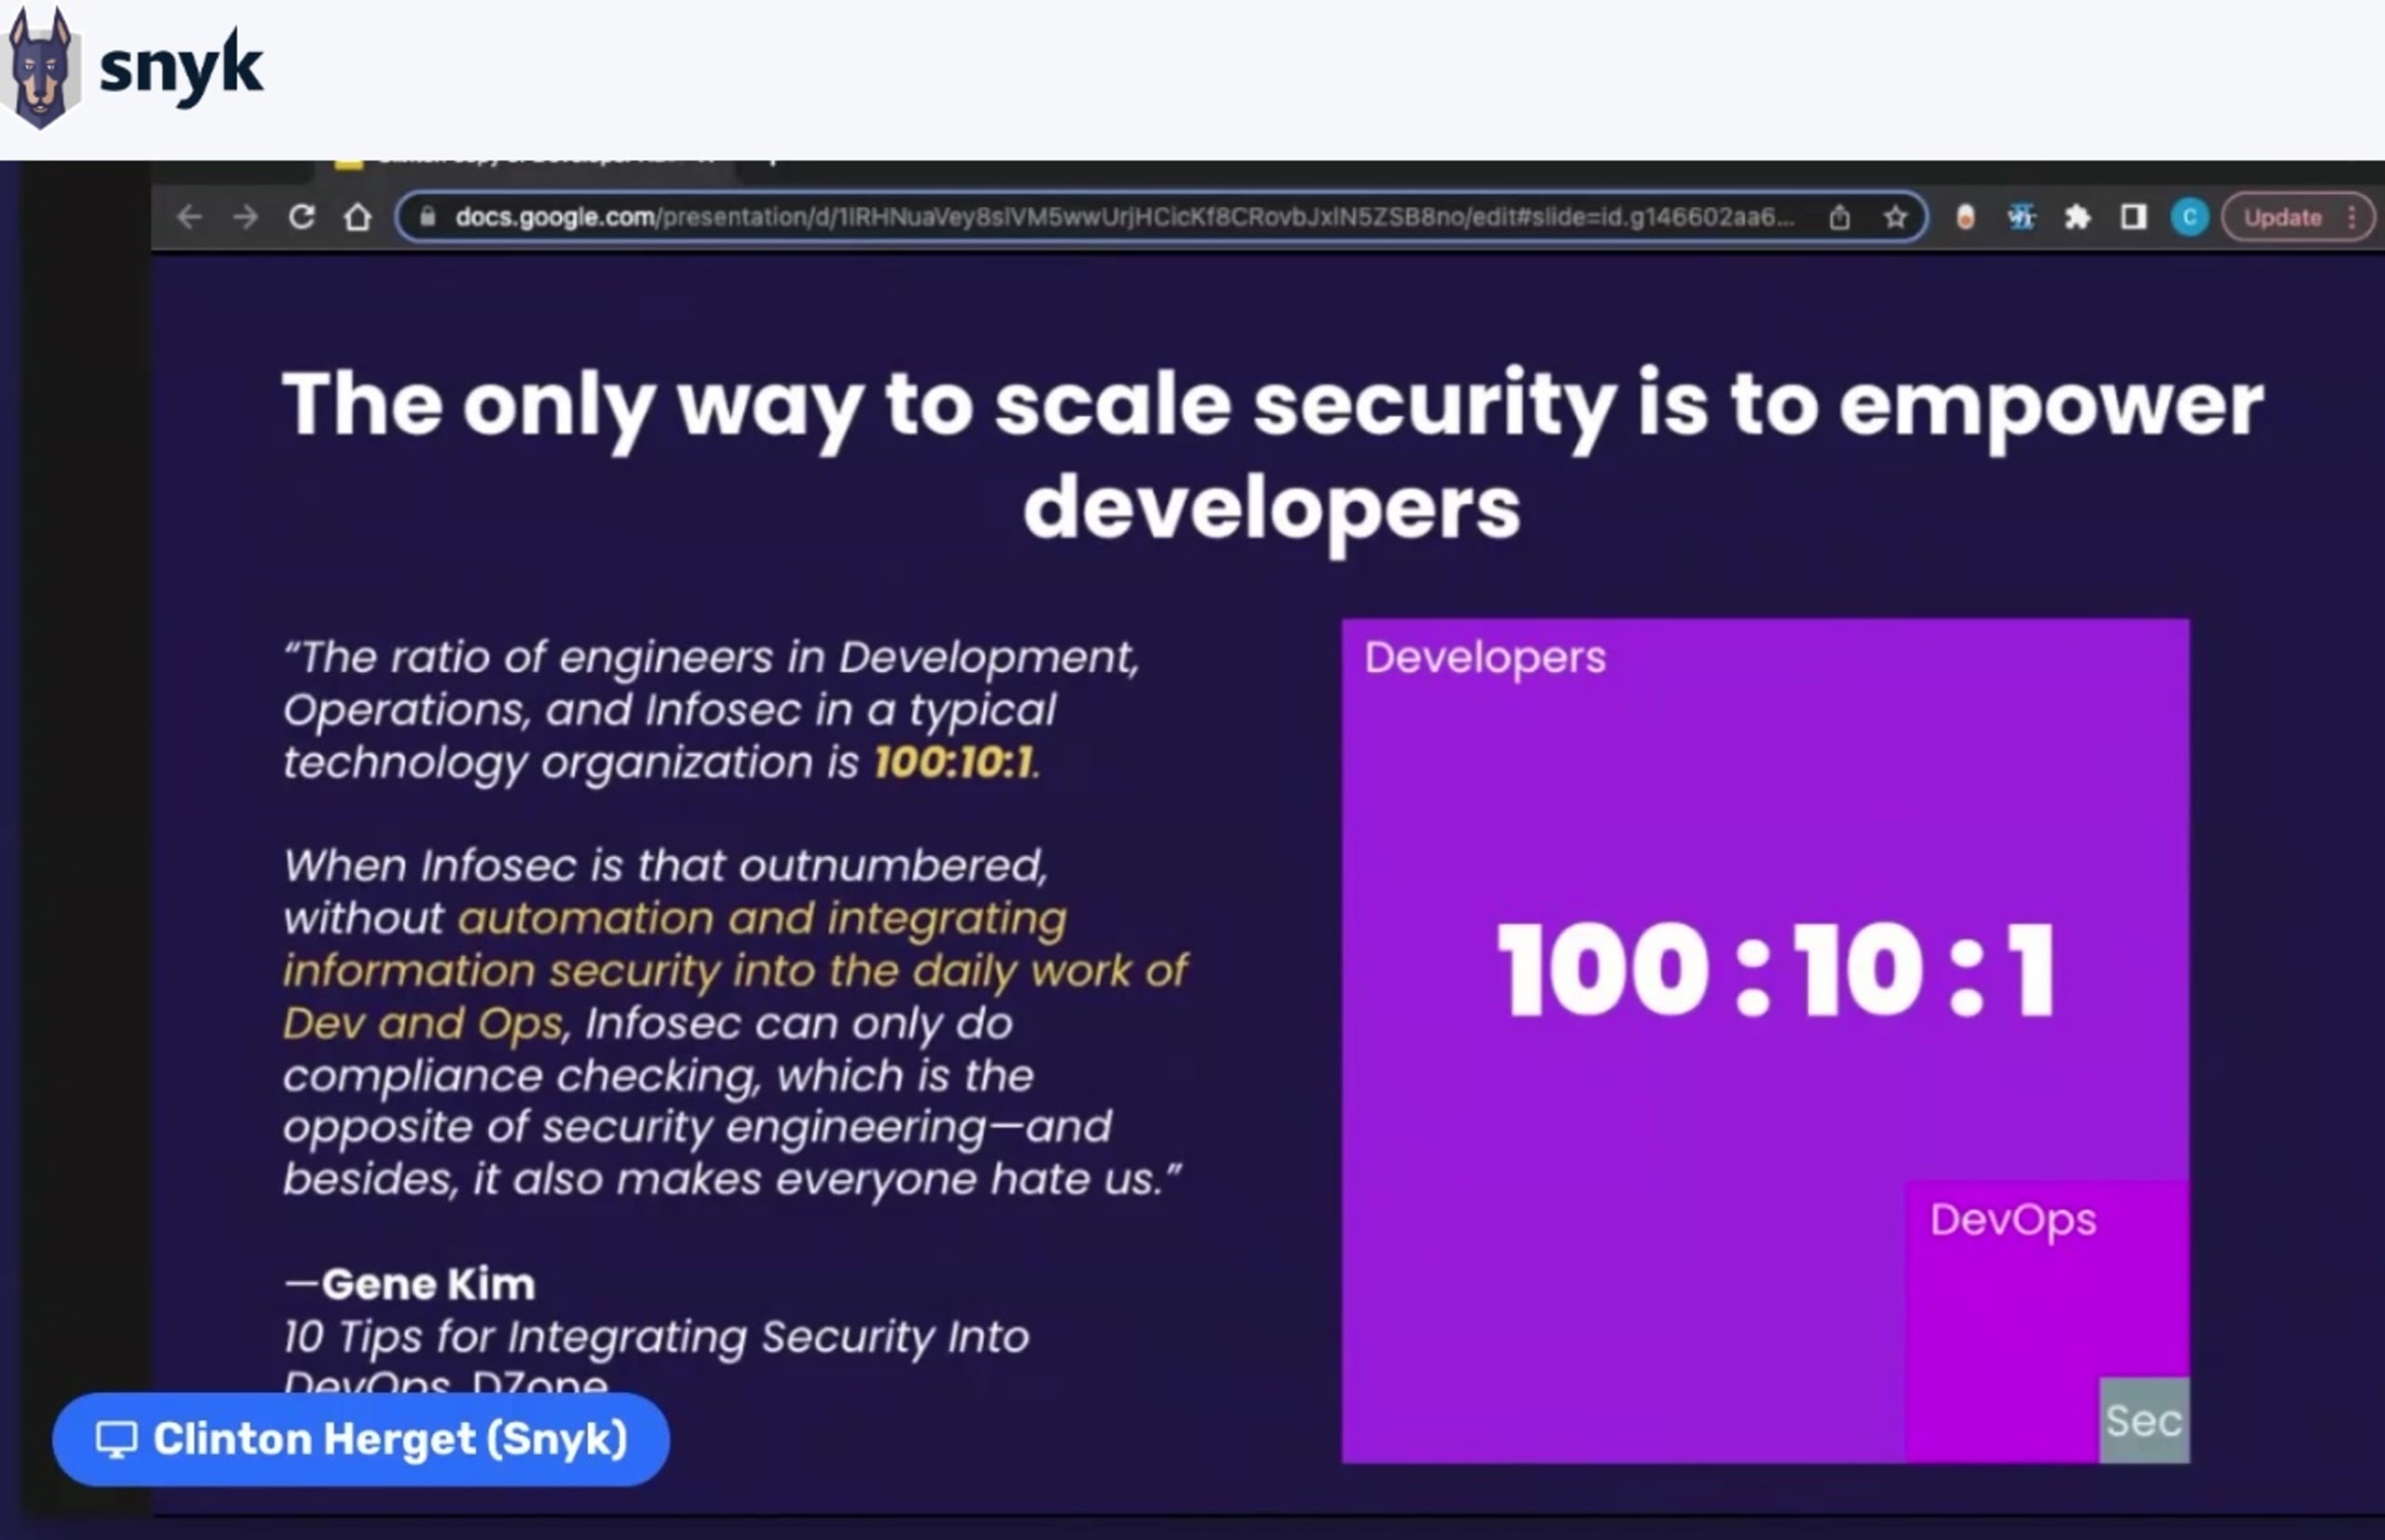
Clintonは、他のモダンな組織がどのように開発者セキュリティ文化を築いてきたかを示し、各社のセキュリティニーズに応じた適切なセキュリティツールの導入を開発者に促すヒントとベストプラクティスを紹介しました。また、従来型のセキュリティプロセスやツールをモダンなアプリケーション開発ワークフローに組み込む際に陥りやすい落とし穴も取り上げました。
見逃した方へ
Stress Free Security on AWSサミットの全セッションは、オンデマンドでご覧いただけます。この内容を気に入っていただき、Snykの開発者向けセキュリティプラットフォームについてさらに知りたい方は、セキュリティエキスパートとのライブデモを予約するか、Snykを無料でお試しください。