SnykLaunchを振り返る:Snyk Cloud、SBOMとレポート機能、カスタマーソリューションのリソース
Ravi Maira
2022年11月8日
0 分で読めます11月8日のSnykLaunchでは、開発者を第一に考えたSnyk製品群に加わる最新機能をプロダクトリーダーが紹介しました。また、ライブデモで新機能が実際に動作する様子もいち早くお見せしました。特に、クラウドの脆弱性を状況に応じて検出・修正するクラウドセキュリティツール、Snyk Cloudの発表を嬉しく思います。今回リリースした機能はすべて、開発者中心のツールを通じて、チームがセキュリティの脆弱性を検出し、優先順位を付けて修正できるようにするという私たちの目標に沿ったものです。
2022年も終わりに近づくなか、アプリケーションのリスクを特定し、対応する方法は、これまでとは異なるものになっています。まず、開発のスピードはかつてないほど速まっています。セキュリティチームに対する開発者の割合は、年々大きくなっています。その結果、セキュリティに対する責任を共有する必要性が飛躍的に高まっています。
ソフトウェアサプライチェーンも複雑化しています。業界では、サードパーティコード、Infrastructure as Code(IaC)、クラウドサービスへの依存が大きくなっています。そのため、真のエンドツーエンドのセキュリティアプローチでは、自社アプリケーションのコードだけでなく、その背後にあるインフラ、クラウド、コンテナ、オープンソースコンポーネントも対象にする必要があります。
最近では、クラウドをコードとして扱う動きが進んでいます。インフラのプロビジョニングや保守をITチームだけに任せる時代ではありません。代わりに、クラウドインフラの保守に関する責任の多くを開発者が担っています。だからこそ開発者はアプリケーションの全体像を把握し、SDLCに包括的なクラウドセキュリティツールを取り入れる必要があります。
こうした変化を踏まえ、開発、セキュリティ、エンジニアリングチームの業務をより簡単にする方法を常に探しています。今回の新機能では、ソフトウェア部品表の管理、IaCの状況を踏まえたクラウドの脆弱性の修正、より詳細なレポートの作成、そしてセキュリティへの取り組みを通じたチームの支援に重点を置いています。
SBOMツール
今日のアプリケーションは、ゼロから開発するというより、さまざまな要素を「組み合わせて」作られます。チームはすべてをゼロから書くのではなく、オープンソースコンポーネントをアプリケーションに採用することがよくあります。オープンソースの利用拡大に伴い、サードパーティのリスクも大幅に増加しています。そのため、ソフトウェア部品表(SBOM)を作成し、サードパーティの依存関係を注意深く確認することは、もはや単なる「望ましい取り組み」ではありません。今やSBOMは不可欠です。そして、ただSBOMがあればよいのではなく、適切なチームが確認でき、相互運用性があり、適切な状況に組み込まれている必要があります。
そこで、チームが数分でSBOMを作成し、脆弱性をスキャンできるようにすることで、SBOMへの対応を強化しました。次の3つの新しいSBOMソリューションを提供します。
SBOM API と CLI – 開発者を第一に考えたSnykのAPIおよびCLIツールでSBOMを生成し、直接依存関係と推移的依存関係を記録します。
SBOM Checker – 脆弱性をSBOMから確認できる無料のWebツールです。Snykアカウントは必要ありません。
Bomber 0.3.4 – SBOMの脆弱性をスキャンするオープンソースプロジェクトです。Snykは対応プロバイダーのため、BomberはSnyk Vulnerability Databaseから脆弱性情報を直接取得できます。
IaCの状況を踏まえたクラウドセキュリティツール
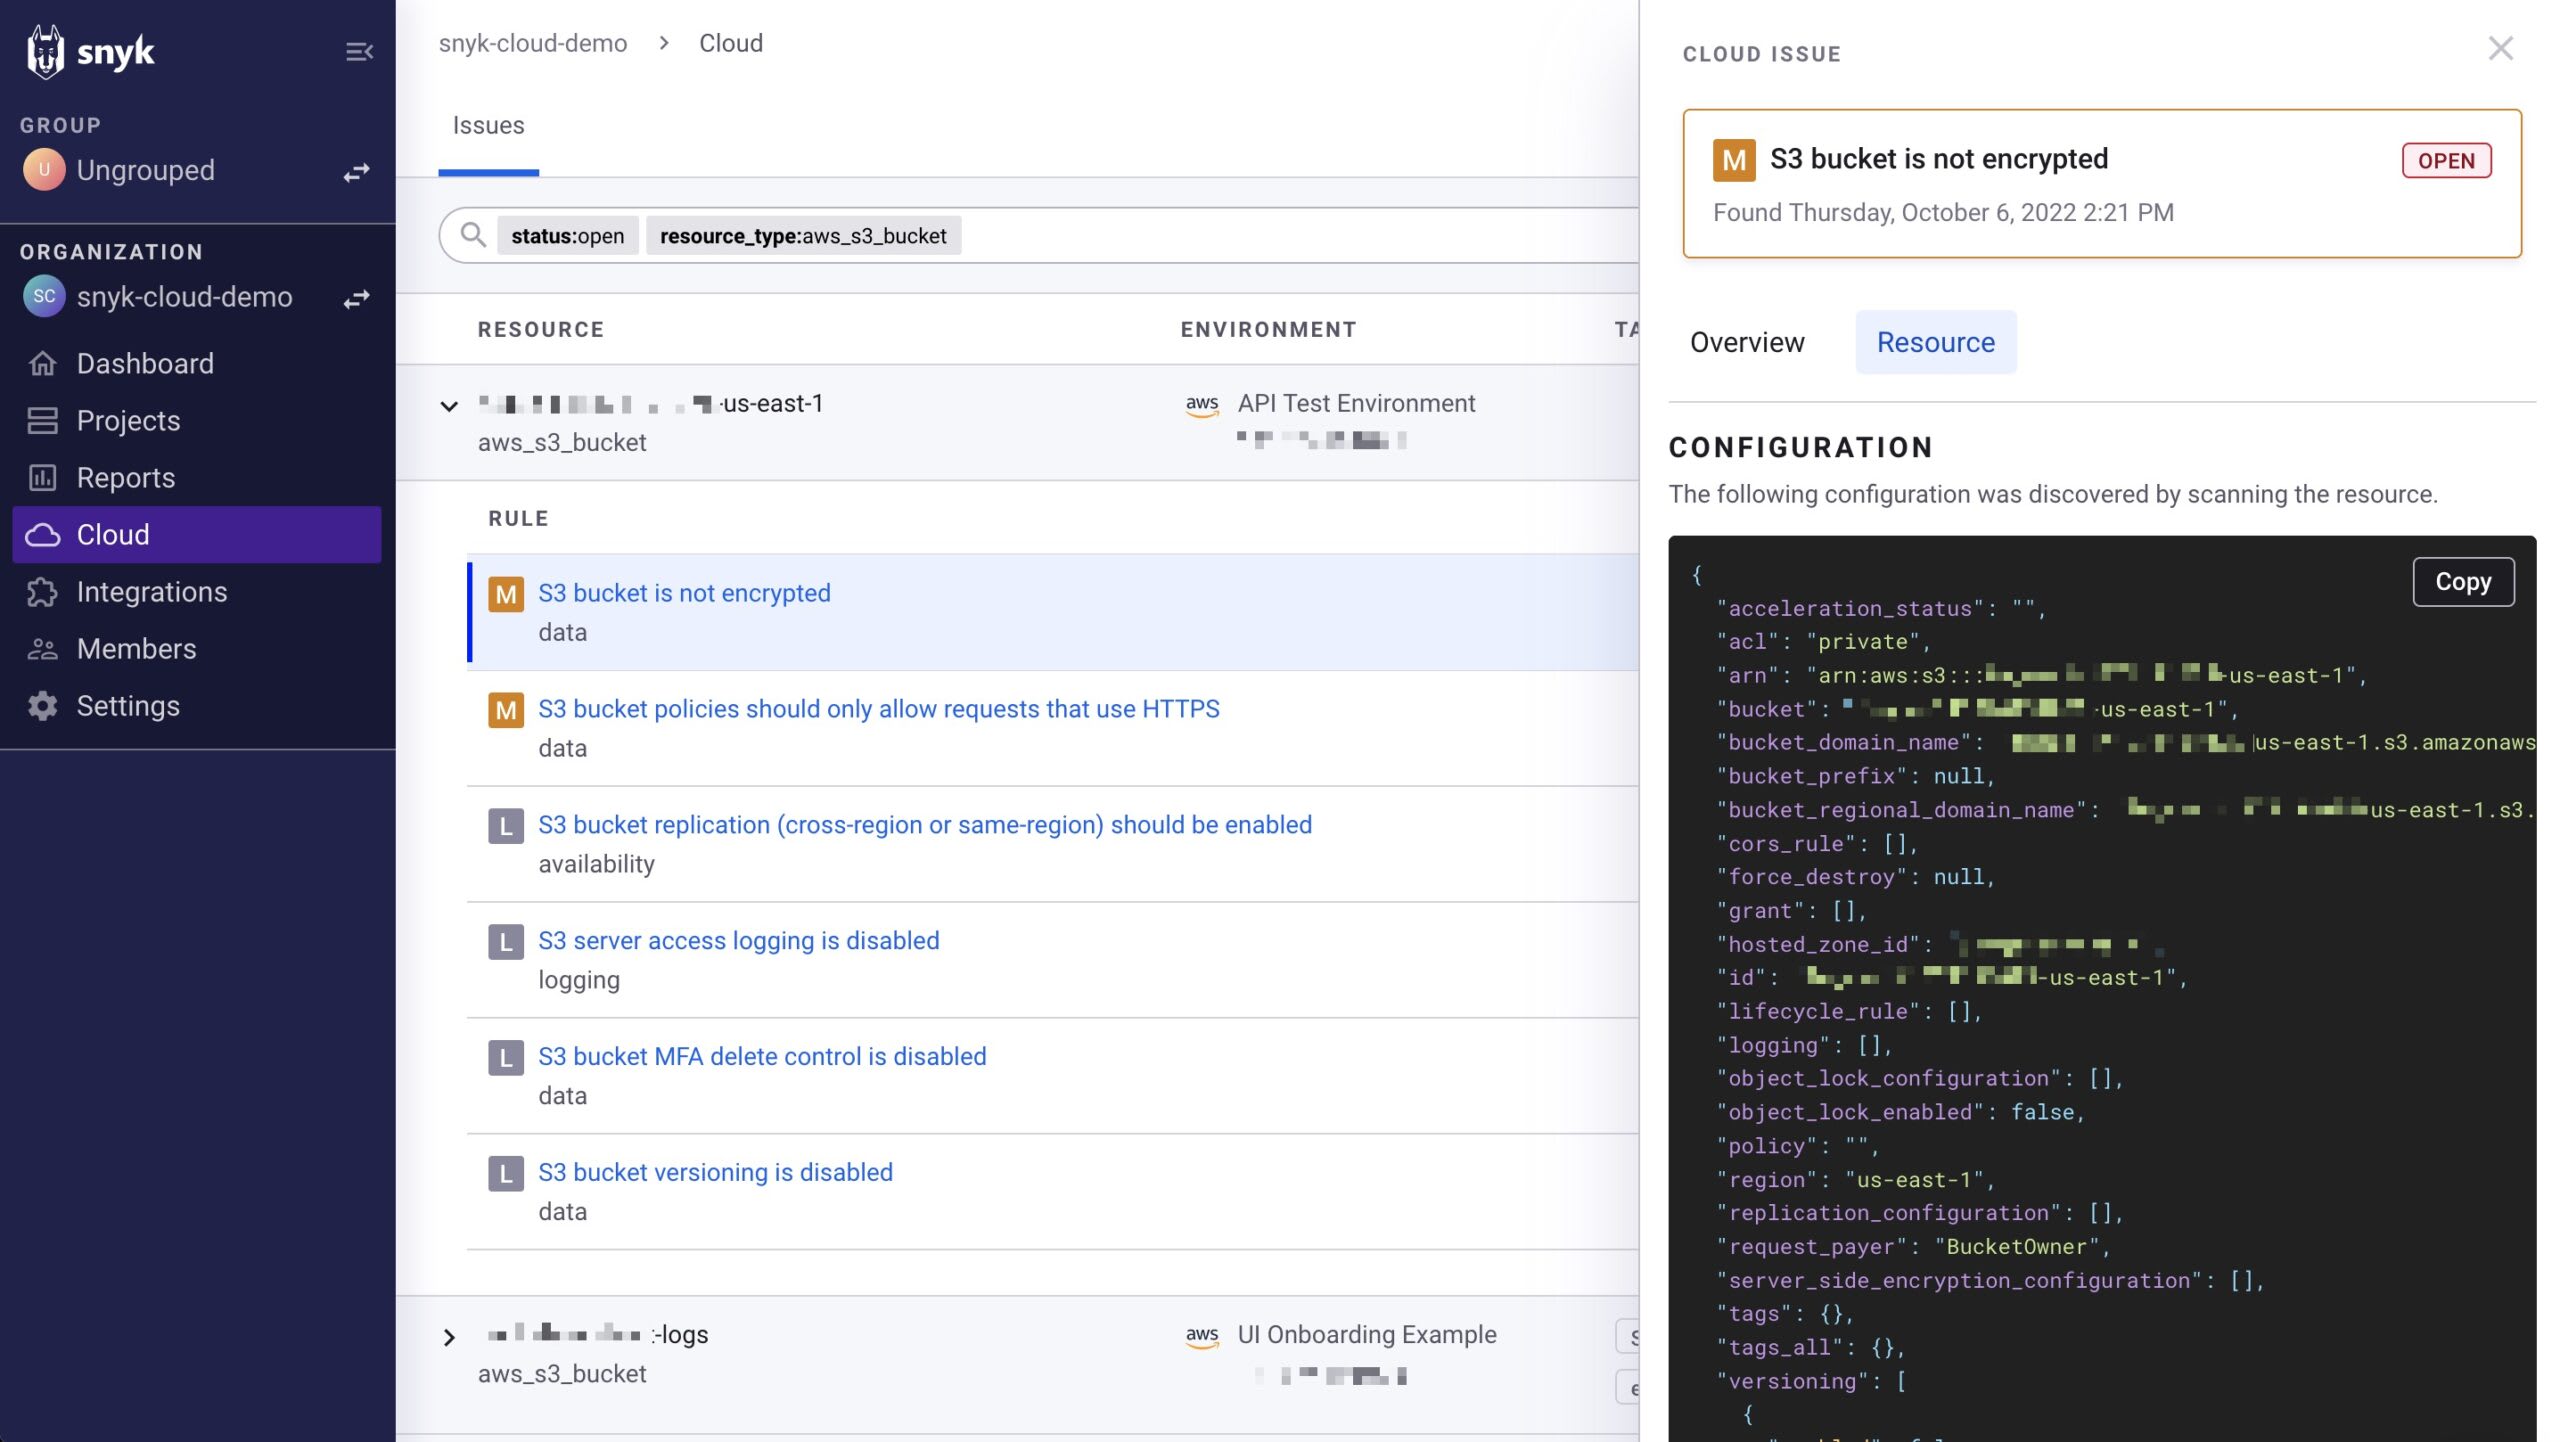
製品群に新たに加わるSnyk Cloudも発表しました。これまで、クラウドセキュリティツールはリリース後の脆弱性の特定に重点を置いており、開発者は修正のために開発工程をさかのぼる必要がありました。そこで私たちは、ソフトウェア開発ライフサイクルのできるだけ早い段階で脆弱性を検出して修正する、プロアクティブなクラウドセキュリティを支援します。
通常、開発プロセスの早い段階でクラウドセキュリティの脆弱性を正確に特定するのは困難です。IaC分析と稼働中のクラウドチェックには別々のツールが必要で、それぞれ異なるルールセットや検出結果が使われるためです。こうしたクラウドセキュリティツールは、環境に該当するかどうか分からない設定ミスによるノイズが多く、チームの負担になりがちです。

この「ノイズ」の問題に対処するため、SnykはIaCとクラウドのライブインサイトを組み合わせ、状況に応じた分析を実現します。統合ポリシーエンジンにより、Snyk CloudはIaCの分析時にクラウドの稼働状態を考慮し、重要な修正を優先するとともに、関連性のないアラートを除外できます。クラウドチームは、クラウドとIaCの両方に関するセキュリティ課題と、その修正方法を確認できます。また、クラウドセキュリティの専門家は一元化されたポリシーエンジンで管理できるため、セキュリティチームと開発者の認識をそろえ、混乱や作業の重複を防げます。
Snyk Cloudの追加により、Snyk製品群はアプリケーション全体をカバーできるようになりました。Snykはコード、コンテナ、サードパーティの依存関係、クラウドインフラをスキャンし、ダッシュボードから詳細なレポートと推奨される修正手順を提供します。さらに、統合されたPolicy as Codeエンジンにより、セキュリティチームはクラウドポリシーの信頼できる唯一の情報源を確立し、自動化を進めながらノイズを減らせます。
新しいレポート機能
SnykLaunchでは、プロダクトチームが新しいレポート機能のデモも行いました。重要なデータを見落とすことなく、管理しやすい形でセキュリティを可視化したいという業界全体のニーズに応えるために開発した機能です。TopCoatの買収により、既存のレポート機能を強化しました。脆弱性データをより深く掘り下げるとともに、全体像をより広い視点から確認できるようになりました。この新しいレポート機能では、次のようなレポートを作成できます。
チーム/事業部門で絞り込んだ課題詳細レポート
指定した期間の傾向を掘り下げる課題サマリーレポート
リスク内訳レポート。新たなリスクが持ち込まれている、またはMTTRが高いなど、組織内にリスクが集中しているグループを明らかにします。
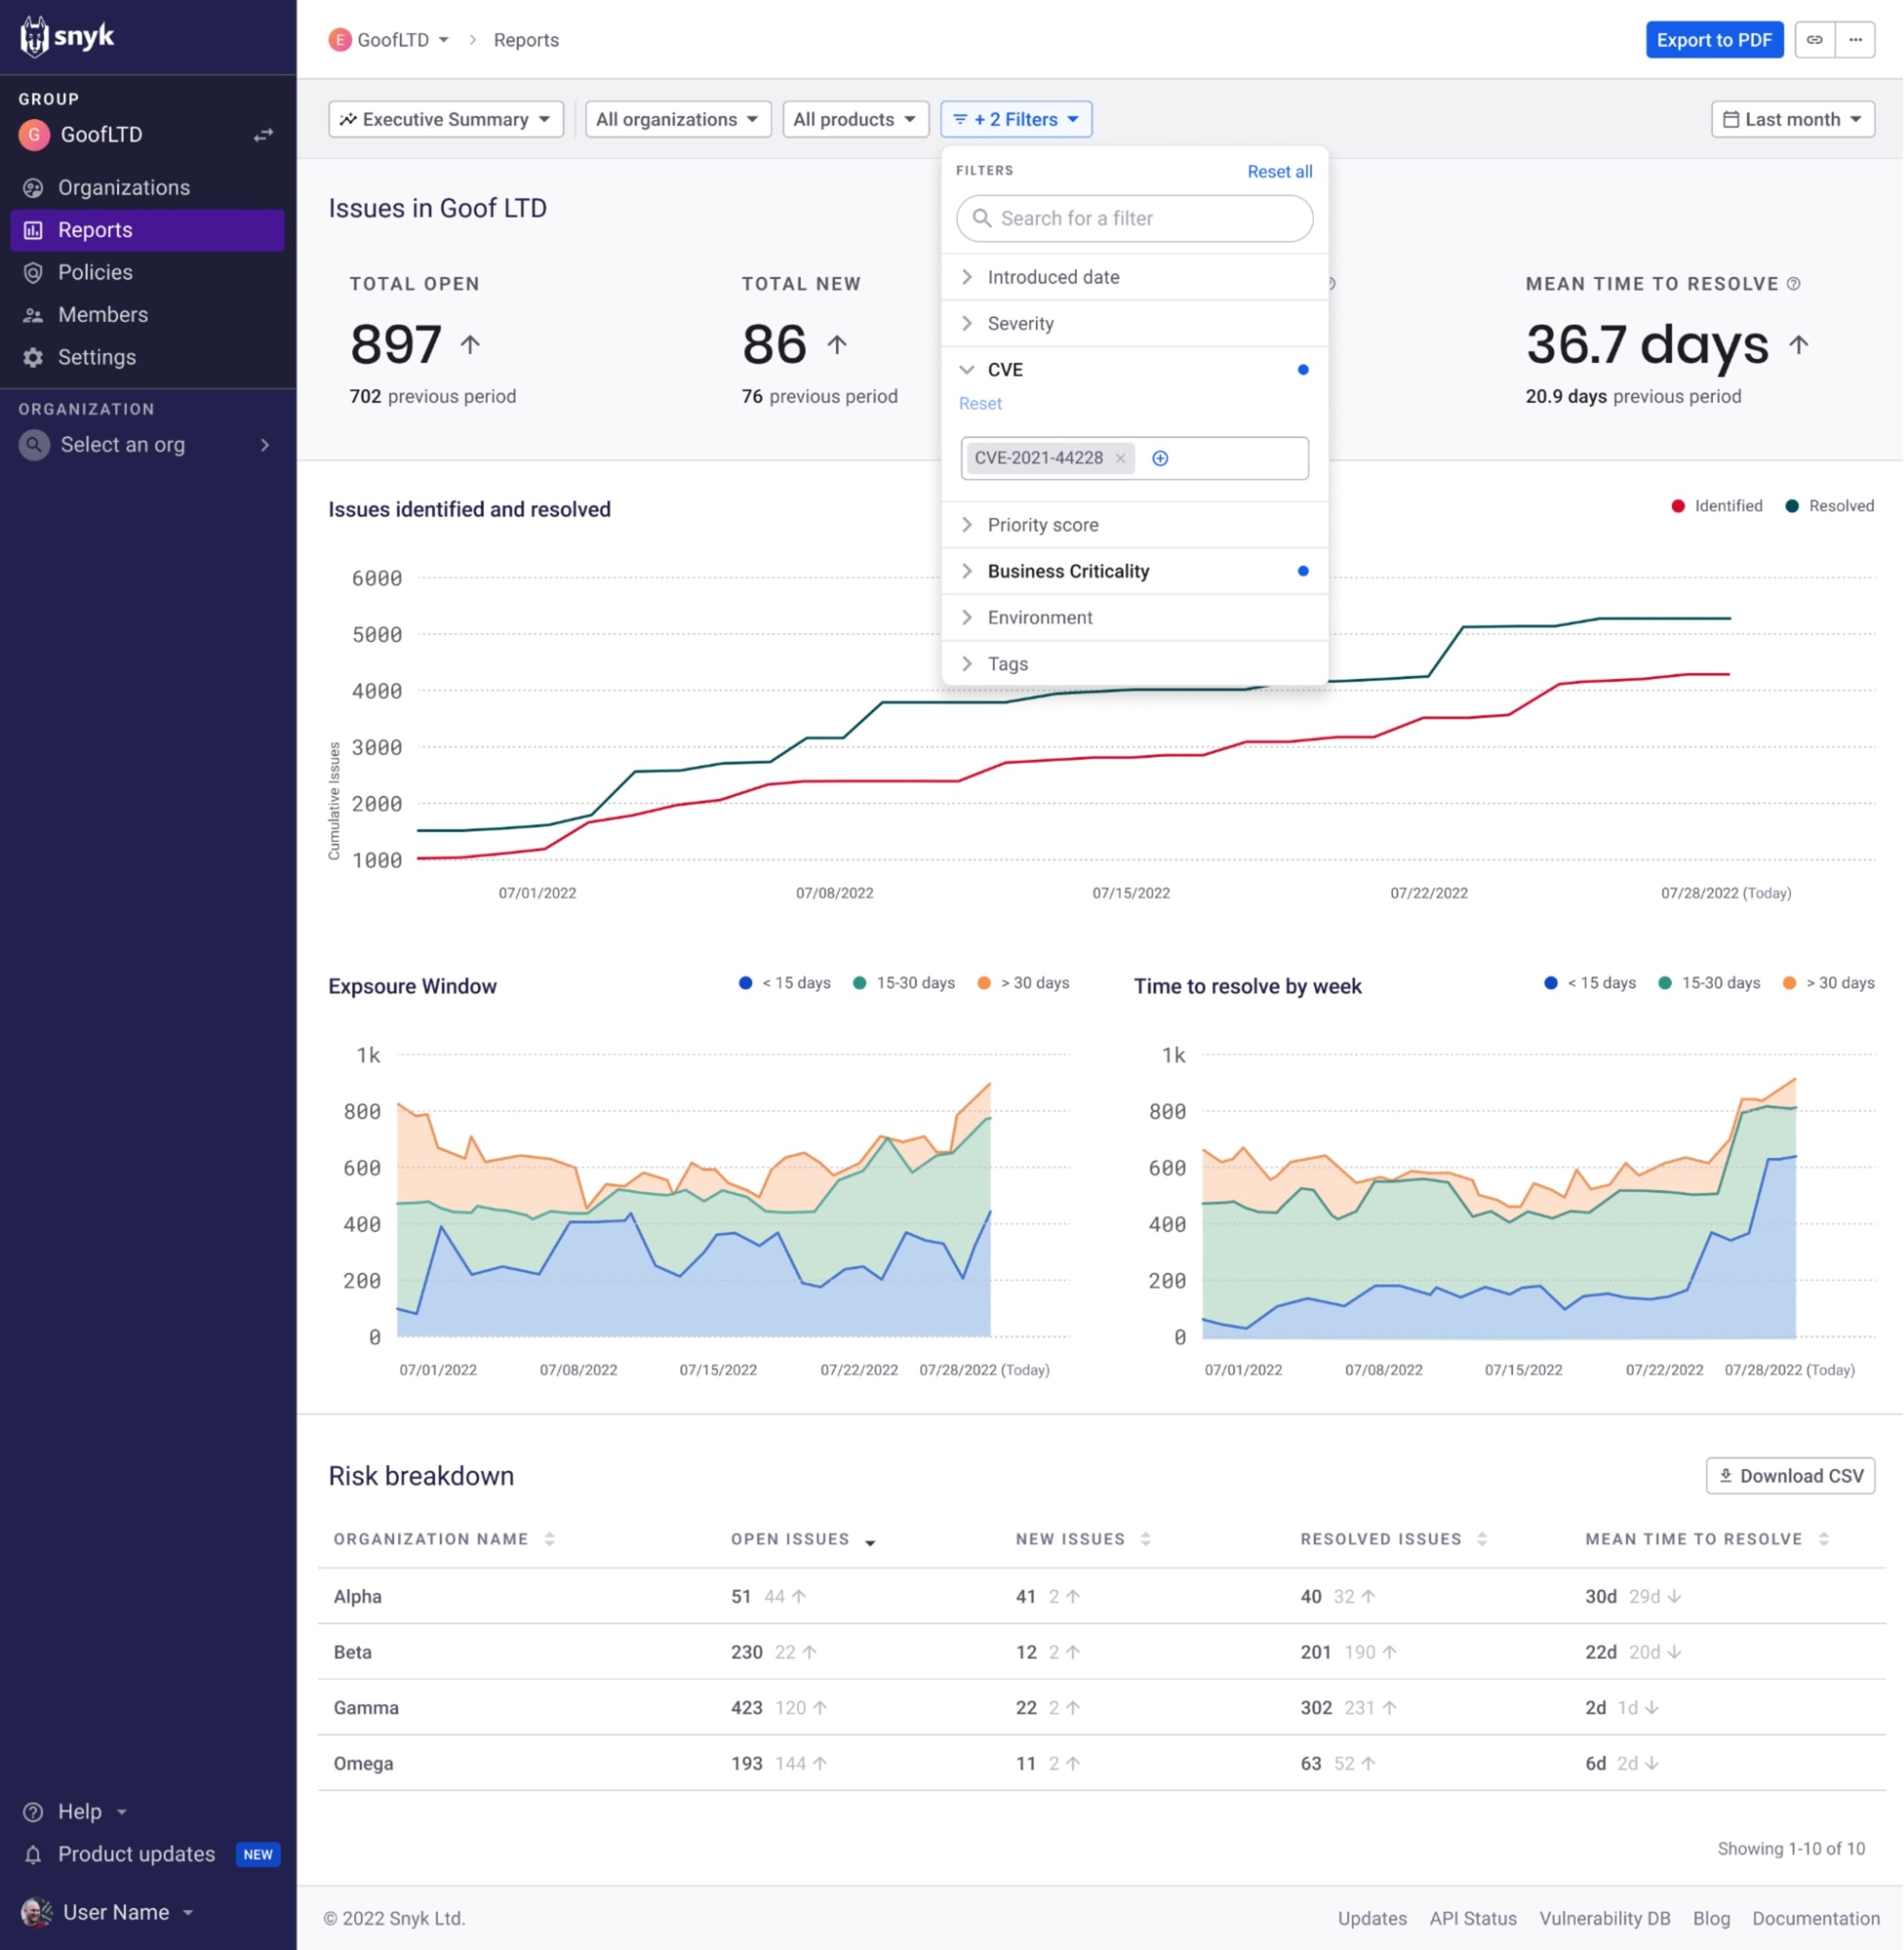
パッケージ名などのメタデータを含め、エクスポート可能なフィールドも追加しました。こうしたレポート機能の更新により、Snykのお客様は必要な粒度でSnykのデータを柔軟に調査できるようになりました。新しいレポート機能を活用することで、修正作業の優先順位付け、成果のモニタリング、コンプライアンスの達成と証明、主要なステークホルダー向けのレポート作成をより効果的に行えます。
Snykのカスタマーソリューション
継続的なサポートを通じてお客様の成功を後押しする、新しいサービスも発表しました。製品の導入、管理・設定、問題の検出と修正に役立つセルフサービスのリソースとして、自分のペースで学べるコースなどを公開しました。また、情報をすばやく見つけられるよう、すべてのユーザー向けリソースを使いやすい一元化されたハブにまとめました。
Snykユーザーに専門家の支援を直接提供するサービスも拡充しています。新規・既存ユーザー向けの一般的なサポートとして、キックオフセッションやオフィスアワーをご利用いただけます。さらに、導入ガイダンスを提供するSnyk Accelerateと、継続的なコンサルティングを提供するPremium Careという2つのサービスプランで、よりパーソナライズされたサポートもご利用いただけるようになりました。
SnykLaunchをオンデマンドで視聴
Snykで生まれている数々のイノベーションを大変嬉しく思うとともに、ソフトウェアエコシステム全体でリスクをプロアクティブに修正する取り組みをリードできることを誇りに思います。ユーザーの皆さまが新機能を活用し、安全なアプリケーションを構築されることを楽しみにしています。
新機能の動作や、開発者を第一に考えたセキュリティに対する私たちのアプローチについては、SnykLaunchのオンデマンド録画をご覧ください。ご意見やご質問がありましたら、ぜひプロダクトチームまでお問い合わせください。


