SnykCon 2日目まとめ:インテグレーションとパートナーシップ、注目セッションのハイライト
Ravi Maira

2020年10月22日
0 分で読めますSnykCon 2020の最終日となる2日目が終了しました。皆さまにも私たちと同じように楽しんでいただけたなら幸いです。この記事では、製品に関する発表(大規模なパートナーシップやインテグレーションもいくつかあります)に加え、開催した刺激的で掘り下げたセッションの内容を一部ご紹介します。見逃したセッションや、同僚と共有したいセッションがあれば、動画もご覧ください。それでは始めましょう!
Snyk、Dockerの公式イメージおよび認定イメージの独占セキュリティパートナーに選定
Dockerとの継続的なパートナーシップの次の段階を発表できることを誇りに思います。Snykは、Docker Officialイメージおよび今後のコンテンツ認定プログラムにおけるセキュリティインサイトの独占プロバイダーとなりました。ご存じのとおり、Docker Officialイメージは、明確さ、透明性、一貫性を重視した開発基準の促進に役立つ、人気の厳選イメージ集です。OfficialおよびCertifiedイメージにSnykのセキュリティインサイトを加えることで、Dockerはイメージ選定における脆弱性リスク評価を標準的な要素にできます。
本日開催されたSnykCon初日には、当社CEOのPeter McKayがDocker CEOのScott Johnstonとパートナーシップについて語りました。Johnston氏は、Snykのセキュリティインサイトが、イメージのメンテナンス状況と安全性を開発者が確認するための重要なチェックポイントになると説明しました。
Docker Hubにアップロードされる新しいOfficialおよびCertifiedイメージすべてに、当社のセキュリティスキャンが適用されます。
SnykとDatadog Continuous Profilerのインテグレーション
Snykは、実際の本番コードのパフォーマンスに関するインサイトを提供するDatadog Continuous Profilerとのインテグレーションを開始しました。DataDogによるプロダクトトラフィックの可視化と、Snyk Intel脆弱性データベースを組み合わせることで、開発者はより正確でデータに基づいたセキュリティ判断を下せるようになります。
Datadogのユーザーインターフェースで、Profilerの利用者はアプリケーション内のSnykが特定した脆弱性の一覧を確認し、メソッドの呼び出し頻度に基づいて最適な修正方法をすばやく特定できるようになります。詳しくはこちらのプレスリリースをご覧ください。
DatadogはSnykConのゴールドスポンサーでもあり、「リスクを受け入れますか?環境における動的なリスク指標」と題したセッションを開催しました。ぜひ以下から録画をご覧ください。
IBM CloudがSnykの脆弱性インテリジェンスを統合
インテグレーションが盛りだくさんとお伝えしたのは、本当です!Snyk Intel脆弱性データベースがIBM Cloudのセキュリティ機能に統合され、エンタープライズのセキュリティが強化されます。このパートナーシップにより、開発者はオープンソースの依存関係やコンテナ全体にわたって、脆弱性を自動的に検出し、優先順位を付けて修正できるようになります。
今年、企業がデジタルトランスフォーメーションを加速させるなか、DevOpsの手法をより簡単に適用することがこれまで以上に重要になっています。このパートナーシップにより、クラウドネイティブ開発を活用する組織は、アプリケーションをより安全に構築、デプロイ、管理できるようになります。
パートナーシップの詳細は、こちらのプレスリリースをご覧ください。
新機能:バックログ管理
本日開催された、SnykのプロダクトマネージャーDan Mckeanによる「修正コストの課題を解決する」セッションで、新しいバックログ管理ツールを発表しました。Snykの脆弱性自動修正機能を強化するこのツールにより、開発チームとセキュリティチームは自分たちのペースで脆弱性バックログを減らせます。これは、セキュリティ文化の向上と見せかけだけのセキュリティ対策の根絶に大きく貢献します。
分析によると、Snykで初めてスキャンしたプロジェクトには平均して20件以上の脆弱性があります。これらを修正するのはすぐに大きな負担になりかねません。そこで今年初め、開発者を第一に考えた脆弱性の優先順位付けを発表しました。
バックログ管理は、バックログにある脆弱性に対して、優先度順に対象を絞った修正用プルリクエストを作成することで、さらに一歩進んだ機能を提供します。これは、新たな脆弱性の混入を防ぎ、最近開示された脆弱性を修正する既存機能を補完します。
仕組みについて詳しくは、ブログ記事をご覧ください。
セッションのハイライト
AtlassianのCISOとの炉辺談話
Snykの共同創業者兼プレジデント、Guy Podjarnyが、AtlassianのCISO、Adrian Ludwig氏と1対1で対談しました。現代のセキュリティ市場で何が起きているのか、DevOpsの急速な進展に対応するためにチームをどのように編成しているのか、そして開発者がセキュリティを取り入れるうえでAtlassianが果たす役割をどう考えているのかについて話し合いました。
Adrian氏は、業界がよりレジリエントなシステムの構築に長く苦労してきたと指摘しました。DevOpsやSecDevOpsが本格化する前、AdobeのFlashやGoogleのAndroidに携わっていた頃に、こうした課題を身をもって経験したそうです。
Adrian氏は、ほとんどの人がセキュリティを自分の主要な仕事とは考えていないと強調しました。そのため、考え方を進化させ、成果を向上させるには、「セキュリティを製品に組み込むにはどうすればよいか」と問いかけることが大きな鍵になります。言い換えれば、セキュリティツールは「意識されない存在」になるべきだとAdrian氏は言います。セキュリティが「無料」で「強固」であるほど、誰もが利用できるため、より良い成果につながります。これは、私たちのセキュリティに対する考え方とも一致しています。摩擦が少ないほど、最終的な成果はより安全になります。
GuyとAdrian氏は、セキュリティ組織の構築方法についても話し合いました。Atlassianはやや独特で、セキュリティへの取り組みの90%を製品に充てています。つまり、クラウド上のデータが確実に保護されるようにすることです。これは製品セキュリティチームが担当しており、セキュリティチーム全体の約3分の2を占めます。自動化とツールを活用し、人のプロセスが破綻する箇所を検出するとともに、アプリケーションを監視し、迅速な対応を可能にすることに注力しています。また、開発チームやプロダクトチームにもメンバーを配置して、セキュリティとの直接的な連携を実現しています。共通しているのは「ボトムアップ」であることです。セキュリティに適切に取り組むための動機と権限を人々に与える文化を築く必要があります(このテーマについては、以下の他の登壇者も掘り下げています)。
炉辺談話の全編は、こちらから録画をご覧ください。
Duo SecurityのWendy Nather氏と考えるセキュリティの民主化
Wendy Nather氏は、Duo Security(現在はCiscoの一部)のアドバイザリーCISO部門責任者です。Wendy氏はセッションの冒頭で、かつて技術者は「世界を支配する存在」だったと振り返りました。ハードウェアからソフトウェアまで、あらゆるものを購入し、管理していたのです。しかし、今は違います。デバイスはBYODが一般的になり、ユーザーはシャドーITを好み、ソフトウェアはクラウドやあらゆる場所に存在します。少なくともテクノロジーの面では、「仕事」と「生活」の境界がかつてないほど曖昧になっています。これが従業員と雇用主の間の主導権争いにつながることもあります。また、セキュリティをかなり複雑にしていますが、Wendy氏によると、私たちのセキュリティモデルは十分な速さで進化できていません。
進化の第一歩は?セキュリティの民主化です。つまり、管理から協力へと移行することを目指します。結局のところ、人々の行動を管理できないのであれば、ユーザーが自らセキュリティに取り組めるようにする必要があります(このテーマ、気づきましたか?)。
どのようなビジネス上の意思決定でも、機会とリスクのバランスを取る必要があります。セキュリティリスクではなおさらです。Wendy氏は、機会の内容や、それがリスクを上回るかどうかを最もよく理解しているのは、多くの場合、ビジネス側の人々だと指摘します。そこで、セキュリティチームが「ノー」と言い続けるのではなく、明確な枠組みに基づいてユーザーが適切な判断を下せるよう、協力的なモデルで支援します。
Wendy氏の言葉を借りれば、「自分の時間に自分のデバイスを使って何をしても構いません。ただし、ビジネスリソースを利用する場合は、こちらの手順に従ってください」。セキュリティチームが自らの意思で円滑に管理権限を手放すほうが、ユーザーに奪われるよりも望ましいでしょう。Wendy氏は、これを現実の場面で実践する方法をいくつか紹介しています。
具体例や詳しいアドバイスは、以下から講演全編をご覧ください。
ComcastのLarry Maccherone氏が語るDevSecOpsの効果測定
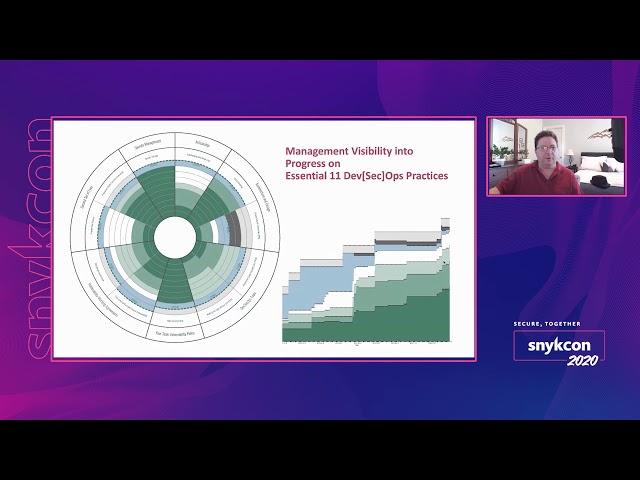
Larry Maccherone氏は、ComcastのDevSecOps変革リードです。Larry氏はComcastにDevSecOpsを導入するプログラムを立ち上げ、(ここがとても重要ですが)実際に成果を測定しました。その過程で、開発者が変革に賛同し、段階的に取り組みを拡大し、DevSecOpsを効果的に実践して文化の一部にするために必要なスキルを習得できる、革新的なフレームワークを構築しました。
すべては信頼から始まります。エンジニアリングチームは正しい行動を望んでおり、ビジネスの背景にも精通していると信頼することです。適切なデータがあれば、セキュリティと他のリスクとのトレードオフについて、適切な判断を下せます(Wendy Nather氏の講演で語られた考え方と似ています)。
Larry氏は、さまざまなDevSecOpsのソフトウェアセキュリティ対策がリスクに与える影響を定量化しています。このフレームワークを使えば、どのアプリケーションセキュリティ対策が最もリスクを低減するかを正確に示せます。また、各対策が成果に与える影響も定量化できます。これにより、何十もの対策に取り組みを分散させず、組織全体を影響の大きいDevSecOpsの変革に集中させられます。
想像に難くないと思いますが、これによって開発チームとセキュリティチームの関係は大きく変わります。Larry氏の手法は、特定の活動が、投資先となり得る他の領域と比べてどれほど重要かを示す調査とデータに裏付けられています。
組織でDevSecOpsの導入を進めている方や、継続的改善の取り組みに優先順位を付けたい方は、以下からぜひ講演をお聴きください。
SnykCGene Kim氏とGuy Podjarnyの対談
Gene Kim氏は、昨日のパネルディスカッションに加え、2日目には共同創業者兼プレジデントのGuy Podjarny、そして数名のSnykCon参加者とともに「コーヒーを飲みながらの対話」セッションに参加しました。DevOpsやDevSecOpsがもたらした変化を捉えるのに役立つフレームワークや比喩について話し合いました。
Guyはまず、DevOpsがセキュリティにとってプラスなのか、それともマイナスなのかをGene氏に尋ねました。Guyは、開発者とセキュリティの関係が時とともに変化してきた様子を見てきたと話しました。セキュリティが開発者から顧客を守ろうとしていた時代(これは大変です)から、開発者がセキュリティをワークフローに組み込み、責任を担うようになるまでです(こちらのほうがずっと良いですね)。
「DevOpsはセキュリティにとって素晴らしいものです。セキュリティだけの仕事ではなく、みんなの仕事になったからです」とGene氏は語りました。Guyはこの点をさらに掘り下げ、良し悪しにかかわらず、DevOpsはセキュリティにとって現実だと述べました。
SnykConにご参加いただき、変化を生み出す取り組みにご協力いただきありがとうございました
AtlassianのCISOとの炉辺談話をご覧になった方は、Snykの人事担当VP、Dipti Salopekの話もお聞きになったかもしれません。Diptiは、私たちがとても誇りに思っていることを強調しました。SnykConをはじめとする取り組みを通じて、チームが大切にしている活動のために、50万ドル以上を集めることができました。これには、新型コロナウイルス感染症への支援、Good Today、NAACP、そしてBLM運動への支援が含まれます。
Snykは、世界的なパンデミックの中でも、他の多くの業界ほど大きな打撃を受けていない業界に身を置くことができました。そして私たちは、この恵まれた立場を責任と捉えています。その責任の一つは、同じ幸運に恵まれなかった人々に還元することです。こうした取り組みに寄付し、力を貸してくださった皆さま、ありがとうございます。皆さまをパートナー、友人、そして同僚と呼べることを誇りに思います。
セッションを見逃した方やもう一度ご覧になりたい方は、カンファレンスの講演をすべてこちらでご覧ください:YouTube。
SnykCon 2020はこれで終了です!考えを深め、新しい人々と出会い、仲間とのつながりを楽しむ機会となっていれば幸いです。それでは、またお会いしましょう。安全な開発を。