新しいSnyk Vulnerability Intelligence for SBOM ServiceNowインテグレーションで、ソフトウェアサプライチェーンを保護
Sarah Conway
2023年11月7日
0 分で読めます社内で開発したアプリケーションも購入したアプリケーションも、さまざまな脆弱性にさらされる可能性があります。特に、現在のソフトウェアで広く利用されているオープンソースコンポーネントには注意が必要です。最近の調査では、データ侵害の被害者の60%が、既知でありながらパッチが適用されていない脆弱性を悪用されていたことが明らかになりました。効果的な予防とリスク管理には、ソフトウェアサプライチェーンを構成する各コンポーネントの脆弱性リスクプロファイルを把握することが欠かせません。
多くの組織が、アプリケーションの構成要素を追跡するためにソフトウェア部品表(SBOM)を導入しています。しかし、SBOMの真価が発揮されるのは、コンポーネントの脆弱性によって組織がリスクにさらされることを把握できたときです。
新しいSnyk Vulnerability Intelligence for SBOMインテグレーションにより、ServiceNow Vulnerability ResponseでSBOMを可視化し、エンタープライズのサプライチェーンにおけるリスクをより正確に把握できます。SnykはServiceNow向けのソフトウェア構成分析(SCA)インテグレーションを初めて提供した唯一の企業です。今回の新たな連携を通じて、ServiceNowとのパートナーシップをさらに発展させられることをうれしく思います。
ソフトウェアコンポーネントのリスクを包括的に把握
Snyk Vulnerability Intelligence for SBOMアプリは、ServiceNowに保存されたSBOMにSnykのパッケージ脆弱性インテリジェンスを提供し、エンタープライズのソフトウェアサプライチェーンにおけるリスクをより正確に把握できるようにします。SBOM内のパッケージURLを使って、コンポーネントに脆弱性が含まれているかどうかを判定します。集中管理されたダッシュボードでは、インフラストラクチャ、クラウド、コンテナ、アプリケーションのリスクを確認できます。Snykは、アプリケーションやソフトウェアパッケージの状況を踏まえて脆弱性の深刻度を特定します。また、個々のコンポーネントの脆弱性に関する有用な修正情報と、開発者、AppSec、SecOpsチームが脆弱性の全容を理解するためのリンクも提供します。
Snykのガイダンスにより、脆弱性を迅速かつ簡単に修正できます。また、ServiceNowのワークフローによって、修正漏れを防ぎます。ビジネス要件に基づいてルールを設定すると、SBOM内でSnykが新たな脆弱性を検出した際に、ServiceNow Vulnerability Responseでアプリケーション脆弱アイテム(AVIT)を自動作成できます。これらのレコードを使って、修正タスクを担当者に割り当て、対応状況を追跡し、関係者に通知して状況を共有できます。
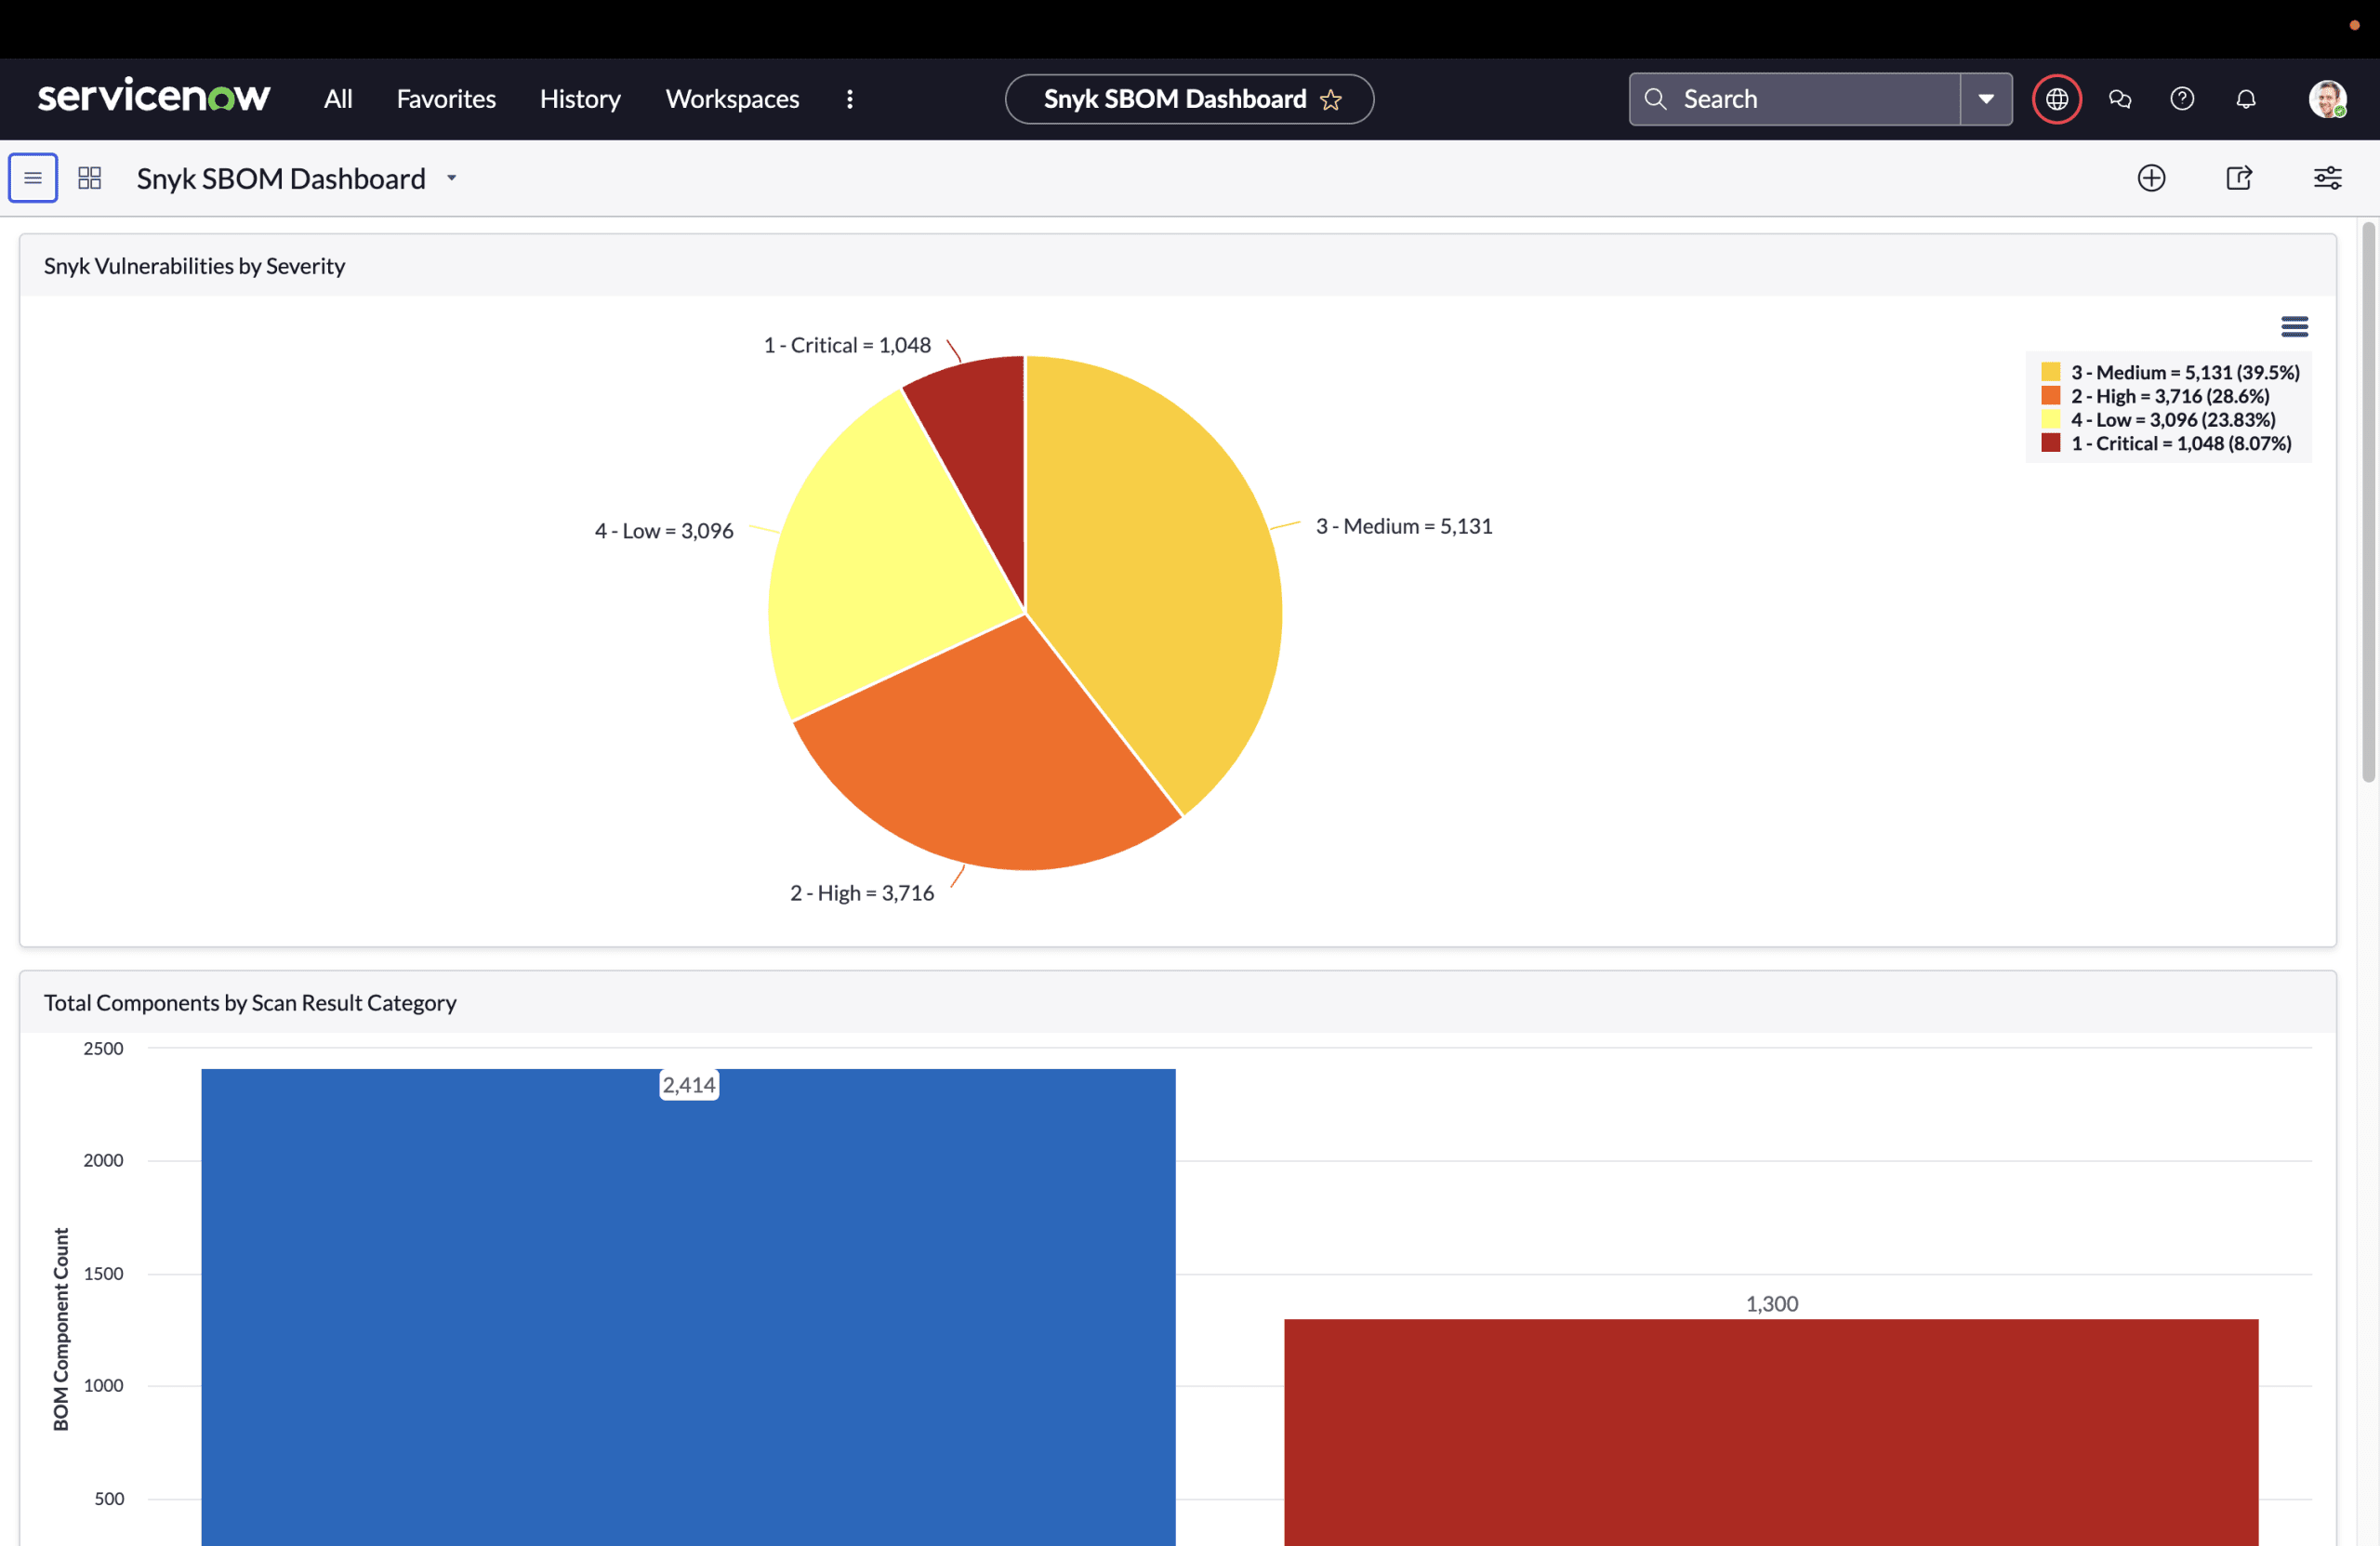
ServiceNow SBOM WorkspaceのダッシュボードにSnykのデータを取り込むことで、ServiceNowの修正ワークフロー内でSBOMのリスクを簡単に追跡し、対処できます。技術的な知識があまりない方にとっても、視覚的な表示はSBOMを効果的かつわかりやすく把握する手段となります。
最新のセキュリティ脅威からビジネスを保護
新しいSnyk SBOMインテグレーションは、新たなゼロデイ脆弱性によるリスク管理にも重要な役割を果たします。たとえば、最近のhttp2やcurlの深刻度の高い脆弱性のように、新たなゼロデイ脆弱性が発生した場合、ServiceNowでSBOMをすばやく検索し、影響を受けるアプリケーションやコンポーネントと、推奨される修正要件を特定できます。その後、新しいプロセスを作成することなく、使い慣れたServiceNow Vulnerability Responseのワークフローで脆弱性のリスクを排除できます。
Snyk Vulnerability Intelligence for SBOMには、購入したアプリケーションのサードパーティ製SBOMを分析し、環境に導入する前に脆弱性を確認できる機能や、GRC要件に必要な文書を提供する機能もあります。
利用を開始するには
ソフトウェアサプライチェーン全体を保護しませんか?ServiceNow StoreからSnyk Vulnerability Intelligence for ServiceNowインテグレーションをダウンロードしてください。