更新:2023年10月11日 本日 06:00 UTC、 cURLの メンテナーは、 特定の 構成と 前提条件下の システムに 影響する 可能性の ある、 重大度の 高い ヒープベースの バッファオーバーフロー ( 概念実証 および 初回通知 )を 緩和する ため、 curlと libcurlの バージョン8.4.0を リリースしました。
この ゼロデイ脆弱性 は、 C/C++、 cargo、 cocoapods、 npm、 NuGet、 pip、 pubなど、 複数の 管理対象・非管理対象の オープンソースエコシステムの パッケージに 存在します。 また、 Alpine、 Debian、 RHELなど、 さまざまな Linuxディストリビューション にも 影響します。
これは curlで 数年ぶり に 発見された 重大度の 高い 脆弱性です ( 前回 は 202 1年初頭でした)。
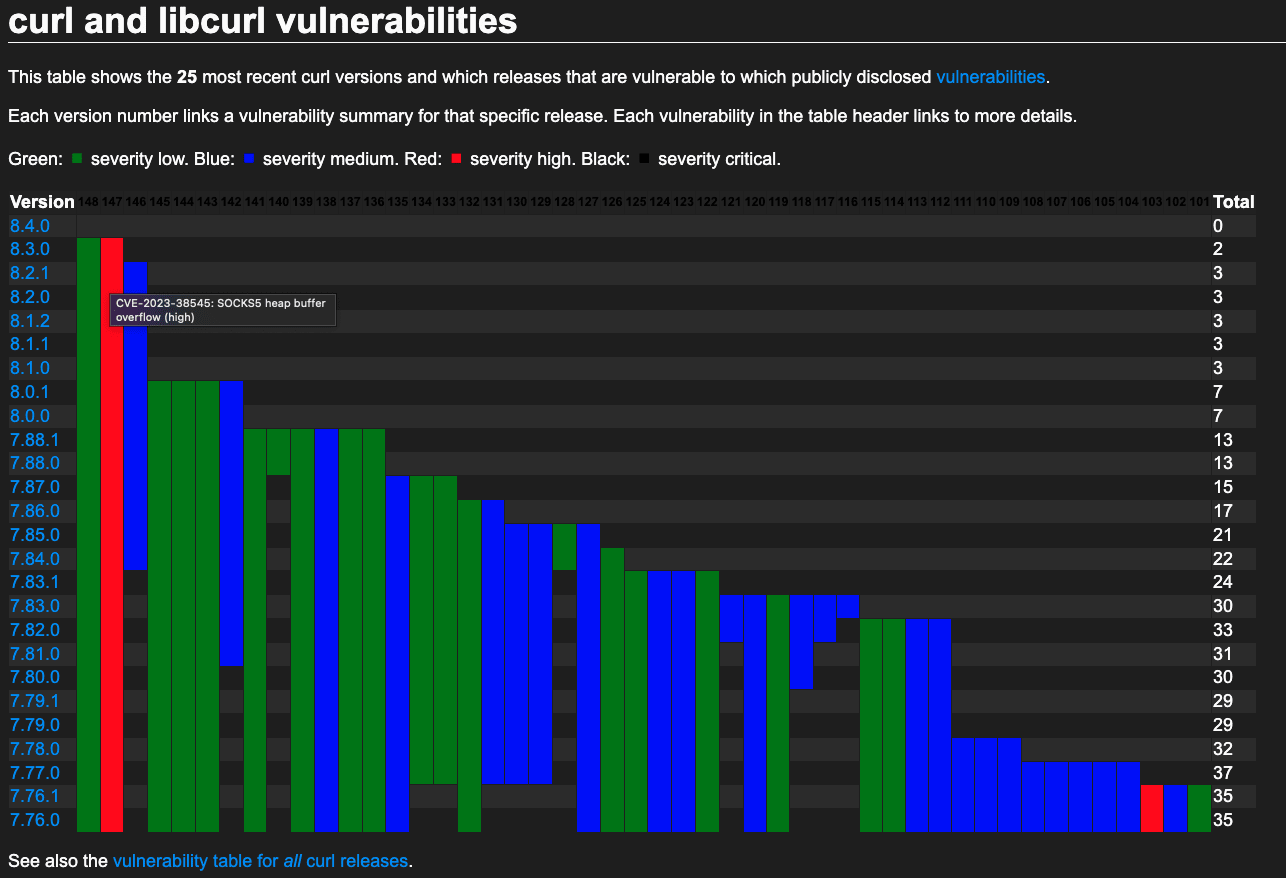
cURLの脆弱性一覧のスクリーンショット
影響を 受ける curl/libcurlの バージョン (202 0年3月以降)は 次の とおりです。
この 脆弱性の 悪用難易度は highと 考えられており、 特定の 状況でのみトリガーされます。 メンテナーに よる 投稿 「How I made a heap overflow in curl」 で 説明されているように、 脆弱な ライブラリが、 HTTPリダイレクトを 介して 悪用される 制御されていない サーバーまたは 侵害された サーバーに 接続しているか、 ホスト名解決を 有効に した SOCKS5プロキシ経由で 攻撃者が 制御する URLを 使用している 必要が あります。 しかも、 その 場合でも ヒープオーバーフローを 引き起こせる 文字セットは 限定されています。 最新の システムで ヒープオーバーフローを 任意コード実行 (ACE)に つなげるのは 非常に 困難であり、 これが 悪用難易度が 高い 理由です。
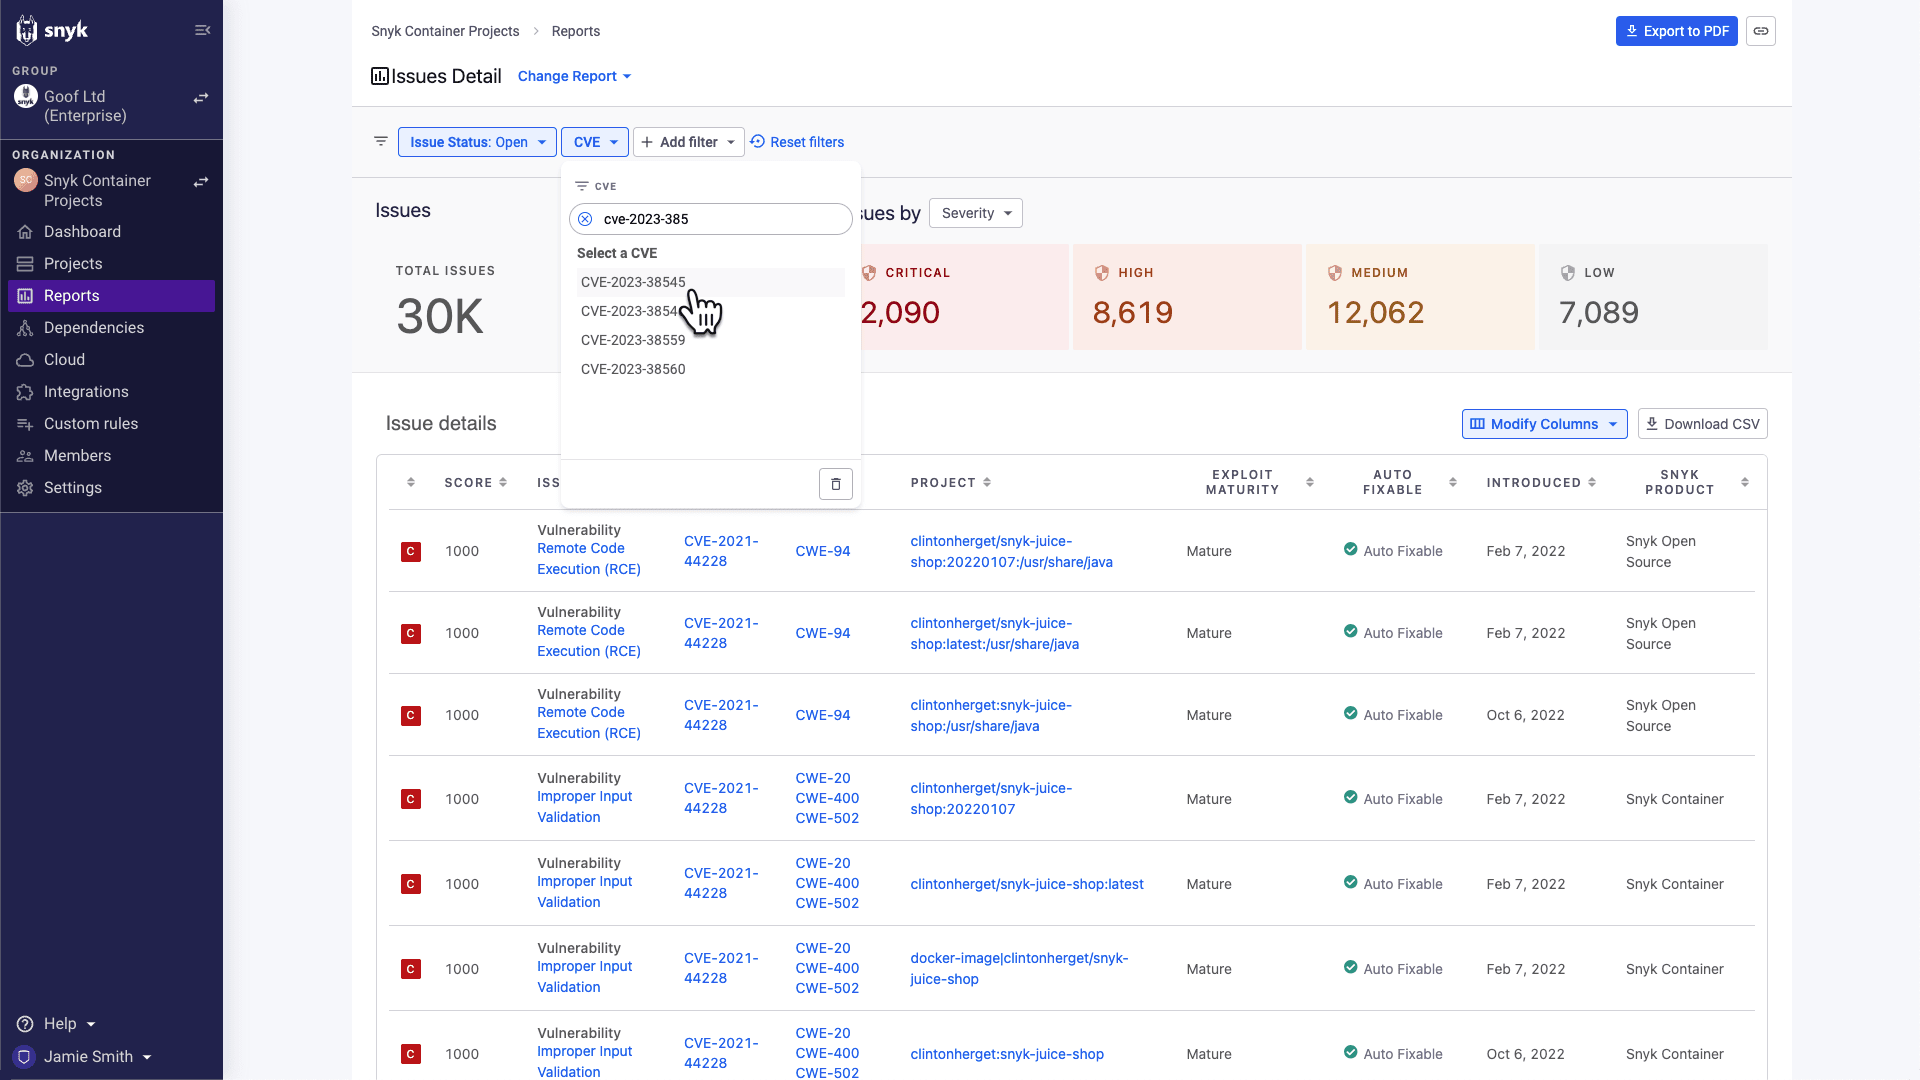
脆弱性が 公開され、 追跡できるようになった ため、 Snykの レポート機能を 使って 影響を 受ける プロジェクトを 確認できます。 組織を 選択し、 サイドバーの レポート を 選択してください。 「問題の 詳細」の 下に ある +フィルターを 追加 を 選択し、 CVE を 選択して、 CVE番号 CVE-2023-38545を 入力します。
CVE-2023-38545に絞り込んで表示
新しい 情報が 入り次第、 この ブログを 更新します。
更新:2023年10月4日 202 3年10月3日、 長年 curlの メンテナーを 務める 原作者の Daniel Stenberg氏が、 LinkedIn と X (旧Twitter)で、 バージョン8.4.0の curlの 提供に ついて 投稿しました。 この バージョンには、 「curlで 長い間に 見つかった 中で、 おそらく 最悪の セキュリティ問題」に 対する 修正が 含まれます。 この 問題は 深刻に 受け止める 必要が あります 。 これまで curlの メンテナーは、 curlに 報告される 多くの 脆弱性の リスクを 軽視してきたと 率直に 述べてきました (最近の 例は 「CVE-2020-19909 is everything that is wrong with CVEs」 です)。 しかし 今回の 特別な ケースでは、 リスクに ついてあえて 明確に 警告し、 「覚悟しておいてください」と 呼びかけています。
メンテナーに よると、 修正版の 8.4.0は 202 3年10月11日06:00 UTCごろ に リリースされる 予定です。
本日 (202 3年10月4日)、 脆弱性情報の 掲載に 使用される CVEが、 GitHubの ディスカッション で 発表されました。
CVE-2023-38545 は、 libcurlと curlの 両方に 影響する 重大度の 高い 問題に 割り当てられます。 また、 libcurlのみに 影響する 重大度の 低い 問題には、 CVE-2023-38546 が 割り当てられ、 こちらも 修正されます。
現時点で分かっていること cURLは、 URL転送に 使用される libcurlライブラリと、 URLを 使った データの 取得・送信に 使用される コマンドラインツール curlを 提供する 人気の プロジェクトです。 cURLは 2 7年前に 初めて リリース され、 199 6年以来、 広く 利用されています。
Snykが サポートする Linuxディストリビューション の 多く、あるいは すべてで libcurlが 使用されている ため、 影響が 及ぶ 範囲は 広い 可能性が あります。
修正に備える方法 コンテナと パッケージの 使用状況を 事前に 確認し、 影響を 把握する
curlが インストールされている ホストを 特定し、 インストール方 法 を 確認する
curl --versionを 実行して、 使用中の curlの バージョンを 確認する
影響範囲を把握する libcurlの 修正版が リリースされる 前に、 Snykを 使って、 影響を 受ける 可能性の ある オープンソースプロジェクトや コンテナイメージを すばやく 見つけられます。
Snykアプリの UIサイドバーで 依存関係 に 移動します。 依存関係ビューを 開いたら、 「依存関係」 フィルターを 展開し、 「curl」と 入力します。 個別の バージョンを 選択するか、 すべて 選択 の ショートカットを クリックし、 フィルターの 外側を クリックすると 結果が 表示されます。 選択した バージョンの libcurlを 含む プロジェクトが すべて 表示されます。 プロジェクトと 依存関係を さらに 確認し、 影響範囲を 把握して、 優先して 修正すべき ものを 判断できます。
curlがインストールされているホストを特定する 多くの オペレーティングシステムには curlが 標準で インストールされていますが、 インストール場所は OSや インストール方法に よって 異なります。 次の コマンドを 実行すると、 curlが インストールされていて、 パスが 通っているかを すばやく 確認できます。 curl --version
エラーが 表示されずに コマンドが 終了した 場合、 パス内で 最初に 見つかった curlの バージョンが 表示されます。 複数の 場所に インストールされている 場合も あります 。 たとえば、 最近の Apple製コンピューターには /usr/bin/curlが 標準で 付属していますが、 Homebrew経由でも インストールされている 可能性が あります。 パス内の バージョンの 場所は、 which curlを 実行して 確認できます。 macOSや Linuxベースの OSでは、 ほかに 次の 場所も 確認してください。
/bin/curl
/usr/bin/curl
/usr/local/bin/curl
/opt/homebrew/opt/curl
新しい バージョンに 備え、 更新が 必要な 箇所を すべて 見つけてください。
アップデートのリリース後に行うこと リリース予定日の 202 3年10月11日06:00 UTCごろ には、 バージョン8.4.0に アップデートできるよう 準備してください。 新バージョンが 公開され 次第、 Snykは 脆弱性に 関する 追加情報を 公開し、 この ブログを 更新します (今後 公開する 関連 記事も こちらに リンクします)。
脆弱なパッケージとコンテナを更新する 準備段階で 収集した 情報を 活用し、 プロジェクトと コンテナイメージを 更新して、 修正版の libcurlを 取り込みます。 エコシステムや Linuxディストリビューションに よっては、 この 時点以降に 影響を 受ける パッケージの アップグレードを 待つ 場合が あり、 修正の 提供時期は 段階的に なる 可能性が あります。 たとえば、 上流の 修正を 待ってから コンテナイメージや パッケージの 更新を リリースする メンテナーも いれば、 既存の ものに 直接 パッチを 適用する メンテナーも います。 いずれの 場合も、 Snykを 使って 問題を 見つけ、 修正できます 。
デバイス上のcurlを更新する 修正版の curlバイナリが 提供されたら、 インストール済みの バージョンを 更新してください。 別の 記事で 更新に 役立つ ヒントを ご紹介します。 curlの インストール方法は 複数あり、 更新方法は OSに よって 異なります。
Snykの対応 Snykは、 上流で 発見された 重大度の 高い 問題に 関する プレースホルダーアドバイザリ を 公開しました。 プレースホルダーの 内容は、 新たに 判明した 情報に 応じて 更新されます。
Snykの セキュリティ専門家は、 リリースの 更新、 脆弱性情報、 ソーシャルメディア上の 動向などを 継続的に 追跡し、 新たな 情報を お客様に 提供しています。 また、 影響を 受ける 可能性の ある 下流パッケージが ほかに ないか 調査しています。 必要に 応じて この ブログを 更新します。