Snyk Log Sniffer:セキュリティリーダー向けのAI搭載監査ログ分析



2025年11月26日
0 分で読めますSnykは、組織が迅速な開発とセキュリティの確保を両立できるよう支援します。セキュリティチームやエンジニアリングチームが組織全体でSnykの利用を拡大するにつれ、API連携やユーザーのアクセスパターンから、ポリシー変更やセキュリティイベントまで、チームや組織全体で何が起きているかを把握することが重要になります。
しかし、生の監査ログだけでは情報量が多すぎて、解釈が困難な場合があります。セキュリティリーダーには、重要なイベントやリスクのパターン、ユーザーのアクティビティをすぐに把握できる可視性が必要です。エンジニアリングリーダーは、意思決定に役立つAPIの利用状況、インテグレーションの健全性、運用の傾向を明確に把握する必要があります。従来のログ分析は時間がかかり、有意義なインサイトを得るには専門知識が必要になることも少なくありません。
Snykの監査ログを実用的なインテリジェンスに変換し、セキュリティ態勢をAIで明確に可視化する革新的なオープンソースソリューション、Log Snifferをご紹介します。セキュリティリーダーとエンジニアリングリーダー向けに構築されたLog Snifferは、Snyk APIからのリアルタイムデータ取得とGoogle GeminiによるAI分析を組み合わせ、次の機能を提供します。
重要なイベントやリスク分析、実行可能な推奨事項を含む、リーダー向けの自動生成エグゼクティブサマリー
セキュリティに関する質問に自然な言葉で答える、AI搭載のインサイト
Snyk組織全体の監査イベントをリアルタイムで監視
チームにとって最も重要な情報を見つけるインテリジェントなフィルタリング
ログに埋もれるのはもう終わり。Log Snifferで、確かな情報に基づく意思決定を始めましょう。
AppSecとエンジニアリングにおいて監査ログ分析が重要な理由
監査ログは、インシデント調査や根本原因分析を支える信頼性の高い活動記録です。アプリケーションセキュリティプラットフォームでは、スキャン頻度やセキュリティゲートの適用といったポリシーへの準拠確認にも役立ちます。
しかし、多くの開発者が同時に利用するプラットフォームの監査ログから根本原因を見つけるのは、干し草の山から針を探すようなものです。膨大なJSONファイルを手作業で調べるのは効率的ではありません。
そこで私たちはLogSnifferを開発しました。ノイズを取り除いて根本原因をすばやく特定し、問題になる前に未知のリスクまで見つけ出す、よりスマートな方法です。
Log Snifferの主な特長
1. AI搭載のリアルタイムエグゼクティブサマリー
LogSnifferは、セキュリティデータのノイズを取り除く包括的なサマリーを自動生成し、AppSecとエンジニアリングのリーダーに、すぐに活用できるインサイトをリアルタイムで提供します。
Snyk APIを通じて過去24時間の監査ログを最大500件リアルタイムで分析し、各サマリーで全体像を把握できます。セキュリティ態勢の概要、迅速な対応が必要な重要イベント、潜在的な脆弱性を示すリスク分析、ユーザーのアクティビティパターン、データに基づく修正の推奨事項、進捗を継続的に追跡するための主要指標を確認できます。
ダウンロードとコピーの機能を備えているため、リーダーはAI生成のインサイトをレポートやプレゼンテーション、関係者とのコミュニケーションにスムーズに取り入れられます。生の監査データを、何時間もかけずに数秒で戦略的なインテリジェンスへと変換できます。
2. Google Gemini AIモデルによるセキュリティインサイトの強化
Google Gemini AIモデルで強化されたSecurity Insightsは、インテリジェントな対話型分析を通じて、チームとセキュリティデータの関わり方を一新します。Googleの高度なGemini AIモデルを統合することで、自然言語での質問やチャット形式のインサイトが可能になり、技術者にも非技術者にも複雑なセキュリティイベントをわかりやすく伝えます。
生の監査ログやイベントデータを手作業で調べる代わりに、チームは平易な言葉で質問するだけで、重要な点を示す、文脈に沿った回答を得られます。AIはパターンを分析し、イベントを関連付け、リスクの深刻度を評価して、何が起きたかだけでなく、それがなぜ重要なのか、そして何をすべきかを理解するための実用的なインテリジェンスを提供します。このように、生のセキュリティデータを対話型の文脈に沿ったインサイトへ変換することで、組織全体の意思決定を迅速化し、リスクをより効果的に軽減できます。
3. Snyk APIとのシームレスな連携
Log SnifferはネイティブAPI連携を通じてSnykのコアプラットフォームに直接接続し、Snykエコシステム全体の監査ログデータにすぐアクセスできます。進化を続けるSnykのAPIアーキテクチャに対応するよう設計されており、さまざまなデータ構造やAPIバージョンに適応するため、Snyk環境の拡大や変化に応じて安定した相互運用性を保ちます。
トークンベースの認証と安全な設定管理を採用し、設計の初期段階からセキュリティを組み込んでいるため、認証情報を保護しながらSnykのアクティビティをこれまで以上に可視化できます。APIトークンを一度設定するだけで、あとはLog Snifferが監査データの取得、解析、リアルタイム分析を行います。重要なセキュリティ上の意思決定に集中できます。
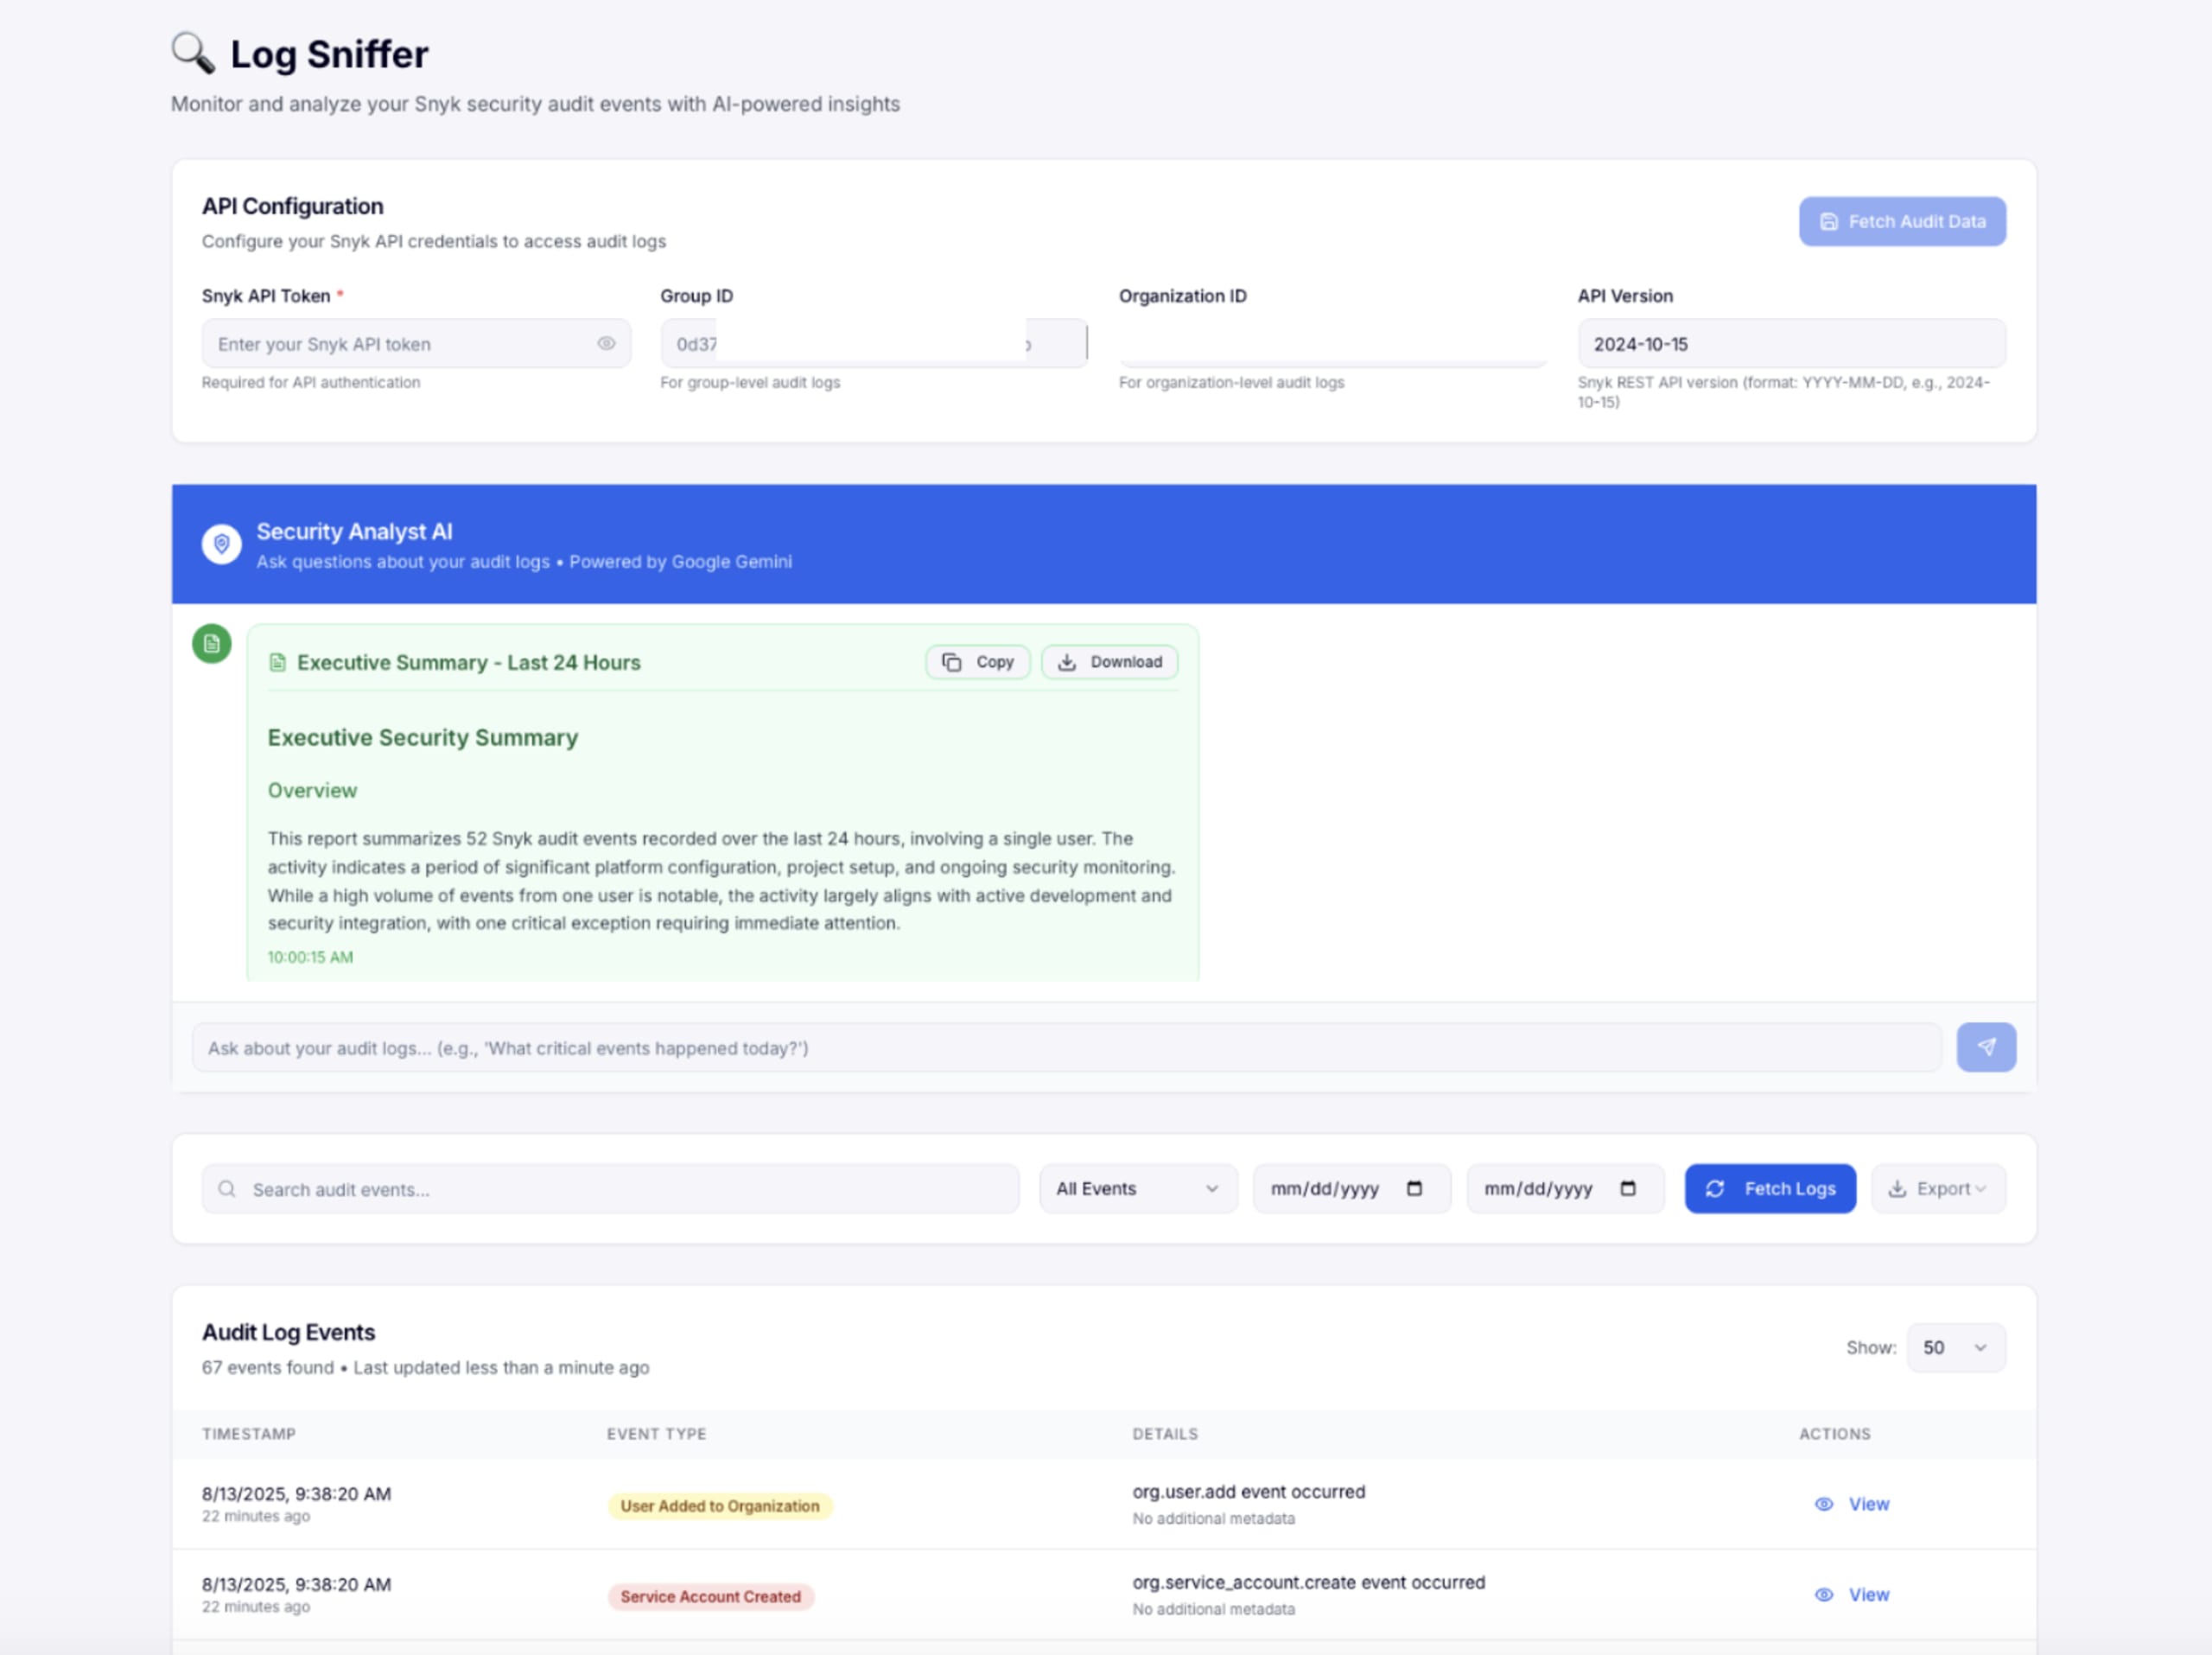
Snykユーザーに広がる技術革新と可能性
Log Snifferは、AIを活用した分析と従来の監査ログ管理を組み合わせ、セキュリティツールの新たな可能性を切り開きます。生のセキュリティデータと実行可能な意思決定の間にあるギャップを埋め、Google Gemini AIを活用して複雑な監査イベントを、技術者にも非技術者にも理解しやすく、すぐに行動に移せる対話型のインサイトへと変換します。
React、TypeScript、Express、PostgreSQLを用いた最新の開発者中心のスタック上に構築されたLog Snifferは、拡張性とコミュニティ主導のイノベーションを念頭に設計されています。カスタムのフィルタリングロジックや新しい可視化機能、他のセキュリティツールとの連携が必要な場合も、シンプルなアーキテクチャと使い慣れた技術により、あらゆるスキルレベルの開発者が簡単に貢献できます。
Snykユーザーにとっての可能性
既存のセキュリティワークフローにシームレスに組み込める、高度な監査ログインテリジェンスをすぐに活用できます。分析ソリューションをゼロから独自に構築したり、ログを手作業で解析したりする代わりに、Log Snifferを導入すればすぐに価値を引き出せます。生産性を高め、インサイトを得るまでの時間を短縮し、組織全体のセキュリティリスクを最小限に抑えます。
セキュリティへのスマートなアプローチを始める方法
Log Snifferは、AIがセキュリティチームやエンジニアリングチームと監査ログの関わり方を一新する力を示しています。従来のログ分析の限界を超え、複雑なセキュリティイベントを理解するための、プロアクティブでインテリジェントなソリューションを提供します。Log Snifferで、AIを活用したよりスマートなセキュリティアプローチを始めましょう。
LogSnifferを使ってみませんか?Gemini APIキー、Snyk APIキー、Node.js v18以降が必要です。コードはGitHubでオープンソースとして公開されています。READMEの手順に従えば、数分でサーバーを起動できます。
プレイブック
設計段階からセキュアに:AI支援コーディングのプレイブック
イノベーションと信頼を両立できるよう、適切なガードレールを導入しましょう。