コンテナで マイクロサービスを 実行していますか? おめでとう ございます! これは、 アプリケーションを できるだけ早く お客様に 届けると いう ビジネスニーズに 応える ための 重要な 一歩です。 しかし、 ソフトウェアの デプロイを 迅速化する ことで 生じる 潜在的な リスクは、 どのように 軽減できるでしょうか? 答えは シンプル、 Snykです。
Snyk Container を、 OCI準拠の コンテナイメージを 作成する ビルドツールと 組み合わせれば、 リスクを 軽減し、 本当に 重要な 優れた 顧客体験の 提供に 注力できます。 その 仕組みを 見ていきましょう。
DockerイメージとOCI準拠イメージの違い どの コンテナランタイムでも、 あらゆる ビルドツールが 生成した イメージを 実行できるように、 オープンソースの コンテナコミュニティは、 コンテナイメージの 形式と ランタイムに 関する 業界標準を 定める ため、 Open Container Initiative (OCI)を 立ち上げました。 OCIイメージが あれば、 OCI Runtime Specification を 実装した コンテナランタイムなら、 イメージを 展開して 隔離された 環境で 実行できます。
Dockerと いう 企業を ご存じの 方も 多いでしょう。 OCIイメージと Dockerイメージの 違いは 何だろうと 思うかもしれません。 現在の 答えは 「 ほとんど 違いは ない 」です。 OCI仕様より 前に 作られた 古い Dockerイメージが 少数 残っています。 正式には Docker v1仕様形式と 呼ばれ、 OCIに 寄贈されて OCI仕様の 基礎と なった Docker v2スキーマとは 互換性が ありません。 しかし、 これらの v1イメージは 201 7年までの ものです。 現在では、 ほぼ すべての コンテナレジストリ、 Kubernetesプラットフォーム、 コンテナランタイムが OCI仕様を 基盤に しています。 Dockerエンジン、 Docker Hubを はじめ、 Dockerの 各種ツールや 製品も その 例です。
なぜ これが 重要なのでしょうか? オープンな 仕様に よって、 さまざまな グループが 革新的な コンテナ構築方法を 生み出せるようになりました。 そして、 いずれも OCI準拠の イメージを 作成する ため、 どこでも 実行でき、 Snyk Containerのような セキュリティツールで 保護できます。 開発チームには、 Dockerfileの 書き方を 気に したり、 どの オープンソースライブラリを 使うべきか 何時間も かけて 確認したり、 Docker Hubに ある 何千もの イメージタグを 調べて ベースイメージを 選んだりするのではなく、 アプリケーションの 中核と なる コードに 集中してほしい ものです。 ここでは、 ソースコードから 直接 コンテナを 構築する 方法の ひとつ、 Cloud Native Buildpacks を 見ていきましょう。
Cloud Native Buildpacks:ワンステップでソースコードからコンテナへ Cloud Native Buildpacks (CNB)は、 アプリケーションの ソースコードを、 あらゆる クラウドで 実行できる 完全準拠の OCIイメージに 変換します。 さらに、 主要な プログラミング言語すべてに 対応しています。 コンテナの 課題を 解決し、 制御性、 コンプライアンス、 保守性も 実現します。
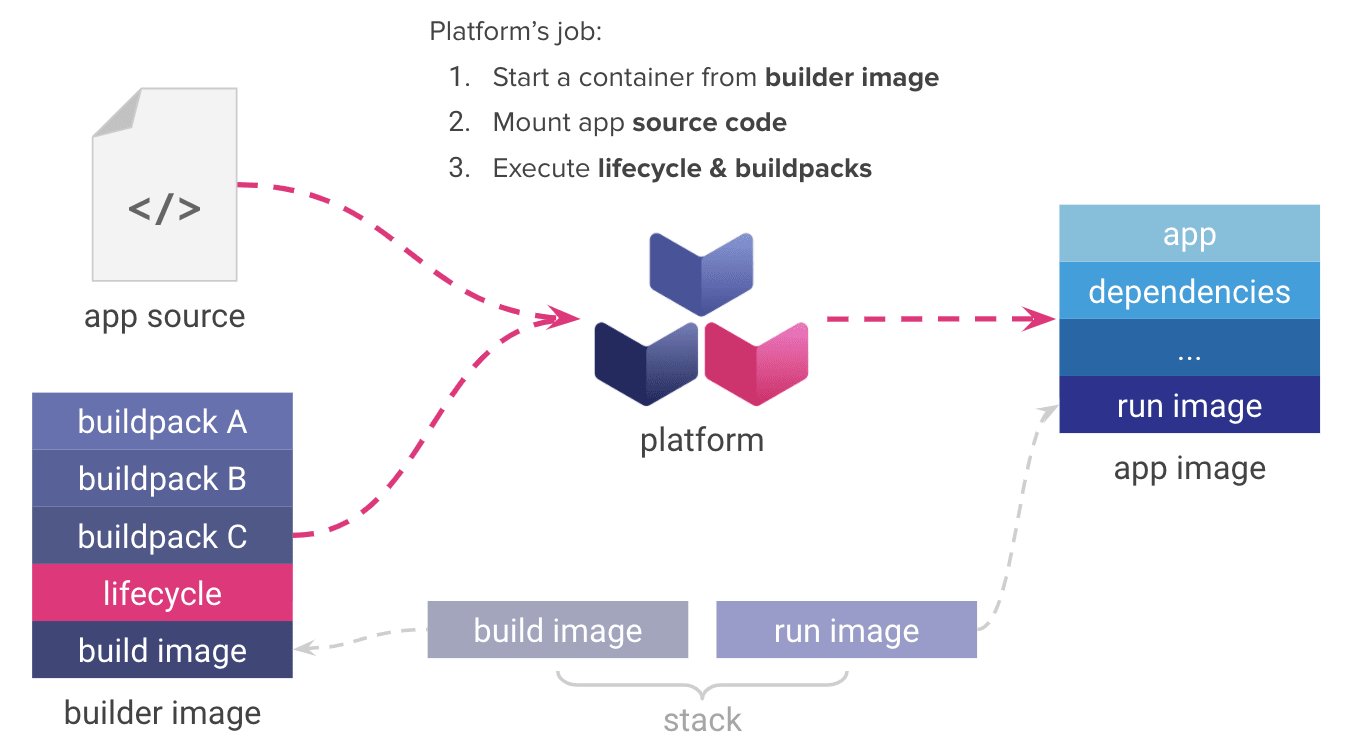
Heroku、 Pivotal PaaS (現在の VMware Tanzu Application Service)、 または 関連する オープンソースの Cloud Foundryを 使ったことがあれば、 Buildpacksに 似た 仕組みを 目に したことがあるでしょう。 コードを それらの サービスに プッシュするだけで、 適切な ランタイム環境に パッケージ化してくれます。 CNBは、 同じ 体験を OCIイメージでも 実現します。 開発者が コードを 書くと、 CNBが アプリの 依存関係を ビルドし、 アプリの 実行に 必要な ものを すべて コンテナイメージに パッケージ化します。
Cloud Native Buildpacksの 仕組み (出典: vmware Tanzu Developer Center )
例 Cloud Native Buildpacksは、具体的に何を構築するのでしょうか? 他の イメージ構築ツールと 同様に、 Cloud Native Buildpacksは、 ランタイム、 アプリケーション、 その すべての 依存関係を 含む ファイルシステムレイヤーの セットと、 アプリケーションの 起動方法を コンテナエンジンに 伝える メタデータを 作成します。 以下は、 docker image historyコマンドを 使って、 上記の 例の レイヤー情報を 表示した ものです。
「41年前」と いう タイムスタンプに 戸惑うかもしれませんが、 これは 再現可能な ビルドを 実現する ための ものです。 詳しくは こちらを ご覧ください。 Time Travel with Pack
dive と いう ツールを 使うと、 レイヤーの 内容を さらに 詳しく 確認できます。 下の スクリーンショットの 左上の ウィンドウでは、 イメージの 下から 2番目の レイヤーを 選択しています (diveでは レイヤーが 下から 上へ 表示されますが、 上記の ビルド出力では 逆順です)。 右側では、 その レイヤーの 内容を 確認しています。 OCIイメージ内に ある Springbootアプリケーションの JARファイルが 含まれています。 CNBは、 ソースコードを もとに、 これら すべてを まとめてくれました。
Snyk ContainerによるOCIコンテナイメージのセキュリティ対策 Snyk Containerは、 Cloud Native Buildpacksや その 他の ビルドツールで 作成された ものを 含む、 準拠した あらゆる OCIイメージを スキャンし、 SDLC全体を 通じて コンテナや Kubernetesワークロードの 脆弱性を 検出します。 さらに、 Snykは コンテナに 含まれる 脆弱性を 一覧 表示するだけではありません。 Snyk Containerは、 より 安全で 脆弱性の 少ない コンテナを 迅速に 構築する ための アドバイスを 提供します。 また、 新しく 改良された ベースイメージ検出機能 に より、 これまで Dockerfileを 含めた 場合にのみ 提供できていた レベルの アドバイスを 提供できるようになりました。
Snyk Containerによるベースイメージの自動修正 開発者が より 安全な ベースイメージへの アップグレードや、 古くなった ベースイメージを 使った イメージの 再ビルドに よって、 多数の 脆弱性を すばやく 解消できるようにし、 セキュリティ対策を 拡大しましょう。
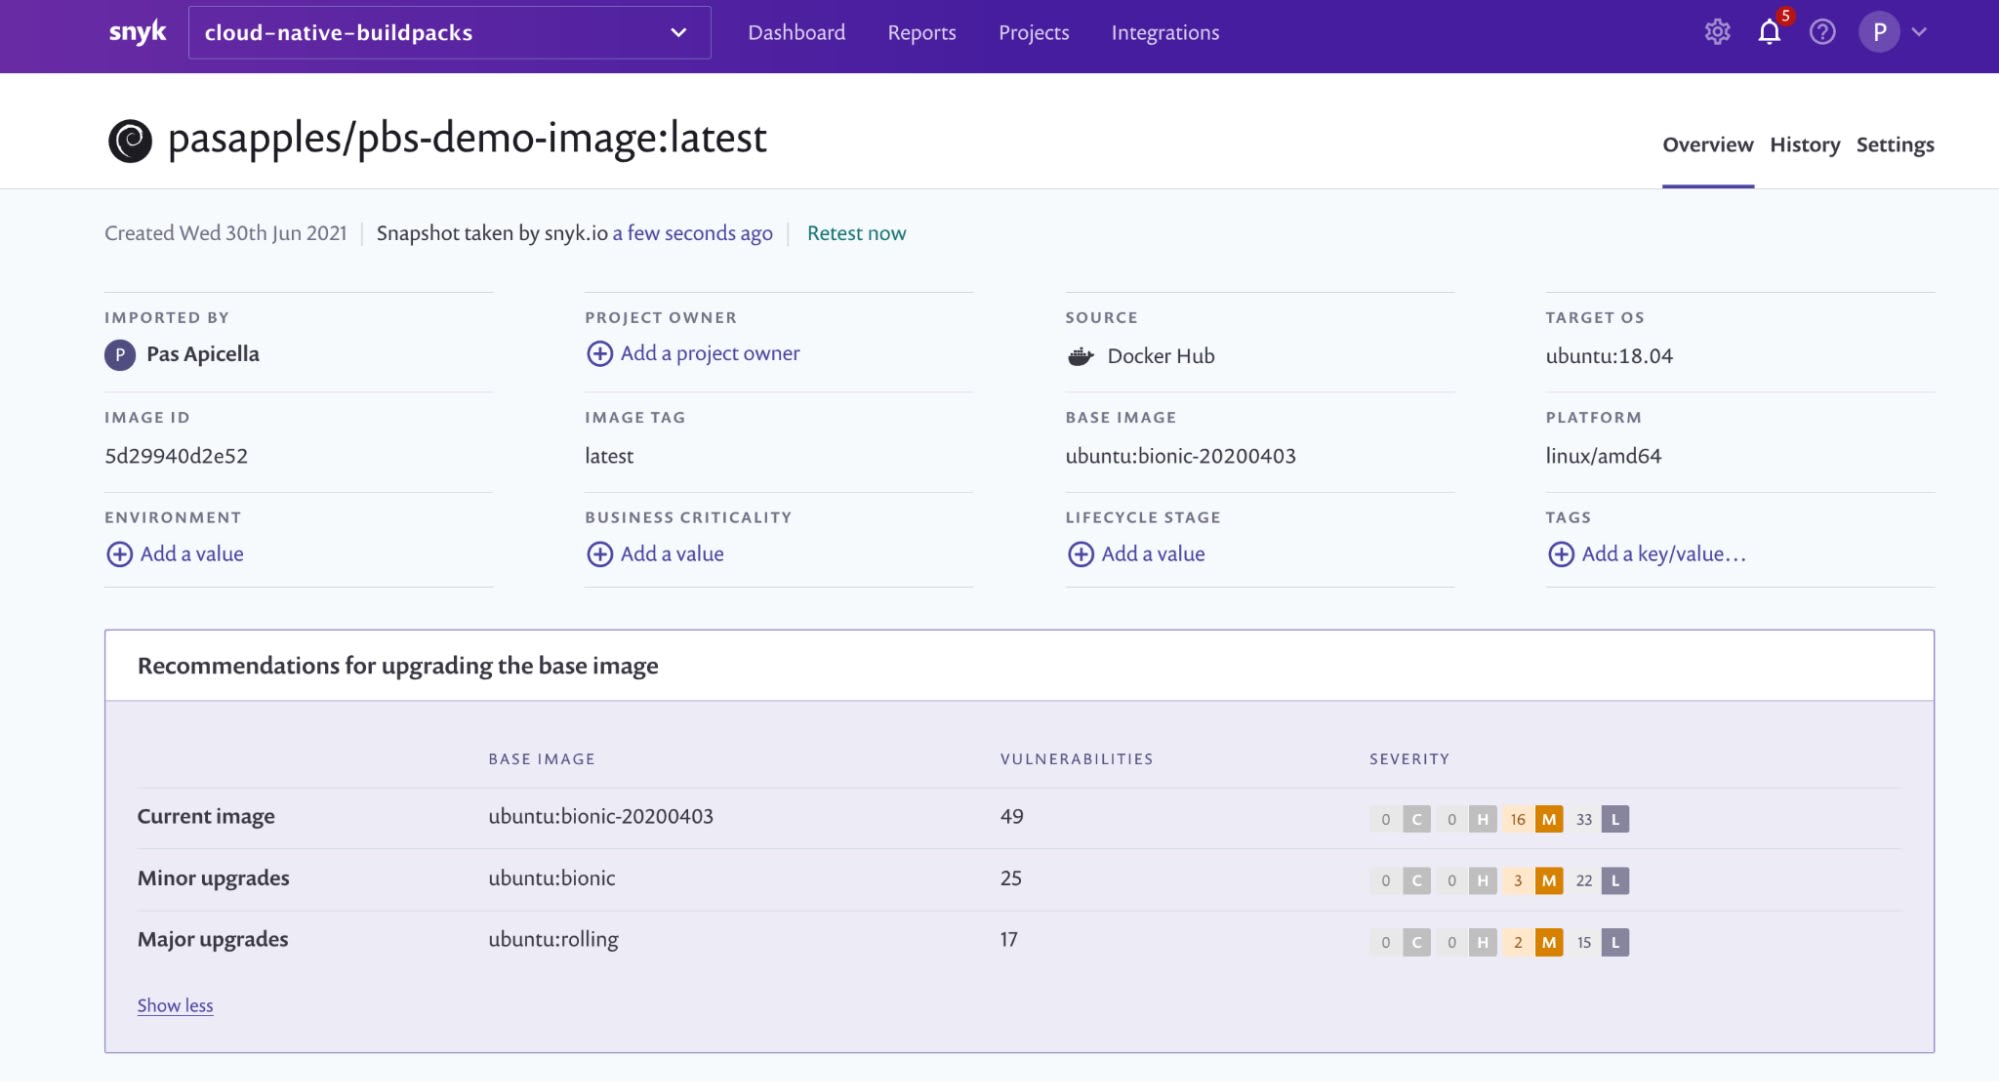
OCIイメージを スキャンすると、 Snykは イメージの ベースと なっている ベースイメージを 検出し、 以下のように 脆弱性の 少ない ベースイメージを 提案できます。
この OCIコンテナには、 どの ベースイメージを 使えるでしょうか? または、 最近 更新した ベースイメージは あるでしょうか?
ベースイメージの 推奨情報は、 ライフサイクルの どの 段階で、 どこから イメージを スキャンしても 確認できます。 上の 例は Docker Hubに 保存された イメージを 示しています。 下の 例では Snyk CLIを 使って イメージを スキャンしています。 これは CIパイプラインでの スキャンにも 適用できます。 以下のように、 Snykは 脆弱性の 少ない ベースイメージを 提案できます。
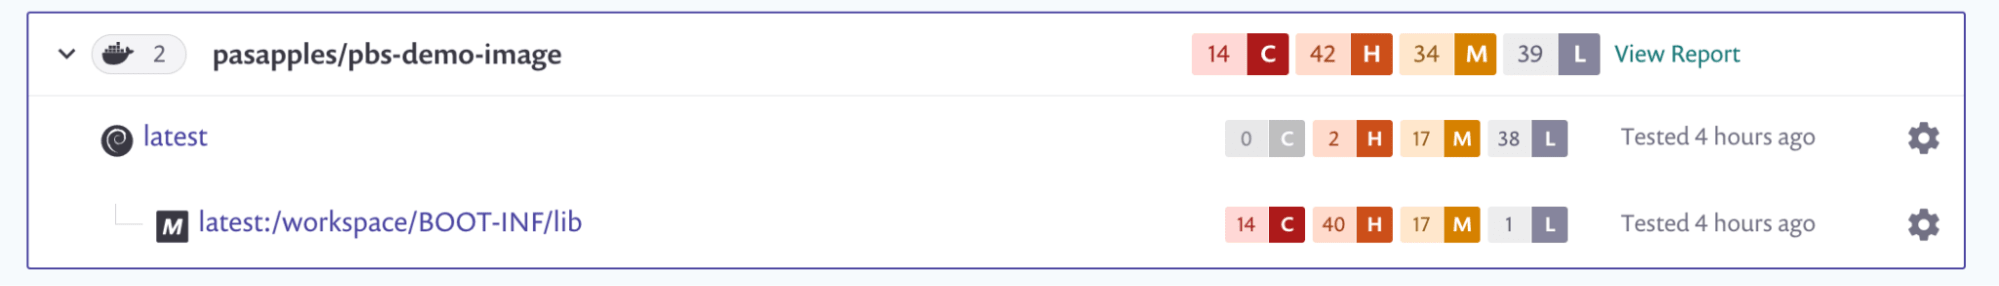
アプリケーションとコンテナの脆弱性をまとめて確認 コンテナ内で 実行されている 元の ソースコードに アクセスできない 場合でも、 コードの 依存関係に ある 脆弱性への 対処は 重要です。 Snykは、 コンテナスキャンの 一環と して、 主要な プログラミング言語の オープンソース依存関係を 検出・監視できます。
CNB OCIイメージのベースレイヤーとオープンソース依存関係を明確に表示します。
開発者が最もリスクの高い脆弱性に集中できるよう支援 Snykを 使えば、 何百もの 問題を ひとつずつ トリアージするのではなく、 優先度の 高い 問題に 簡単に 集中できます。 ベースイメージの 脆弱性を 無視または 除外したり、 悪用の 成熟度や 安全でない ワークロード設定などの リスクシグナルを 活用したりする ことで、 コンテナ脆弱性レポートに ありがちな ノイズを 整理し、 チームが 重要な 問題に 集中できるようにします。
Snyk Container は、 クラウドネイティブアプリケーションの 脆弱性を 開発者が 見つけて 修正できるよう 設計された Snyk Cloud Native Application Security プラットフォームの 一部です。 ぜひ 今すぐ お試しください。
開発者ファーストの コンテナセキュリティ Snykは、 コンテナイメージと Kubernetesワークロードの 脆弱性を 検出し、 自動的に 修正します。