Snyk @ Snyk:開発者がKubernetes RBACを活用できる環境を実現


2021年4月14日
7 分で読めますベン
そこで
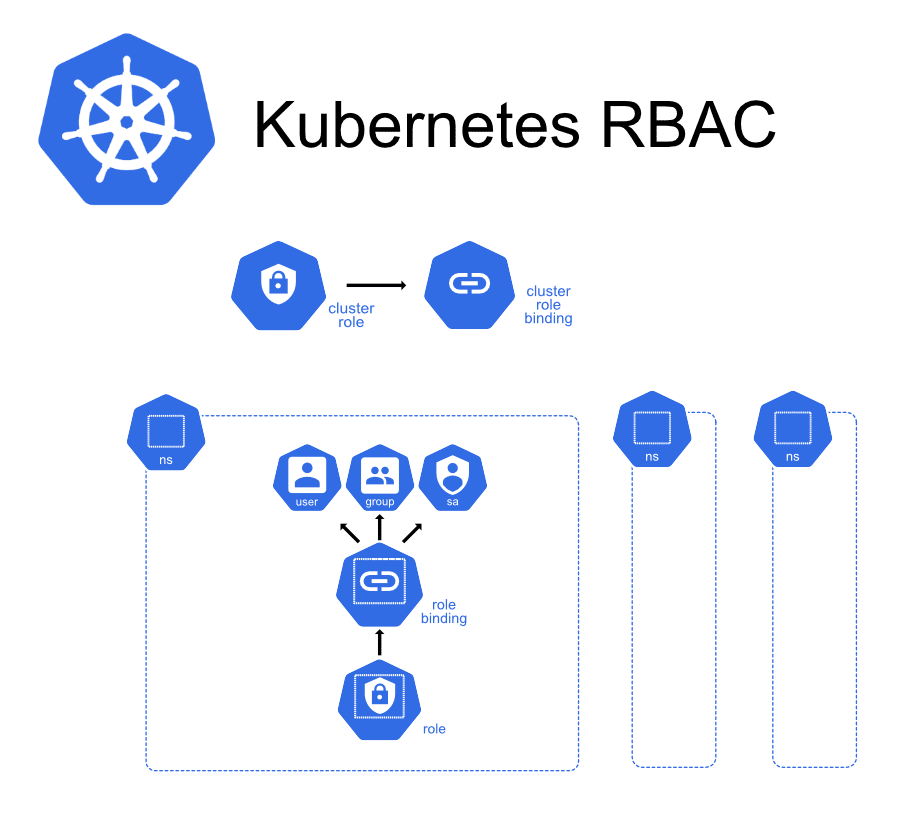
Kubernetesでは、
しかし、
写真
Kubernetesセキュリティの舗装された道
理想的には、
AppSecが
ボトルネックと なり、 開発者の 作業が 遅くなる。 レビュー時に
AppSecが 何を 確認しているのか、 公開された ガイドラインが ないため、 セキュリティが AppSecだけの 知る 「魔法」に なってしまう。 サイロ化が
さらに 進み、 開発者が セキュリティの 責任を 担えなくなります。 その 結果、 AppSecが ボトルネックと なって 開発者の 作業を 遅らせる 問題も、 さらに 深刻に なります。
Kubernetes RBACセキュリティチェックリスト
Snykでも
リソースや
動詞に ワイルドカードを 使用しない 組み込みルールを
使用しない (権限が 多すぎる ため) デフォルト名前
空 間 (空であるべき) または kube-system 名前 空間 (機密性の 高い ワークロードを 実行) 内の サービスアカウントに バインドしない デフォルトサービスアカウントに
バインドしない Podの
作成や シークレットの 読み取りなど、 危険な 権限を 使用しない
リストが
社内ガイドラインと
して 公開し、 すべての RBACオブジェクトに この リストを 遵守させます。 これで、 判断基準が 「魔法」ではなくなります。 開発者と
セキュリティエンジニアに、 リストへの 違反を セキュリティリスクと して 記録し、 AppSecに 知らせるよう 依頼します。 フィードバックを
募り、 すべての 開発者に リストの 改善への 参加を 促す ことで、 サイロを 解消します。 自動化です。
リストが できたら、 テストを 驚く ほど 簡単に したい ものです。
Snyk IaCでKubernetes設定チェックを自動化
202
そこで
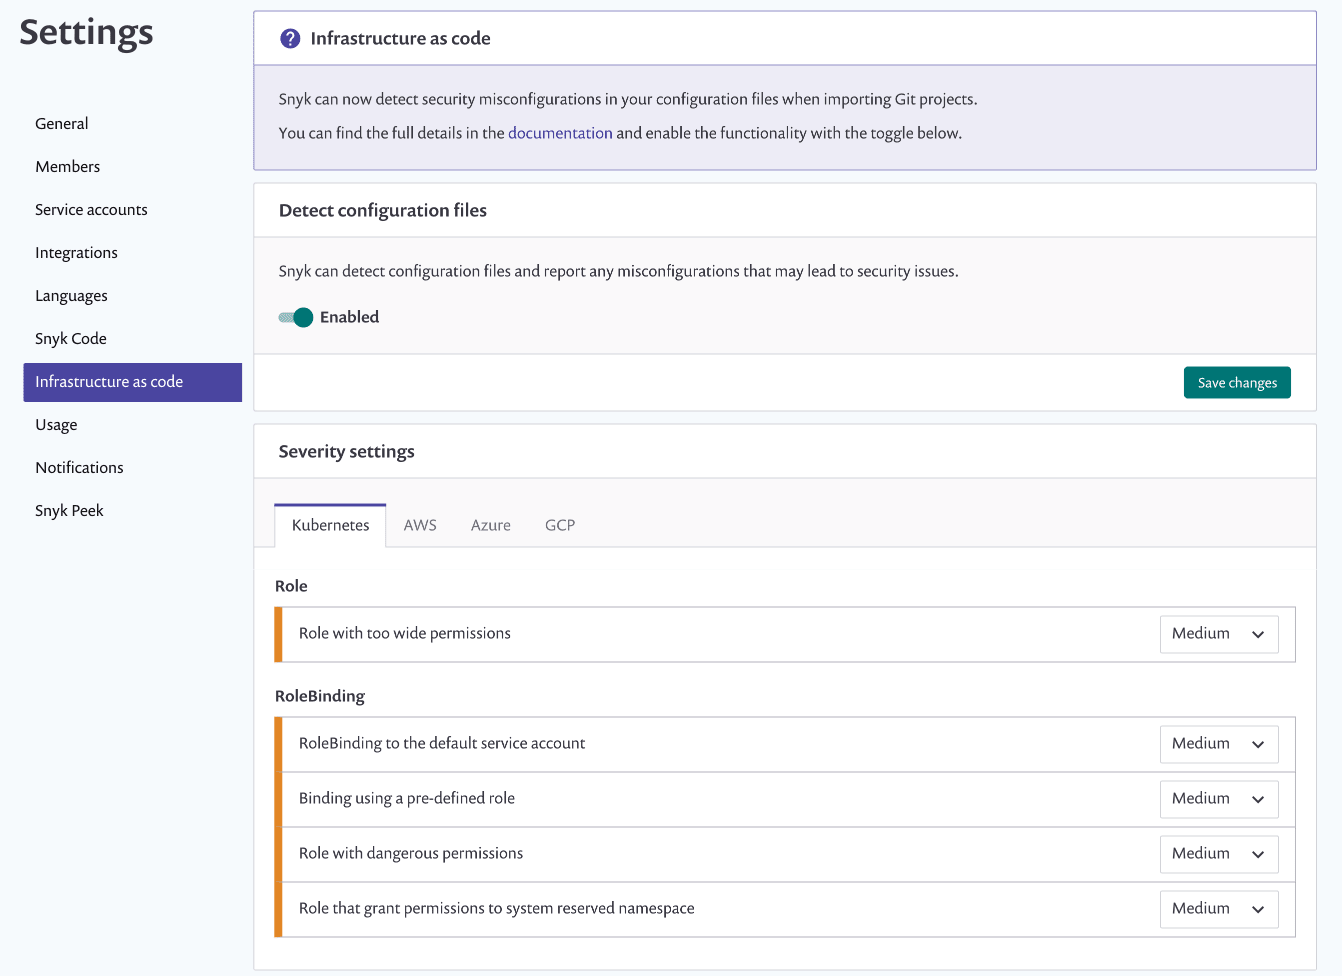
Snykの開発者にとってIaCセキュリティを驚くほど簡単に
Snyk IaCは

これで、
チームでも
ソースコードの
Snykは