SnykとSecure Code Warrior:GitHubコードスキャンのアラートにコンテキストを追加
2020年10月8日
0 分で読めます昨日、Snyk ContainerとSnyk Infrastructure as CodeでGitHubコードスキャンを全面的にサポートすることを発表しました。これにより、Snykの脆弱性情報をGitHubのSecurityタブにネイティブに表示できます。
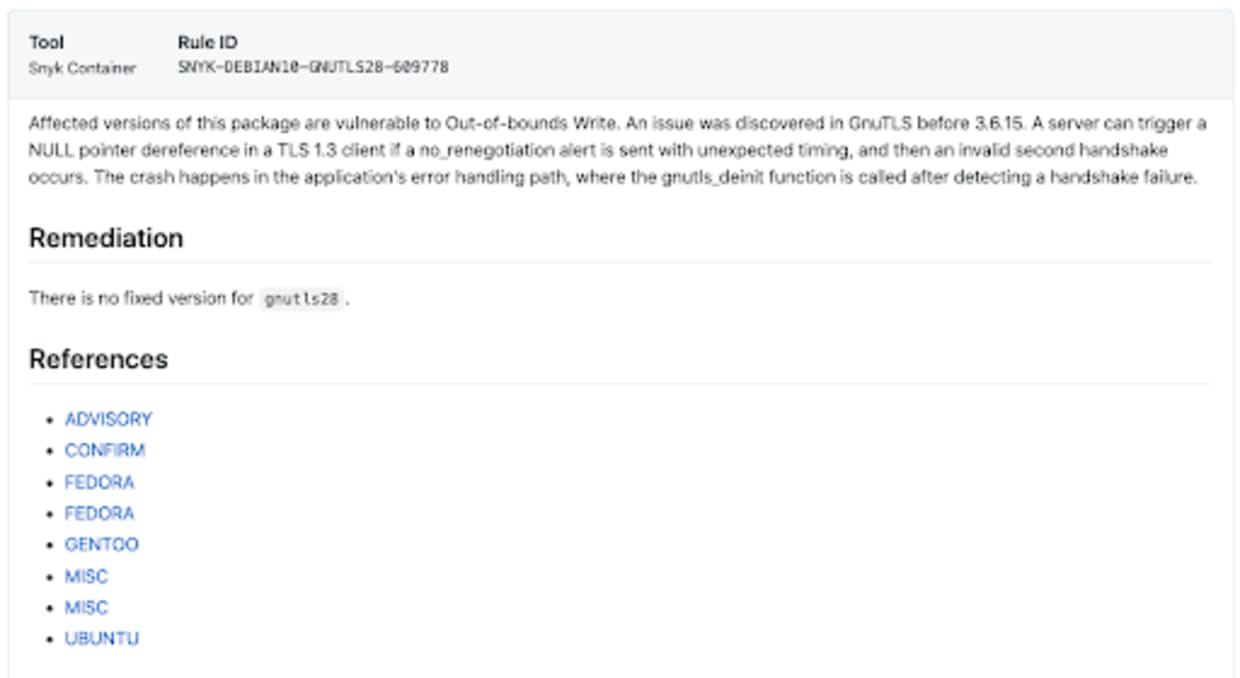
Snykは検出した各脆弱性の詳細や、公開されたアドバイザリと関連するCWEへの参照を豊富に提供しますが、誰もがセキュリティの専門家とは限りません。範囲外書き込みとは何でしょうか?NULLポインタ参照にはどのようなリスクがあるのでしょうか?
コンテキストとSecure Code Warrior
脆弱性に関するコンテキストが豊富であるほど、開発者はリスクを理解し、優先度の高い問題から修正し、最終的には脆弱性を未然に防ぎやすくなります。そこで役立つのがSecure Code Warrior®です。楽しく、魅力的で、フレームワークに特化したトレーニングを通じて、開発者が最初からセキュアなコードを書けるよう支援することを使命としています。セキュリティを意識した考え方とコーディングを促し、セキュリティコンプライアンス、一貫性、品質、開発速度を迅速に向上させます。
SnykとSecure Code WarriorのインテグレーションをGitHubコードスキャンと組み合わせることで、開発者に洞察に富み、すぐに活用できるセキュリティ情報と教育を提供できます。
John Leon、GitHub ビジネス開発担当バイスプレジデント
私たちは、開発者が脆弱性を未然に防ぐためのスキルと知識を身につけられるよう支援しています。新しいGitHub Actionは、業界標準のSARIFファイルにセキュアコードのトレーニングを追加し、GitHubワークフロー内で、開発者が必要とするタイミングに合わせた学習を提供します。これにより、開発者は高品質なコードをより速くリリースできます。
Matias Madou、Secure Code Warrior CTO
Secure Code Warrior®は、GitHubコードスキャンにコンテキストに沿った学習をもたらすGitHub Actionを開発しました。Snyk Container Actionで脆弱性を検出し、Secure Code Warriorの関連性の高い学習コンテンツで結果を補完できます。組み合わせることで、Snykが脆弱性の詳細を表示するだけでなく、Secure Code Warriorが開発者のセキュアコーディングに関する知識とスキルの向上を支援します。

短い動画で脆弱性への理解を深めたり、実践的なコーディングチャレンジに取り組んだりして、自分のコード内の脆弱性を特定、発見、修正する方法を学べます。
GitHub ActionsでSecure Code Warriorの情報を追加する方法
この追加情報は、ワークフローに別のActionを加えるだけで簡単に追加できます。コンテナイメージをビルドし、Snykで脆弱性をスキャンするには、次のようにします。
Snykはデフォルトで、脆弱性情報を含むsnyk.sarifというSARIFファイルを作成します。Secure Code Warrior Actionはこのファイルを読み込み、コンテキストに沿った情報を追加します。
最後に、結合したファイルをGitHub Code Scanningにアップロードします。
このワークフローを実行すると、GitHubコードスキャンに送信される内容には、Snykの脆弱性情報だけでなく、Secure Code Warriorのコンテキストに沿った学習コンテンツも含まれます。
次のステップ
セキュリティを開発の早い段階から組み込み、開発チームがセキュリティ課題に取り組めるようにするには、開発者に使いやすいツールと教育の両方に注力する必要があります。SnykとSecure Code Warriorを組み合わせれば、その両方を実現できます。さらに、開発プロセスの中心で、アプリケーション内で発見された特定の脆弱性に関連付けて教育を提供することで、学習内容はより実践的になります。
Secure Code WarriorとSnyk、両方のGitHub Actionsを今すぐ無料でお試しいただけます。
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。