Snyk、AWS Security Competencyの認定を取得

2021年11月30日
0 分で読めますSnykがAWS Security Competencyの認定を取得しました。AWSとのパートナーシップを通じてセキュリティの卓越性に取り組む当社の姿勢が、さらに裏付けられたことを大変うれしく思います。
AWSによる検証と信頼
AWS Security CompetencyなどのAWS Competencyプログラムは、Snykのようなパートナーが、セキュリティ、DevOps、コンテナなどの分野で技術力と顧客の成功実績を示していることを認定するものです。この認定を取得するため、Snykはソフトウェア開発ライフサイクル(SDLC)全体にわたるアプリケーションの保護について、厳格な技術面および商業面の審査を受けました。AWS Security Competencyの認定により、AWSのお客様はAWS Partner Networkで提供される数万ものソリューションの中から、安心してセキュリティソリューションを選べます。
AWS Security Competencyの認定は、AWS上で稼働するアプリケーションの保護に関するSnykの高度な技術力と、実証された顧客満足度を評価するものです。また、企業がAWS上でアプリケーションを安全に導入、開発、デプロイできるよう支援する、俊敏なセキュリティアプローチを提供する戦略的パートナーとして、Snykを際立たせます。
SnykはAWS Advanced Technology Partnerであり、複数のAWS CompetencyおよびAWS Service Ready認定も取得しています。AWSと緊密に連携し、アプリケーションライフサイクル全体にわたってAWSサービスとシームレスに統合することで、AWSサービスを使ったアプリケーション構築時に、SDLC全体のセキュリティ制御をお客様が簡単に自動化できるよう支援します。
現代のセキュリティリスクには、現代のセキュリティソリューションが必要
クラウドネイティブアプリケーションでは、カスタムコードがSDLCの大部分を占めるとは限らなくなりました。開発チームは、オープンソースコンポーネント、コンテナ、Infrastructure as Code(IaC)などのテクノロジーに、これまで以上に依存しています。SDLC全体にセキュリティを実装しなければ、こうした追加コンポーネントがアプリケーションのワークロードに新たな攻撃経路をもたらします。
お客様がAWSを選ぶのは、イノベーションを促進し、ビジネスニーズに応じて拡張できる実績あるテクノロジーを利用できるからです。しかし、アプリケーションのこれらすべてのコンポーネントを含むセキュリティの責任は、お客様にあります。
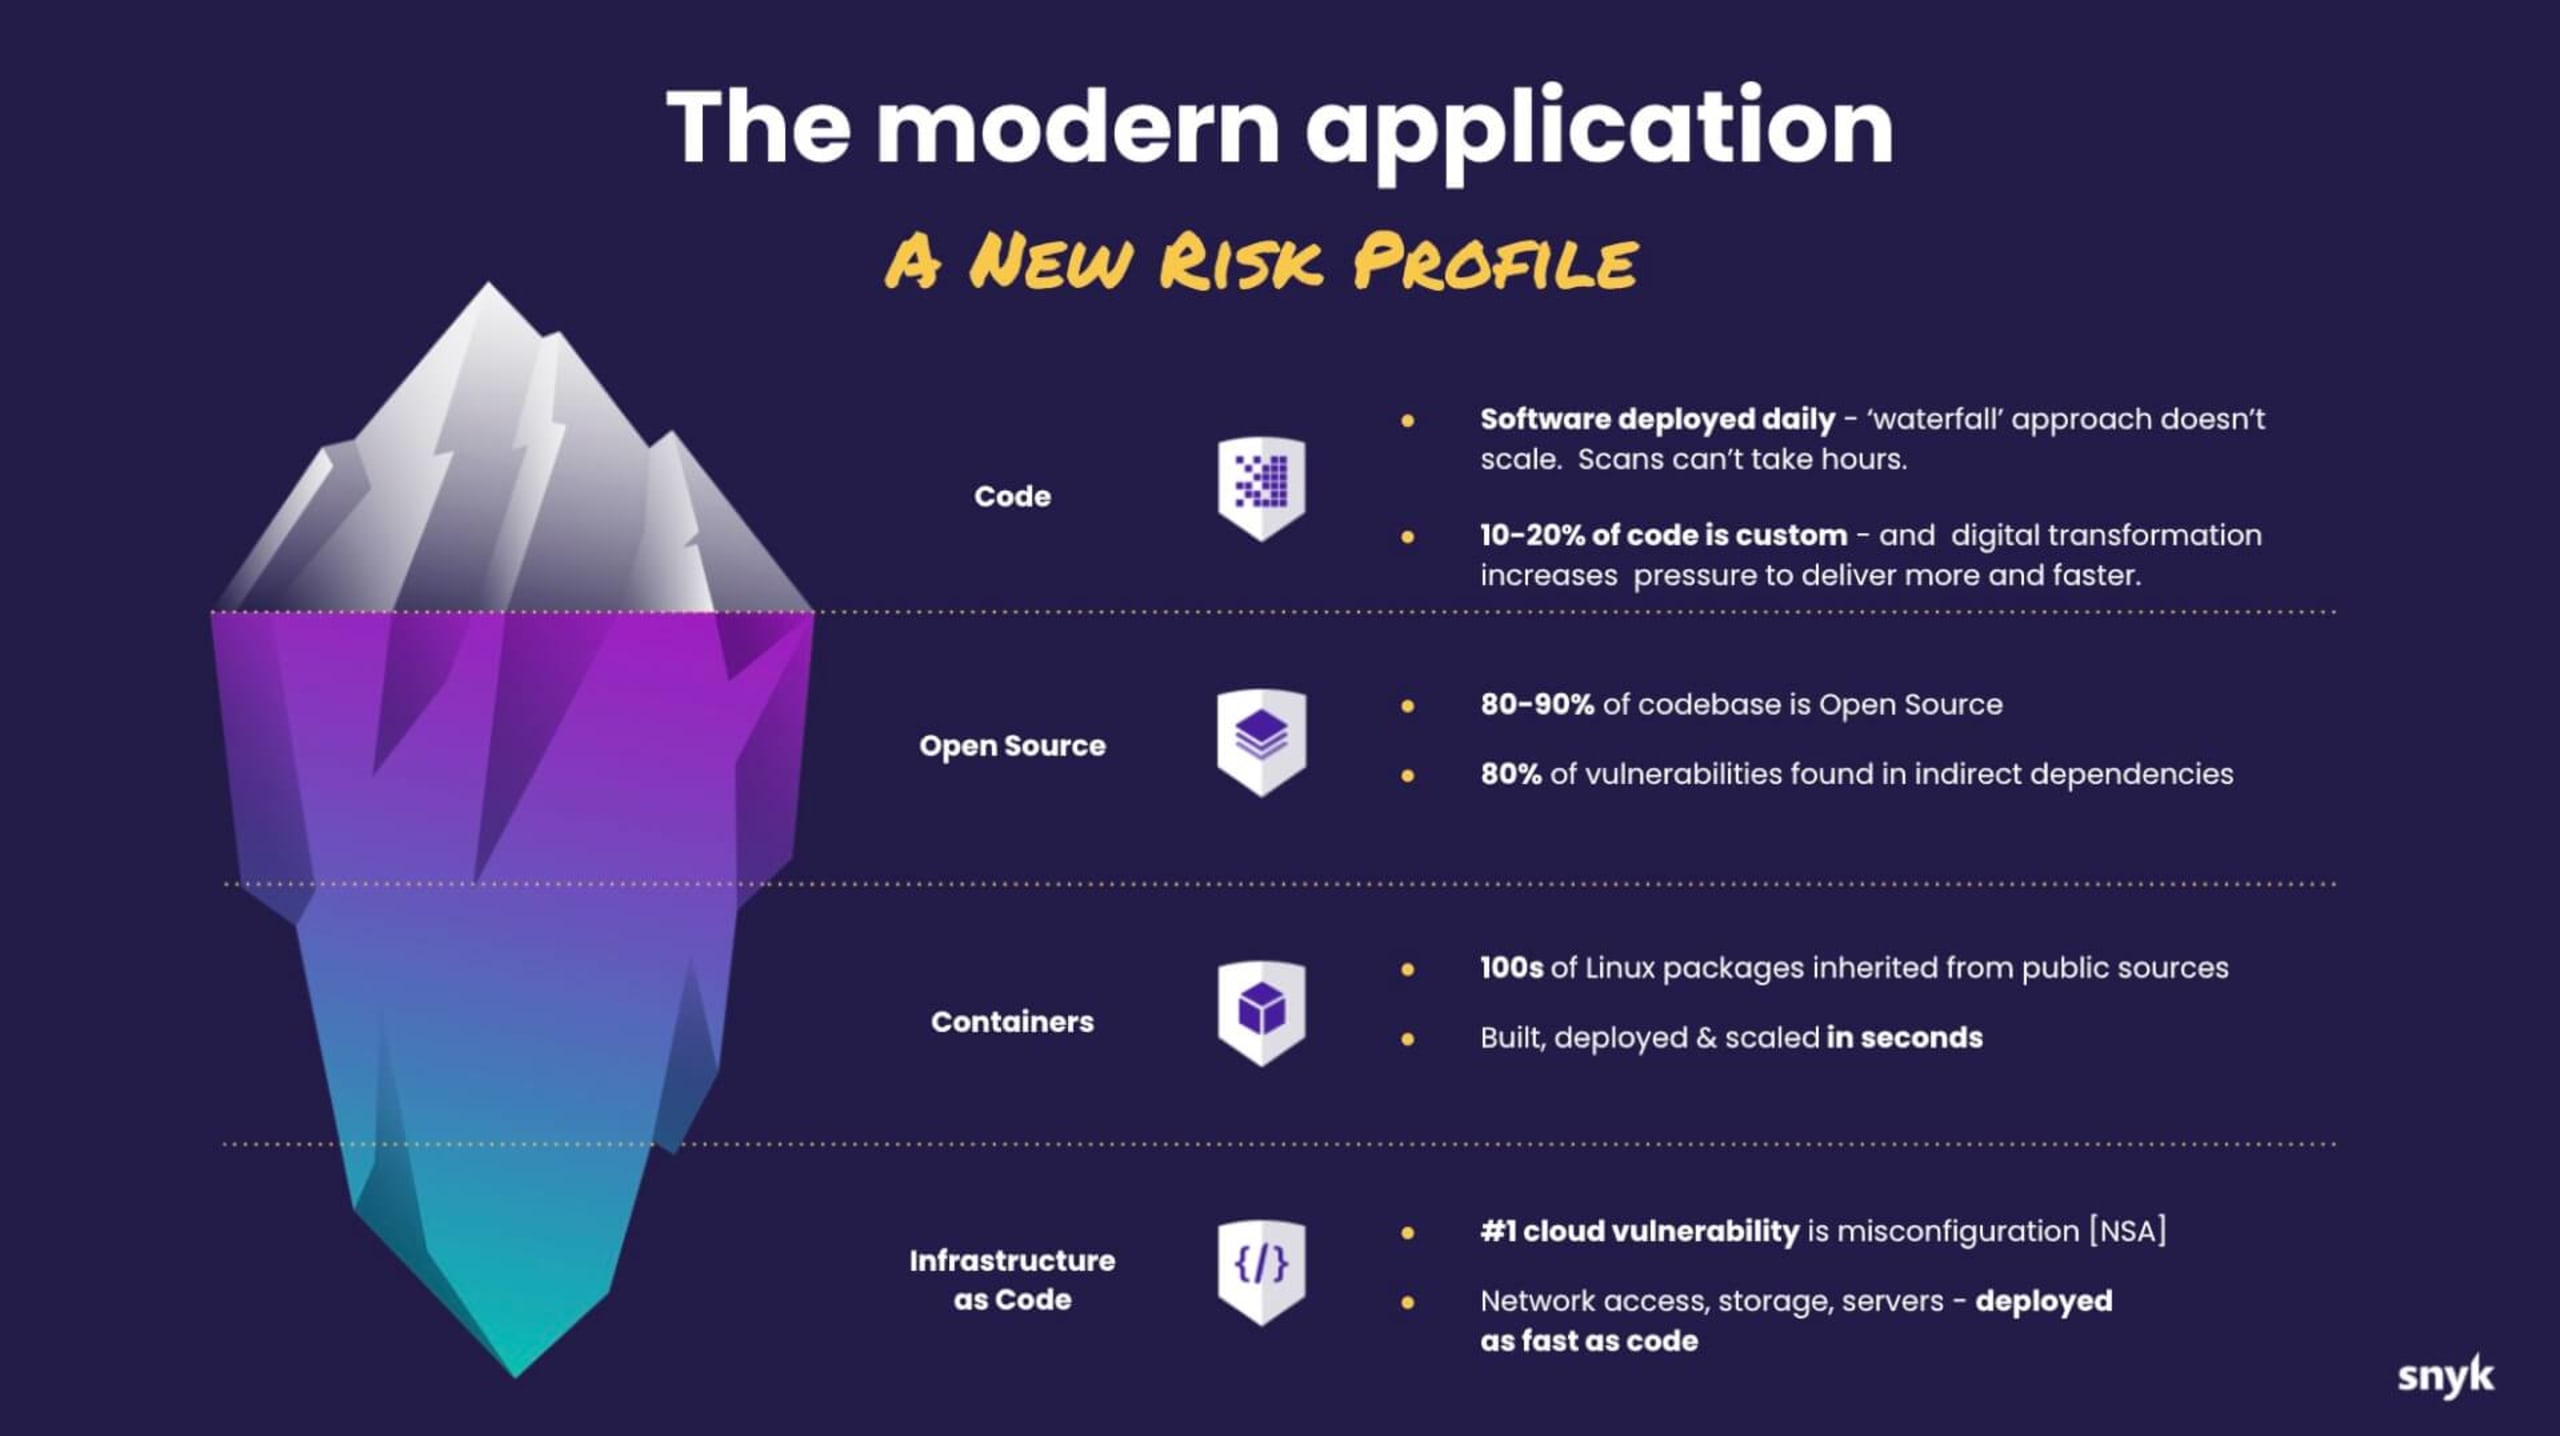
Snykでは、アプリケーションを氷山のように捉えています。独自コードなど、表面に見えているものだけがソフトウェア開発ライフサイクルを構成するわけではありません。開発プロセス全体を通じて考慮し、保護すべきコンポーネントは数多くあります。
こうしたコンポーネントを保護するため、SnykはAWSサービスとシームレスに連携し、クラウドネイティブアプリケーションスタック全体を包括的にカバーします。統合機能により、開発プロセスの早い段階でセキュリティ上の問題を特定し、大規模に修正できます。
SDLC全体にわたるSnykとAWSサービスのインテグレーション
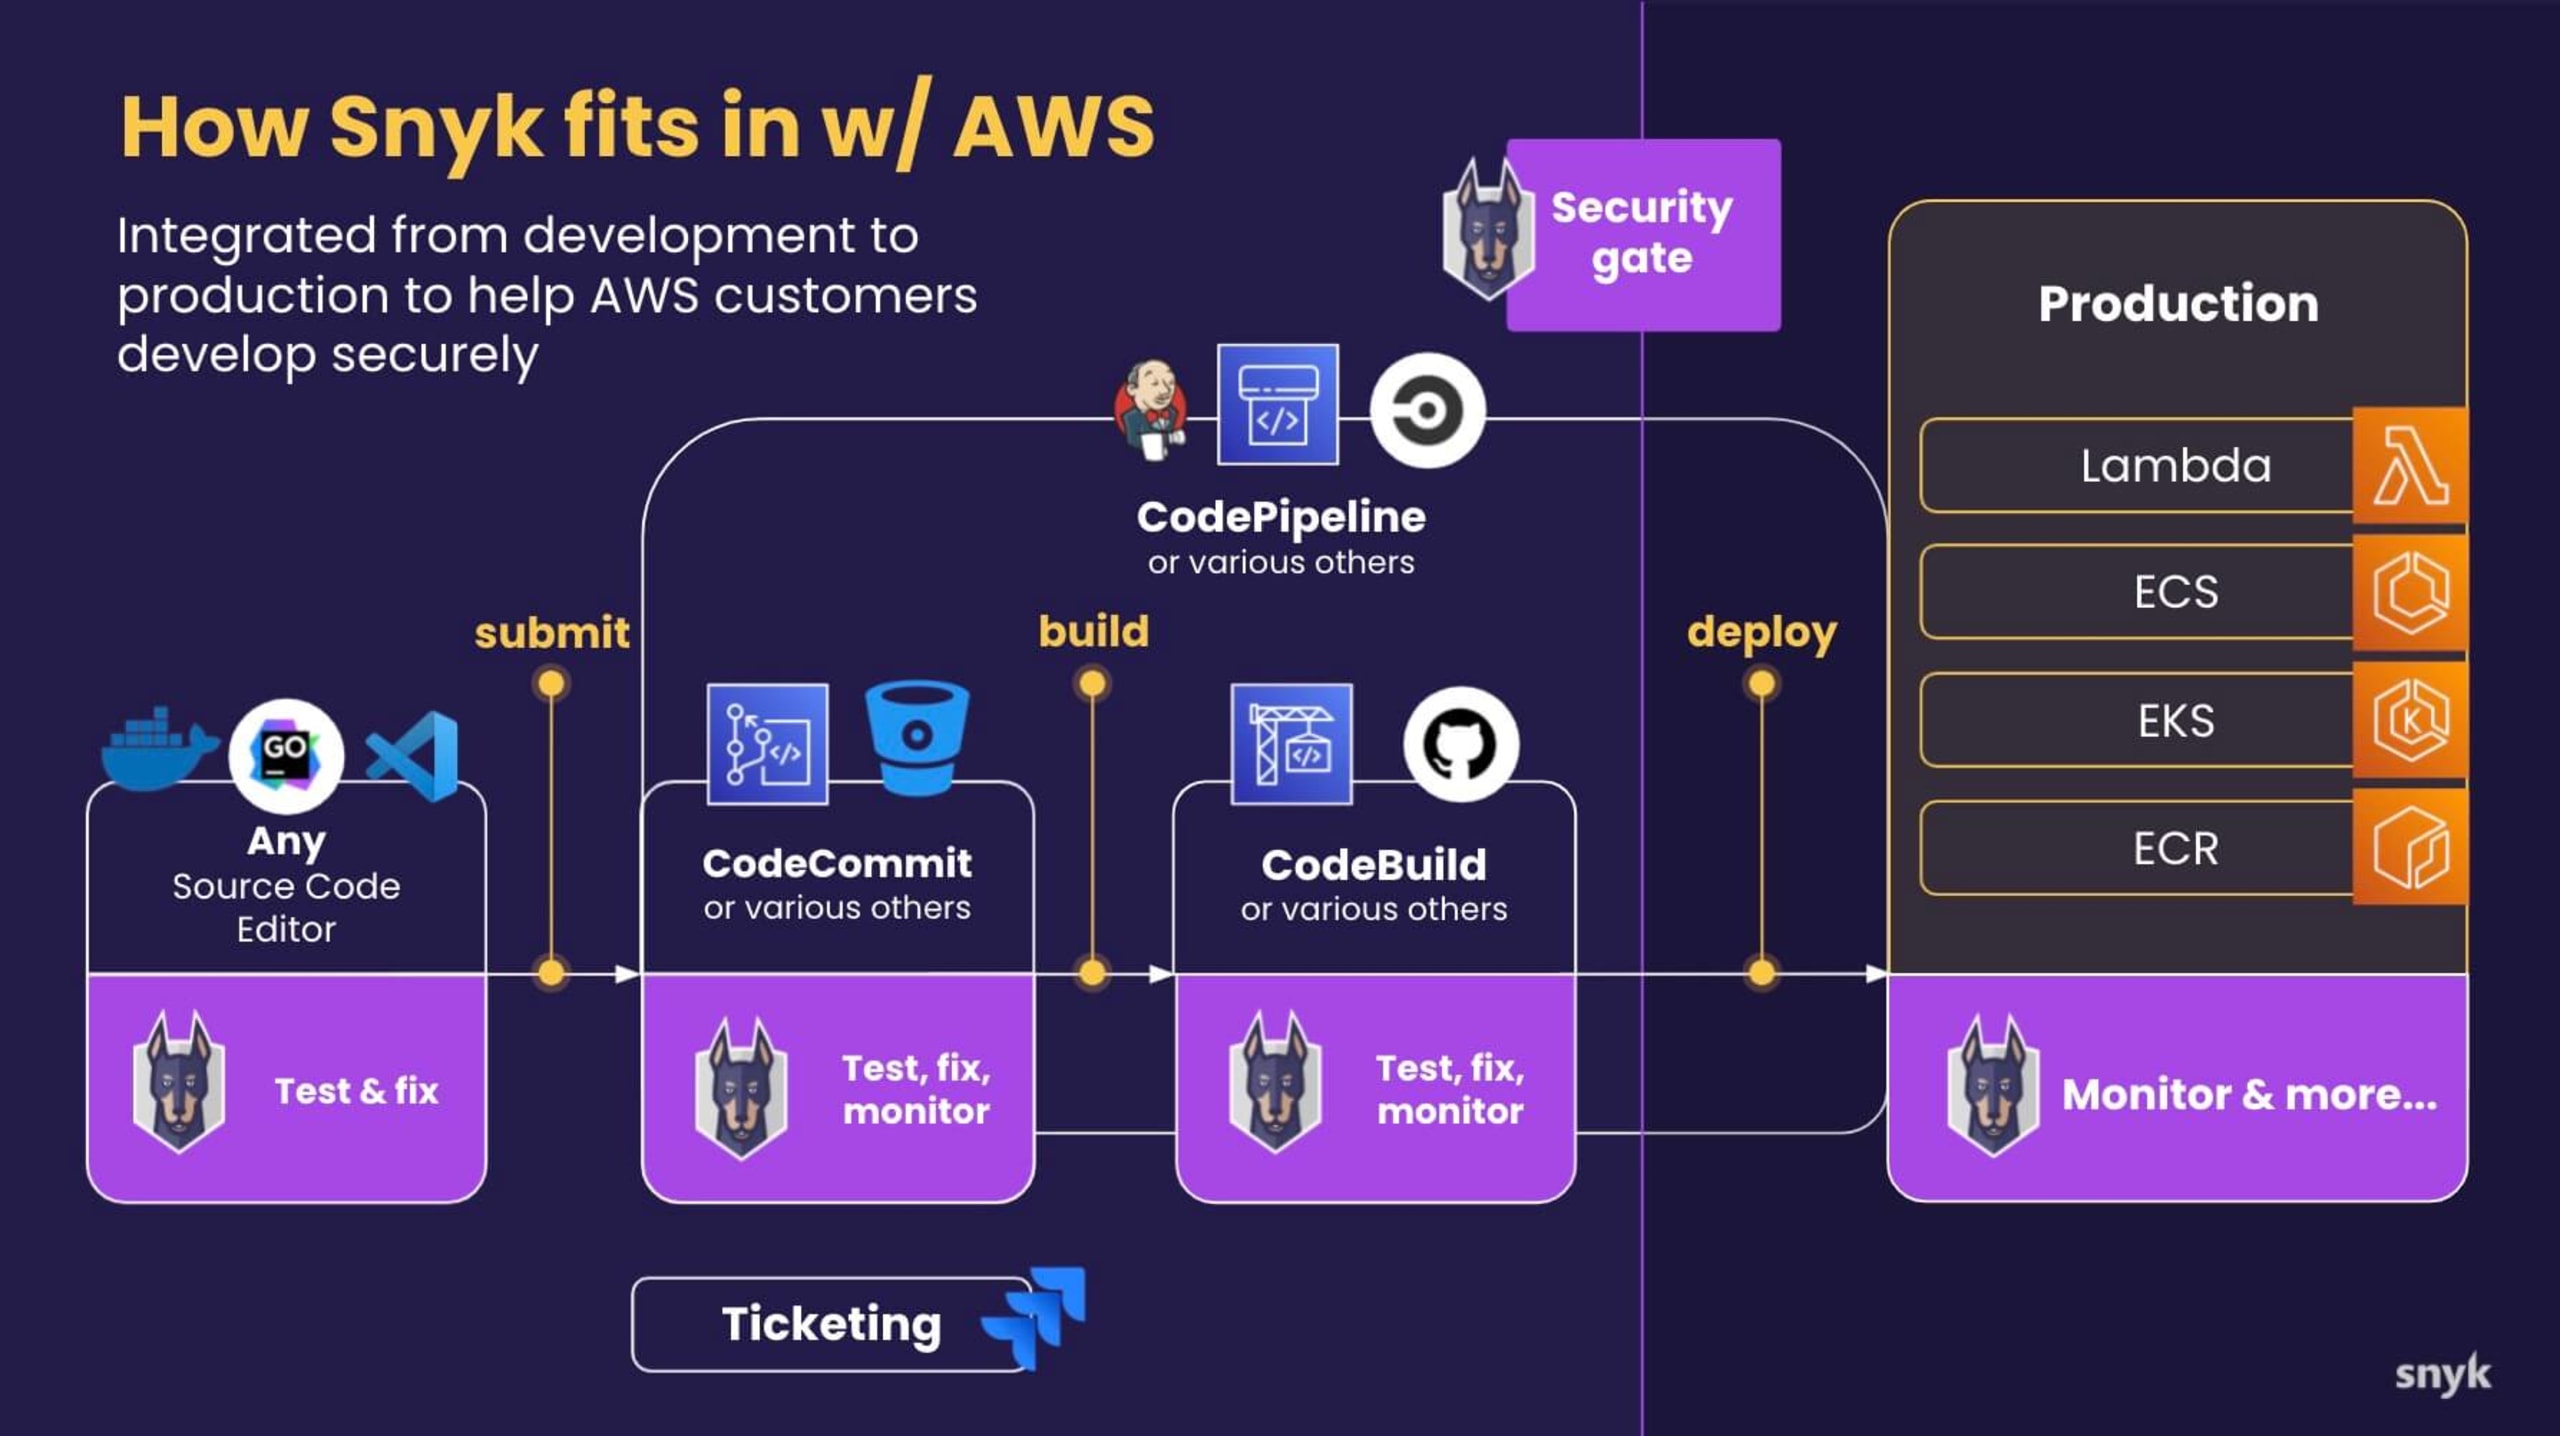
クラウドネイティブの世界では、開発者がセキュリティの出発点です。そのためSnykのミッションは、開発チームがより簡単にセキュリティを実践できるようにすることです。Snykは、開発者がSDLC全体にセキュリティを実装できるよう、主要な開発ツールとのインテグレーションを数多く構築してきました。IDEプラグインに加え、コードリポジトリ、CI/CDツールをはじめ、アプリケーションライフサイクル全体のさまざまなサービスに対応し、あらゆるセキュリティリスクを最初から確実に軽減します。Snykの開発者向けセキュリティプラットフォームは、開発者が日々使うツールのように操作できるよう設計されています。また、AWSサービスにも統合されており、AWSユーザーはAWS上でアプリを構築する際に、SDLC全体のセキュリティ制御をシームレスに自動化できます。
AWS CodeCommitユーザー向けSnyk
AWS CodeCommitは、クラウド上でプライベートGitリポジトリをホストするマネージド型ソース管理サービスです。SnykのAWS CodeCommit対応により、開発者は新しいコードが中央のソースコードリポジトリにマージされる前に、脆弱性を自動的に検出できます。これにより、開発者は最初から安全なアプリケーションを構築できます。AWSユーザーは、厳選されたワークショップで実践的な体験ができます。
AWS CodeBuildユーザー向けSnyk
AWS CodeBuildは、コードのビルドとテストをより簡単に行える、フルマネージド型の継続的インテグレーションサービスです。SnykのAWS CodeBuild対応により、開発チームはビルドプロセス中の脆弱性スキャンを自動化できます。これにより、アプリケーションのデプロイ前に脆弱性を修正できます。
AWS CodePipelineユーザー向けSnyk
AWS CodePipelineは、開発プロセスのすべての段階に対応する自動化された継続的デリバリーサービスです。SnykはAWS CodePipelineとネイティブに統合されているため、開発者はAWSコンソールから離れずに脆弱性スキャンを実施できます。これにより開発チームは、AWSコンソールを離れることなく、ビルド、テスト、デプロイの各段階にセキュリティを組み込んで自動化できます。
AWS LambdaおよびAWS Fargateユーザー向けSnyk
AWS Lambdaは、クラウドリソースのプロビジョニングや管理を気にせずコードを実行できるサーバーレスコンピューティングサービスです。同様に、AWS Fargateはコンテナ専用のサーバーレスコンピューティングサービスです。SnykがこれらのAWSサービスに対応することで、サーバーレスデプロイで利用されるオープンソースコードの脆弱性管理を効率化できます。
Amazon ECRユーザー向けSnyk
Amazon ECRは、コンテナイメージの保存、共有、デプロイに使えるマネージド型コンテナレジストリです。SnykとAmazon ECRのインテグレーションにより、開発チームはマネージドレジストリに保存されたコンテナの潜在的な脆弱性を監視できます。これにより、アプリケーションで使用する信頼できるコンテナイメージを開発チームに提供し、コンテナセキュリティを一元管理できます。
Amazon EKSユーザー向けSnyk
Amazon EKSは、クラウドまたはオンプレミスでKubernetesアプリケーションを実行、スケーリングするためのマネージド型コンテナサービスです。EKS向けSnykコントローラーにより、チームはコンテナイメージや構成ファイルに含まれる脆弱性を特定できます。新しいイメージのデプロイやKubernetes構成の変更に応じて、EKSワークロードのセキュリティ上の問題を継続的に監視できます。
AWS CloudFormationユーザー向けSnyk
AWS CloudFormationは、AWSおよびサードパーティのクラウドリソースをプロビジョニング、管理するIaCサービスです。SnykとAWS CloudFormationのインテグレーションは、一連のAWSセキュリティルールに基づいて、YAMLおよびJSONテンプレートファイル内の設定ミスを検出します。これにより、AWS CloudFormationのデプロイにおいて、アプリケーションのデリバリープロセスの早い段階からセキュリティに取り組めます。
Snykは最近、AWS CloudFormation Registryで公式サポート対象の拡張機能も公開しました。AWS CloudFormation Registryを使うと、CloudFormationアカウントで利用可能な拡張機能を管理できます。Snyk Containerのようなサードパーティ製の公開拡張機能は、Amazonが公開した拡張機能とともに、すべてのCloudFormationユーザーがレジストリで利用できます。
AWS Control Tower向けSnyk
AWS Control Towerは、複数アカウント環境全体のセキュリティを確保し、大規模なガバナンスを実現します。SnykはAWS Control Tower向けソリューションとして利用できるようになりました。詳しくは導入ガイドをご覧ください。
AWS Service Catalog向けSnyk
AWS Service Catalogは、AWSへのデプロイが組織により承認されたソリューションを厳選して提供するカタログです。現在、SnykのソリューションがAWS Service Catalogで利用可能になり、Amazon ECRのコンテナイメージ、Amazon EKS上で稼働するKubernetesワークロード、AWS Lambda上のサーバーレス関数をスキャンして修正できます。さらに、2022年を通じて複数のソリューションが追加される予定です。
Amazon InspectorのSnyk Security Intelligence
Amazon Inspectorは、AWSにデプロイされたアプリケーションのセキュリティとコンプライアンスの向上を支援する、自動セキュリティ評価サービスです。有効にすると、Amazon Inspectorは稼働中のすべてのAmazon EC2インスタンスとAmazon ECR内のコンテナイメージを継続的かつ自動的に検出します。その後、セキュリティ検出結果を生成し、AWS Security HubやAmazon EventBridgeに送信できます。これにより、お客様は修正ワークフローをさらに自動化できます。
Snyk Security Intelligenceは、新しいAmazon Inspectorサービスにおける主要な脆弱性インテリジェンスソースになりました。Inspectorの検出結果を強化することで、開発者やセキュリティチームが一時的な依存関係の脆弱性をより正確に把握できるよう支援します。また、本番ワークロードへの影響を防ぐため、セキュリティ問題の管理に優先順位を付けられます。Amazon InspectorのUIから対応するSnykの脆弱性ページに簡単に移動して問題の詳細を確認できるため、平均修復時間(MTTR)の短縮につながります。
自動化されたリファレンスデプロイでAWSにSnykを導入
現代のクラウドネイティブアプリケーションは、多くの異なるコンポーネントやサービスで構成されるため、SDLC全体に自動化されたセキュリティを実装することが重要です。そのためSnykは、AWSのベストプラクティスに沿ってSnyk製品を導入できる自動リファレンスデプロイを構築しました。長時間かかる手動の手順を、わずか数ステップに短縮できます。
一例がSnyk Security Quick Startです。AWS LambdaまたはAmazon ECRを使ったサーバーレスアプリケーションやコンテナイメージを、安全にビルド、デプロイ、保守できるよう、Snykの導入を支援します。
Snyk Controller Quick Startを使って、Amazon EKSのセキュリティリスクを管理することもできます。Amazon EKS向けSnyk Controllerでは、稼働中のEKSワークロードをインポートしてテストし、関連するイメージや構成に含まれる脆弱性を特定できます。こうした脆弱性によって、ワークロードのセキュリティが損なわれる可能性があります。新しいイメージのデプロイやワークロード構成の変更に応じて、Snykはワークロードを継続的に監視し、セキュリティ上の問題を特定します。
Snykのデプロイテンプレートをもっと見るには、AmazonのQuick Startカタログをご覧ください。
SnykとAWSで安全なイノベーションを実現
Snykは、世界中の組織のデジタルトランスフォーメーションを加速し、クラウドネイティブなワークフローを通じてイノベーションを安全に推進するために、目的に特化して構築されました。このAWS Security Competencyは、AWSとの戦略的パートナーシップの価値を裏付けるものです。また、世界をリードするクラウドプロバイダーとの緊密な技術的関係を示す、数多くの認定の一つでもあります。
AWS Partner Network(APN)のAdvanced Technology Partnerとして、Snykは技術面でも検証を受け、AWS DevOps Competencyと、AWS LambdaおよびAmazon Linux 2の2つの「Service Ready」認定を取得しています。
SnykはAWS MarketplaceでPrivate Offer対応の販売者でもあります。お客様は既存のAWS請求方法を利用してSnykのソフトウェアを購入できるほか、AWSとの契約済み利用額を消化できます。これはEnterprise Discount Program(EDP)予算とも呼ばれます。
AWSアプリケーションスタック全体で安全にアプリケーションを構築する方法については、AWSパートナーページをご覧になるか、Snykの無料アカウントにご登録ください。