イスラエルの有権者650万人全員の個人データが情報漏えい

Ran Bar zik

2020年2月12日
0 分で読めます2020年2月10日、セキュリティ上の問題により、イスラエルの有権者6,453,254人全員の個人データが流出しました。漏えいしたデータには、氏名、ID番号、性別、住所、投票に関する情報など、個人を特定できる情報(PII)が含まれていました。
情報セキュリティジャーナリストで、Verizon MediaグループのソフトウェアエンジニアであるRan Bar Zik氏は、これまでに発見した中で最も深刻かつ前例のないセキュリティ問題だと述べています。
この記事では、Ran氏がこのインシデントとその影響を詳しく解説します。ヘブライ語の原文はこちら。
私は長年プログラマーとして働いてきました。キャリアの中でさまざまなことを目にしてきましたが、今回のようなセキュリティ侵害は初めてです。イスラエル国外のIPアドレスから接続していたにもかかわらず、不正アクセスを防ぐ仕組みは何もありませんでした。
2020年2月7日、イスラエルのポッドキャストCyberCyberの「リーク受付窓口」を通じて、匿名の情報提供を受けました。英語で書かれたメッセージには、概念実証と、Electorのウェブサイトを確認するための手順が記されていました。このサイトには、リクード党(イスラエルの右派政党)が選挙運動の管理に使う、複雑な選挙管理システムが導入されています。メッセージには、このシステムへの懸念と警告も含まれていました。Electorのウェブサイトには、イスラエルの有権者全員のPIIが登録されています。
弁護士のShachar Ben Meir氏は、プライバシー上の懸念を理由に選挙の中止を求め、選挙管理委員会に特別な請願書を提出しました。RaFa Refaella Goichman氏は、私たち全員の個人情報を含むシステムをめぐる、プライバシー活動家などの懸念をまとめた興味深い記事を公開しました。
Electorとその編集スタッフは、ウェブサイトのセキュリティは非常に強固だと公言していました。ウェブサイトの安全性について、同社CEOが述べた言葉を紹介します。
「このシステムは、情報セキュリティの上級専門家とソフトウェアシステム開発者によって開発されました。単に要件を満たすだけのシステムを構築するのではなく、優れた性能を発揮し、最も厳格な基準を満たすシステムを目指しました」
では、同社が誇る厳格なセキュリティ基準は、本当に十分だったのでしょうか。私は1分もかからず、ウェブサイト上のすべての有権者の情報を閲覧できました。
保護されているはずのこのシステムに「ハッキング」するのに何が必要だったのでしょうか。よく見てください。
1. ウェブサイトにアクセスし、ブラウザーで右クリックして「ページのソースを表示」を選択します。
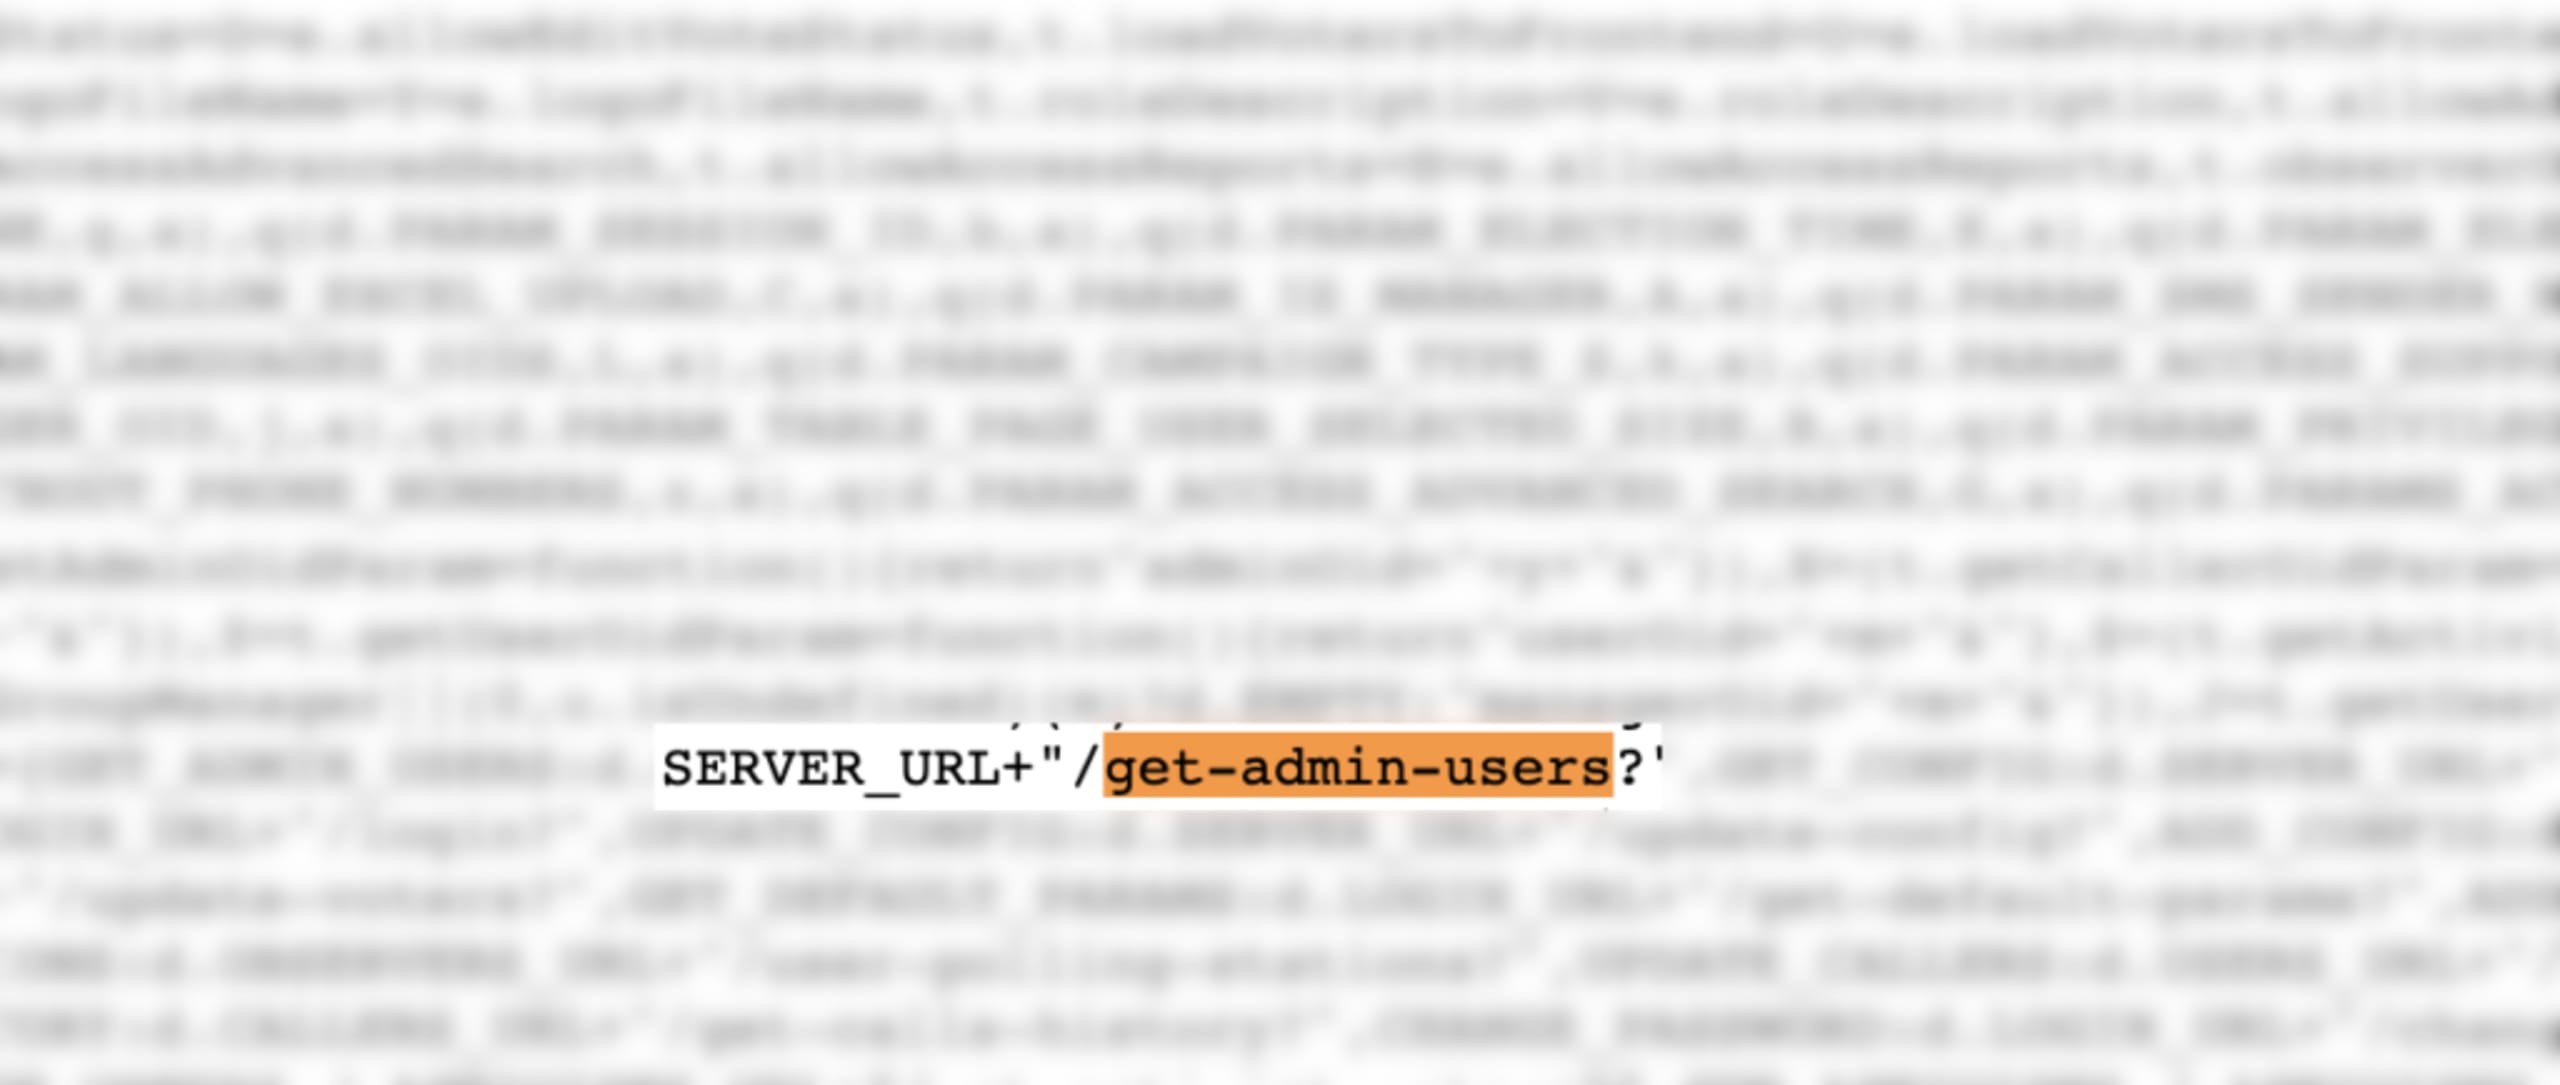
2. 次のAPI呼び出しを見つけます。/get-admin-users。コードの冒頭に表示されています。
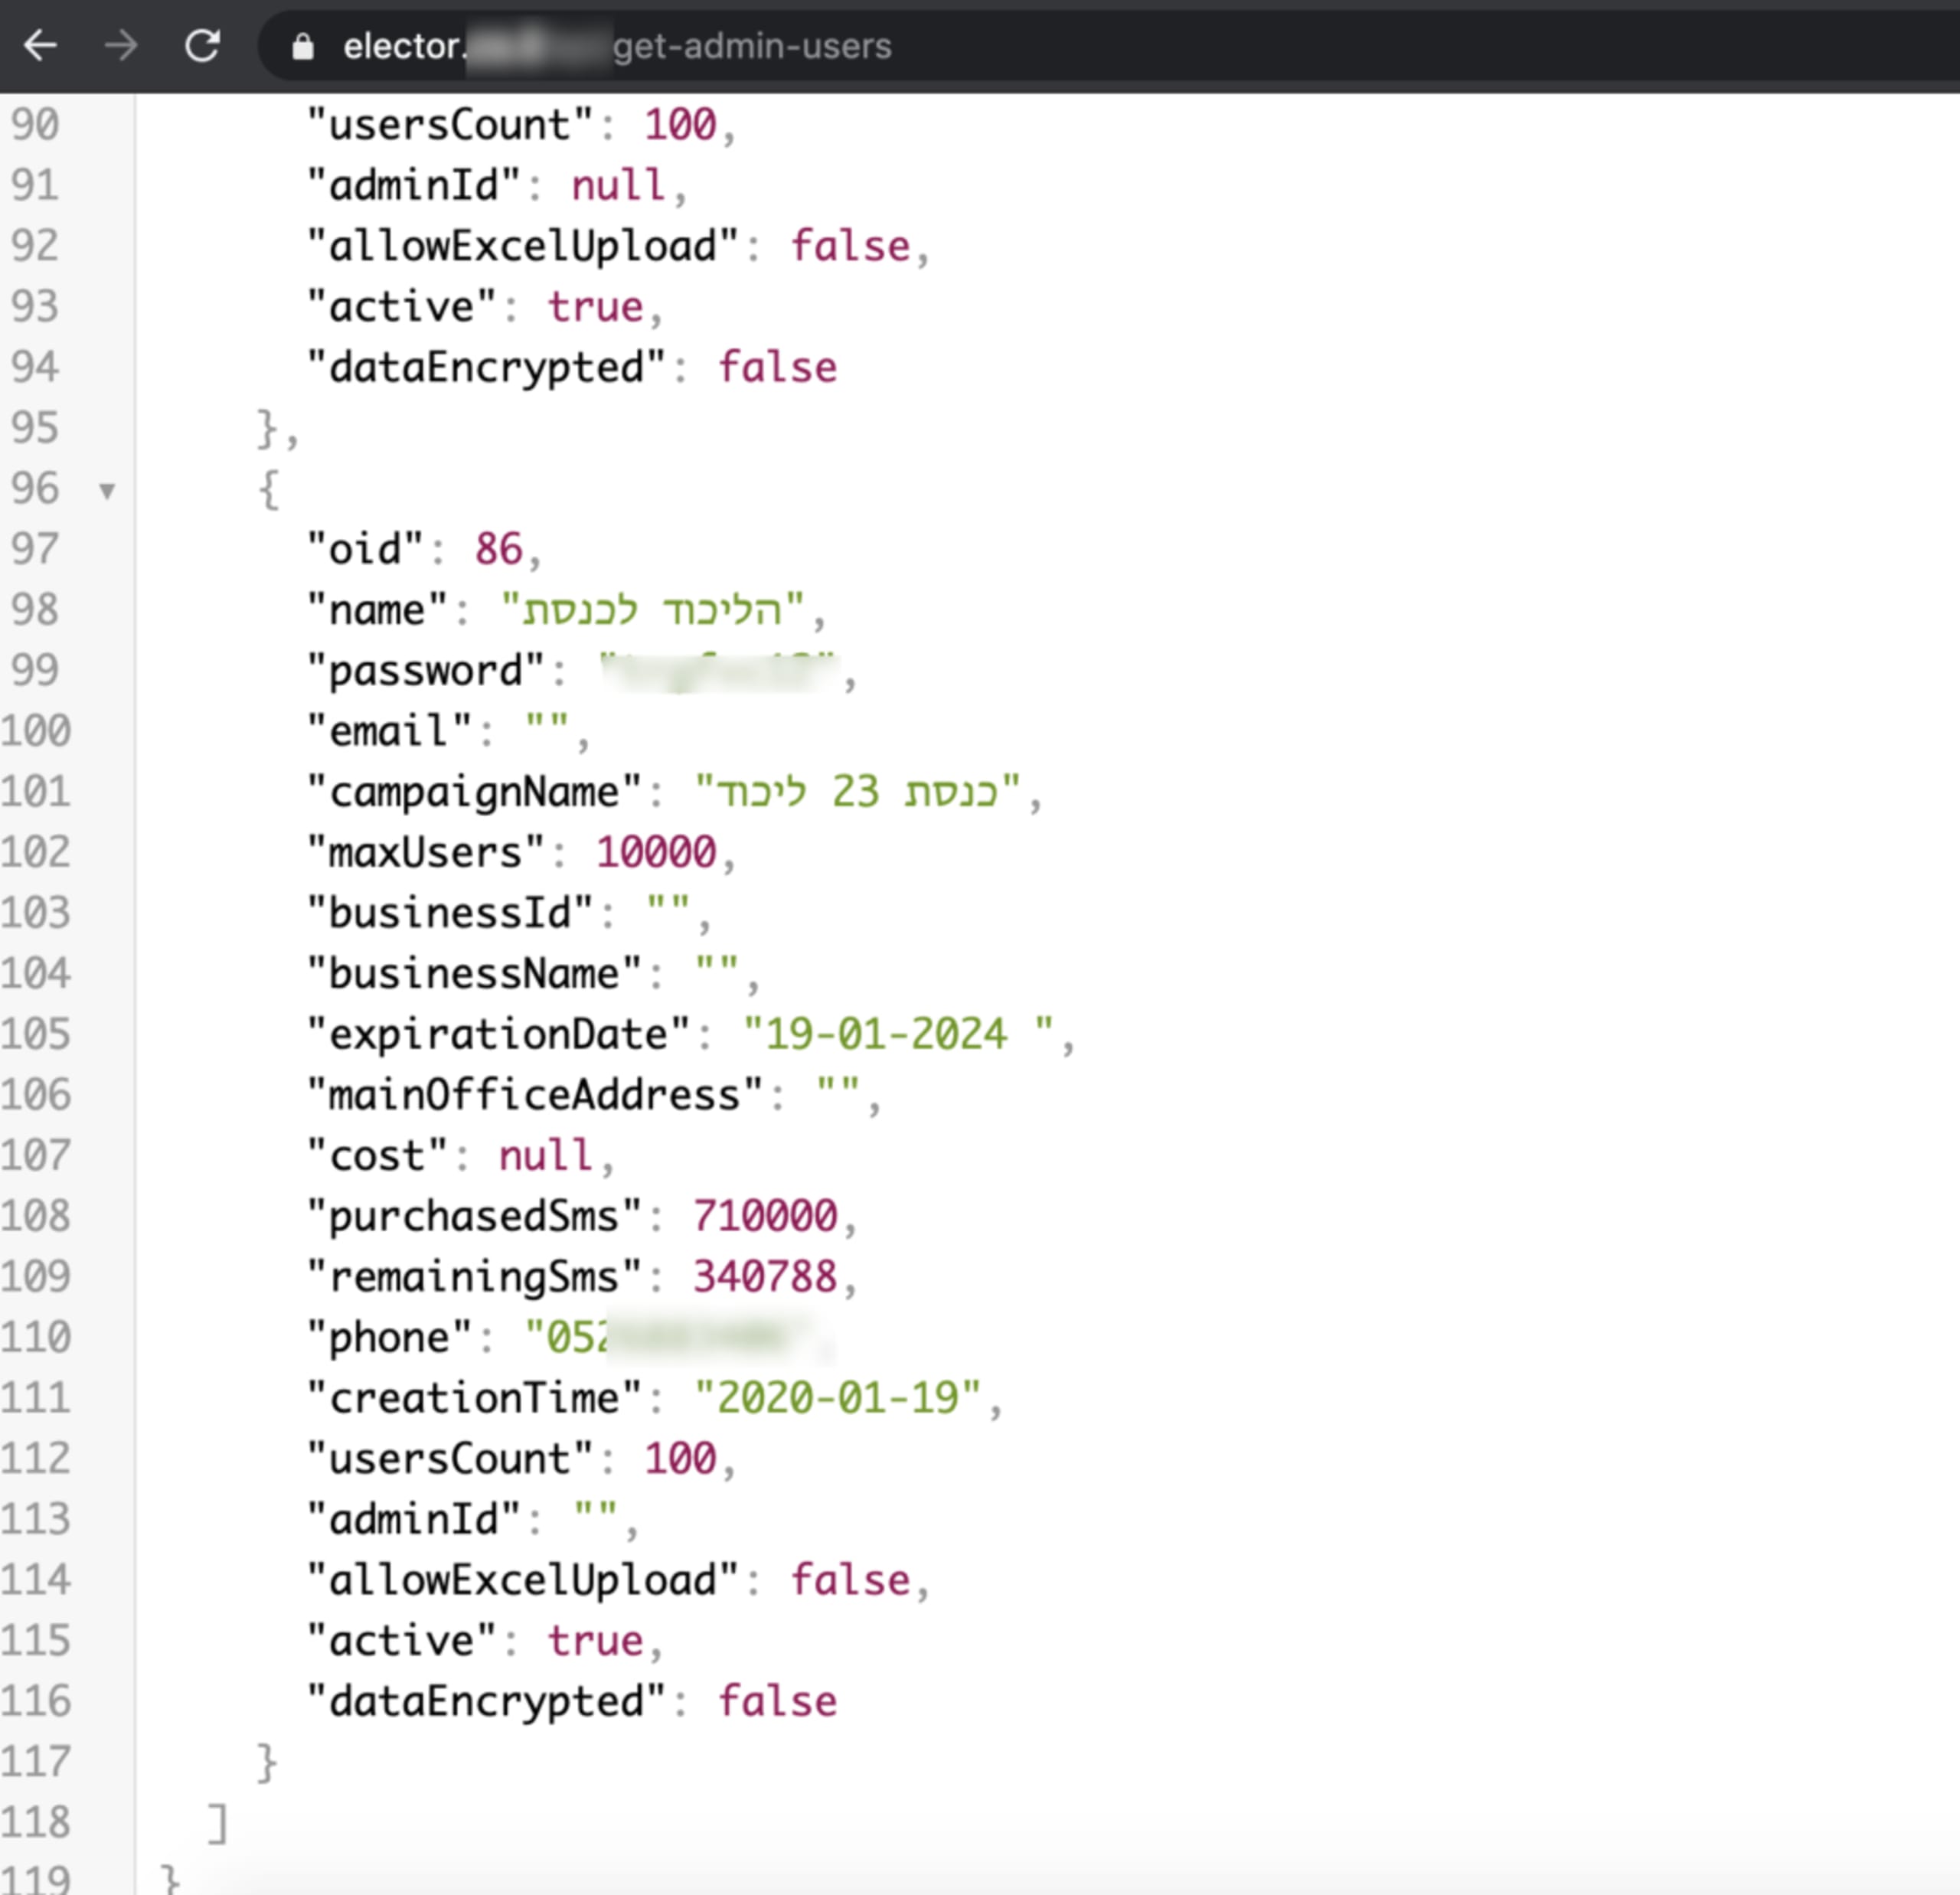
3. 次の情報を含むJSONレスポンスが表示されます。システムへのログインを可能にする、平文のパスワードも含まれています。
4. 上記の情報を使ってElectorのウェブサイトにサインインします。
5. 管理者の一覧とそのパスワードを確認します。
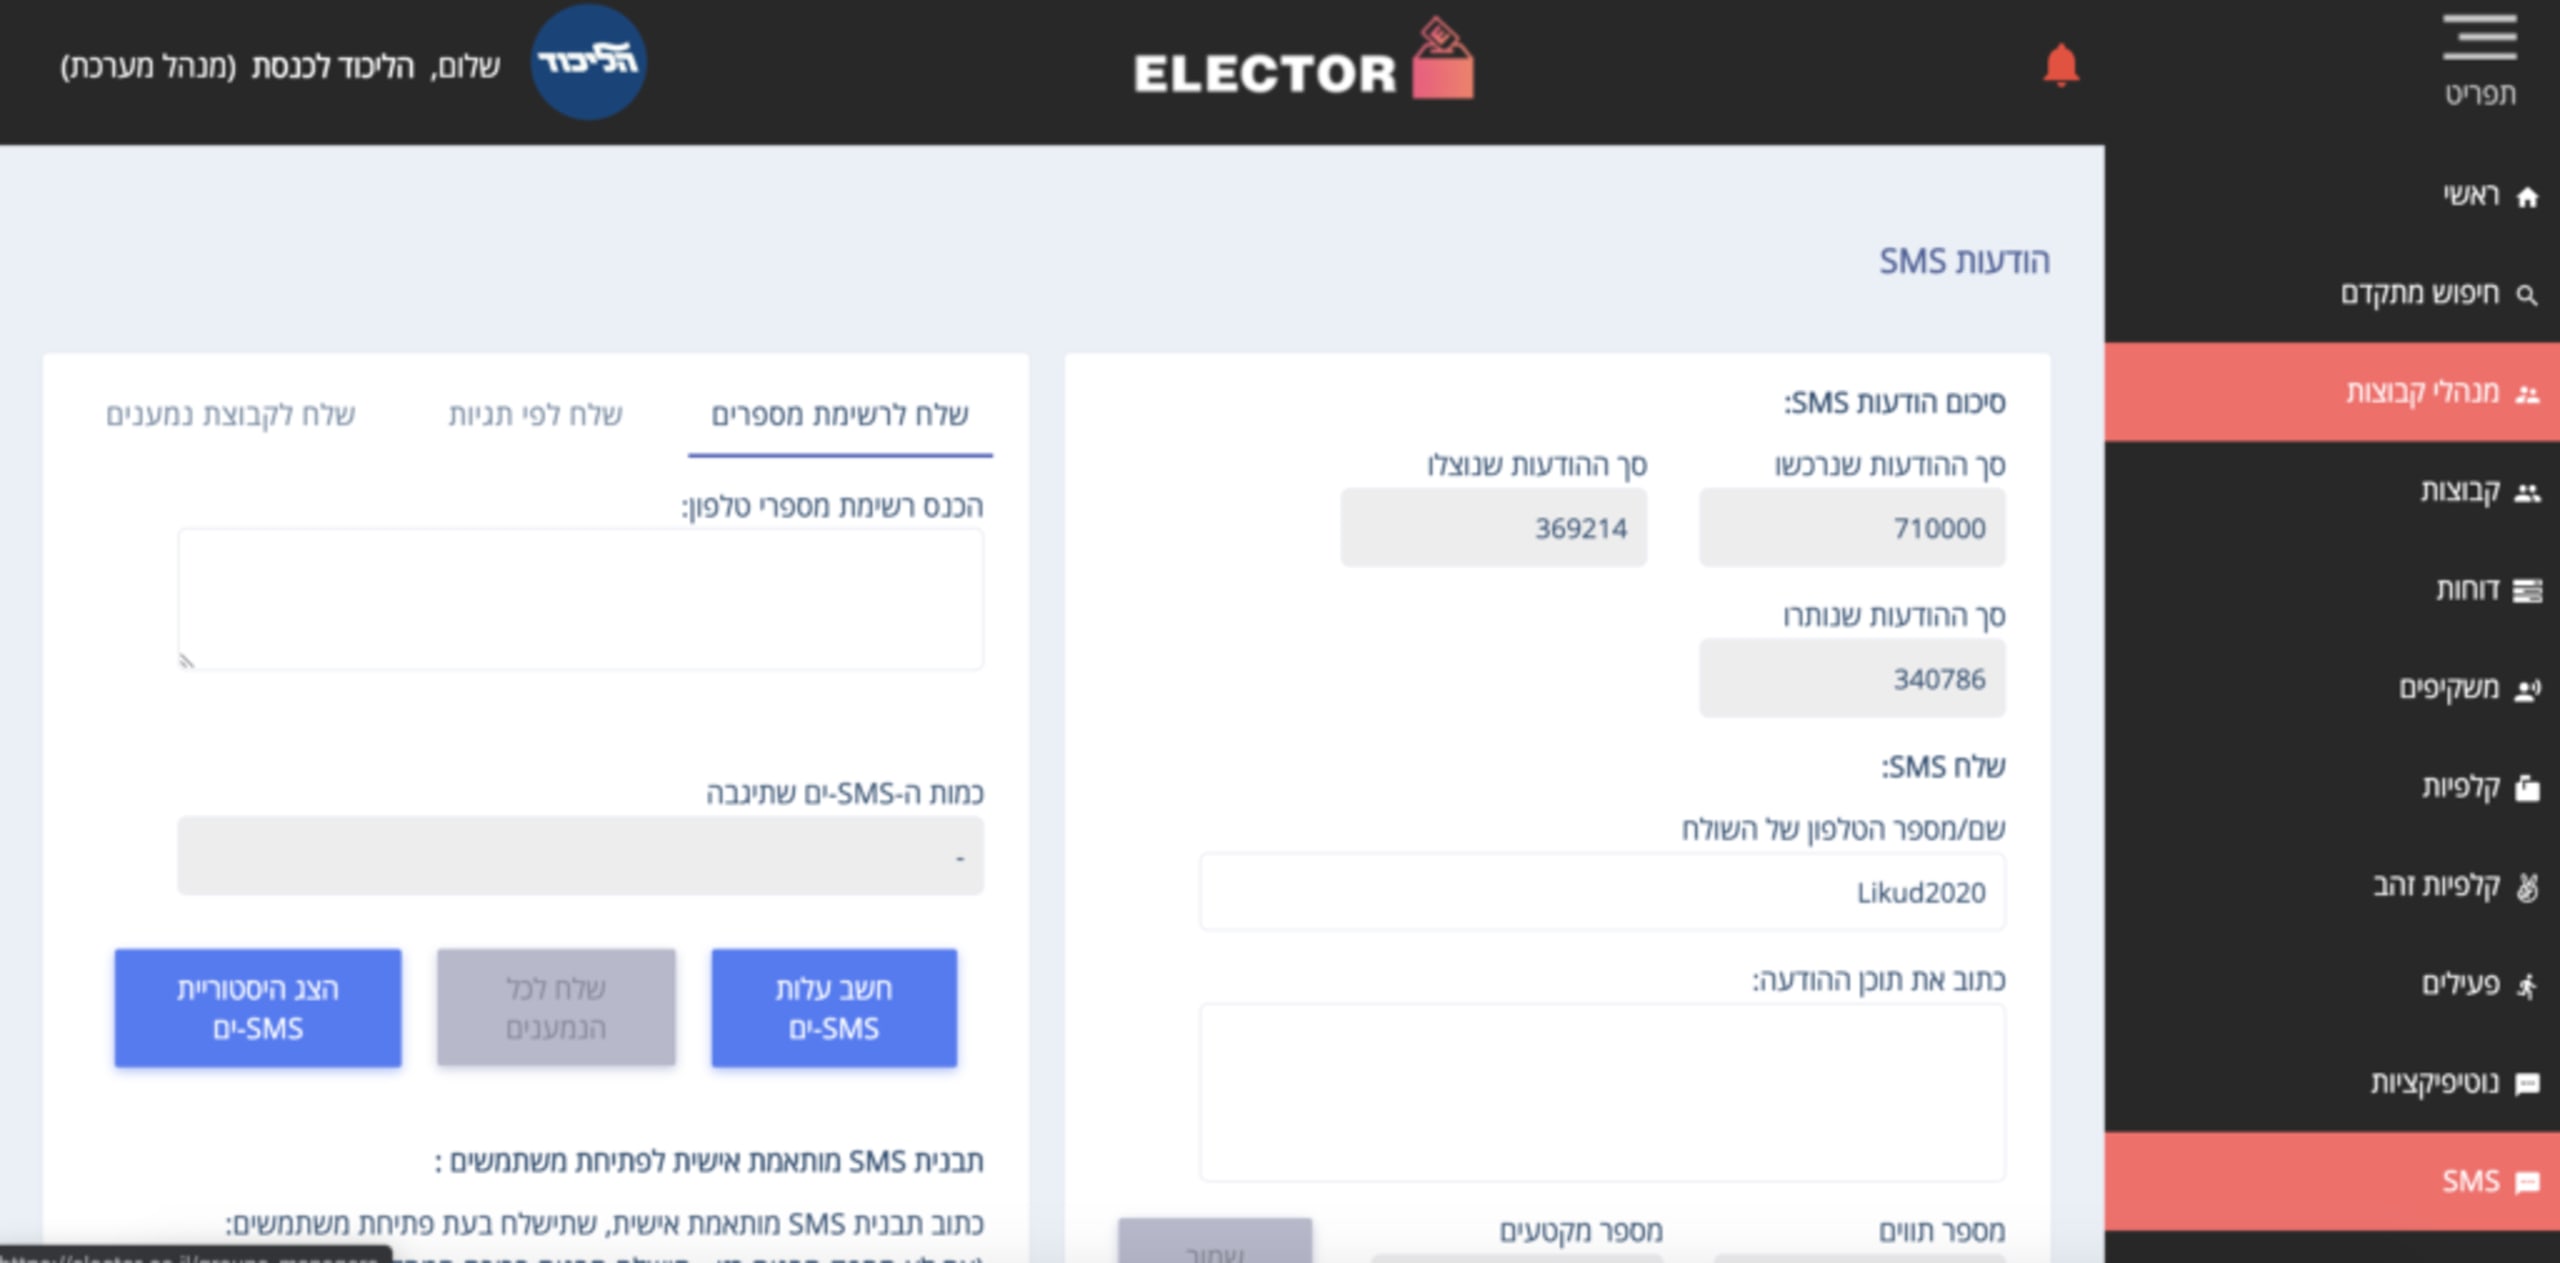
すべてのデータがここにあります。それだけです。
誰でもこのウェブサイトを「ハッキング」すれば、システム内のすべての情報に完全にアクセスでき、イスラエルの有権者全員の一覧と個人データにも、制限なくアクセスできたでしょう。
なお、私がサイトに滞在した時間は限られていました。私は1995年コンピューター法の適用を受けるため、被害を与えないよう細心の注意を払い、被害の実態を把握する目的だけでサイトにアクセスしました。
私を動かしたのは、ただ市民としての責任感だけです。このセキュリティ侵害の規模に気づくとすぐにログアウトし、イスラエルの関係サイバーセキュリティ当局にただちに報告しました。当局からは迅速に返信がありました。
このインシデントについて詳しく知りたい方は、Ran Bar Zik氏による関連記事をご覧ください。