SnykでBitbucket Cloudを保護

Ariel Ornstein

2019年4月4日
0 分で読めます本日より、開発者はBitbucket Cloudのプロジェクトをインポート、テスト、修正、監視し、オープンソースの脆弱性に対応できるようになりました。
開発者を重視するSnykは、Bitbucket Cloud向けにオープンソースの依存関係をネイティブにテストして修正できる唯一のソリューションです。開発プロセスにシームレスに組み込むことで、開発者の作業を妨げずにプロジェクトのセキュリティを自ら担えるよう支援することが、私たちのビジョンです。
Bitbucket Cloudで脆弱性を検出、修正、監視
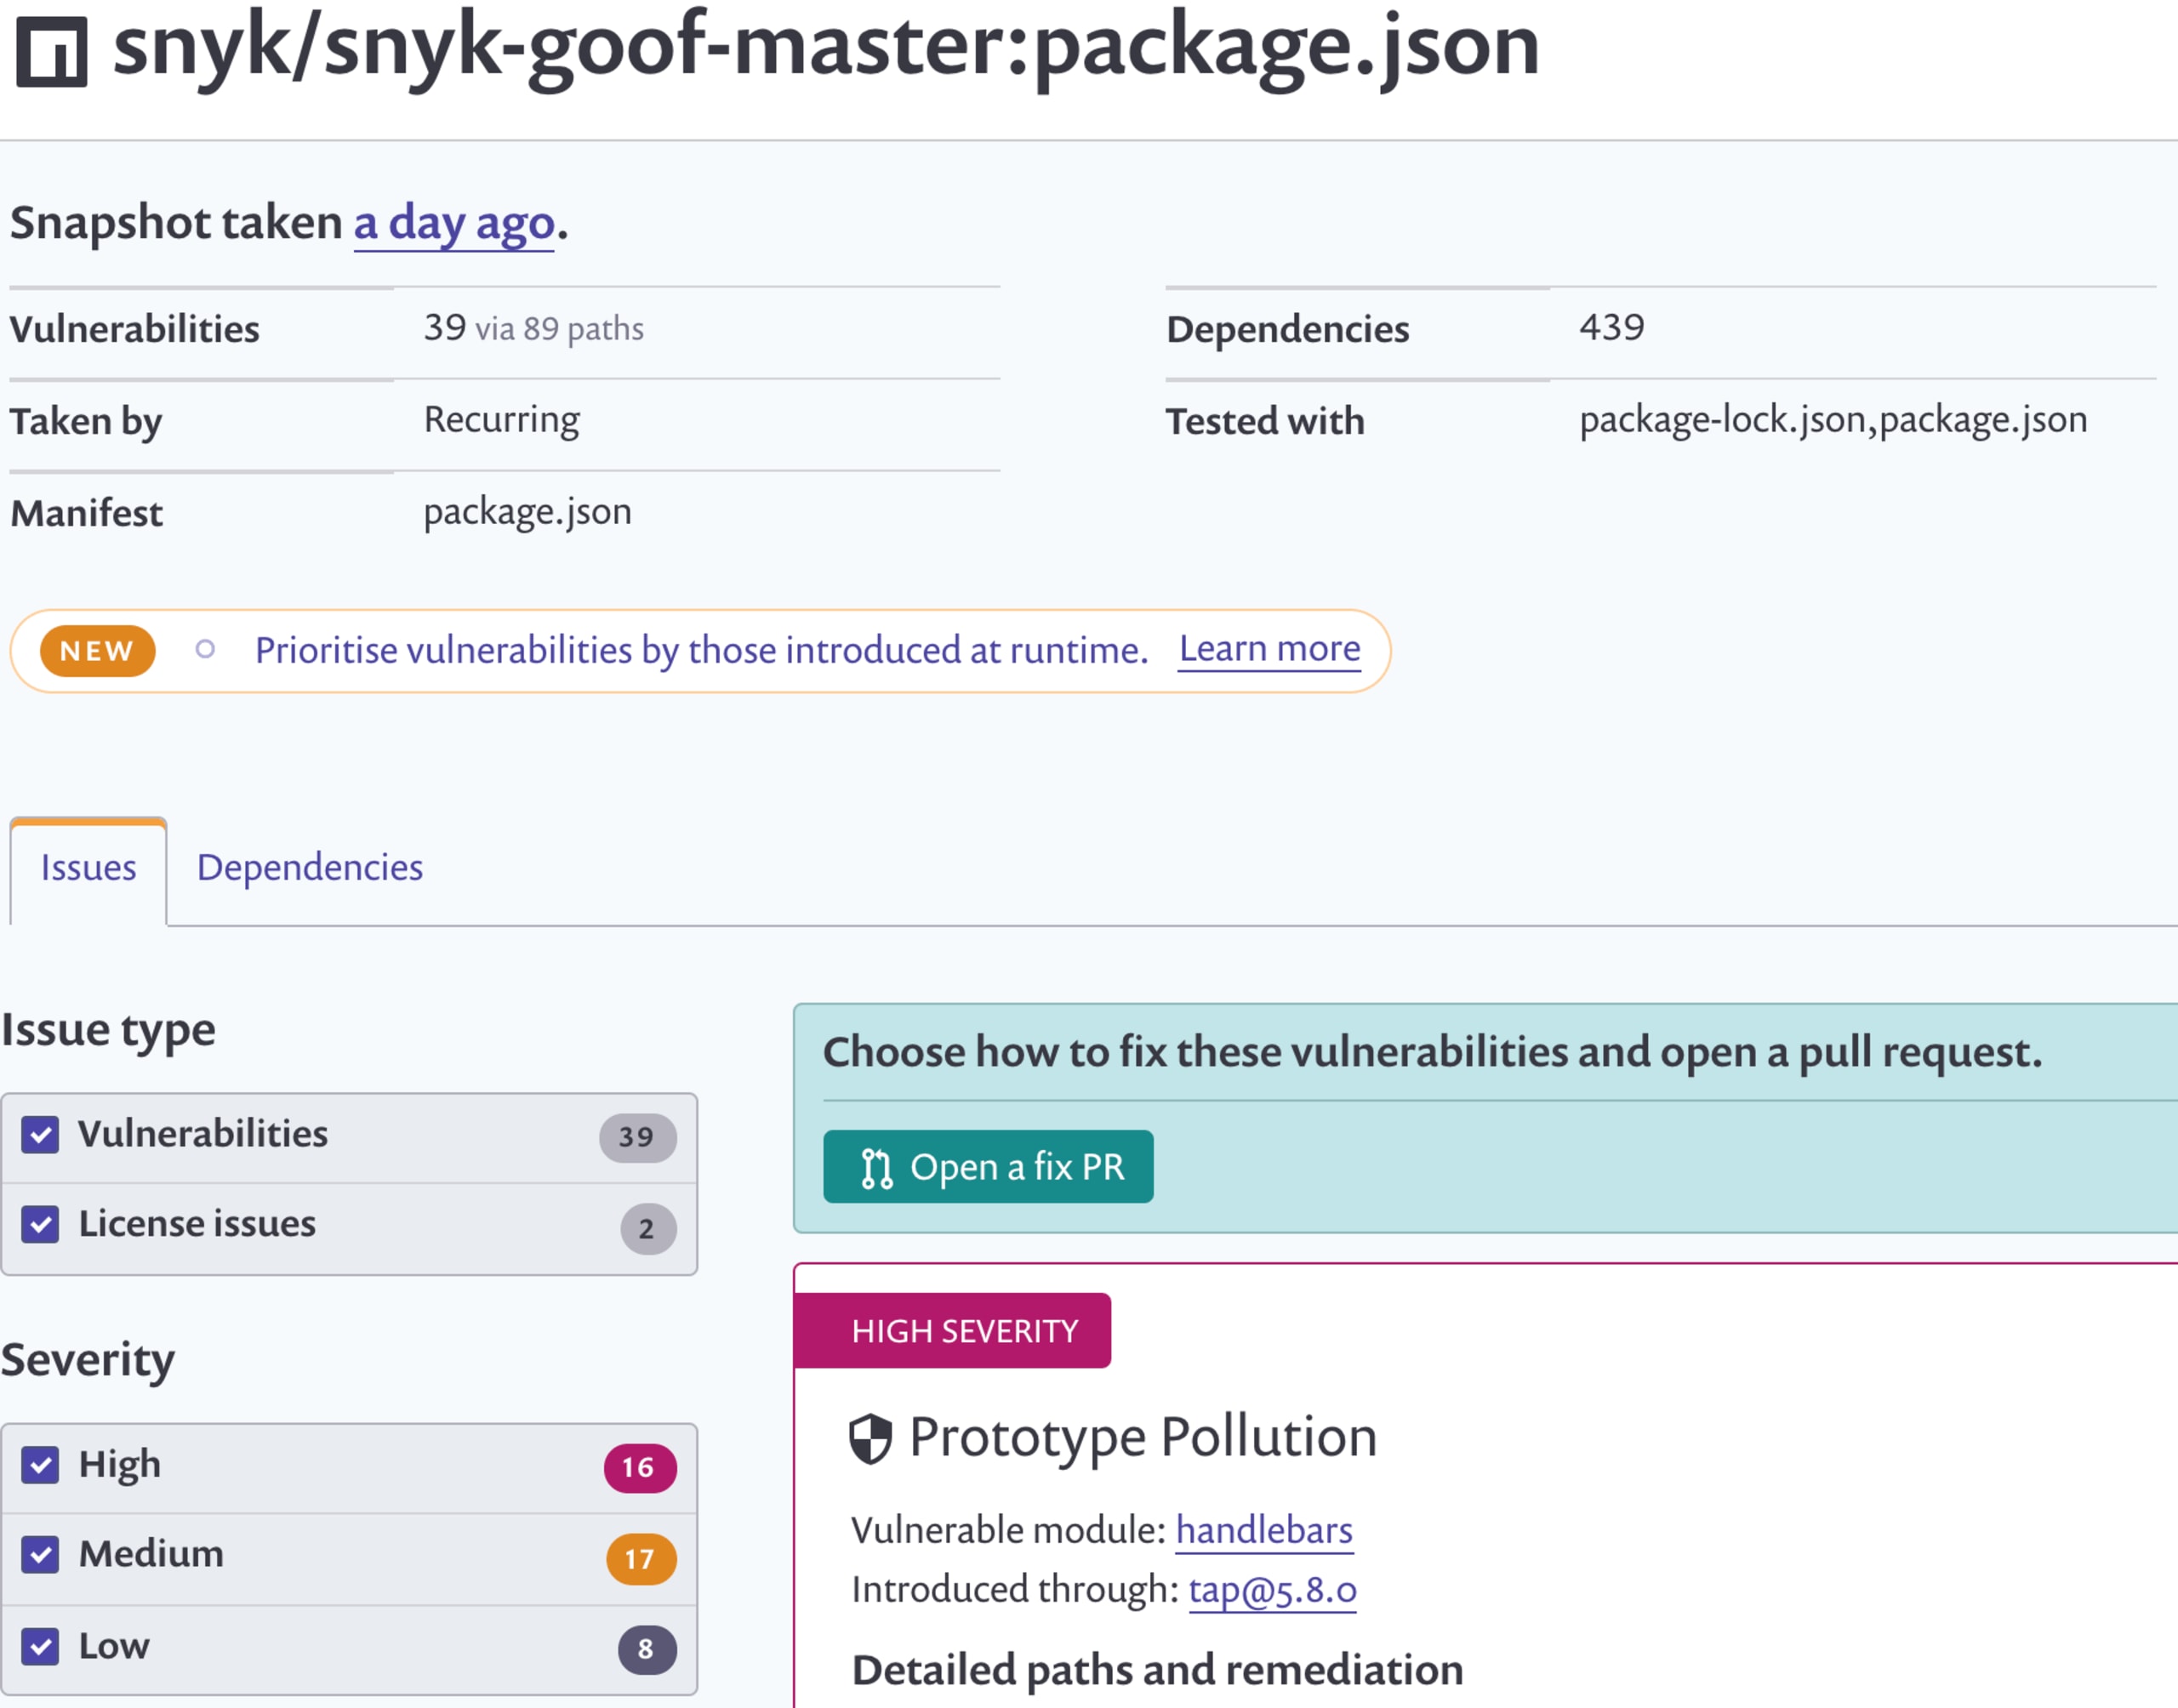
まずSnykは、Bitbucketリポジトリをスキャンしてプロジェクト内の既存の脆弱性を検出します。既存のSnyk Gitインテグレーションでサポートされているすべての言語に対応しています。検出された各脆弱性について、混入した状況やパッケージ内の脆弱な関数に関する詳細情報を表示するため、優先順位付けを迅速に行えます。
次の画像は、Bitbucket CloudからインポートしたNode.jsプロジェクトの脆弱性テスト結果をアプリ内で表示したものです。
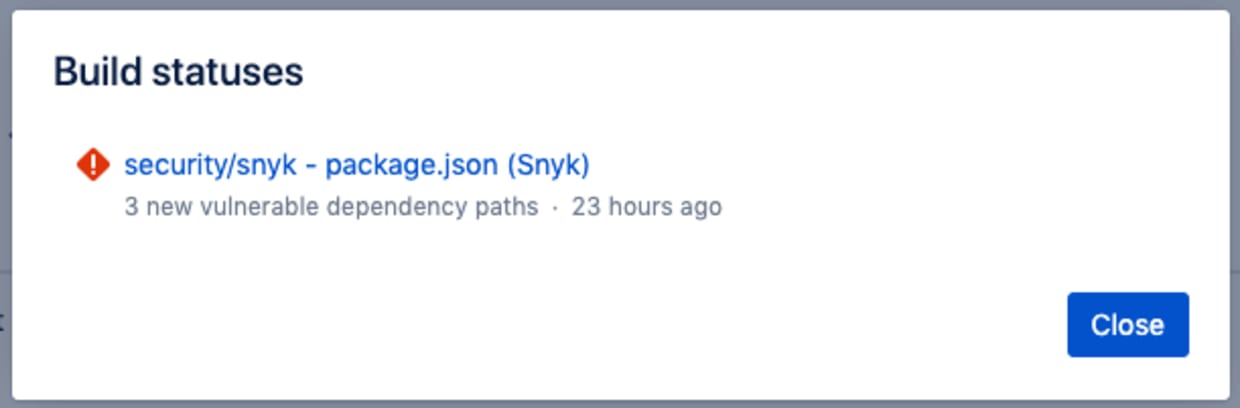
Snykは、開発者のプルリクエストによって新たなオープンソースの脆弱性が持ち込まれないようにします。新しいプルリクエストはマージ前にBitbucket内でスキャンされ、新たな脆弱性が混入していないことを確認します。マージを失敗させる脆弱性の重大度は、ポリシーで設定できます。
次の画像は、新たな脆弱性を持ち込むため失敗したプルリクエストを示しています。
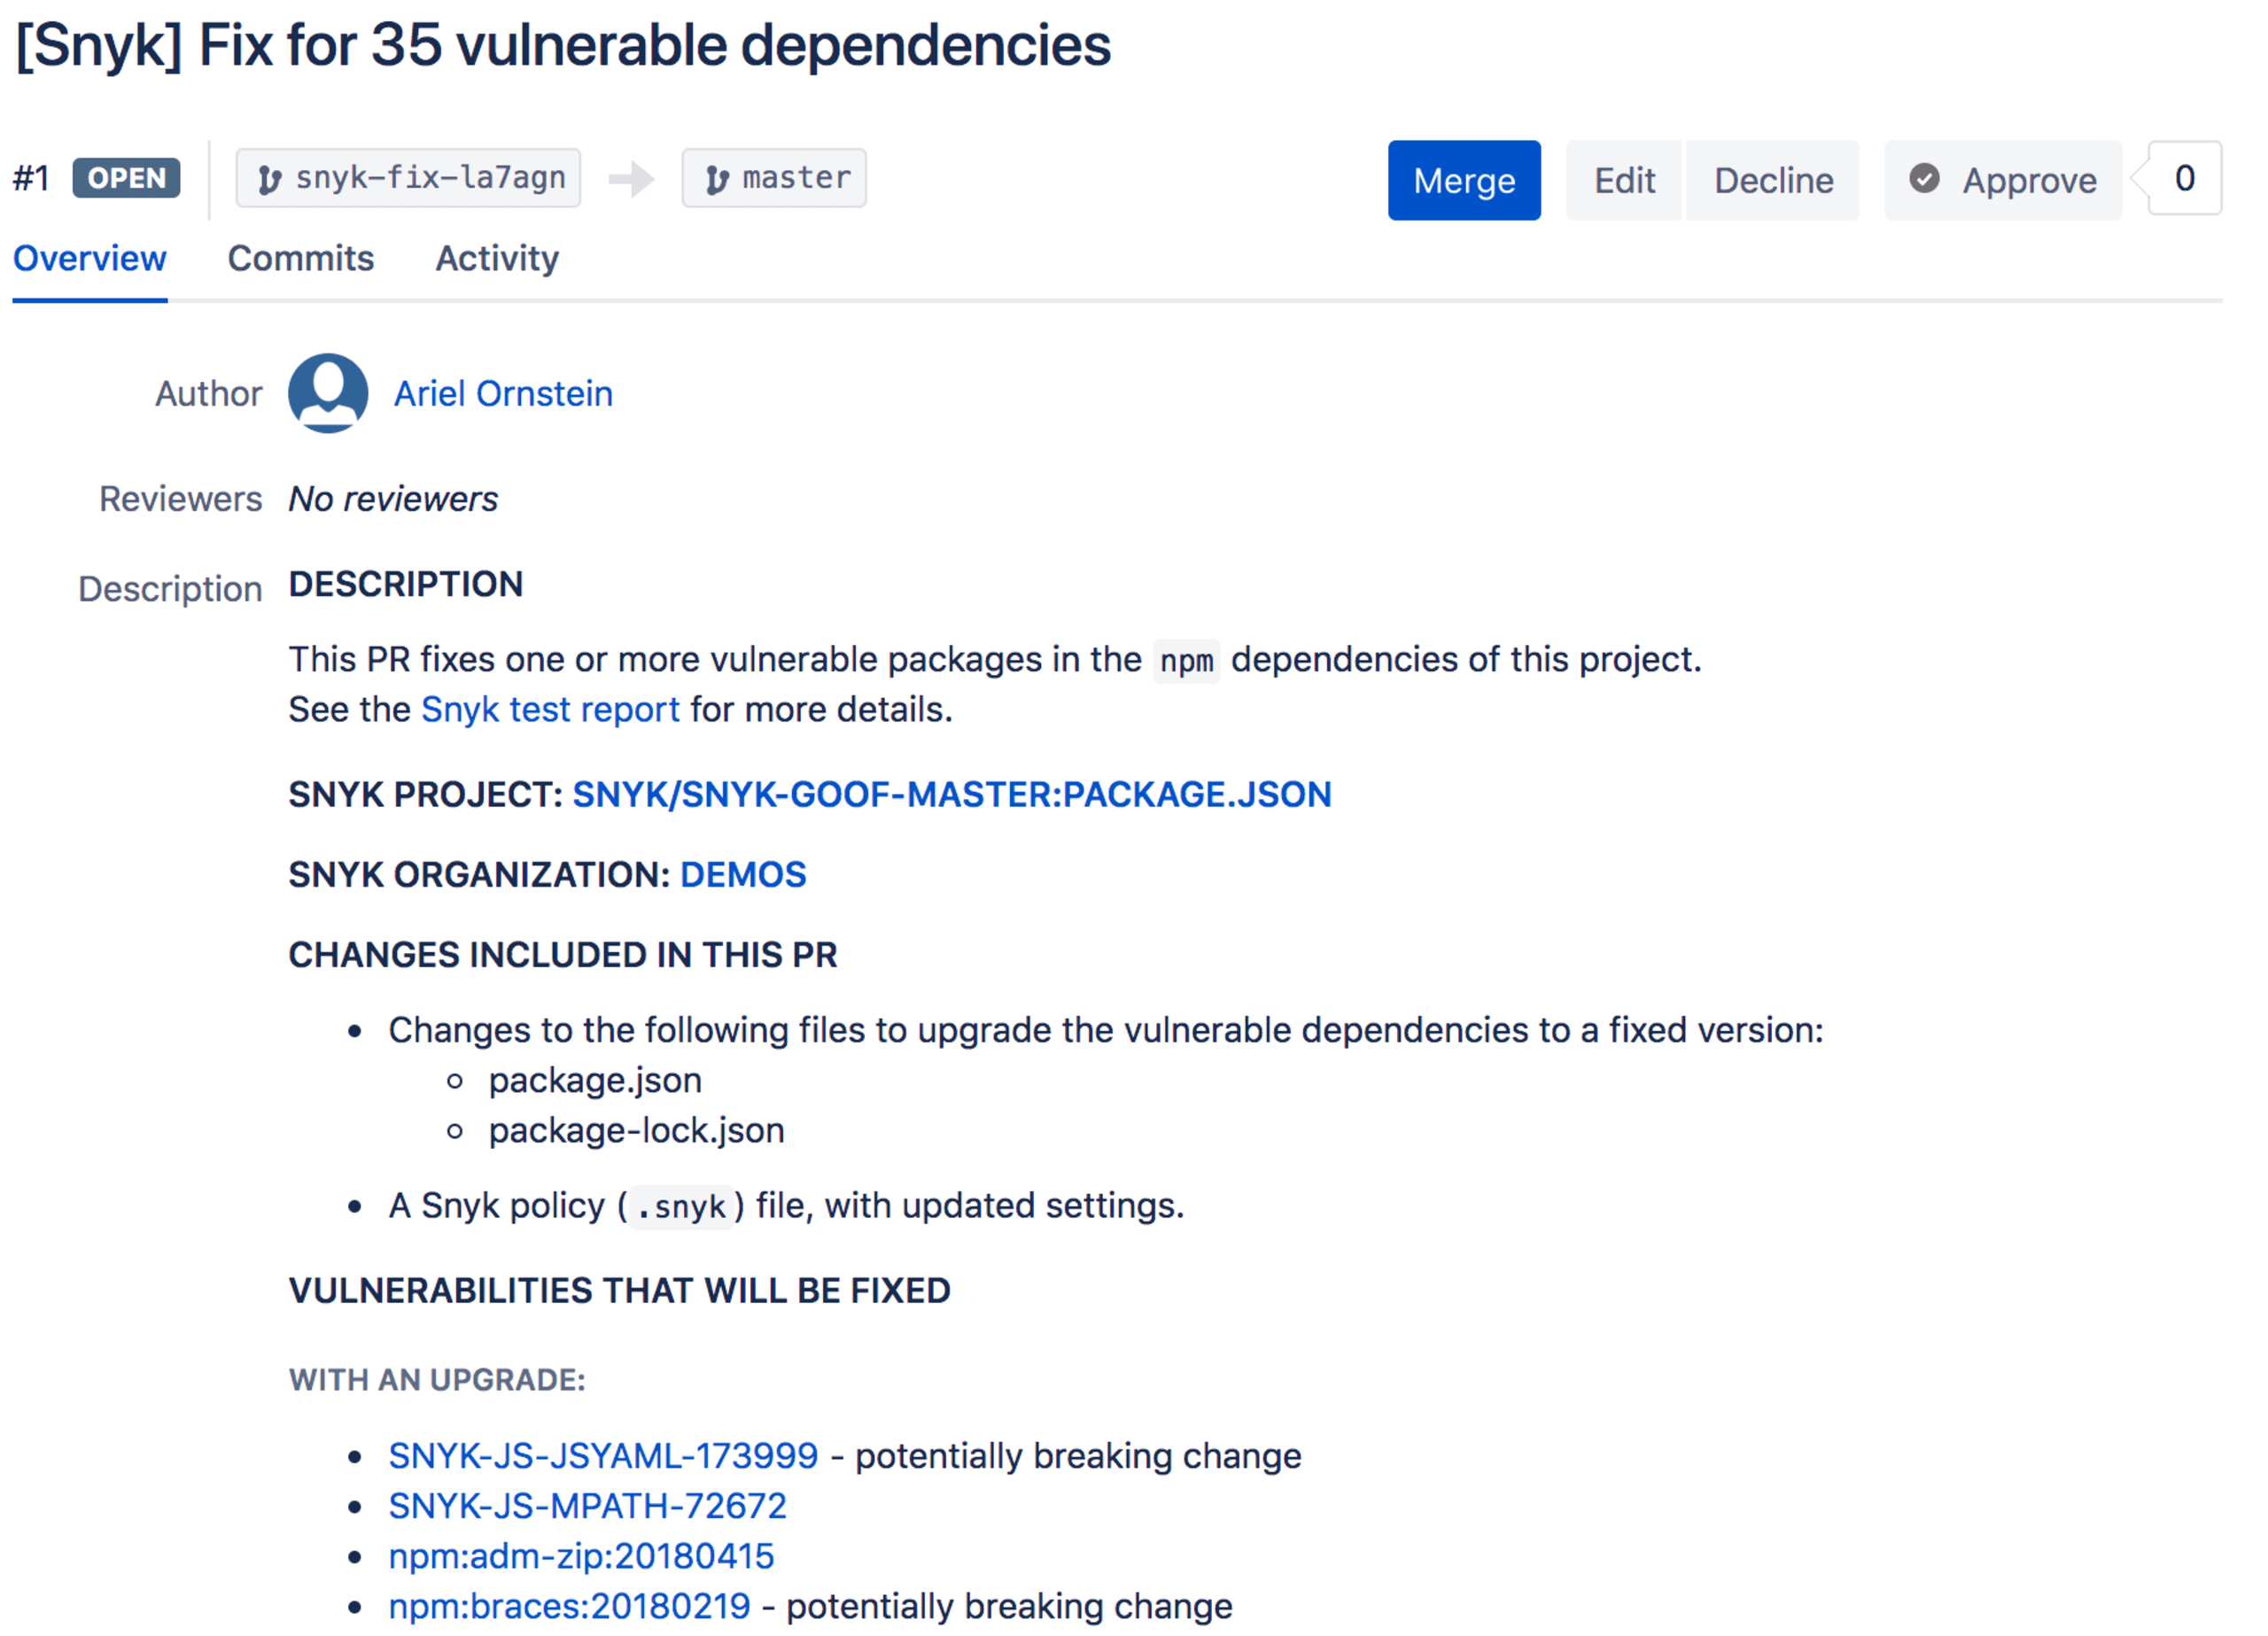
脆弱性の検出は始まりにすぎません。Snykは、優先順位付けの分析と自動修正によって開発者を支援します。直接依存関係と間接依存関係の両方について必要な修正を算出し、必要なアップグレードやパッチを含む修正プルリクエストをBitbucketのワークフロー内で自動作成します。
次の画像は、Snykが作成し、35件の脆弱性を修正するプルリクエストを示しています。
Snykはリポジトリを毎日継続的に監視し、新たに公開された脆弱性をテストして、新たなリスクが発生していないことを確認します。ユーザーに幅広いカバレッジを提供するため、Snykの脆弱性データベースは新しい脆弱性を定期的に反映しています。
Bitbucketの開発ワークフローをエンドツーエンドで保護
Bitbucket Cloudのサポートにより、Snykは次の方法でBitbucketの開発ワークフロー全体を保護できるようになりました。
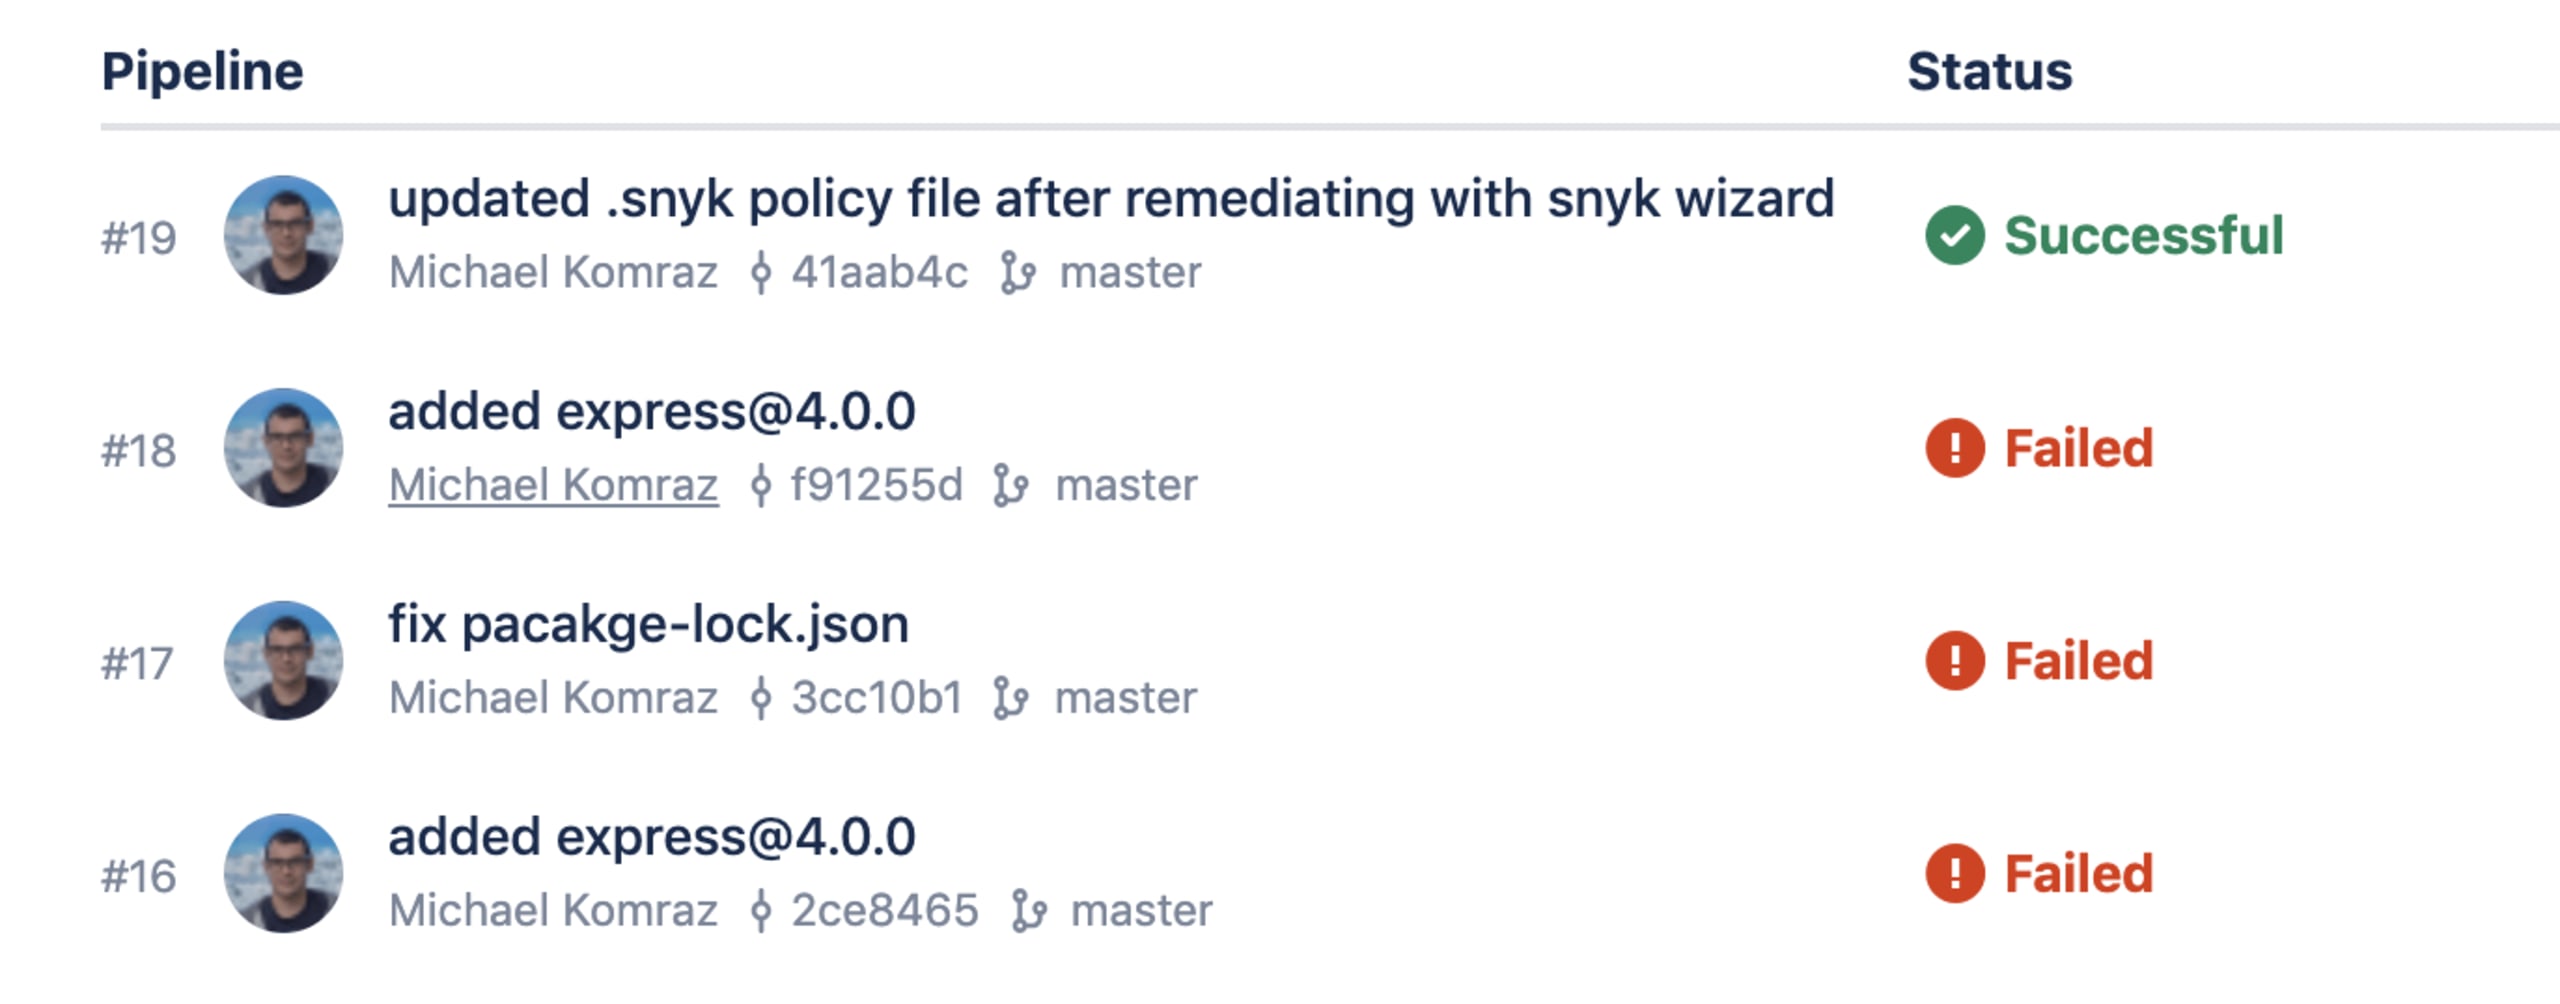
Bitbucket ServerおよびBitbucket Cloudと連携し、ビルドプロセス中に脆弱性を検査。Snyk Pipeを使って脆弱性をスキャンできます。
アプリケーションとDockerイメージの脆弱性を修正し、本番環境へのプッシュを防止
デプロイ後も継続的に監視
次の画像は、Snyk Pipeを使用した場合のBitbucket Cloudパイプラインのビルド結果を示しています。
利用を開始する
インテグレーションページから新しいBitbucket Cloudインテグレーションを追加するか、Bitbucket Cloudインテグレーションのドキュメントで詳細をご覧ください。
Atlassian Summit
Snykは、4月9日から11日までラスベガスで開催されるAtlassian Summitに参加し、Bitbucket向けの包括的なソリューションをご紹介します。ブース102にぜひお立ち寄りいただくか、こちらからミーティングをご予約ください。
安全な開発を!

