Snykを使ってArtifactoryをセキュアに

Or Fattal

2019年8月19日
0 分で読めますSnykのArtifactoryプラグインを使えば、本日から、脆弱性のあるアーティファクトが組織内で使用されないようにできます。ぜひご活用ください。
ArtifactoryのゲートキーパーとしてのSnyk
SnykのArtifactoryプラグインを使うと、チームでセキュリティ基準を定義し、組織全体に適用できます。定めたポリシーを満たさないアーティファクトは使用できないように制御できます。これにより、ワークフローの早い段階で脆弱性を検出し、開発を加速できます。
このプラグインはセキュリティゲートとして機能し、Artifactoryサーバー上で動作します。組織内の誰かがアーティファクトをダウンロードしようとすると、SnykのArtifactoryプラグインが要求されたライブラリを包括的な脆弱性データベースと照合してスキャンし、セキュリティ上の脆弱性がないかを確認します。さらに、ライブラリのライセンスがライセンスコンプライアンスの設定に適合しているかも検証します。要求されたアーティファクトに脆弱性やライセンス上の問題が検出された場合、ダウンロードを自動的にブロックし、関連情報をアーティファクトのメタデータとしてArtifactoryサーバーに追加します。
次の図では、プラグインの仕組みを手順ごとに説明します。
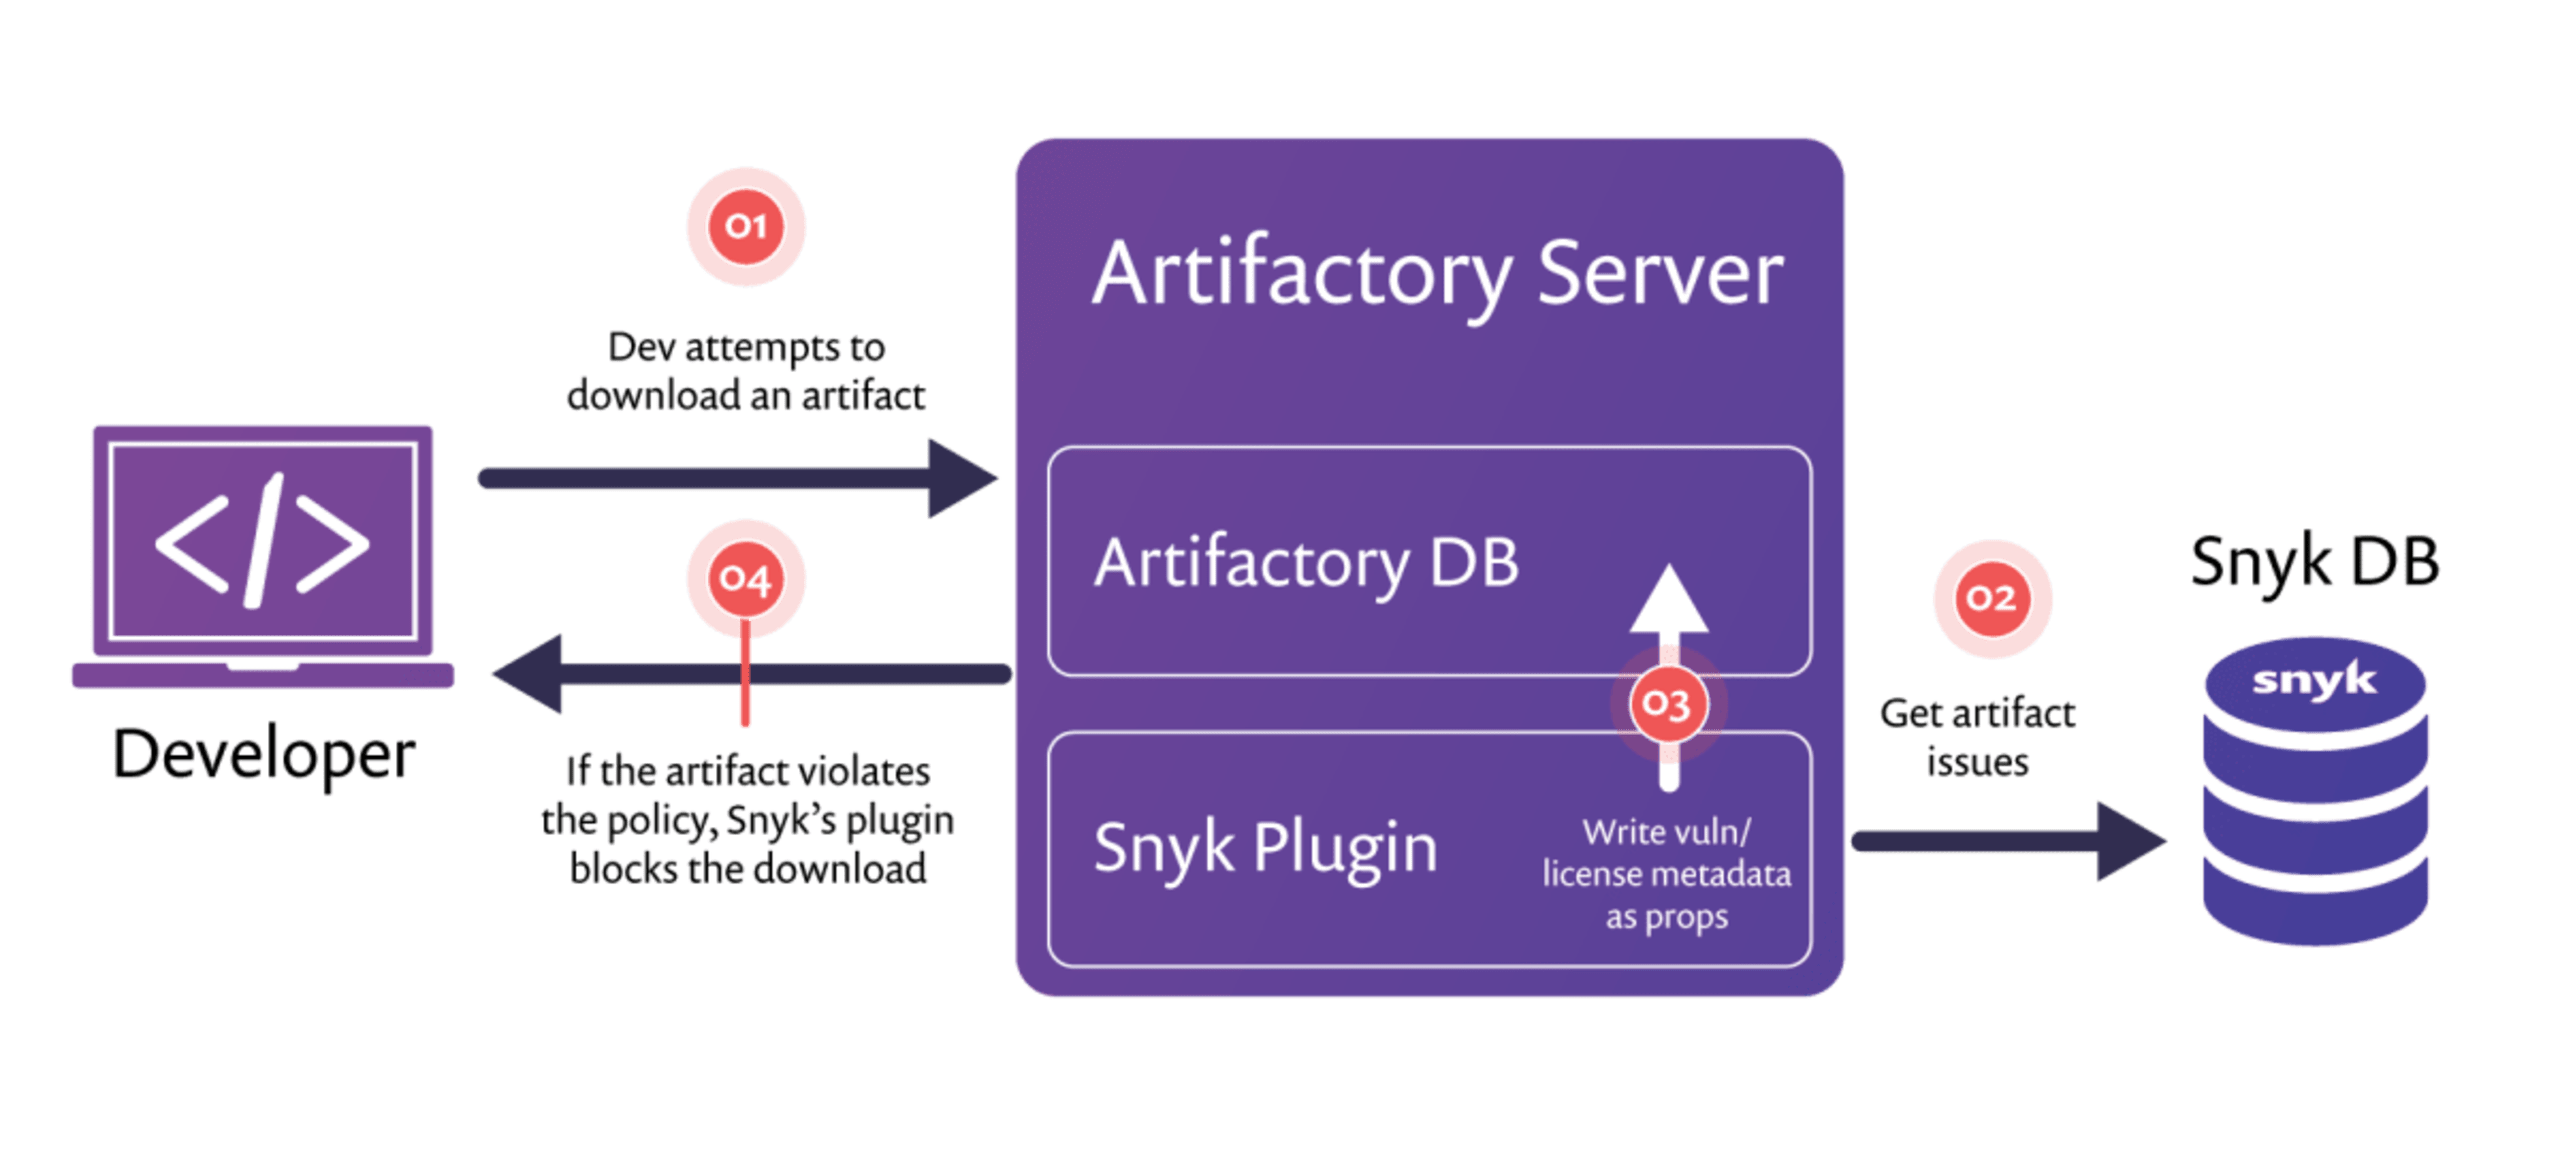
アーティファクトに実行可能なメタデータを付与
Snykは管理者に、各アーティファクトのトリアージと対応に必要な情報をすべて提供します。Snykが特定のアーティファクトの脆弱性やライセンス上の問題を分析すると、その結果はアーティファクトの追加プロパティとしてArtifactoryサーバーに保存されます。管理者は結果を確認し、アーティファクトを使用する前に、見つかった問題を評価して対応方針を決定できます。
次の画像は、アーティファクトのPropertiesタブにSnykのテスト結果がどのように表示されるかを示しています。

アーティファクトの許可・ブロックを管理者が制御Snykを使うと、管理者はどのアーティファクトをブロックするかを制御できます。プラグインの設定で、アーティファクトのダウンロードを禁止する脆弱性とライセンス上の問題の重大度レベルを指定し、独自のグローバルブロックポリシーを設定できます。重大度レベルは、セキュリティ上の脆弱性とライセンス上の問題について個別に設定します。ポリシー違反によりアーティファクトがブロックされた場合、Artifactory管理者はそのアーティファクトに限ってグローバルポリシーを無効にし、開発者がダウンロードできるようにできます。
次の画像は、プラグインの設定ファイルで重大度のしきい値を設定する方法を示しています。

Snykの脆弱性・ライセンスデータベースを活用
Snyk Artifactoryプラグインは、オープンソースのセキュリティ脆弱性を網羅したSnykのデータベースを活用しています。このデータベースは業界でもっとも包括的なものとして知られています。GoogleやMicrosoftのセキュリティを支えるデータベースとして採用されており、公開データベースより67%多くの脆弱性を収録しています。
プロセスのできるだけ早い段階からセキュリティを確保
プライベートレジストリをネイティブに保護することで、Artifactoryユーザーは、コーディングからデプロイまで開発プロセスを守るSnykのエンドツーエンドのセキュリティカバレッジを活用できます。Snykならではの特長として、IDE、Git、ビルドツールなどの開発ツール自体にセキュリティインサイトをネイティブに提供し、アラートに対してワンクリックで実行できる具体的な解決策を提示します。
利用を開始するには
SnykのArtifactoryプラグインは、テストAPIでサポートしているあらゆる言語(NPM、Maven、Ruby、Gradle、SBT、PIP)に対応しており、.Net、PHP、GO(depとvendor)にも近日対応予定です。導入はとても簡単です。GitHubのリポジトリからプラグインのアーカイブをダウンロードし、Artifactoryサーバーのpluginsフォルダーに展開するだけです。詳しくは、Artifactoryプラグインのドキュメントをご覧ください。
安全な開発を!