Amazon Elastic Kubernetes Service(Amazon EKS)のワークロードを保護する新しいAWS Quick Startが利用可能に

Jay Yeras
2020年7月23日
0 分で読めますSnyk Containerとサンプルデプロイを活用し、Amazon Elastic Kubernetes Service(Amazon EKS)で実行されるワークロードをすばやく簡単に保護できる新しいAWS Quick Startを発表できることを大変うれしく思います。
Snyk ContainerのKubernetesモニターは、EKSでワークロードが作成または変更されるとそれを検出し、基盤となるコンテナイメージをスキャンして、検出された問題の修正方法を提案します。また、EKSインテグレーションの一環として、アプリケーションを攻撃されやすくする可能性のあるワークロードの設定上の問題もお知らせします。
以前の記事でKubernetesのセキュアな設定やKubernetesワークロードのセキュリティレポートの自動化についてお読みになった方は、1つ以上のKubernetesクラスターにKubernetesインテグレーションを手動でインストールされたことでしょう。Amazon EKSでは、3つのデプロイ方法から選べるワンクリックデプロイをご利用いただけます。
AWS Cloud上のKubernetesワークロードのモニタリングと保護は、Snyk Containerをご利用のお客様なら簡単に始められます。
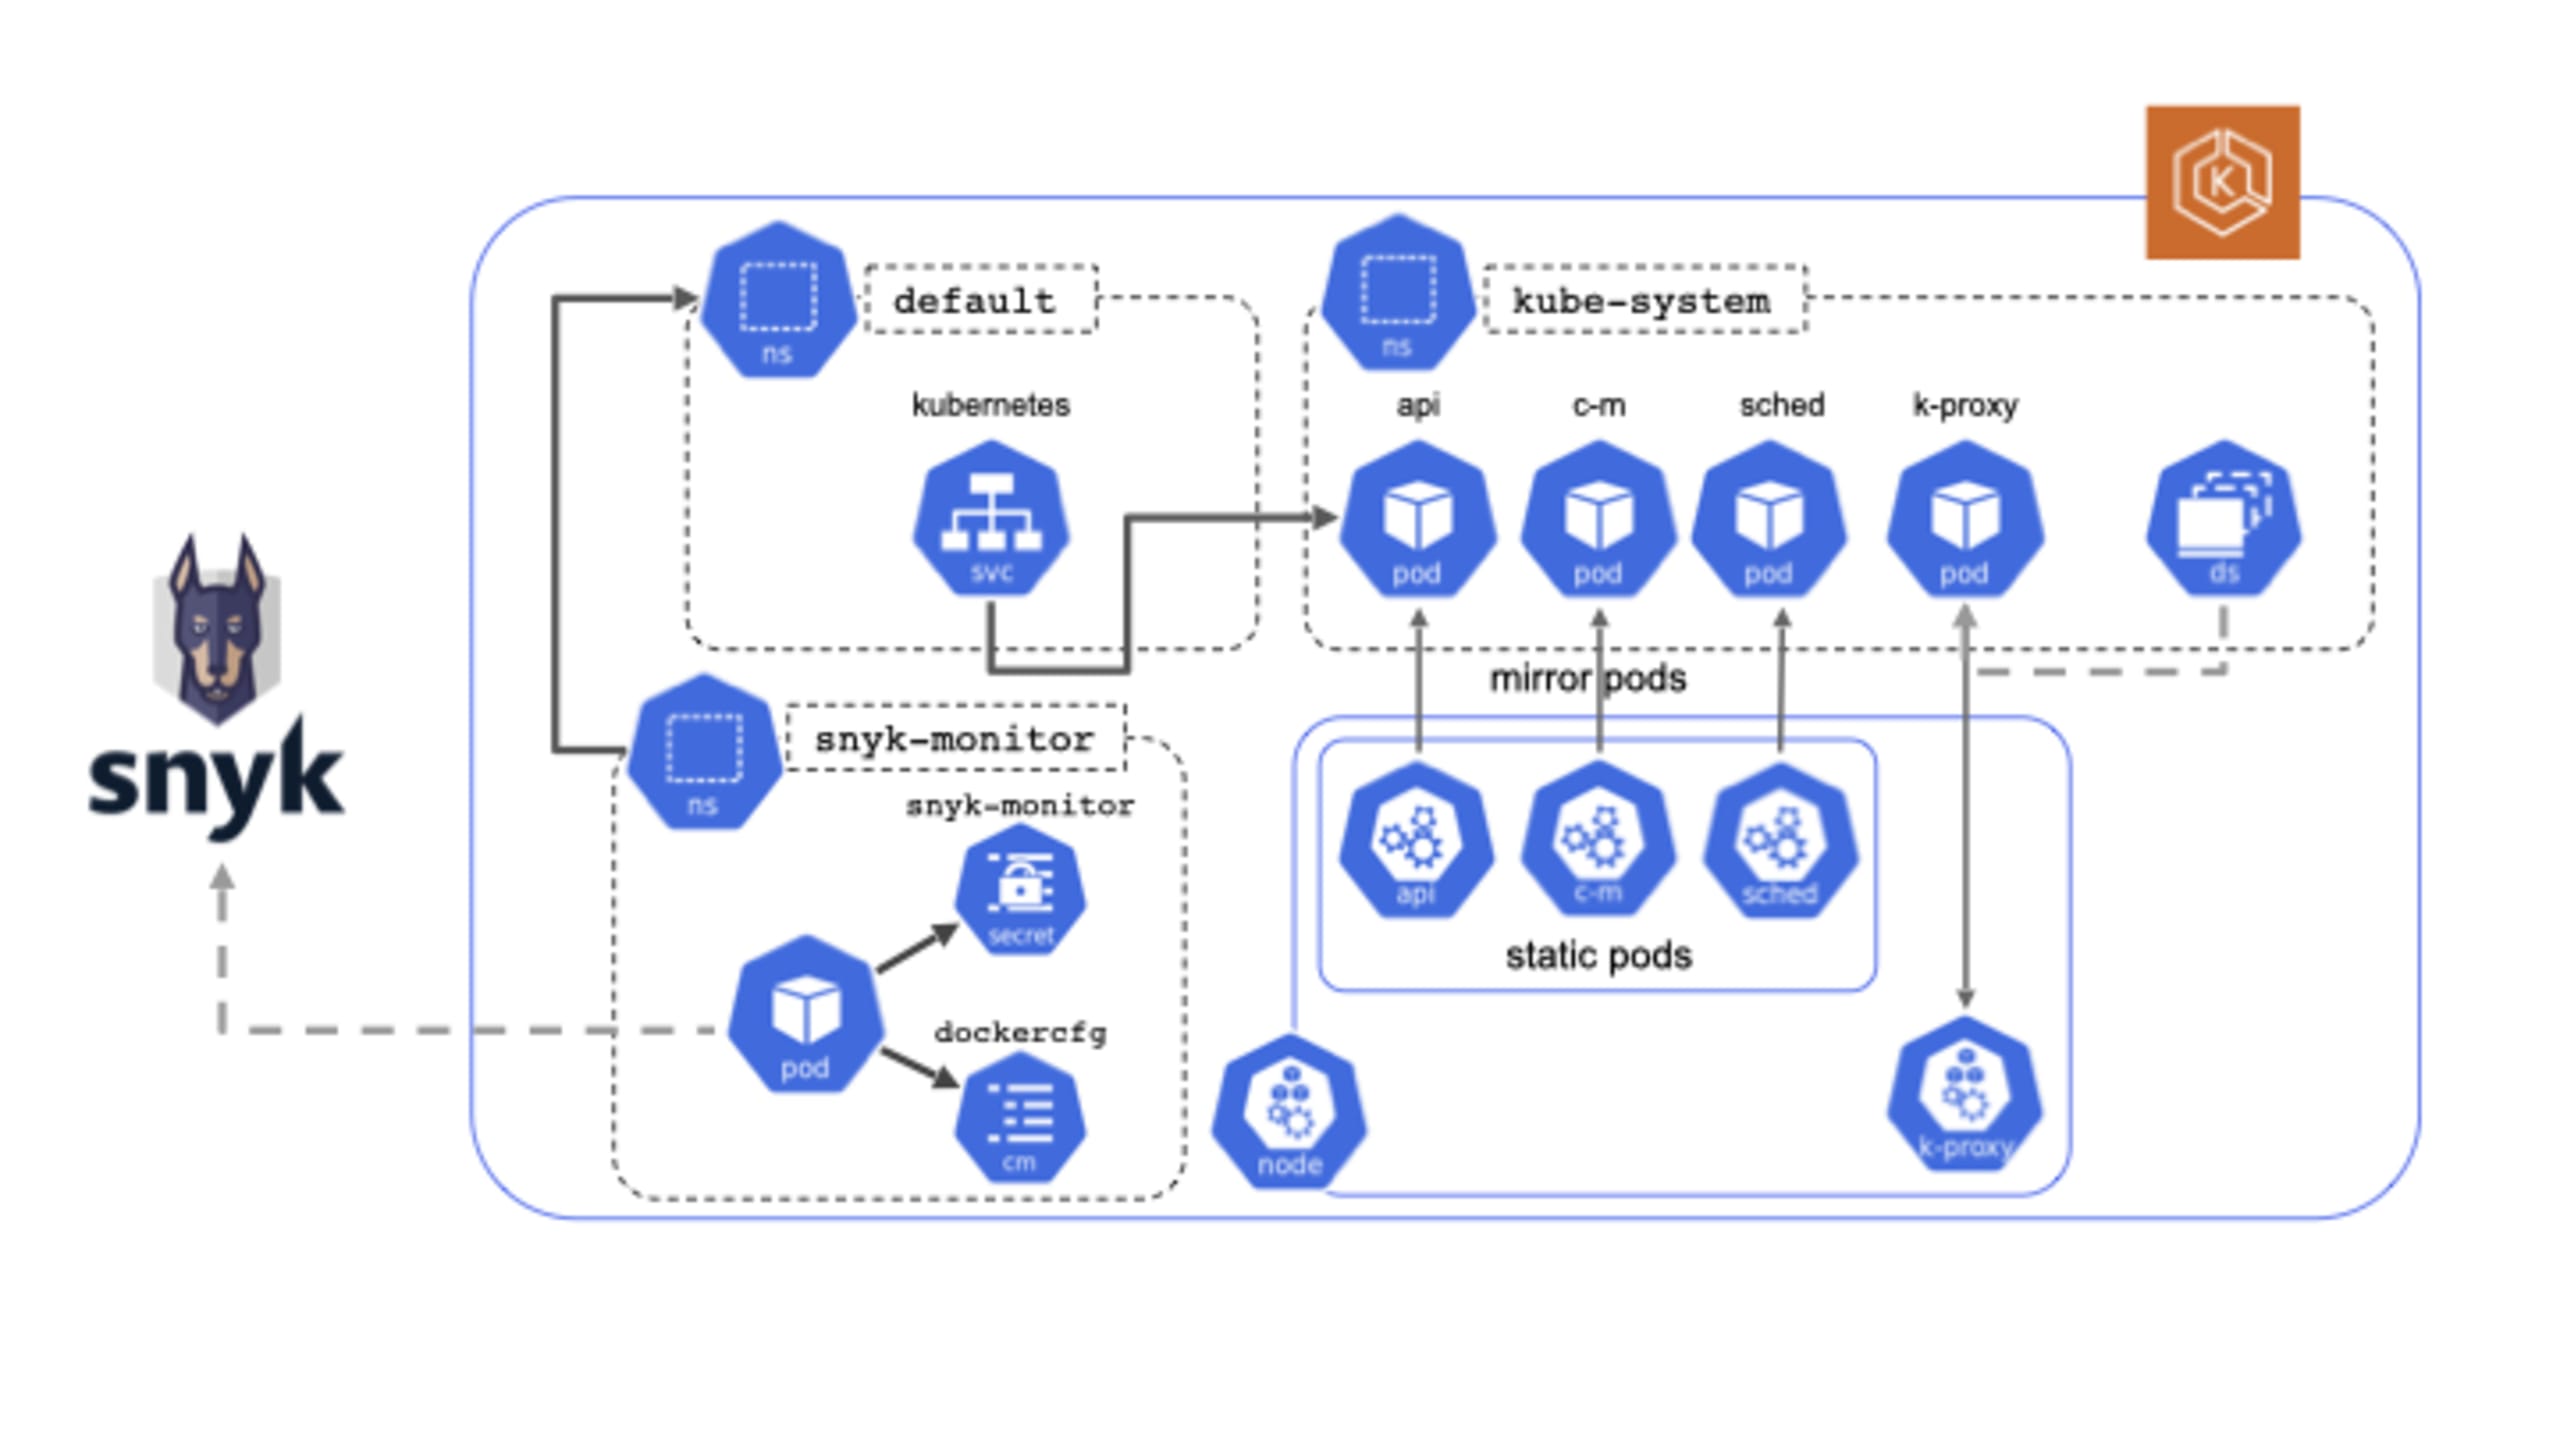
選択するデプロイ方法によって、AWSアカウントにプロビジョニングされるAWSサービスは異なります。ただし、Snyk ContainerのKubernetesインテグレーションは、どの方法でも自動的にデプロイされます。図1に、Amazon EKSクラスターへのデプロイの詳細を示します。
Infrastructure as Code(IaC)を活用して運用を効率化することで得られるシンプルさと標準化に加え、AWS Quick Startsは有力な選択肢です。SnykのようなAWSソリューションアーキテクトやパートナーが連携し、AWSのセキュリティと高可用性に関するベストプラクティスに沿って、お客様が重要なテクノロジーを導入できるよう構築しているからです。つまり、専門家が構築・保守するソリューションであり、AWS Well-Architectedに準拠しているという安心感を得られます。
デプロイ方法の一つとしてEKSクラスターをデプロイすると、3つのAWSアベイラビリティーゾーンにまたがる高可用性の、Kubernetes適合認定済みクラスターが構築されます。選択内容によっては、AWSのセキュリティに関するベストプラクティスに準拠したパブリックサブネットとプライベートサブネットを備える仮想プライベートクラウド(VPC)が含まれます。Kubernetesノードはプライベートサブネットにデプロイされます。また、AWS Auto Scalingグループ内にLinux踏み台ホストを追加でデプロイすることもできます。これにより、Secure Shell(SSH)経由でKubernetesクラスターに安全にインバウンドアクセスできます。さらに、クラスター管理用のKubernetes kubectlコマンドラインインターフェースを踏み台ホストに設定するところまで対応しています。
さらに簡単に始められるよう、デプロイの例をご紹介します。上記のいずれかのデプロイ方法をクリックすると、AWSコンソールに移動し、いくつかの追加オプションを選択できます。
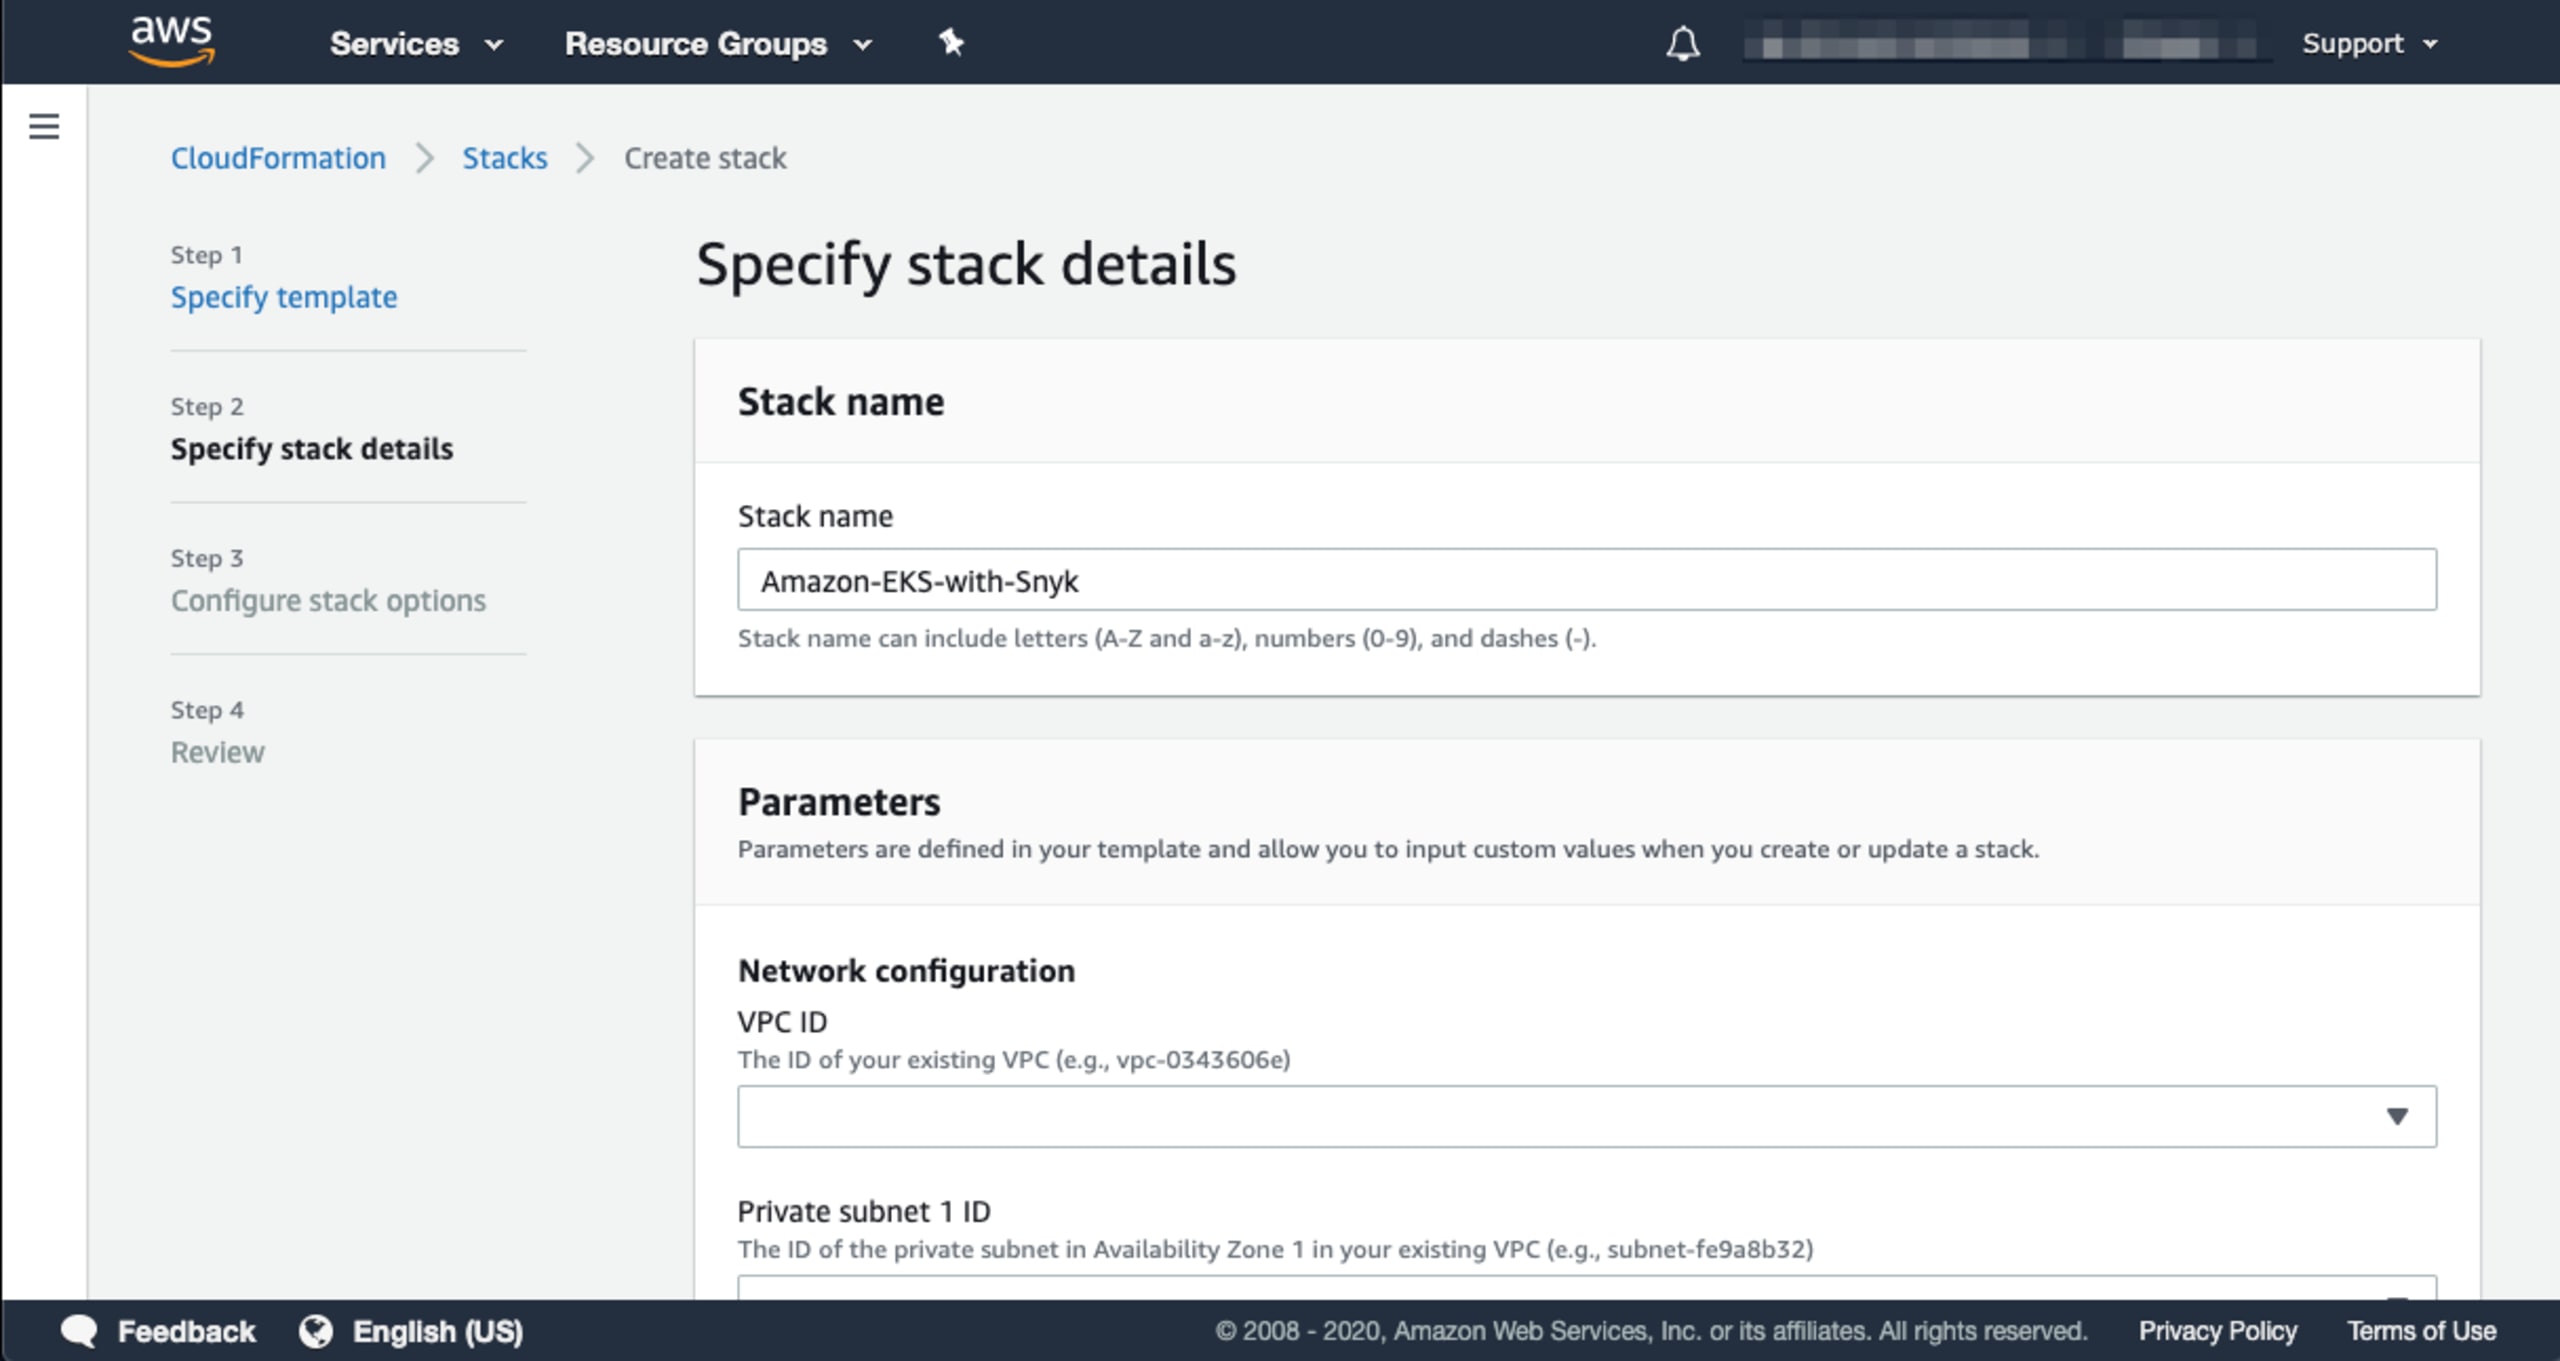
「Stack name」フィールドのデフォルト値をそのまま使用することも、任意の名前を入力することもできます。このフォームはセクションごとにカテゴリ分けされています。以下のように、下にスクロールして「Amazon EKS configuration」セクションを表示します。
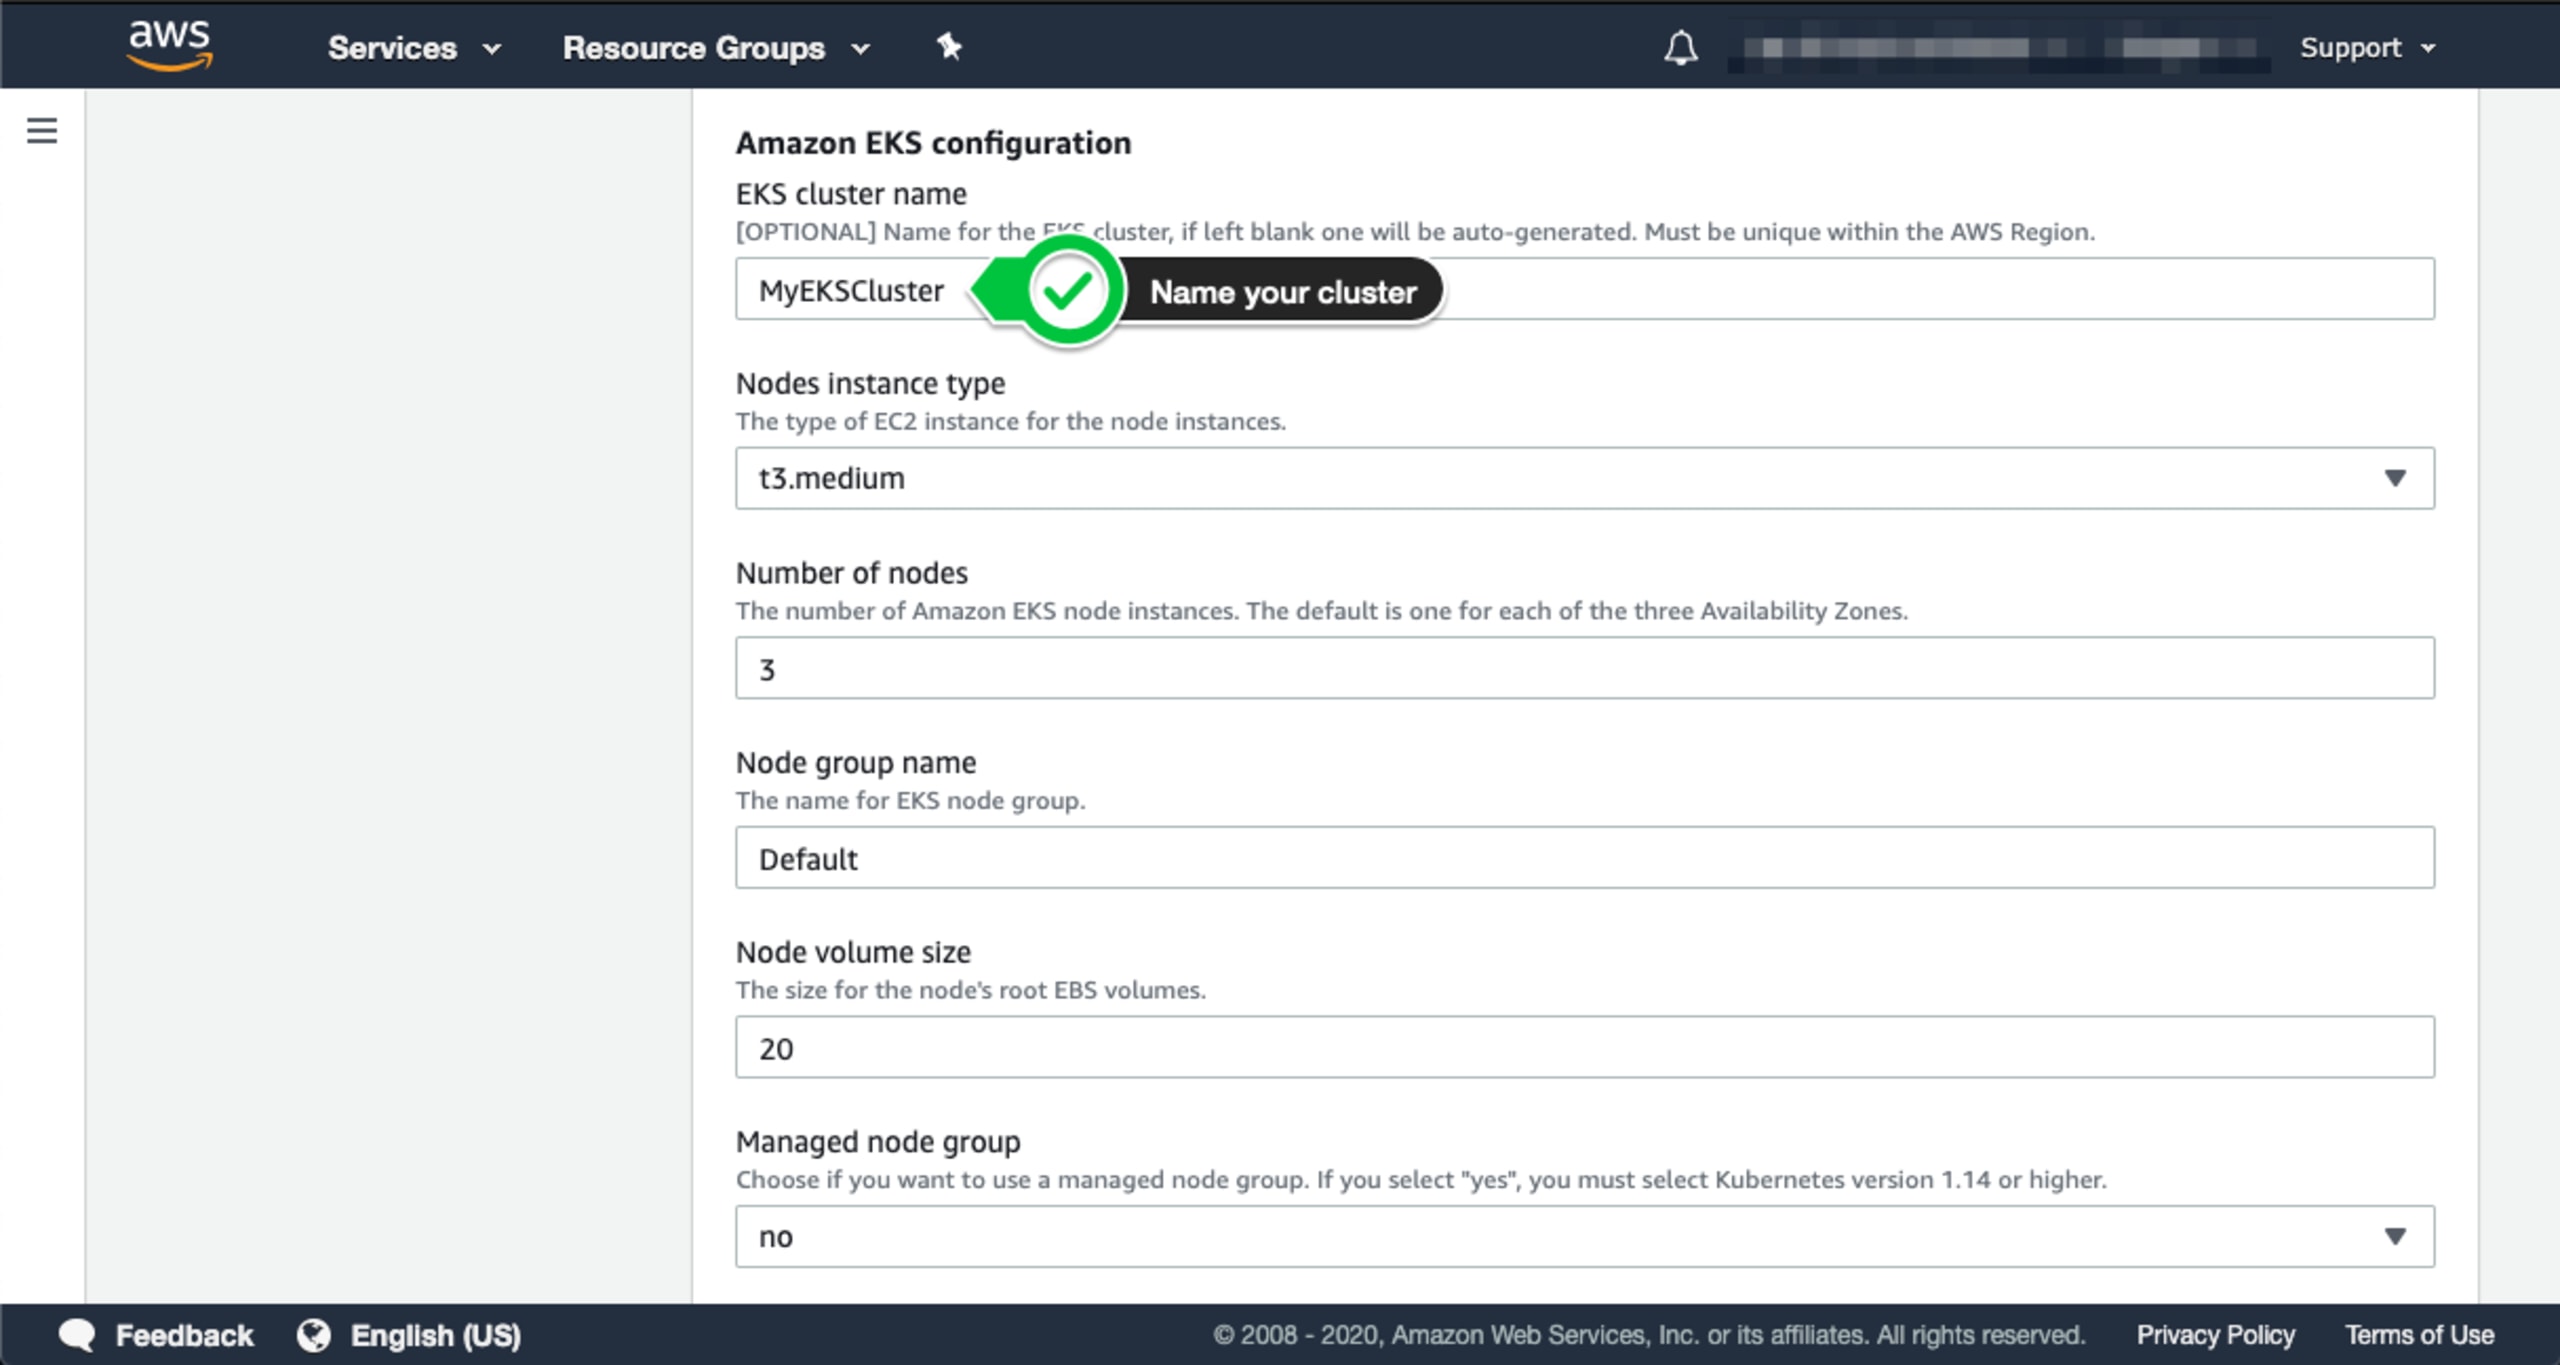
クラスター名を入力してください。追加オプションも設定できますが、この例ではデフォルトの設定を使用します。下にスクロールして「Snyk monitor」セクションを表示し、Snyk Integration IDを入力します。
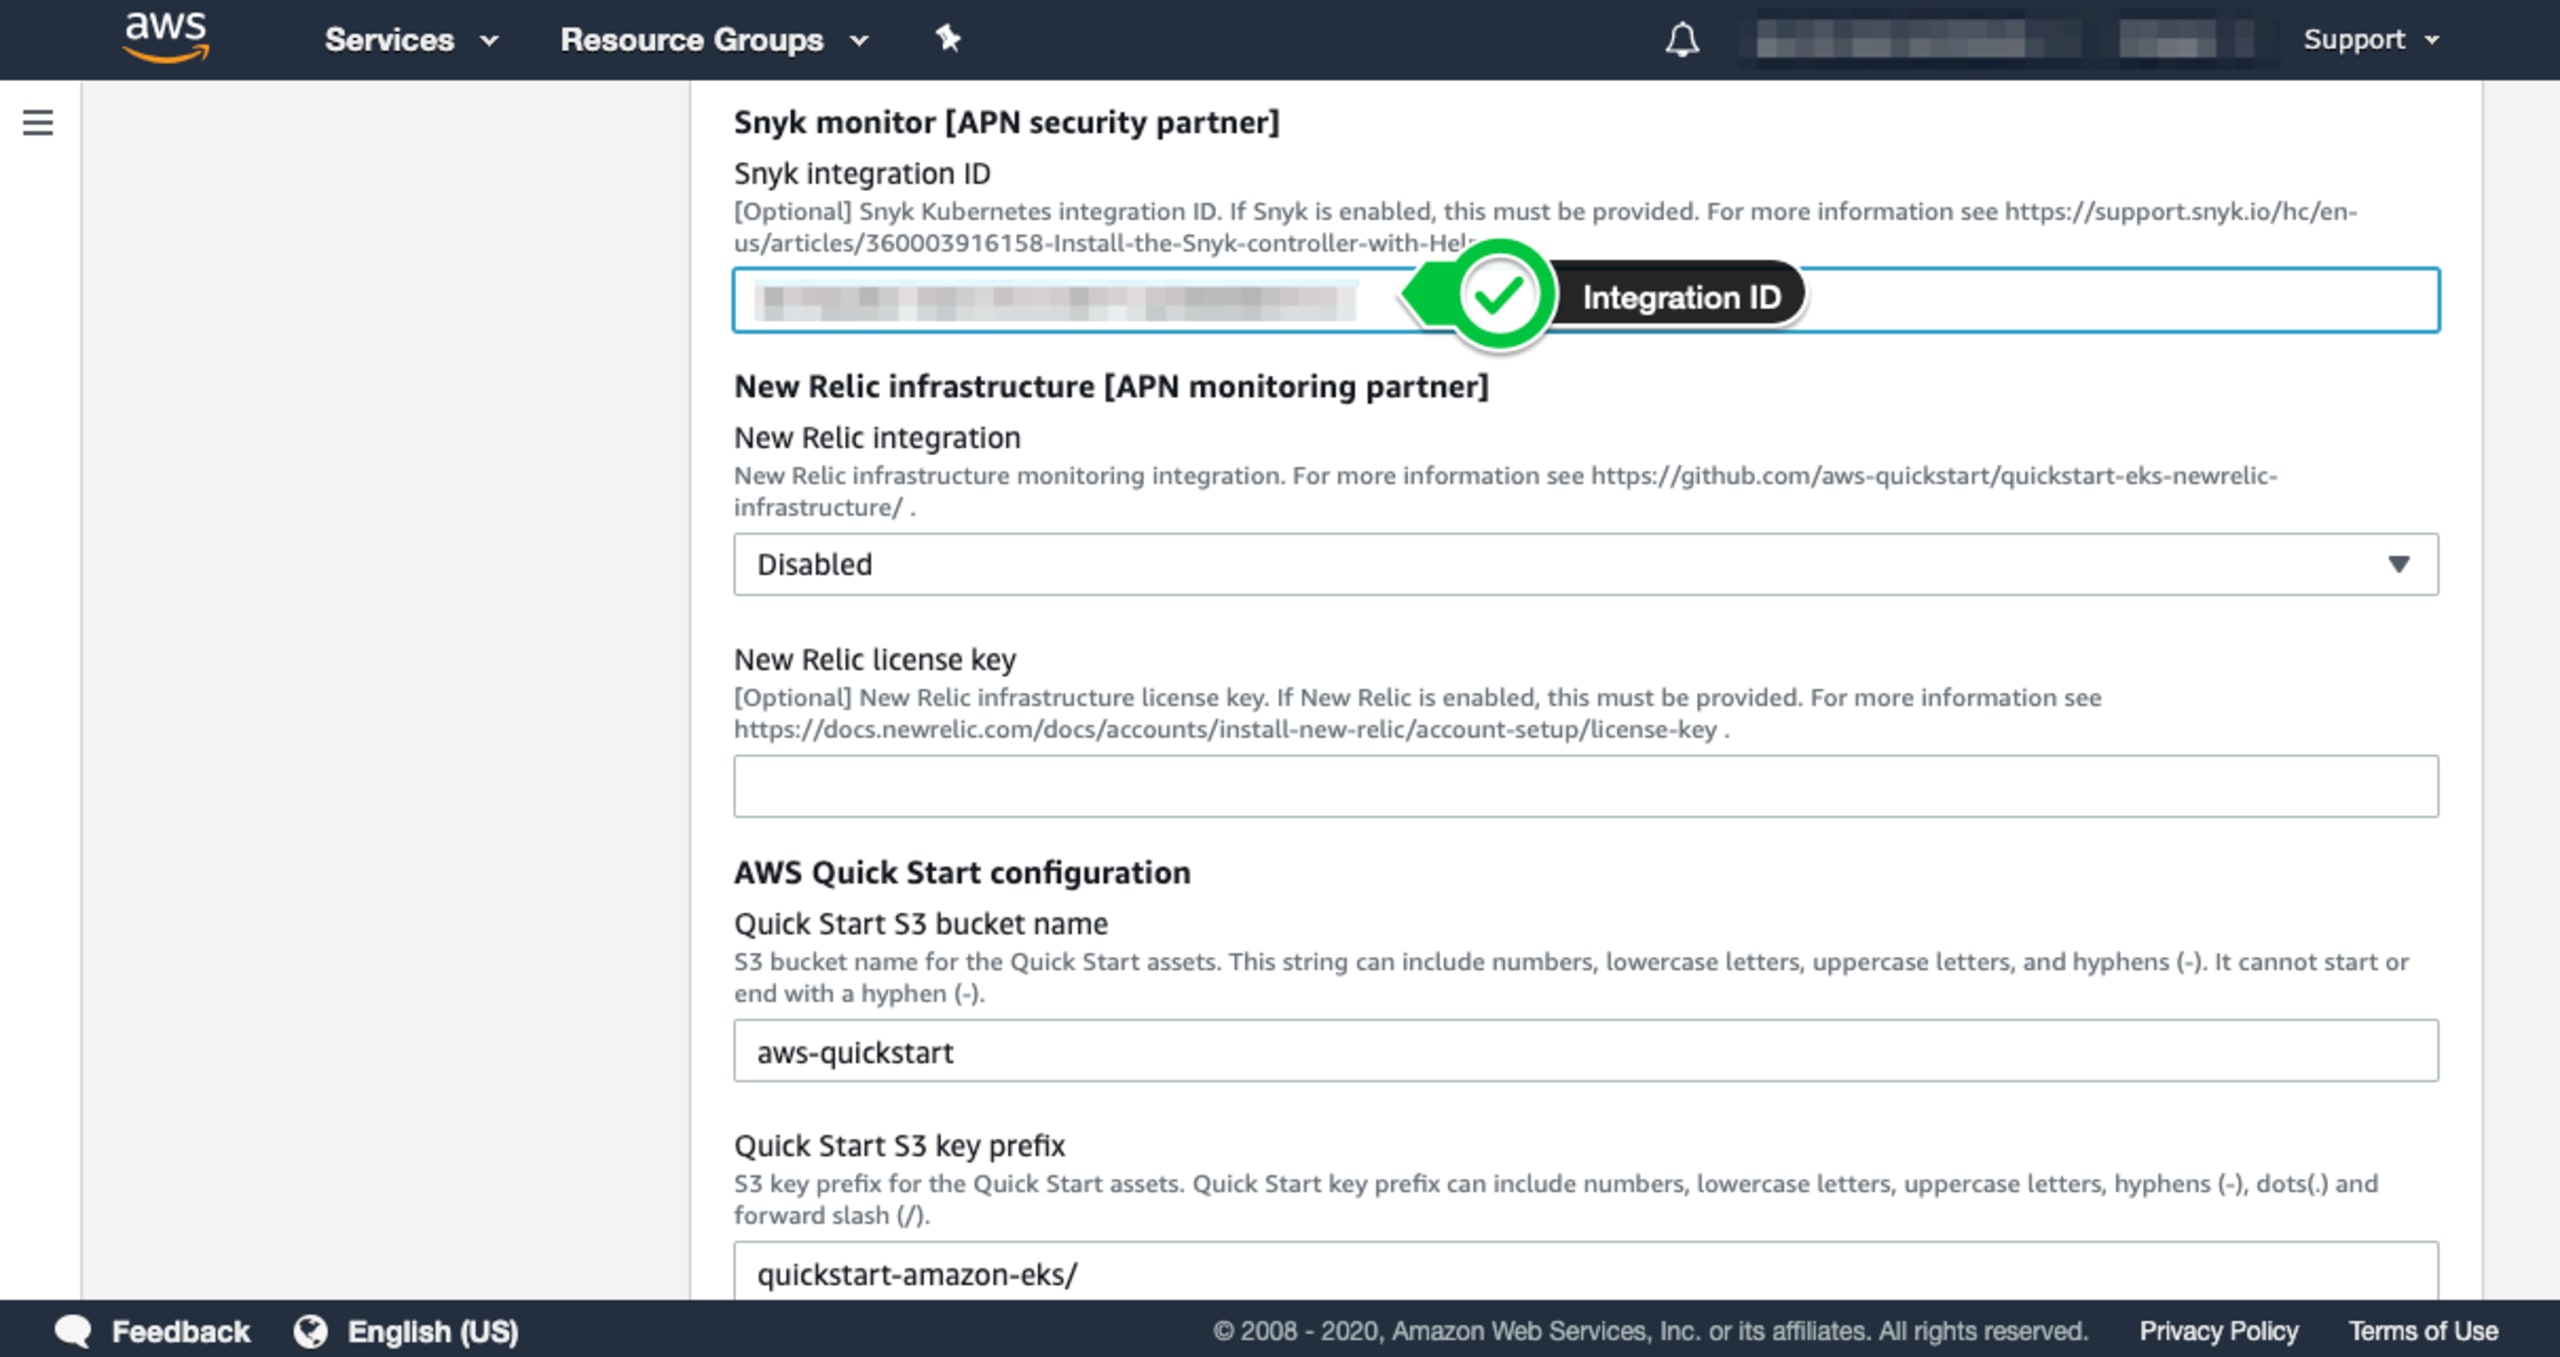
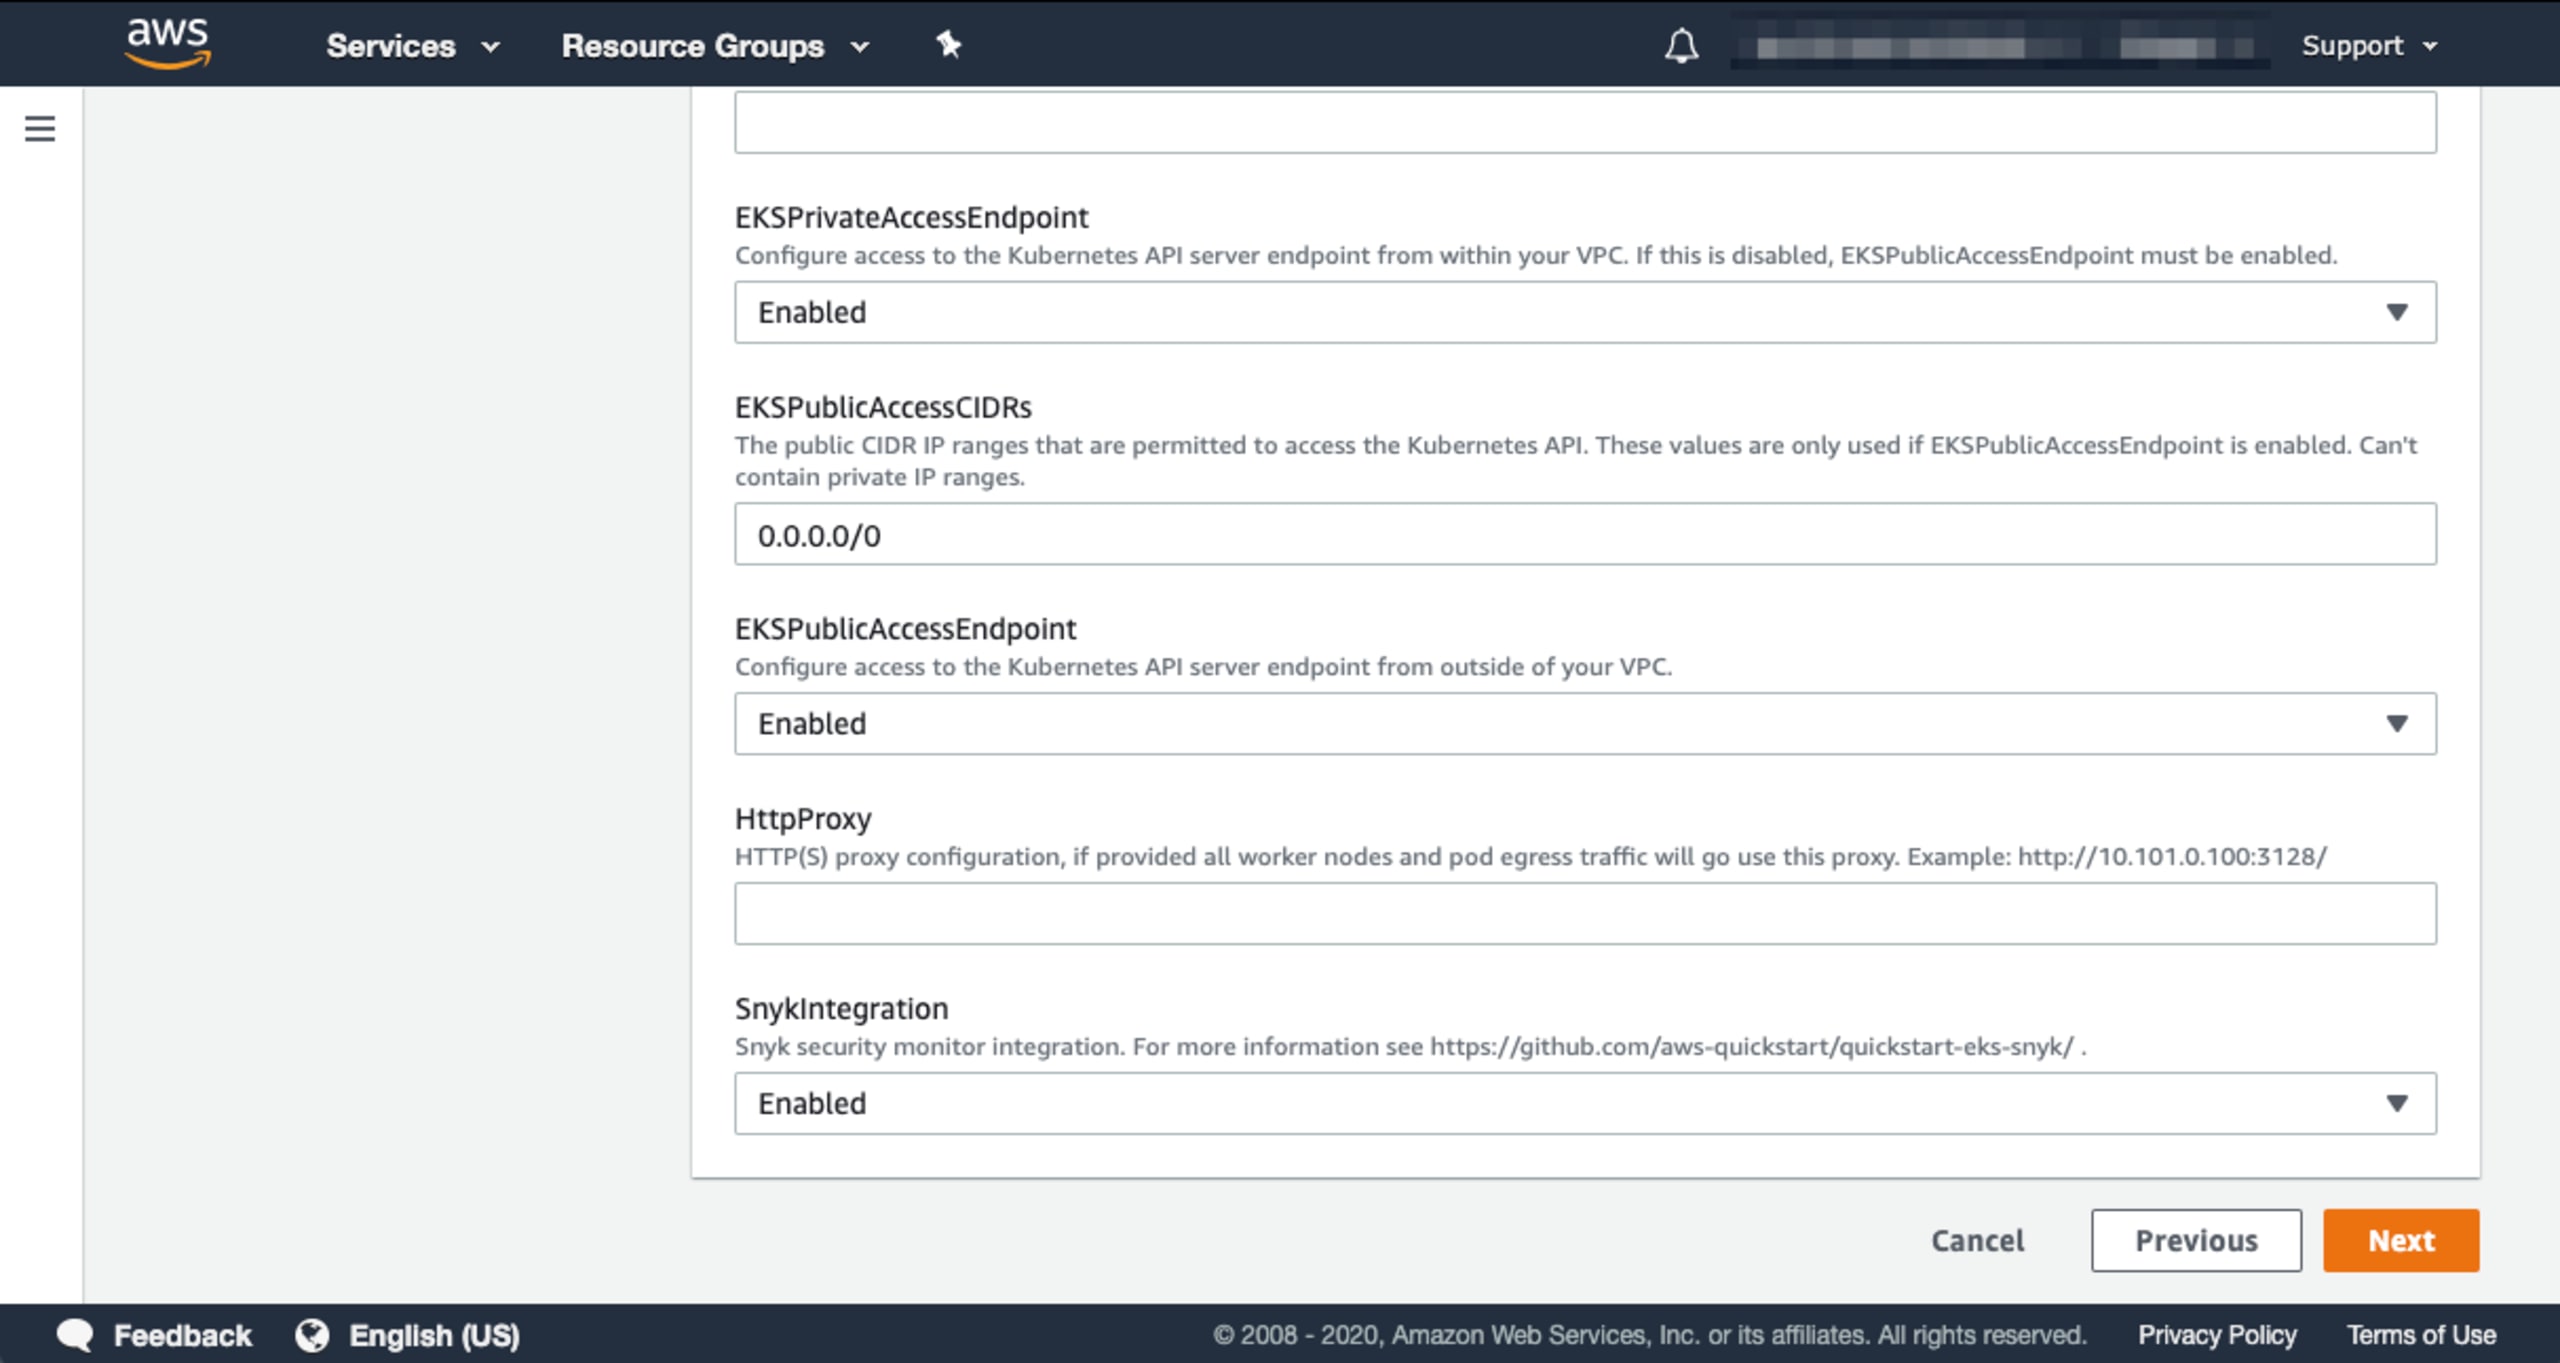
ニーズや要件に応じて、デプロイに関する追加オプションを設定できます。たとえば、踏み台ホストをデプロイしない場合は、そのオプションを選択できます。また、ALB Ingress Controllerの有効化やEKS Public Access Endpointの有効化も選択できます。これらの項目は「Optional Kubernetes add-ins」セクションにあります。最後に、この項目を「Enabled」に切り替えてSnykインテグレーションを有効にし、以下のように「Next」ボタンをクリックしてください。
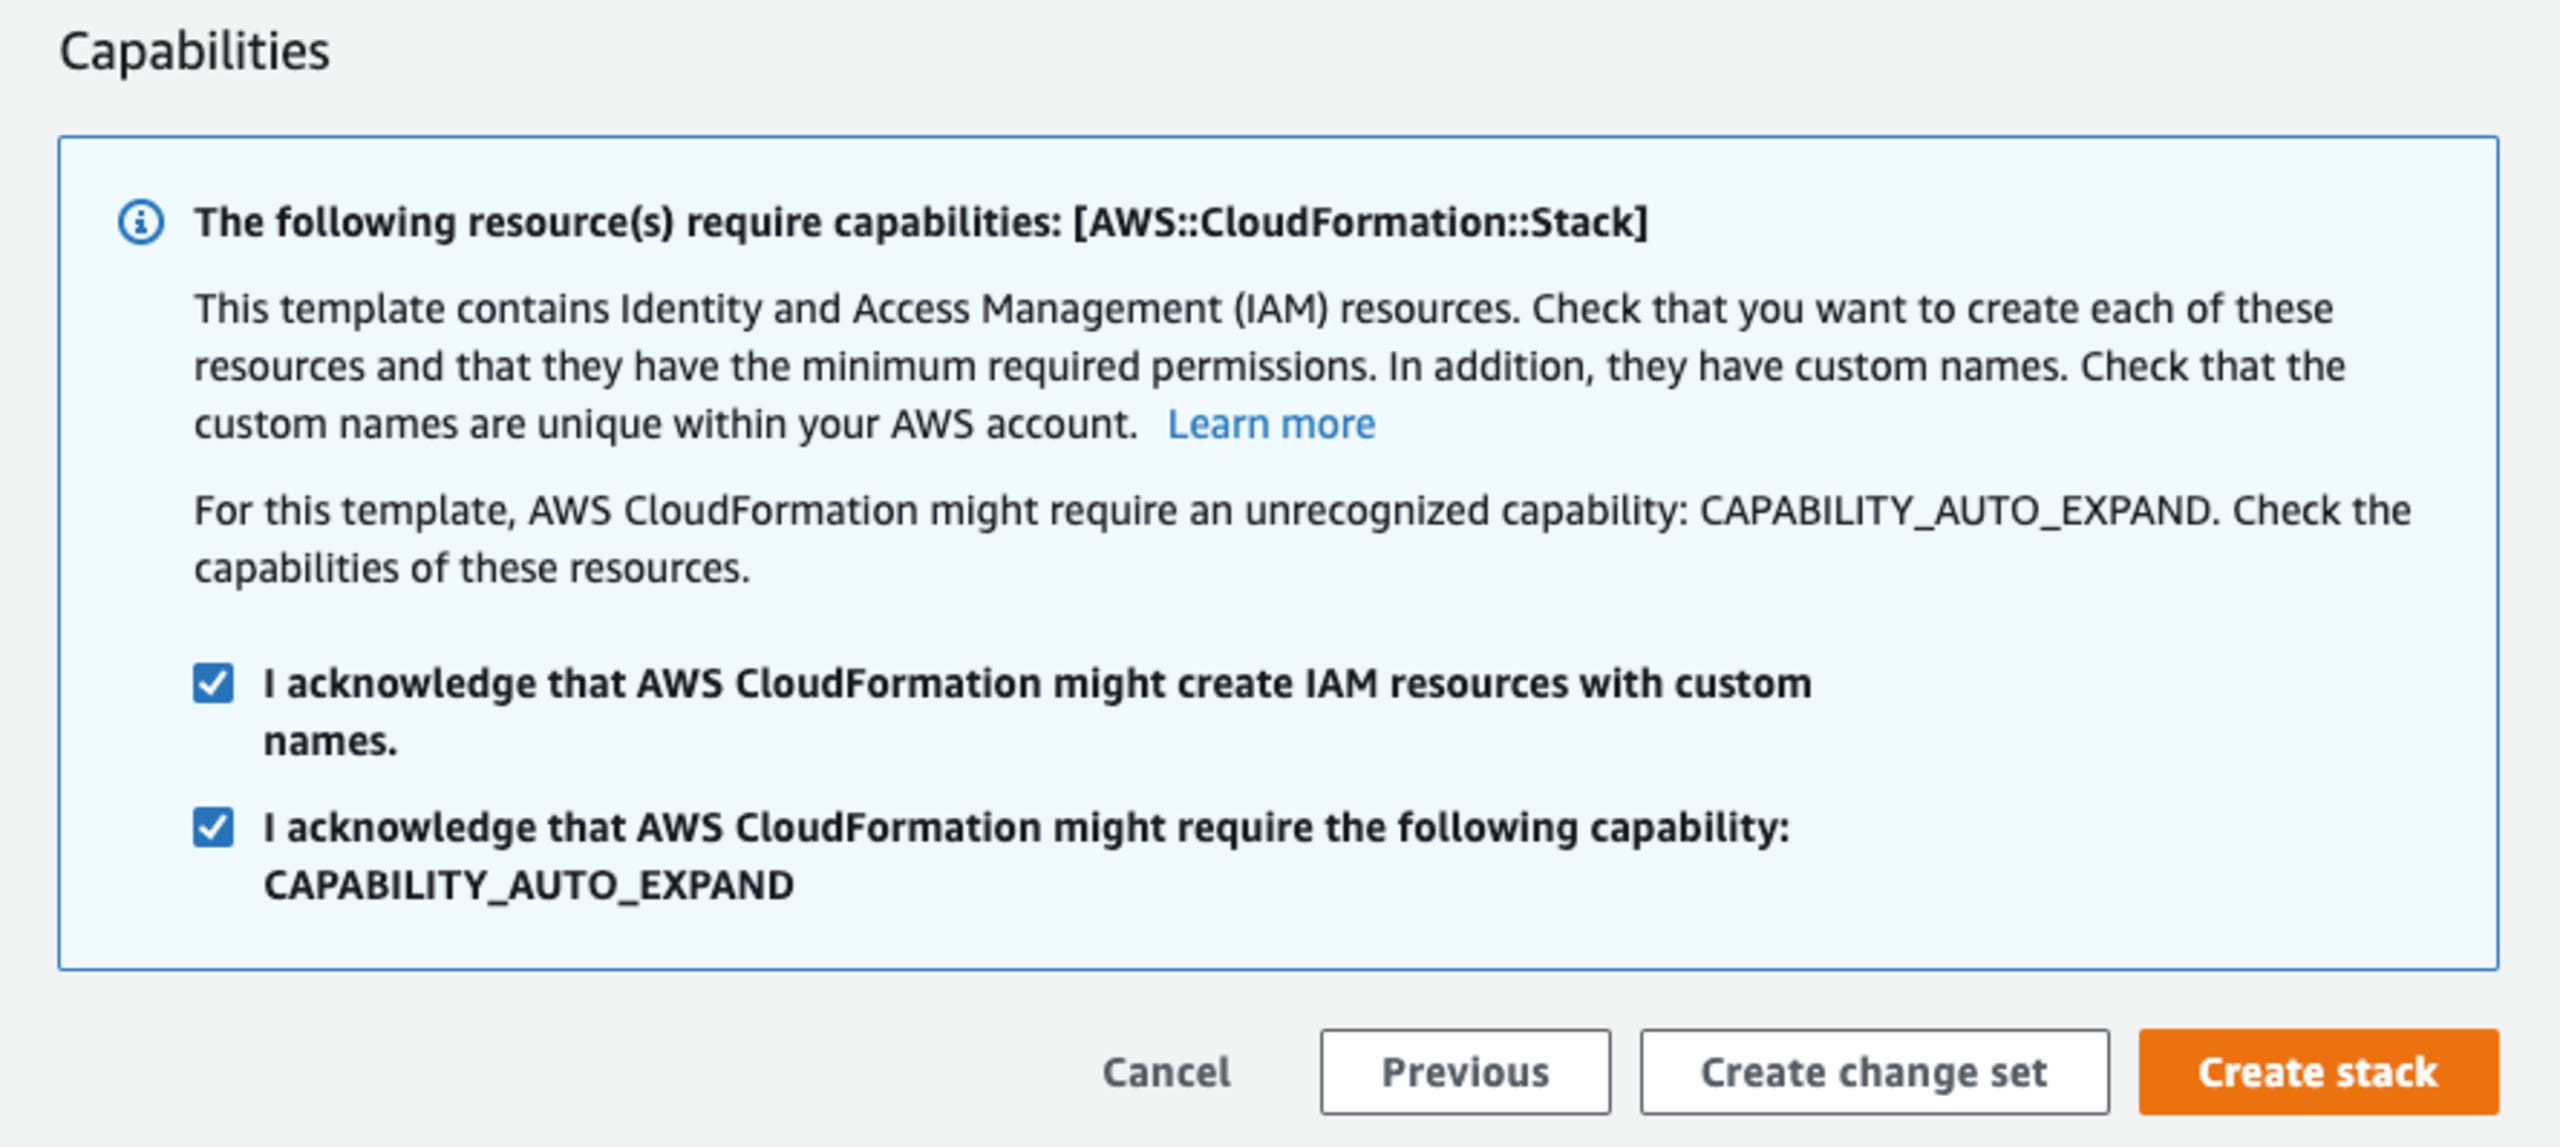
最後に、2つの確認事項に同意して「Create stack」ボタンをクリックすれば、Kubernetesクラスターの保護を始める準備は完了です。
デプロイ方法によっては、完了までに約10分以上かかる場合があります。完了を待つ間、先ほどご紹介した記事を読んだり、Snykブログでほかの興味深いトピックをご覧になったりしてお過ごしください。
無料アカウントに登録するとSnykをご利用いただけます。AWS Marketplaceのセルフサービス機能を通じてSnyk製品を購入できるほか、Private Offersやカスタム契約でもご購入いただけます。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップで、CTFチャレンジの解き方を学びましょう。