Kubernetesデプロイメントにおける脆弱性の優先順位付け

2020年8月6日
0 分で読めますSnykは最近、検出した脆弱性の優先順位付けに役立つPriority Scoreを導入しました。対応が必要な最重要の問題を特定できます。
優先順位付けとSnyk Container
新しいPriority ScoreはSnyk Containerで全面的にサポートされています。すべてのコンテナイメージは、脆弱性の深刻度、利用可能なエクスプロイトに関するデータ、既知の修正があるかどうかに基づいてスコアが付けられます。この新機能により、チーム全体で最も重要な問題をより簡単に修正できます。
Kubernetesから得られる追加情報
Kubernetesでは、脆弱性の優先順位付けに役立つ情報をさらに多く利用できます。以前からKubernetes integrationをご利用のSnykのお客様は、Kubernetesワークロード(デプロイメント、cronjob、replicationcontrollerなど)の設定状況に関する情報が表示されることをご存じでしょう。
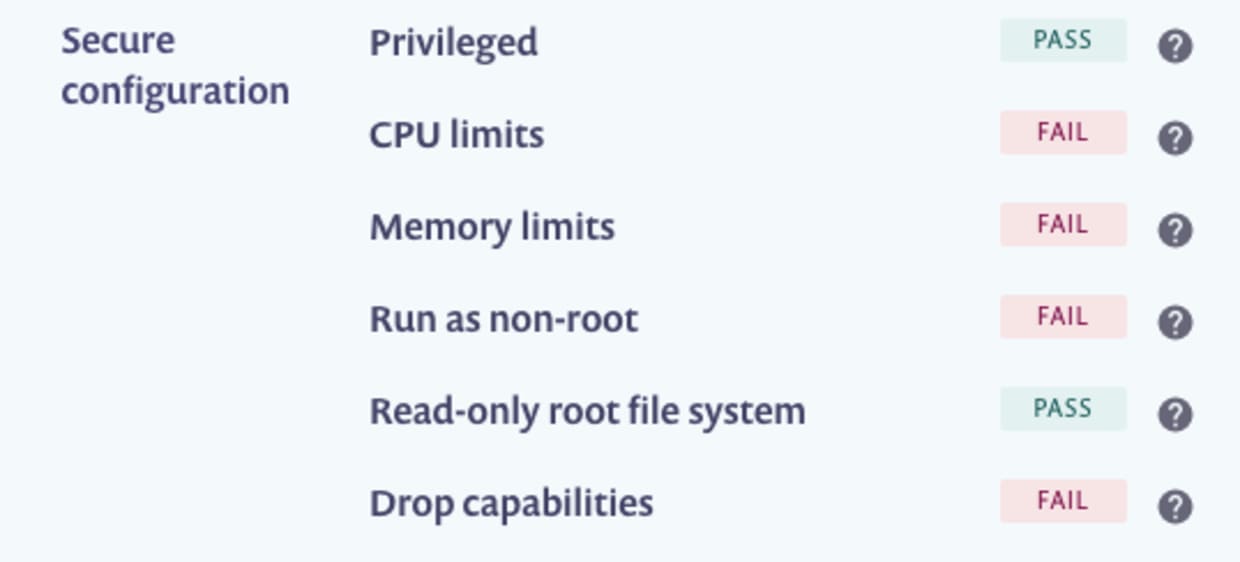
Kubernetesの設定は複雑で、選択肢によってはセキュリティ上の問題につながる可能性があります。
脆弱性そのものについても、多くのデータを保有しています。CVSSシステムには、脆弱性に関する情報や悪用に必要な条件を示すベクトル(AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:N/A:Lなど)があります。また、CWEでは脆弱性の種類が体系的に分類されています。
状況が変われば、優先度も変わる
Snyk ContainerのKubernetes integrationでは、この設定情報と詳細な脆弱性データを考慮してPriority Scoreを算出します。設定が不十分なワークロードに存在する脆弱性は、適切に設定されたワークロードにある脆弱性より高いスコアになります。高い権限に依存する脆弱性は、機能を制限し、rootとして実行できないようにした適切なワークロードの場合、スコアが低くなります。変更は小さなものでも、すべてのワークロードを対象に考慮することで、シンプルなリスク計算に基づいて何から対応すべきか判断しやすくなります。
設定が不十分なワークロードに存在する脆弱性は、適切に設定されたワークロードにある脆弱性より高いスコアになります。
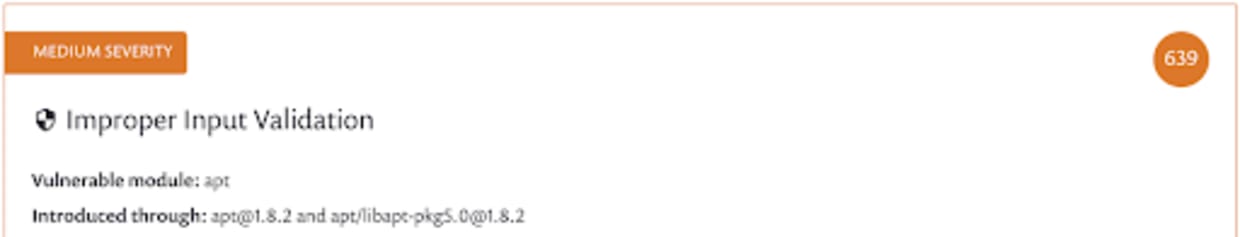
上記のスコア(639)は、設定が不十分なKubernetesデプロイメントにある脆弱性のものです。この脆弱性は、サービス拒否攻撃につながる可能性があります。CPUとメモリの制限は個々のコンテナを保護できない場合がありますが、ノードや関連する他のサービスへのリスクを軽減するのに役立ちます。デプロイメントの設定を改善してみましょう。
Kubernetesワークロードを更新すると、Snykは更新後の設定を自動的に検出します。ここでは、CPUとメモリの両方に制限が設定されていることがわかります。
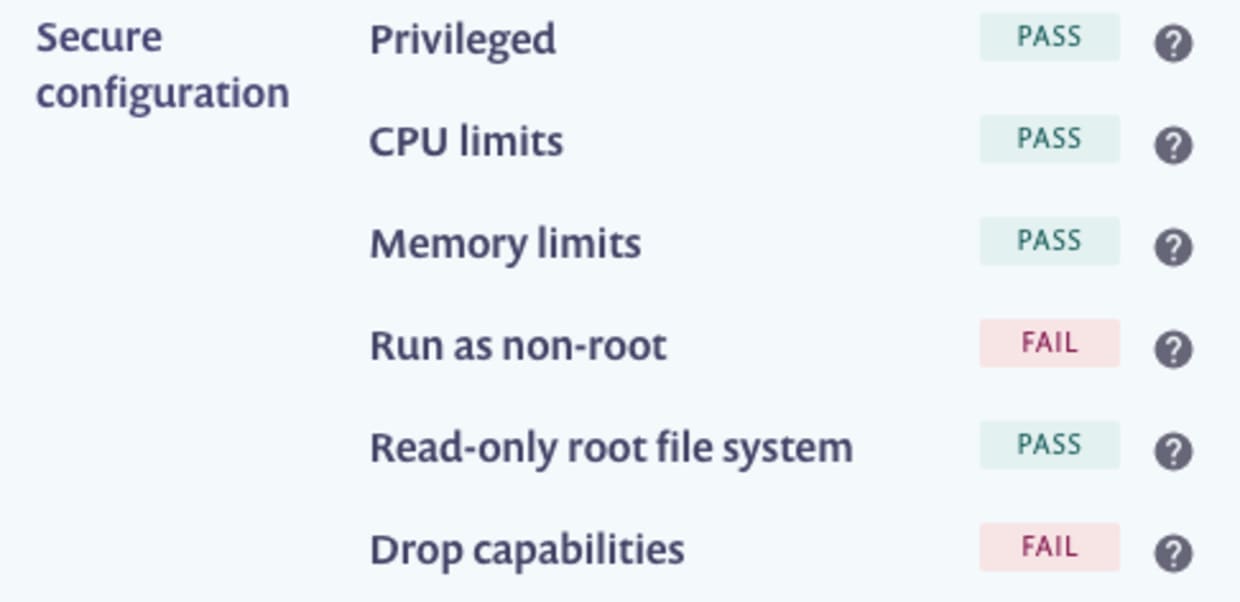
これにより、この脆弱性に伴うリスクがわずかに低下するため、優先度スコアも下がります。
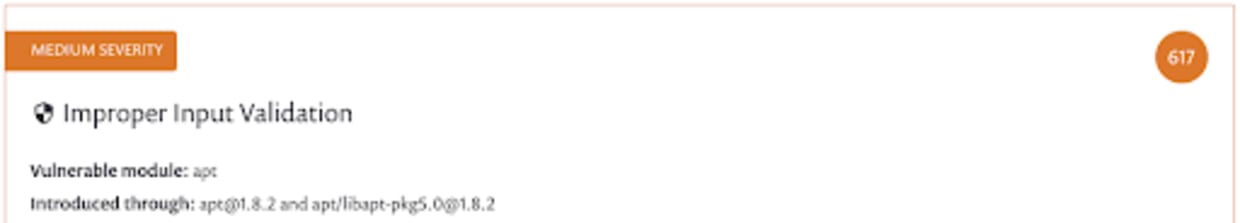
Snyk Containerにおけるコンテナイメージの動的な優先度スコア
状況に応じた優先順位付けのメリット
Snykの優先度は相対的なものです。個々の脆弱性に意味のある絶対値を示すというより、すべての脆弱性の中で次に何をすべきかを判断するのに役立ちます。一方、CVSSは絶対的な指標であり、お客様固有の状況によって変わることはありません。それぞれ異なる目的に役立ちます。多数の脆弱性に直面し、それらがシステム内のどこに存在するかについて多くの情報がある場合は、Snyk Priority Scoreを使って、最初に対処すべき最重要の問題を判断できます。
キャプチャー・ザ・フラッグを始めよう
オンデマンドのバーチャル入門ワークショップを視聴して、キャプチャー・ザ・フラッグの課題の解き方を学びましょう。


