NPMエコシステムを悪用したフィッシングキャンペーン

2025年10月10日
8 分で読めます202unpkg.com CDNを
攻撃者はmad-x.x.x.x.x.x(xは
パッケージを
今回のサプライチェーン攻撃で起きたこと
大量の
パッケージ公開:攻撃者は、 多数の npmパッケージ (パターン redirect-[a-z0-9]{6})の作成を 自動化しました。 内容は 最小限で、 beamglea.jsとHTMLの 誘導ファイルが 含まれていました。 CDNでの
自動公開:パッケージの バージョンが 公開されると すぐに、 人気の 高い 一元管理型CDNリソースである unpkg.comを<script src="https://unpkg.com/<name>@<ver>/beamglea.js">で参照し、 これらの 悪意ある パッケージを 利用できるようになります。 フィッシングの
配布:標的に、 請求書などを 装った カスタムHTMLファイルが 届きます。 これを 開くと、 unpkgのスクリプトが 読み込まれます。 認証情報の
窃取:スクリプトは 直ちに 攻撃者の ページへリダイレクトし、 URLフラグメントを 使って 被害者の メールアドレスを 渡す ため、 フィッシングフォームには あらかじめ 入力されています。 これに より、 サーバーログに 記録されない 効果的な 信頼の 手掛かりが 生まれます。
タイムライン
この
202
5年9月2 4日:インフラに 関する 初期の 痕跡が 公に 報告されました。 202
5年10月 9日:Socketが、 175個の パッケージ、 「“Beamglea”」と いう コードネーム、 redirect-*という 命名規則、 影響を 受けた 135以上の 組織に ついて 詳細を まとめた 調査結果を 公開しました。 202
5年10月1 0日:Snykの 内部分析に より、 Socketが 掲載していない 追加パッケージが、 mad-*という 命名規則で 確認されました (現在も 調査中であり、 同じ 攻撃者に よる ものか、 関連しているかは まだ 確定していません)。
影響を受けるコンポーネント
主な
対象:キャンペーンの HTML誘導ファイルを ブラウザーで 開き、 unpkg.comからスクリプトを 取得した すべての ユーザー。 被害者は 開発者ではなく、 企業従業員です。 パッケージ一覧:
redirect-*ファミリー(約175個の パッケージ)は、 beamglea.jsとHTMLファイルを ホストする CDNと して 機能します。Socket Snykが
フラグを 立てた 追加の パッケージ群(Socketの 投稿には 記載なし) : mad-1.0.0.2.2.8,mad-1.2.9.2.2.8,mad-2.4.0.2.2.8,mad-1.4.1.2.2.8,mad-2.0.0.2.2.8,mad-4.0.1.2.2.8,mad-3.0.1.2.2.8,mad-2.0.2.2.2.8,mad-10.1.1.2.2.8,mad-1.4.2.2.2.8,mad-2.4.1.2.2.8,mad-1.4.0.2.2.8,mad-10.2.1.2.2.8,mad-2.0.1.2.2.8,mad-3.0.0.2.2.8,mad-5.0.0.2.2.8,mad-3.0.2.2.2.8,mad-4.0.0.2.2.8,mad-5.0.1.2.2.8,mad-6.0.0.2.2.8
mad-*パッケージの分析
この
動作の概要
フィッシング/誘導用UI:Cloudflareを
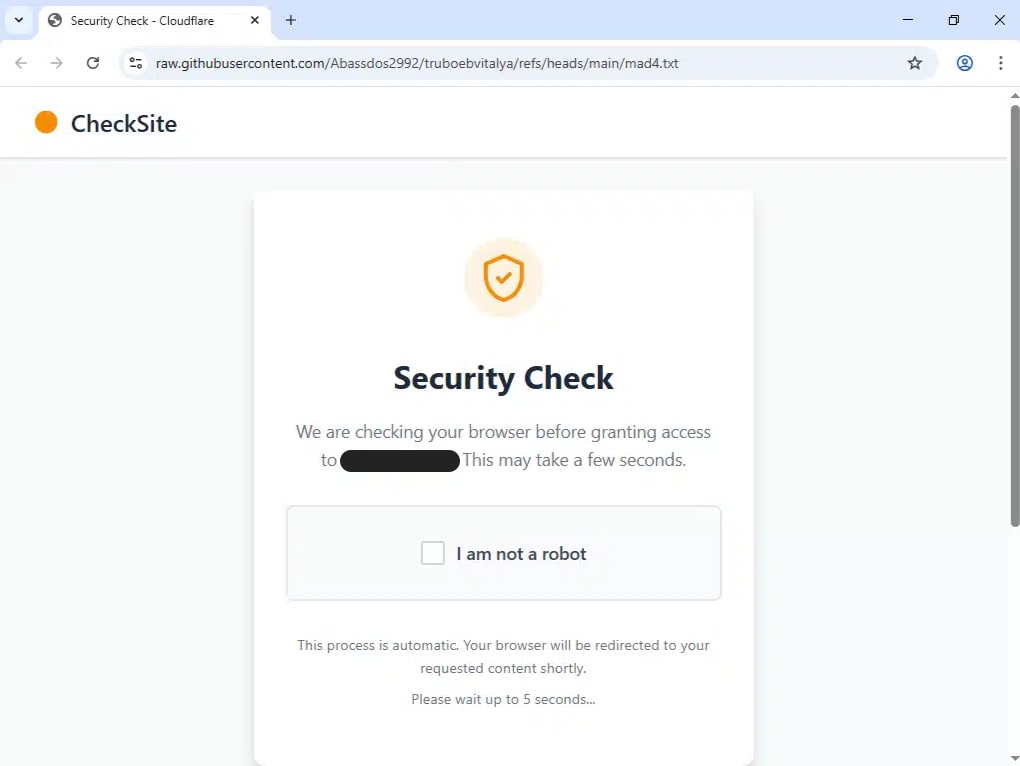
開発者ツールの
ユーザー操作を
検査の
マルウェアのペイロード
他のscript.jsの<script src="https://unpkg.com/mad-4.0.0.2.2.8.@3.0.1/script.js" defer></script> <script>を
マルウェアの
よくある質問
ファイル/コンテンツの手がかり(エンドポイントまたはメールゲートウェイ):
<script src="https://unpkg.com/redirect-<6-char-suffix>@<semver>/beamglea.js">を含むHTML。おとりページに共通して見られるHTMLメタタグ:
name="html-meta" content="nb830r6x"。
ネットワークの手がかり:
ユーザーのエンドポイントから
unpkg.comへの送信リクエストがあり、その直後にcfn.jackpotmastersdanske[.]comなどの不審なドメインへ移動する。
パッケージの手がかり(リポジトリ/開発環境):
redirect-[a-z0-9]{6}や上記のmad-*リストのような、目立たないnpmパッケージが存在する。これらはunpkg.comからネットワーク経由でリモート読み込みされるため、インストールされていなくても該当する。
npmレジストリ:価値の低いパッケージ(例:
redirect-<random>)を多数公開し、無料で信頼性の高いホスティング元として利用されています。各パッケージには、小さなリダイレクトスクリプトと誘導用ファイルが含まれています。unpkg.comCDN:公開されているnpmパッケージをHTTPS経由で自動的に配信します。攻撃者はこれを利用して、被害者のブラウザーでbeamglea.jsを直接読み込みます。被害者を誘い込むHTMLファイル:一見無害な注文書やプロジェクト資料です。ローカルで開くと、
unpkg.comの集中型CDNからスクリプトを読み込み、メールアドレス欄があらかじめ入力された偽のログインページにユーザーを誘導します(これにより、信頼性を高める下地が作られます)。
SNYK LABS
Snykの
Snykの