新しいSnyk Learnの学習パスでOWASP Top 10の脆弱性を防ごう

2023年1月17日
0 分で読めますホリデーシーズンは終わりましたが、うれしいお知らせはまだ続きます!Snyk Learnに学習パスが登場しました!開発者向けの無料セキュリティ教育がさらに充実。Snyk Learnでは、セキュリティの専門家が作成した質の高いコンテンツを無料で学べます。
外は寒いですね。ホリデーシーズン明けで、仕事の立ち上がりが少し遅くなることもあるでしょう。メールは?受信トレイは未読ゼロどころではありません。Slackのメッセージは?数え切れないほど。天気も受信トレイも気が重くなるかもしれませんが、Snyk Learnが楽しい学びをお届けします!
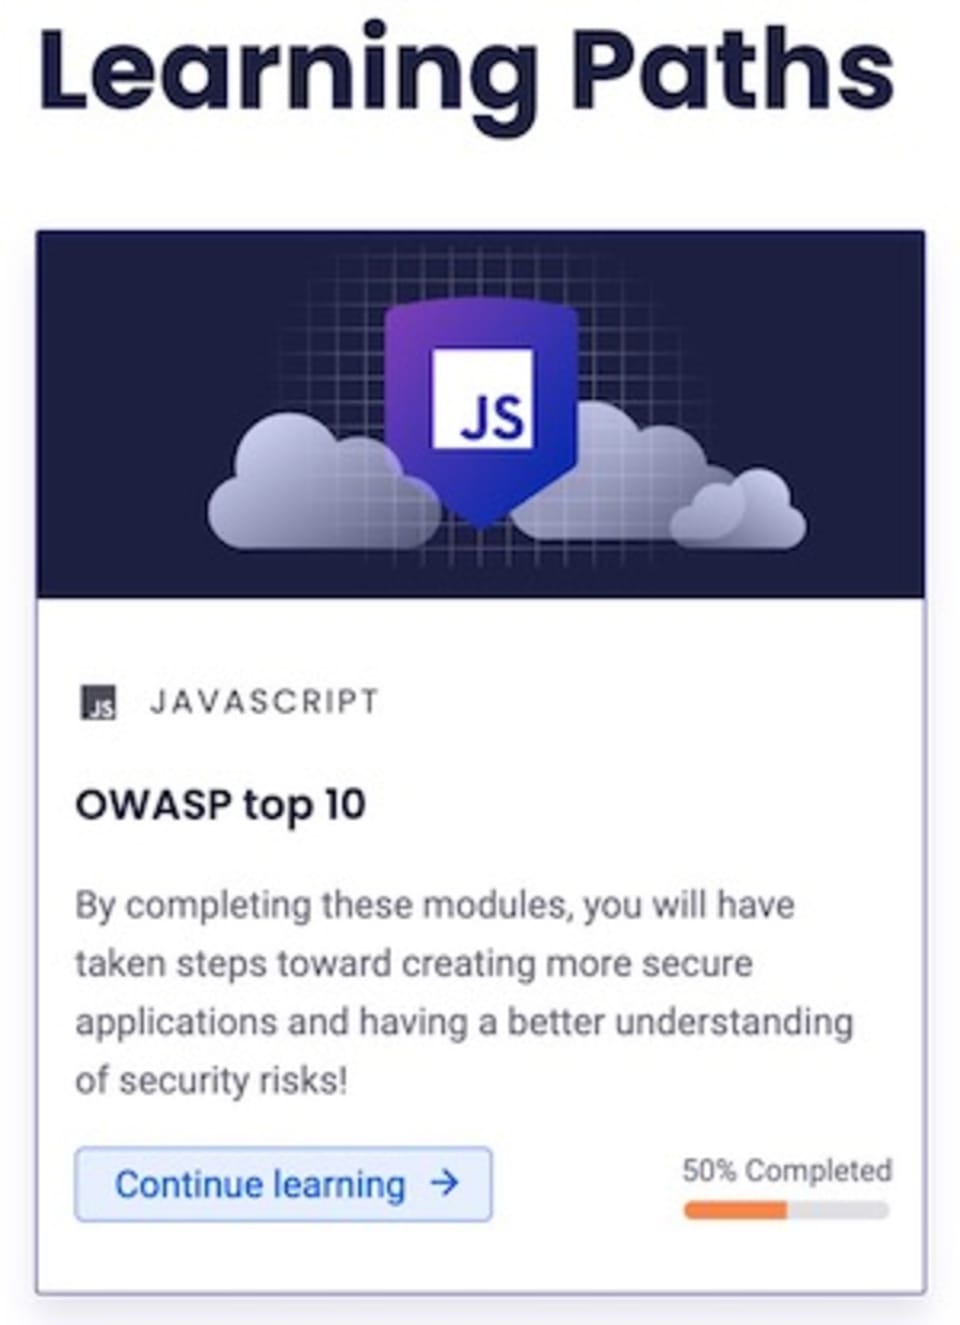
Snyk Learnの学習パスは、スキルや知識を高めたい開発者にとって、非常に役立つリソースです。学習パスは、順序立てて学べるように設計されています。数多くのレッスンを用意していますが、今回は学び始めるための道筋をご紹介します。
レッスンの大きな魅力の一つは、自分のペースで学べることです。仕事をしながら40時間のコースを受講するのは難しいですし、脆弱性について学ぶために休暇を使ってほしいとも思いません。トピックは短いレッスンに分かれているので、忙しいスケジュールにも無理なく組み込めます。
最初の学習パス:OWASP Top 10
最初の学習パスは、Webアプリケーションが直面する最も重大なセキュリティリスクをまとめた、広く認知されているリストOWASP Top 10を対象としています。OWASP Top 10を選んだのは、Webアプリケーションにおける重大なセキュリティリスクをまとめた、広く認知されているリストだからです。組織がこれらのリスクへの対策を優先するための枠組みとなり、アプリケーションの安全性確保にも役立ちます。OWASP Top 10に挙げられたリスクに対処することで、サイバー攻撃が成功する可能性を低減し、機密データを保護できます。
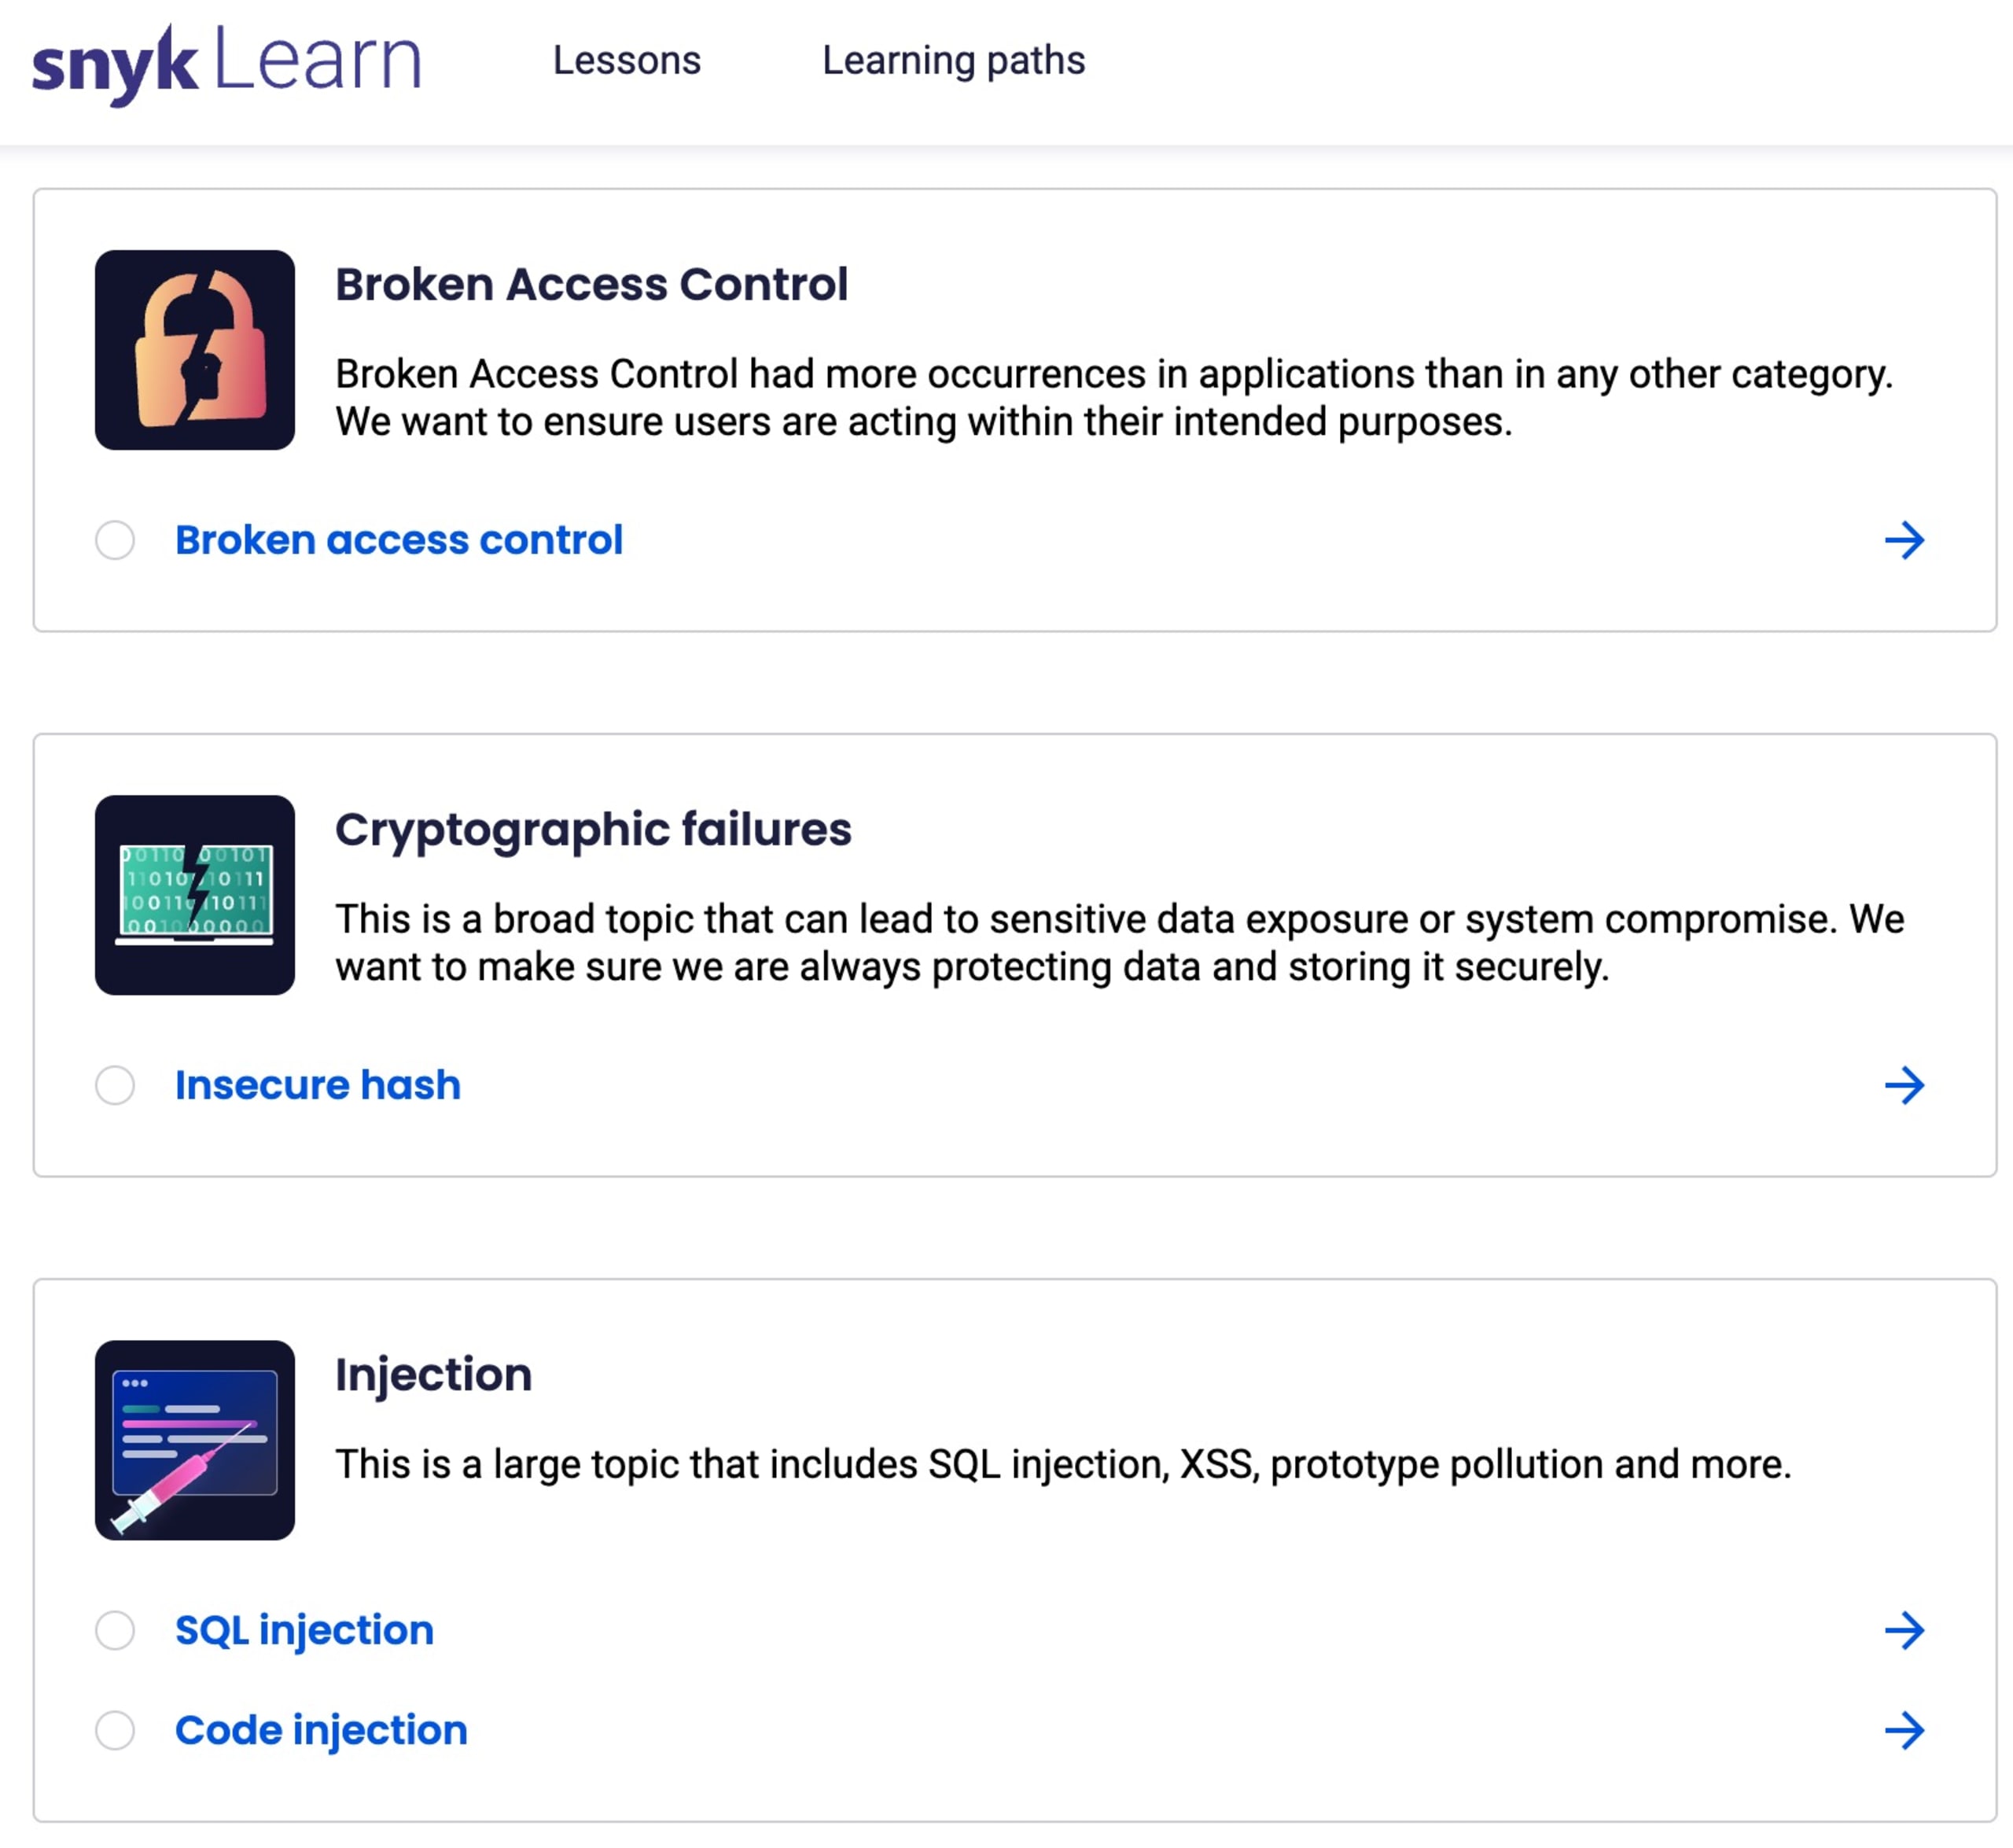
この学習パスでは、アクセス制御の不備、暗号化の失敗、インジェクション、安全でない設計、セキュリティ設定のミス、脆弱で古いコンポーネント、識別と認証の失敗、ソフトウェアとデータの整合性の失敗、セキュリティログとモニタリング、サーバーサイドリクエストフォージェリなど、すべての脆弱性を取り上げます。
各レッスンでは、脆弱性の内容や攻撃が成功する仕組み、そして最も重要な修正方法を詳しく解説します。
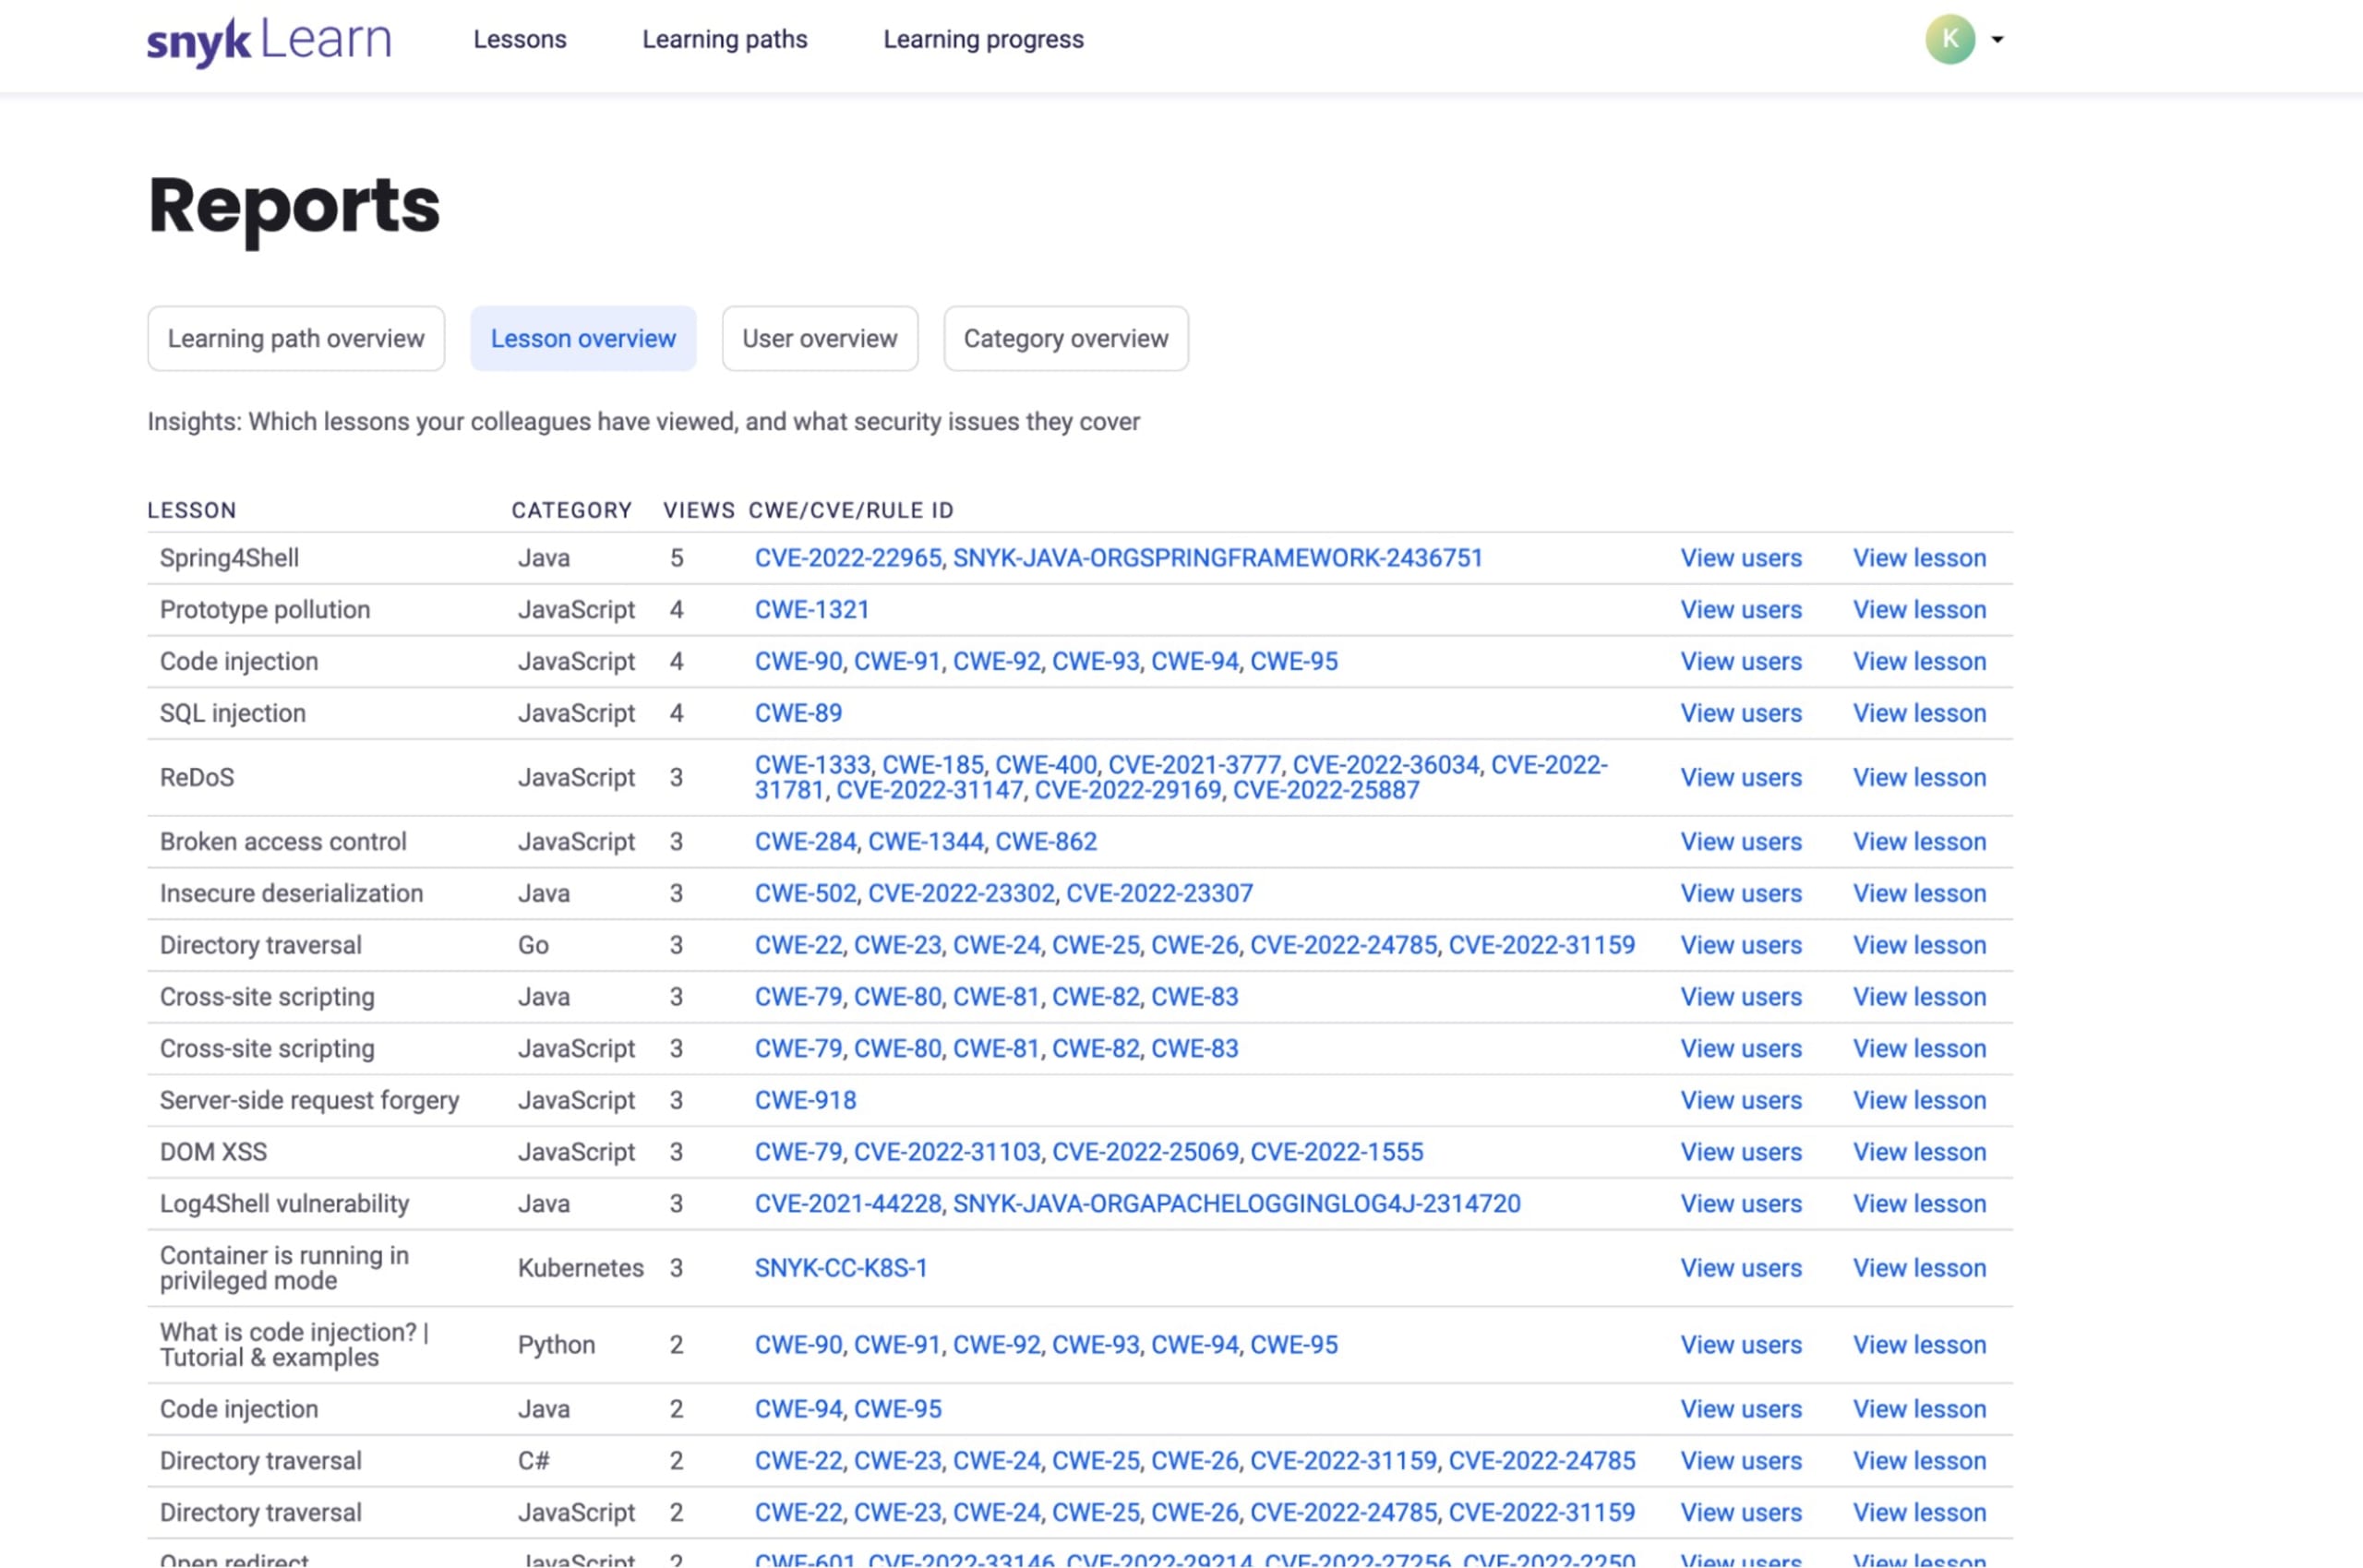
チームの進捗を把握したい方(あるいはレポートが好きな方)に向けて、管理者が学習パスの完了者を確認できるレポート機能も追加しました。この機能では、同僚がどのレッスンを閲覧したか、そのレッスンでどのようなセキュリティ課題を扱っているかを確認できます。同僚が学習パスを開始したか、完了したかも把握できます。
今日から学習パスを始めましょう
コーヒーや紅茶で体を温めながら、Snyk Learnの学習パスを試してみませんか?柔軟で取り組みやすく、役立つ情報が満載の学習パスは、セキュリティのスキルや知識を高めたい開発者にぴったりのリソースです。
Snyk Learnでは、さまざまなエコシステムの幅広い脆弱性も体験できます。ぜひチェックしてみてください。たとえば、次のようなトピックがあります。
PythonのLDAPインジェクション
JavaのLog4Shell脆弱性
PHPのコードインジェクション
Goのディレクトリトラバーサル


