オープンソースパッケージのランタイム監視、オープンベータを開始

Aner Mazur
2019年1月30日
0 分で読めます本日、Open Source Security Runtime Monitoringソリューションのベータ版を、利用制限なくすべてのユーザーに提供開始することをお知らせします!
Snykは、開発ワークフローに脆弱性の修正を組み込んで、驚くほど簡単に修正できるよう全力で取り組んでいますが、未対応の問題が大量にある場合、その処理には時間がかかることがあります。
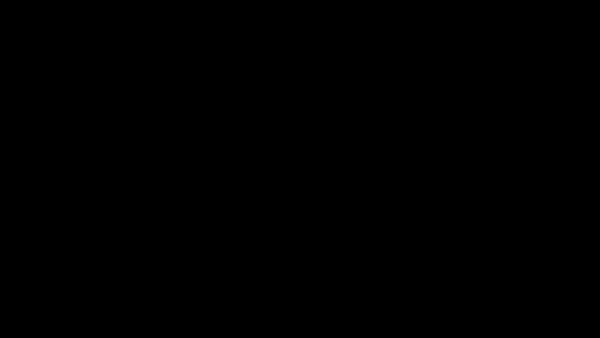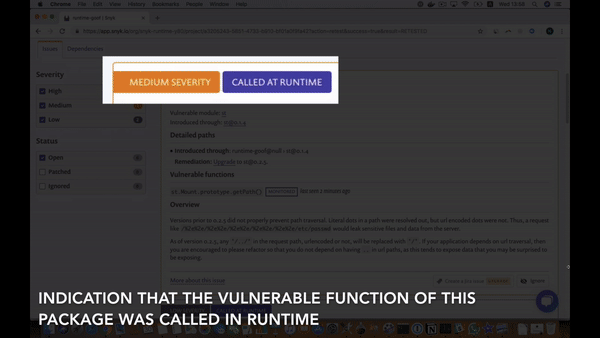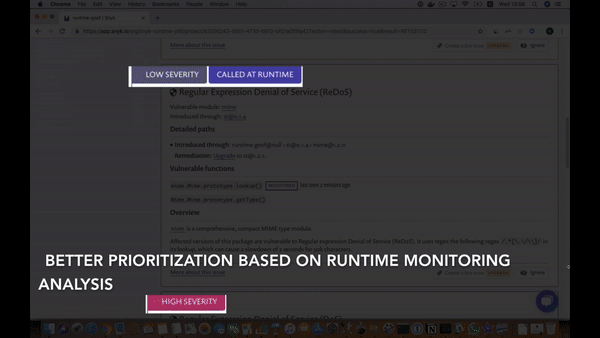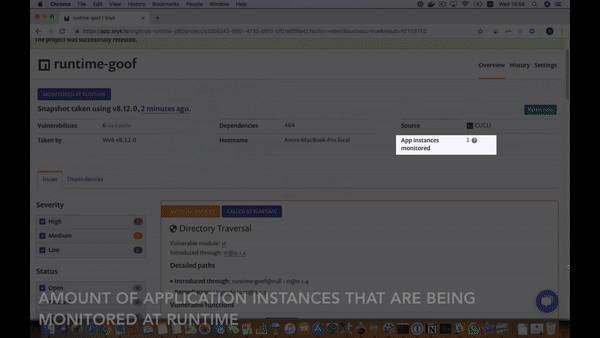
この数か月間、脆弱性の優先順位付けを自動化するランタイム監視ソリューションの開発に取り組んできました。Snykは、脆弱な依存関係がランタイムに悪用可能な形で使用されているかどうかを判定します。
脆弱な関数を対象にプロジェクトをSnykのランタイム監視が正常に分析すると、UIに表示されるフィードバックを簡単にご覧ください。
ランタイム監視の仕組み
オーバーヘッドの小さいエージェントが、プロジェクトの依存関係にあるすべての脆弱な関数に計測処理を組み込み、ランタイムにおける実際の呼び出しを検出します。
パフォーマンスへの影響を最小限に抑えることを、この機能の開発を通じて最優先してきました。現在も継続的にテストを行っています。また、ランタイムで実行される内容を完全に透明化するため、エージェント自体をオープンソースとして公開しました。node agentとjava agentのコードをご覧ください。
詳細はこちら
ランタイム監視ソリューションの詳細や利用開始の手順については、ランタイム監視に関する前回のブログ記事をご覧いただき、ドキュメントをお読みください。
ランタイムでアプリケーションに計測処理を組み込むことで、本日リリースしたランタイムベースの脆弱性の優先順位付けに加え、さまざまなセキュリティ機能が可能になります。今後数か月のうちにご紹介していきますので、どうぞご期待ください! :)


