Snykの自動アップグレードを有効にして、依存関係を最新の状態に保つ

Dan Mckean
2019年11月6日
4 分で読めますSnykが
Snykの
依存関係を最新かつ健全な状態に保つ
最新の状態を保ち、安全を確保する
この
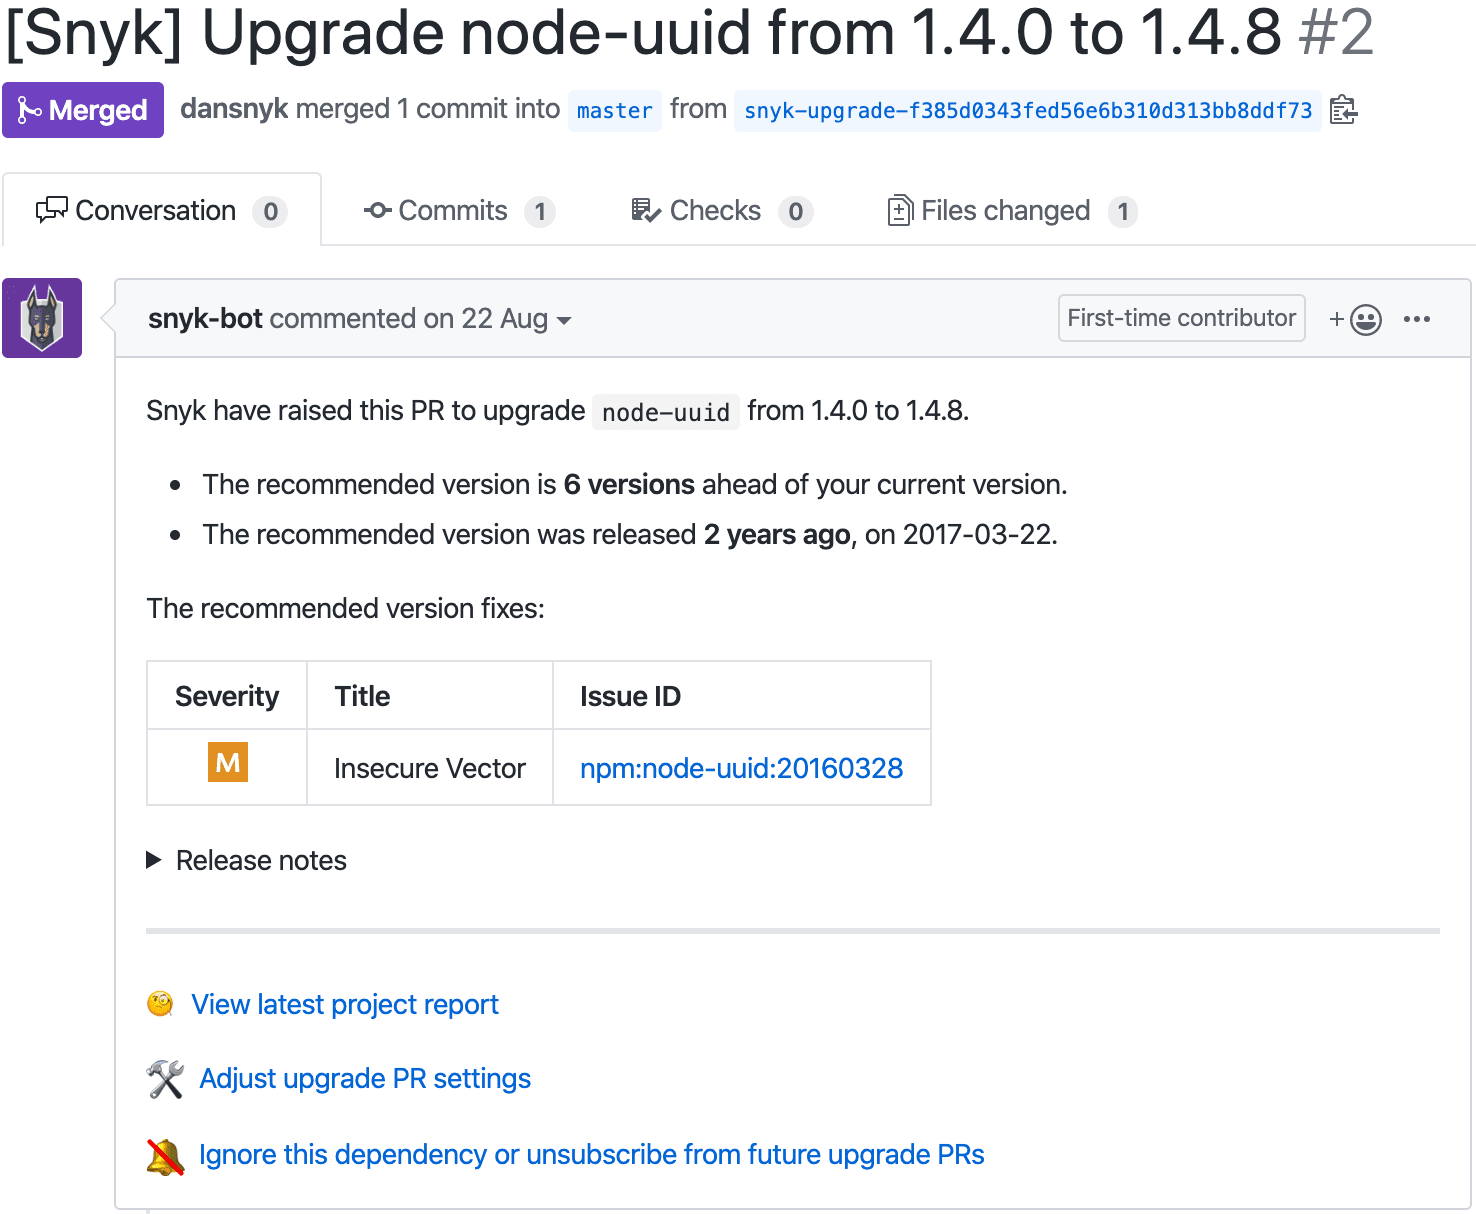
セキュリティに関するインサイト
Snykが
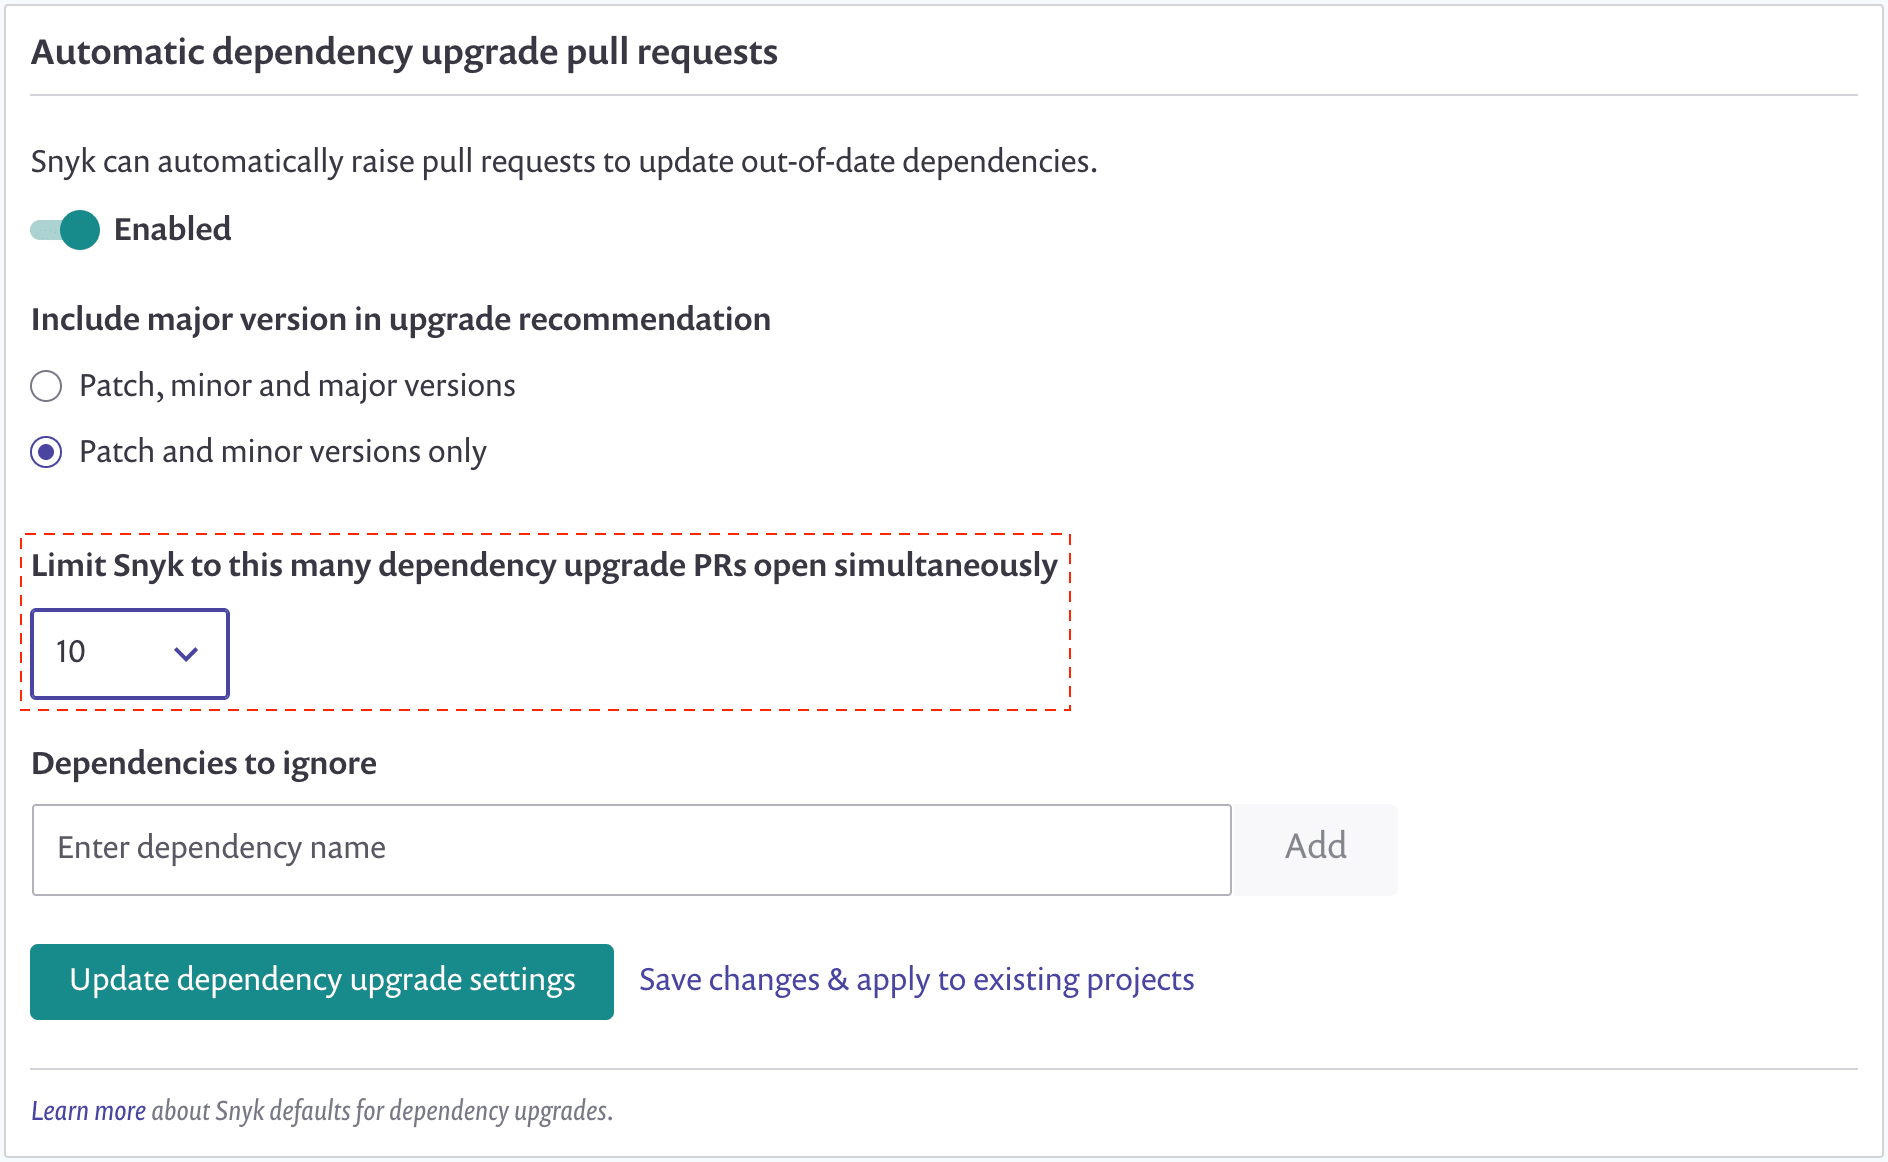
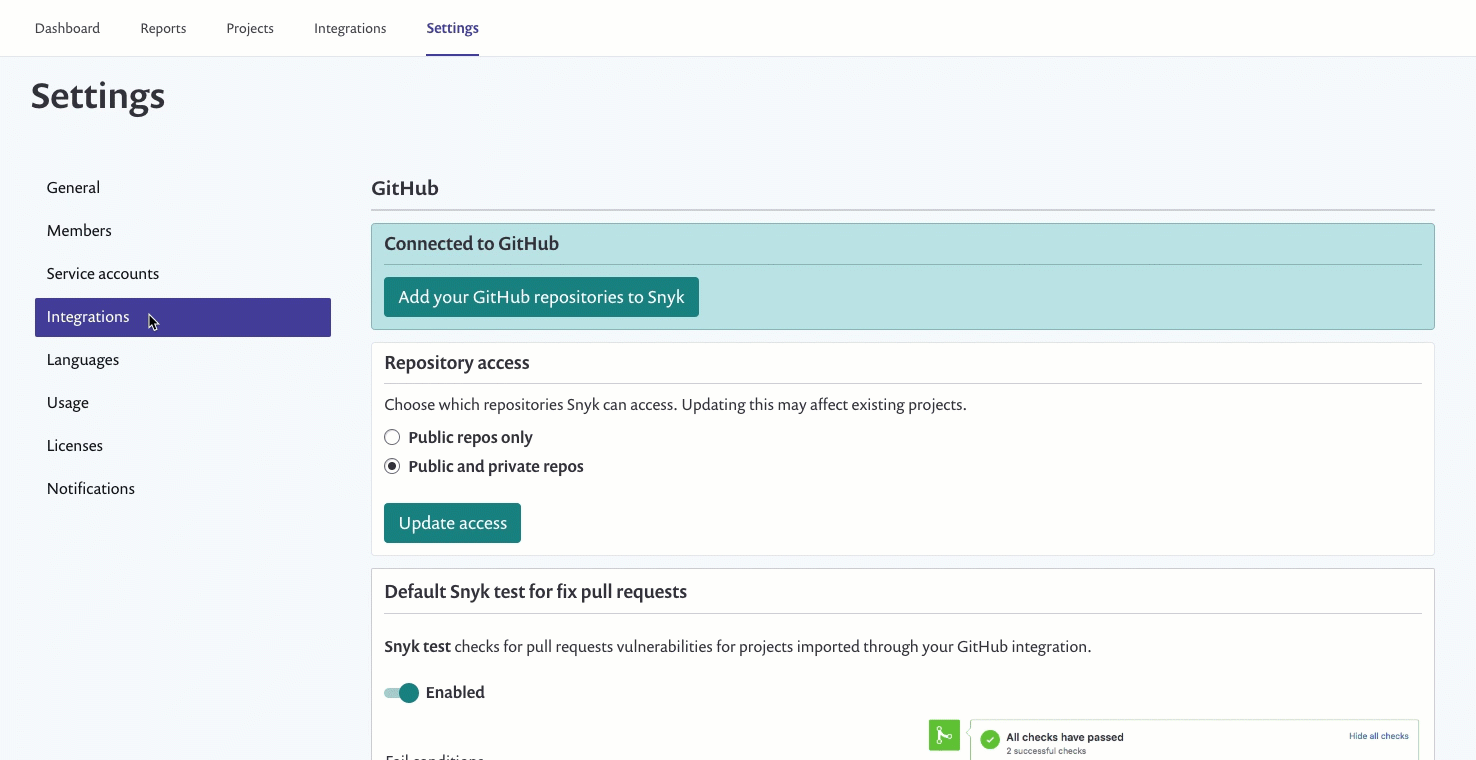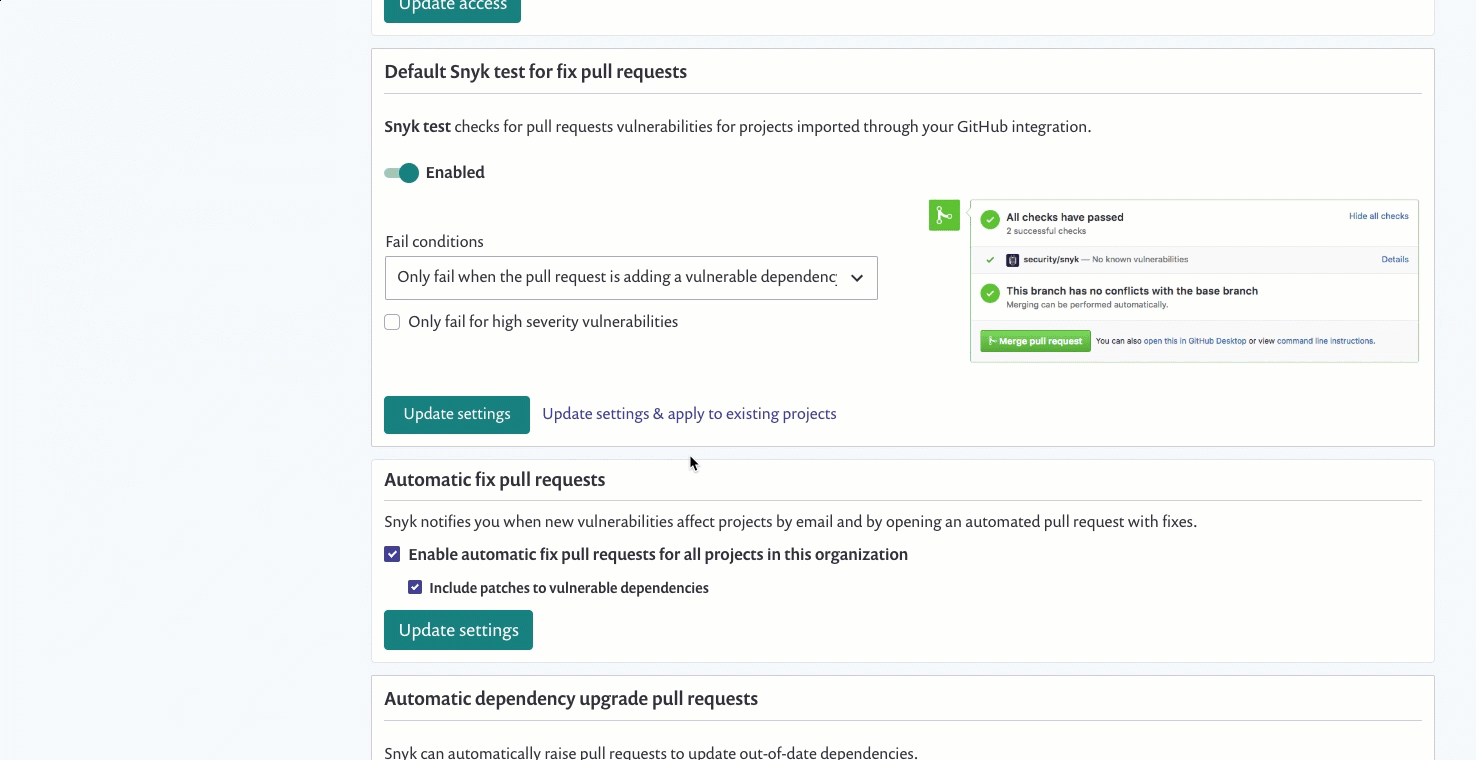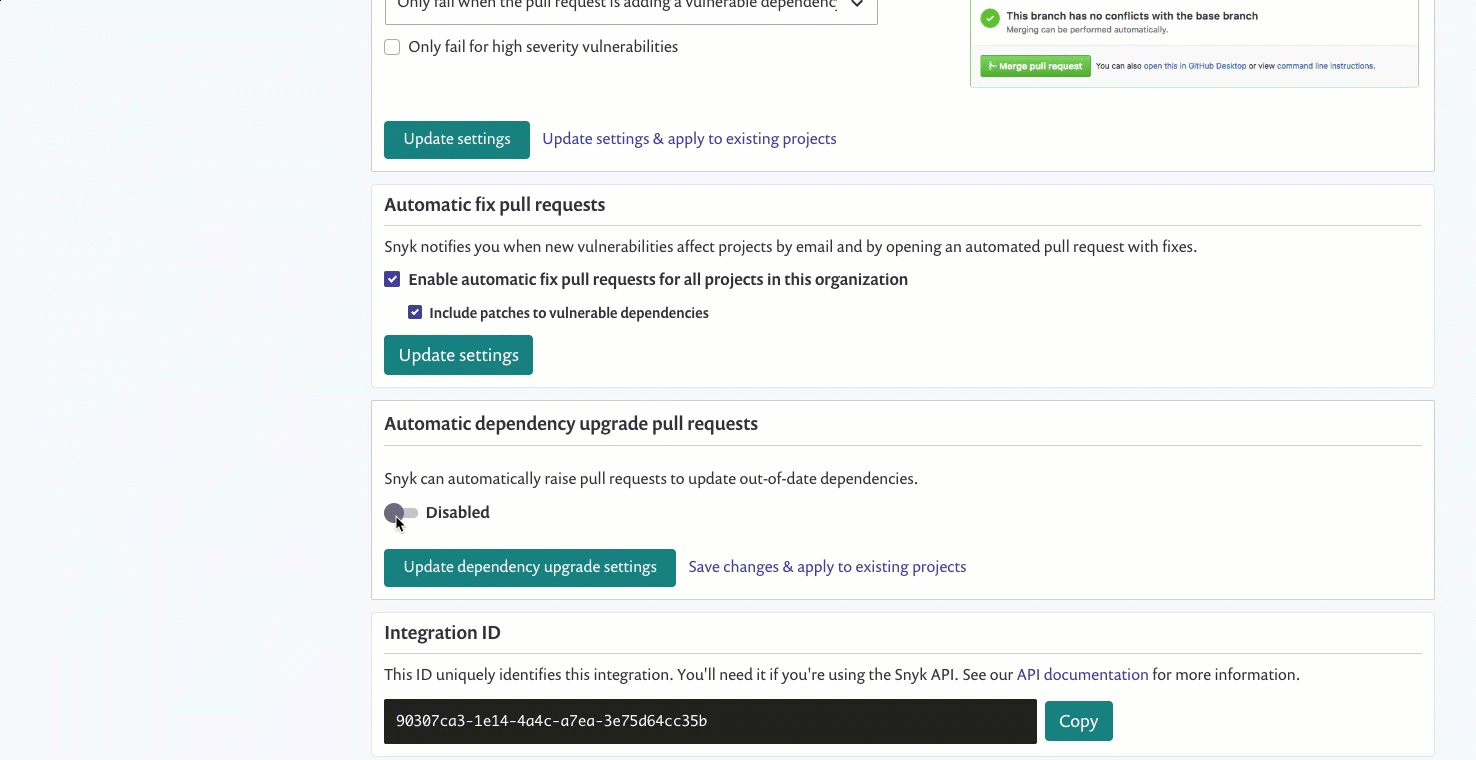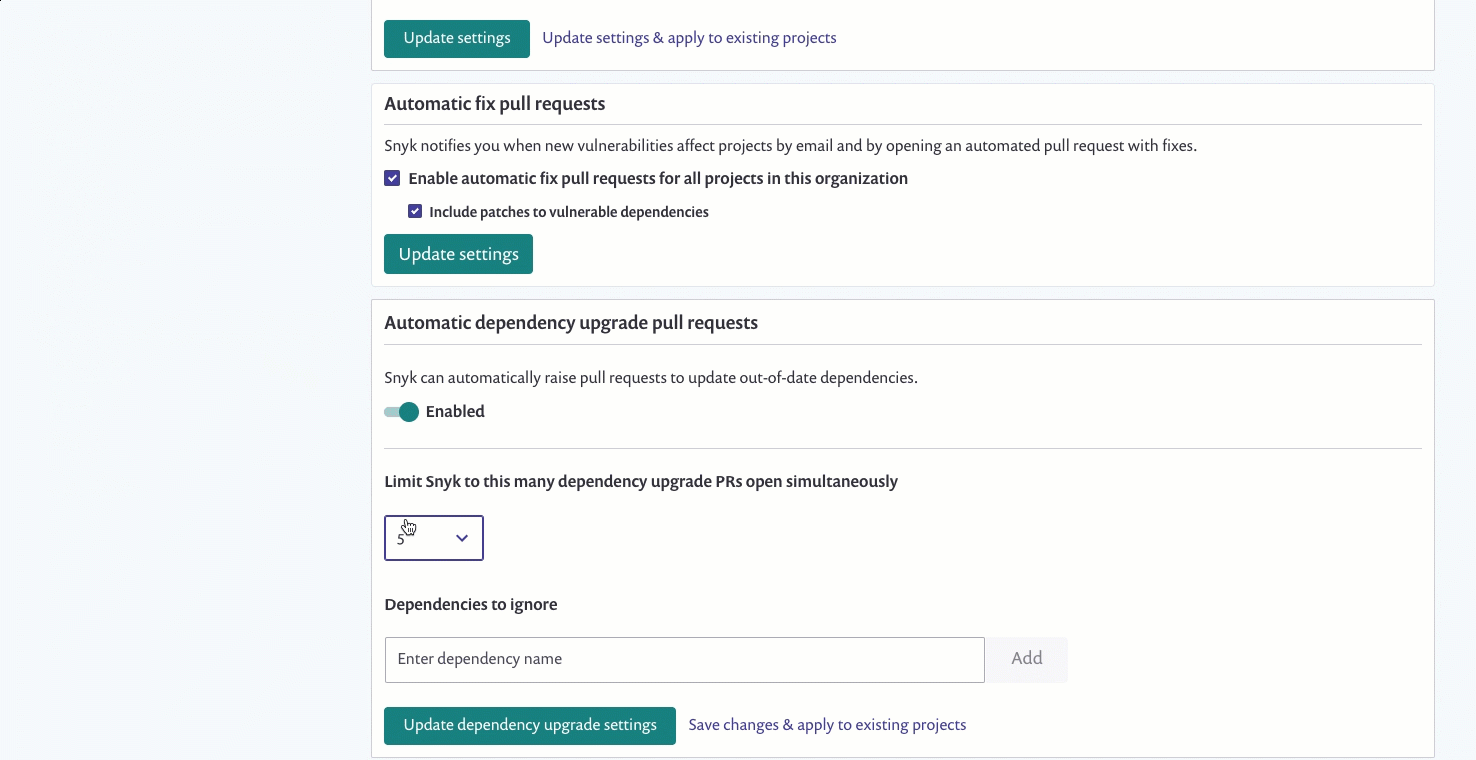
PRの流入を制限
Snykは
利用を開始する
利用を
今後の予定
Snykは、
安全な
CTFを
オンデマンドの
Dan Mckean
2019年11月6日
4 分で読めますSnykが
Snykの
この
Snykが
Snykは
利用を
Snykは、
安全な
オンデマンドの
PHPが認証不要の重大なRCE 2件を修正(CVE-2026-109618、CVE-2026-109619):[CVE-2026-115560に関する更新]
PHPのリクエスト処理に重大な脆弱性が2件あり、未認証のリモートコード実行につながるおそれがあります。修正版にアップグレードするか、旧バージョンにはベンダー提供のバックポートを適用してください。
エージェント型修正で脆弱性バックログをプルリクエストに変える
Evo Remediation Agentがオープンプレビューで利用可能になり、Evo Agentic AppSecに依存関係の自動解決機能が加わりました。AppSecチームは継続的な修正キャンペーンを実施できるようになりました
AIが、あなたが受け入れてきたあらゆるリスクを一気に顕在化させる:AI Security Panel: Unfilteredから得た7つの洞察
AIによって攻撃はより安価かつ高速になり、組織がすでに抱えているリスクが露呈しています。4人のセキュリティリーダーが、機械の速度に対応する防御と迅速な修復が今不可欠である理由を語ります。