JVMエコシステムレポート2020

jvm with logos feature

2020年2月5日

0 分で読めます

年次JVMエコシステムレポートへようこそ!本レポートでは、2019年後半に2,000件を超える回答が寄せられた、JVMエコシステムに関する最大規模の年次調査の結果を紹介します。JavaやJVM関連のテーマについて、貴重な知見をお寄せくださった皆さまに感謝いたします。

本レポートは、次の6つの記事で構成されています。

  1. JVMエコシステムレポート2020 — はじめに

  2. 開発者の36%が、過去1年間にOracle JDKから別のOpenJDKディストリビューションへ移行

  3. 開発者の64%が、Java 8を最もよく使うリリースとして挙げる

  4. KotlinがScalaとClojureを抜き、JVMで2番目に人気の言語に

  5. JavaエコシステムでSpringが圧倒的な存在感、60%が主要アプリケーションに利用

  6. IDE市場でIntelliJ IDEAが圧倒的なシェア、JVM開発者の62%が利用

すべての情報を一括でダウンロードできる、丁寧に仕上げたPDFレポートもご用意しています。

この調査では、できるだけ多くの開発者に参加してもらうため、JVMエコシステムのカンファレンスやコミュニティと協力しました。多大なご支援をいただいたDevoxx、DevNexus、Jfokus、JCrete、Adopt OpenJDK、VirtualJUGをはじめとするJavaコミュニティの皆さまに、心より感謝申し上げます。この大規模な取り組みにより、多くの開発者に調査へ参加いただき、JVMエコシステムの現状を把握する貴重な知見が得られました。

まずは、本レポートの主なポイントをTL;DR(要約)でご紹介します。
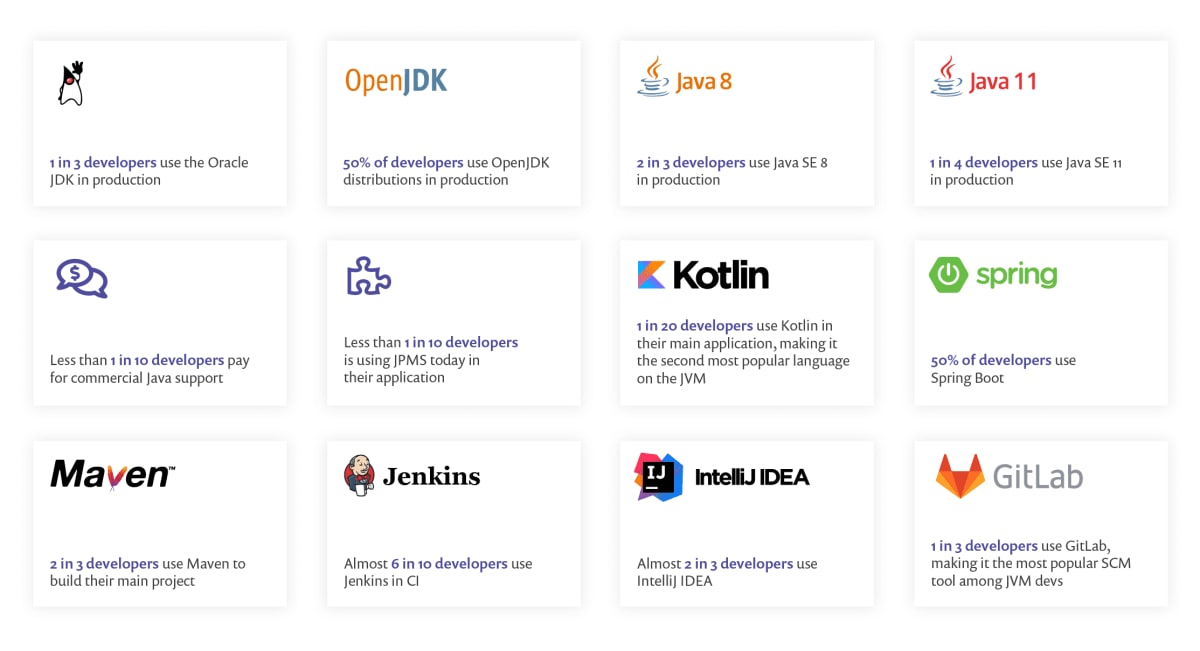
Oracle JDK、OpenJDK、Java、Kotlin、Spring、Maven、Jenkins、IntelliJ IDEA、GitLabに関する統計を並べた、開発者ツールのグリッド

はじめに

どちらの地域から回答していますか?

世界中の開発者からこの調査に回答いただけたことをうれしく思います。JVMエコシステムが世界各地で活況を呈していることがわかります。
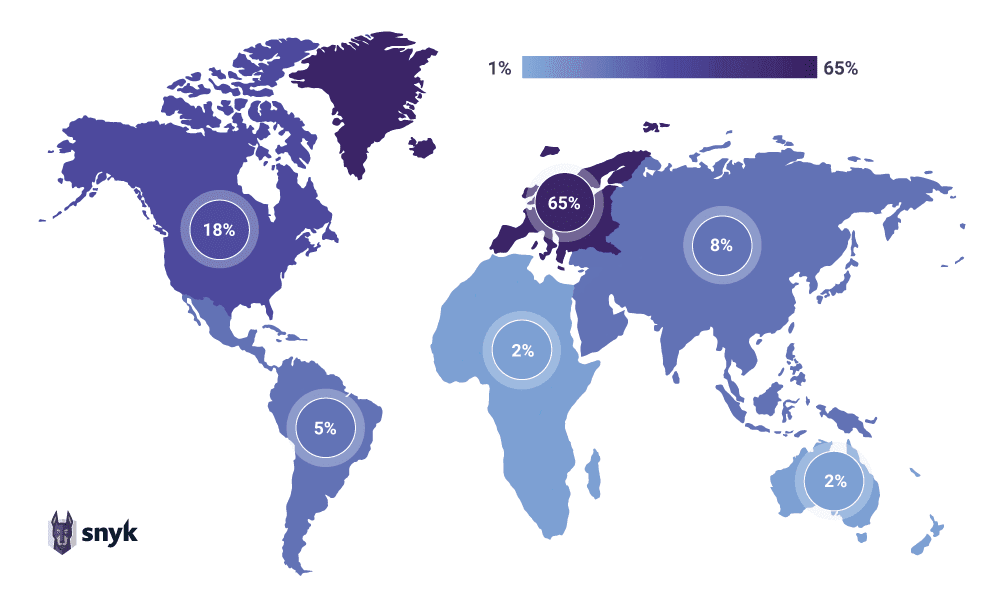
地域別の割合を示す世界地図:ヨーロッパ65%、北米18%、南米5%、アフリカ2%、アジア8%、オーストラリア2%。

現在の役職は何ですか?

回答者の大多数は技術職で、89%が開発者、チームリーダー、またはアーキテクトでした。また、多忙なスケジュールの合間を縫って、多くのCレベルの役職者にも調査に参加いただきました。
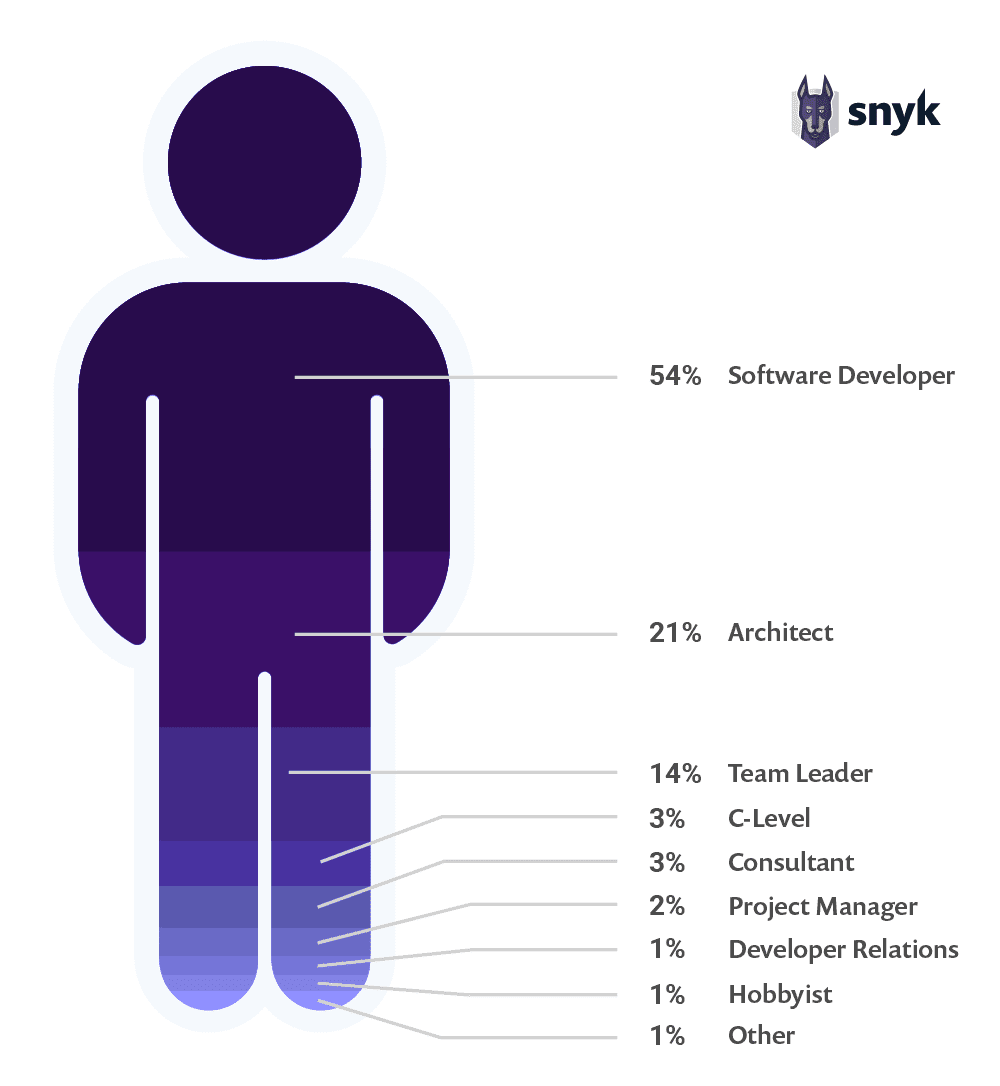
Snykのインフォグラフィック。回答者の職種は、ソフトウェア開発者が54%、アーキテクトが21%、チームリーダーが14%、その他の職種が少数となっています。

勤務先企業の従業員数は?

回答者の属性を見ると、JVMエコシステムは大企業にもスタートアップにも浸透していることがわかります。回答者の41%が従業員100人未満の企業に勤務しており、Javaがあらゆる規模の組織で活用されていると言えるでしょう。
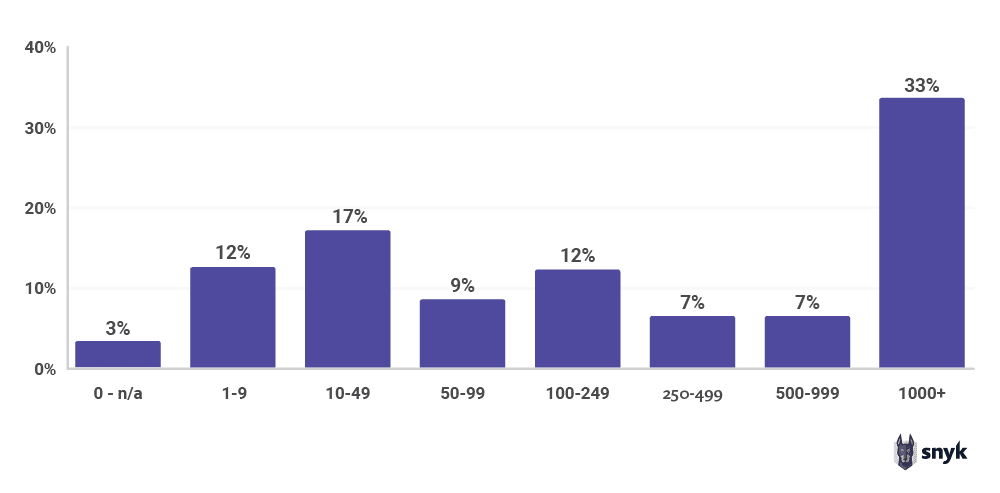
範囲別の割合を示す棒グラフ:0~該当なし 3%、1~9 12%、10~49 17%、50~99 9%、100~249 12%、250~499 7%、500~999 7%、1000以上 33%。

レポートには、まだまだ見どころがあります。次に読みたいセクションをお選びください。

  1. JVMエコシステムレポート2020 — はじめに

  2. 開発者の36%が、過去1年間にOracle JDKから別のOpenJDKディストリビューションへ移行

  3. 開発者の64%が、Java 8を最もよく使うリリースとして挙げる

  4. KotlinがScalaとClojureを抜き、JVMで2番目に人気の言語に

  5. JavaエコシステムでSpringが圧倒的な存在感、60%が主要アプリケーションに利用

  6. IDE市場でIntelliJ IDEAが圧倒的なシェア、JVM開発者の62%が利用

今すぐレポートをダウンロード!

続きを読む

blog feature ai pink
Blog

PHP2Shellが最後ではない。次の脆弱性が最初に現れる場所

PHP2Shellは、エンジンレベルの欠陥がインターネットに公開されたアプリケーションをいかに速く危険にさらすかを示しました。次の脆弱性が公表される前に、外部からの資産把握、迅速なテスト、繰り返しの確認がなぜ重要なのかをご紹介します。

Blog

Snyk UNFILTERED:初開催のカスタマーサミットの舞台裏

Snyk初のカスタマーサミットで、セキュリティリーダーたちはAIのリスク、脆弱性の修正、自律型エージェントのガバナンスについて率直な見解を共有しました。5つのテーマから、AIのスピードに合わせてチームがセキュリティをどう適応させているかが見えてきます。